piotr-kniaz/eslockdecryptor
ES File Explorer की एन्क्रिप्टेड फ़ाइलों (.eslock) को रिकवर और डिक्रिप्ट करने के लिए टूल


ESLockDecryptor एक कमांड-लाइन टूल है जिसे ES File Explorer द्वारा एन्क्रिप्ट की गई फ़ाइलों (.eslock एक्सटेंशन वाली फ़ाइलें) को पुनर्प्राप्त करने और डिक्रिप्ट करने के लिए डिज़ाइन किया गया है। यह ES File Explorer एप्लिकेशन में मौजूद CWE-327 (टूटे या जोखिम भरे क्रिप्टोग्राफ़िक एल्गोरिदम का उपयोग) के वास्तविक दुनिया के प्रभाव को प्रदर्शित करता है। ES File Explorer द्वारा .eslock फ़ाइलों के लिए एन्क्रिप्शन को लागू करने के तरीके में मौजूद मूलभूत खामियों के कारण, यह उपयोगिता सुरक्षा को सफलतापूर्वक बायपास करके मूल डेटा को पुनर्प्राप्त कर सकती है।
ESLockDecryptor आपको अलग-अलग फ़ाइलों, निर्देशिकाओं को प्रोसेस करने और आंशिक रूप से क्षतिग्रस्त फ़ाइलों को पुनर्स्थापित करने का प्रयास करने की सुविधा देता है।
[!WARNING] केवल वैध उपयोग के लिए! यह सॉफ़्टवेयर शैक्षिक उद्देश्यों, सुरक्षा अनुसंधान और वैध डिजिटल फ़ोरेंसिक उपयोग के लिए डिज़ाइन किया गया है। इसका उद्देश्य उपयोगकर्ताओं को उनके स्वयं के डेटा को पुनर्प्राप्त करने में मदद करना या अधिकृत पेशेवरों को आर्टिफ़ैक्ट/साक्ष्य का विश्लेषण करने में सहायता करना है।
लेखक इस टूल के किसी भी अवैध उपयोग के लिए उत्तरदायी नहीं है। पूर्व आपसी सहमति के बिना लक्ष्यों पर हमला करने के लिए इस सॉफ़्टवेयर का उपयोग अवैध है। सभी लागू स्थानीय, राज्य और संघीय कानूनों का पालन करना अंतिम उपयोगकर्ता की ज़िम्मेदारी है। डेवलपर कोई दायित्व नहीं लेता है और इस प्रोग्राम के किसी भी दुरुपयोग या क्षति के लिए उत्तरदायी नहीं है।
ESLockDecryptor WebUI (अधिकांश उपयोगकर्ताओं के लिए आसान तरीका)
सभी डिक्रिप्शन WebAssembly के माध्यम से आपके ब्राउज़र में स्थानीय रूप से किया जाता है। आपकी फ़ाइलें और कुंजियाँ कभी भी आपके डिवाइस से बाहर नहीं जातीं।
ESLockDecryptor CLI (तकनीकी उपयोगकर्ताओं और फ़ोरेंसिक के लिए)
ESLockDecryptor.Core (डेवलपर्स के लिए)
.eslock फ़ाइलों वाली पूरी निर्देशिकाओं को डिक्रिप्ट करें।आप अपने सिस्टम के लिए नवीनतम पूर्व-निर्मित बाइनरीज़ Releases पृष्ठ से डाउनलोड कर सकते हैं।
.NET रनटाइम इंस्टॉलेशन की आवश्यकता नहीं है।
समर्थित प्लेटफ़ॉर्म:
यह एक कमांड लाइन इंटरफ़ेस (CLI) टूल है। इसे टर्मिनल (Command Prompt, PowerShell, Bash) से निष्पादित करने के लिए बनाया गया है।
डबल-क्लिक करके न चलाएँ:
सही तरीका:
cd path/to/tool)।ESLockDecryptor [<input> [<output>]] [options]
सभी निर्देशिकाएँ पुनरावर्ती रूप से संसाधित की जाती हैं। आउटपुट निर्देशिका की संरचना इनपुट निर्देशिका के समान ही होगी।
यदि <output> तर्क छोड़ दिया जाता है (परिदृश्य 1 और 2), तो उपयोगिता वर्तमान कार्य स्थान में स्वचालित रूप से निम्न प्रारूप का उपयोग करके एक नई निर्देशिका बनाती है:
decrypted-[timestamp]
(उदा., decrypted-20260214-231500)
आवश्यकता: ESLockDecryptor निष्पादन योग्य फ़ाइल को एन्क्रिप्टेड .eslock फ़ाइलों वाले फ़ोल्डर के ठीक अंदर रखें।
./ESLockDecryptor
टूल वर्तमान निर्देशिका को स्कैन करेगा और डिक्रिप्ट की गई फ़ाइलों को एक नए टाइमस्टैम्प वाले फ़ोल्डर में सहेजेगा। परिणाम स्थान: ./decrypted-[timestamp]
एन्क्रिप्टेड फ़ाइलों वाली निर्देशिका का पथ निर्दिष्ट करें। आउटपुट फ़ोल्डर (decrypted-[timestamp]) निर्दिष्ट निर्देशिका के बगल में बनाया जाएगा।
./ESLockDecryptor "path/to/encrypted_directory"
परिणाम स्थान: path/to/decrypted-[timestamp]
यदि कोई फ़ाइल निर्दिष्ट की गई है, तो आउटपुट निर्देशिका फ़ाइल के बगल में बनाई जाएगी।
./ESLockDecryptor "path/to/file.eslock"
परिणाम स्थान: path/to/decrypted-[timestamp]
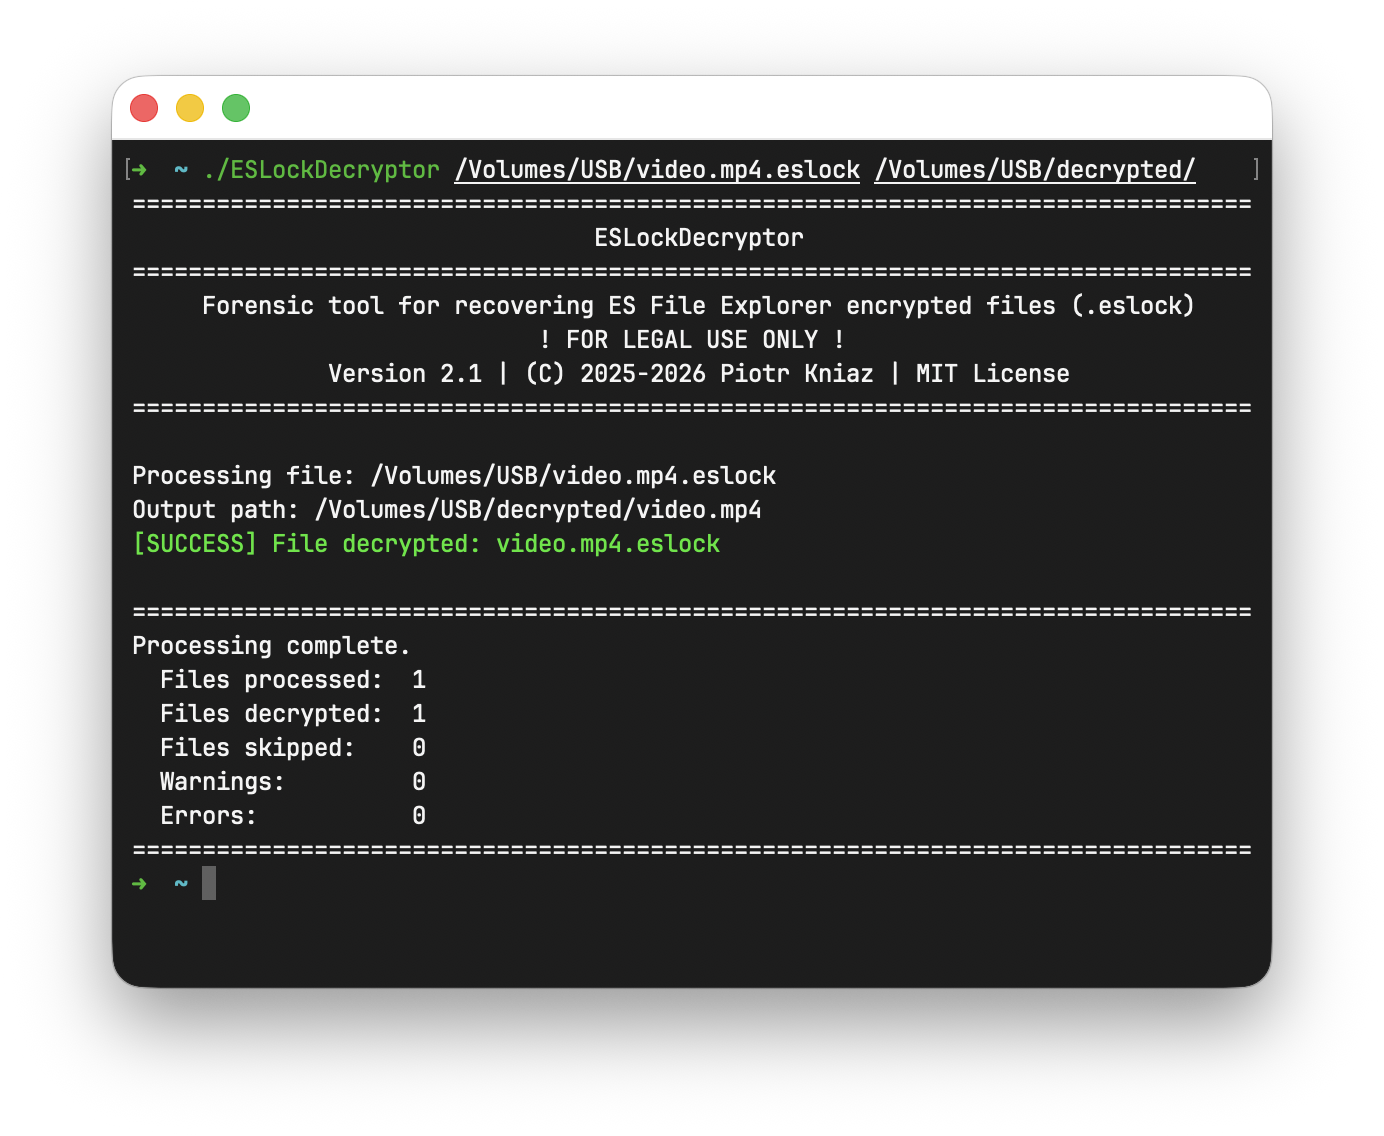
ठीक-ठीक निर्दिष्ट करें कि फ़ाइलें कहाँ से ली जाएँ और डिक्रिप्ट किए गए संस्करणों को कहाँ सहेजा जाए।
./ESLockDecryptor "encrypted/path" "decrypted/path"
यदि आउटपुट निर्देशिका मौजूद नहीं है, तो इसे बनाया जाएगा।
मुख्य फ़्लैग:
--verbose या -v. विस्तृत लॉग प्रिंट करें।--overwrite. यदि फ़ाइल आउटपुट निर्देशिका में पहले से मौजूद है तो उसे ओवरराइट करें।--read-only. केवल मेटाडेटा पढ़ें और प्रिंट करें (कोई डिक्रिप्शन नहीं)।यदि फ़ाइल करप्ट है, तो अतिरिक्त फ़्लैग का उपयोग किया जा सकता है:
--ignore-crc. चेकसम सत्यापन विफल होने पर भी जारी रखें।--password <password> या -p <password>. डिक्रिप्शन के लिए दिया गया पासवर्ड उपयोग करें, मेटाडेटा से कुंजी को अनदेखा करें।--key <key> या -k <key>. डिक्रिप्शन के लिए दी गई कुंजी उपयोग करें, मेटाडेटा से कुंजी को अनदेखा करें।--heuristic. ह्यूरिस्टिक मेटाडेटा खोज और पार्स।--raw-decrypt <auto|full|partial[:size]>. मेटाडेटा को अनदेखा करें और दी गई कुंजी या पासवर्ड से फ़ाइल को डिक्रिप्ट करें।और जानें ESLockDecryptor का उपयोग कैसे करें।
यदि आप एप्लिकेशन को स्वयं बिल्ड करना पसंद करते हैं, तो सुनिश्चित करें कि आपके पास .NET 10 SDK इंस्टॉल है।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।