
 kavryxdev-group/enterprise-abac-gateway
शून्य-विश्वास रिवर्स प्रॉक्सी और Go में ABAC प्राधिकरण गेटवे, जिसमें एम्बेडेड OPA नीति मूल्यांकन और वितरित टोकन निरसन शामिल है।


Go में निर्मित एक उच्च-प्रदर्शन, ज़ीरो-ट्रस्ट रिवर्स प्रॉक्सी और प्राधिकरण गेटवे, जिसमें एक एम्बेडेड Open Policy Agent (OPA) इंजन, 5ms से कम निर्णय विलंबता, Redis Pub/Sub के माध्यम से रीयल-टाइम वितरित टोकन निरस्तीकरण, और क्रिप्टोग्राफ़िक छेड़छाड़-प्रमाणित ऑडिट लॉगिंग शामिल है।
आधुनिक क्लाउड-नेटिव और मल्टी-टेनेंट प्लेटफ़ॉर्म को स्थिर भूमिका-आधारित एक्सेस कंट्रोल (RBAC) की तुलना में बहुत अधिक सूक्ष्म प्राधिकरण प्रतिमानों की आवश्यकता होती है। उच्च-आश्वासन वाले वातावरणों में, प्राधिकरण को गतिशील रूप से यह संश्लेषित करना चाहिए कि अनुरोधकर्ता कौन है (Subject), वे कौन सी क्रिया करना चाहते हैं (Action), कौन सा डेटा वर्गीकरण लागू होता है (Resource), और रीयल-टाइम परिचालन संदर्भ (Environment)।
एंटरप्राइज़ फाइन-ग्रेन्ड ABAC गेटवे बैकएंड माइक्रोसर्विसेज़ के सामने एक केंद्रीकृत Policy Enforcement Point (PEP) और Policy Decision Point (PDP) के रूप में कार्य करता है। NIST SP 800-162 (ABAC), NIST SP 800-207 (ज़ीरो-ट्रस्ट आर्किटेक्चर), और RFC 7519 (JSON Web Tokens) का अनुपालन करने के लिए इंजीनियर किया गया, यह Rego नीतियों को सीधे Go प्रोसेस मेमोरी स्पेस में संकलित करके प्राधिकरण विलंबता को समाप्त करता है, क्लस्टर इंस्टेंस में वितरित संगति बनाए रखते हुए आउट-ऑफ-प्रोसेस नेटवर्क हॉप्स से बचता है।
ALLOW / DENY) को एक अपेंड-ओनली SHA-256 हैश चेन ($\text{Hash}n = \text{SHA-256}(\text{Hash}{n-1} + \text{Snapshot}_n)$) में दर्ज किया जाता है, जिसे SOC 2 Type II और ISO 27001 ऑडिट ट्रेल के लिए PostgreSQL में अतुल्यकालिक रूप से सहेजा जाता है।गेटवे को अल्ट्रा-लो लेटेंसी डेटा प्लेन (HTTP रिवर्स प्रॉक्सी और इन-मेमोरी PDP), एक पृथक कंट्रोल प्लेन (पॉलिसी और निरसन प्रबंधन के लिए एडमिन API), और लचीले स्टेट और पर्सिस्टेंस टियर्स (Redis 7 और PostgreSQL 16) में विभाजित किया गया है।
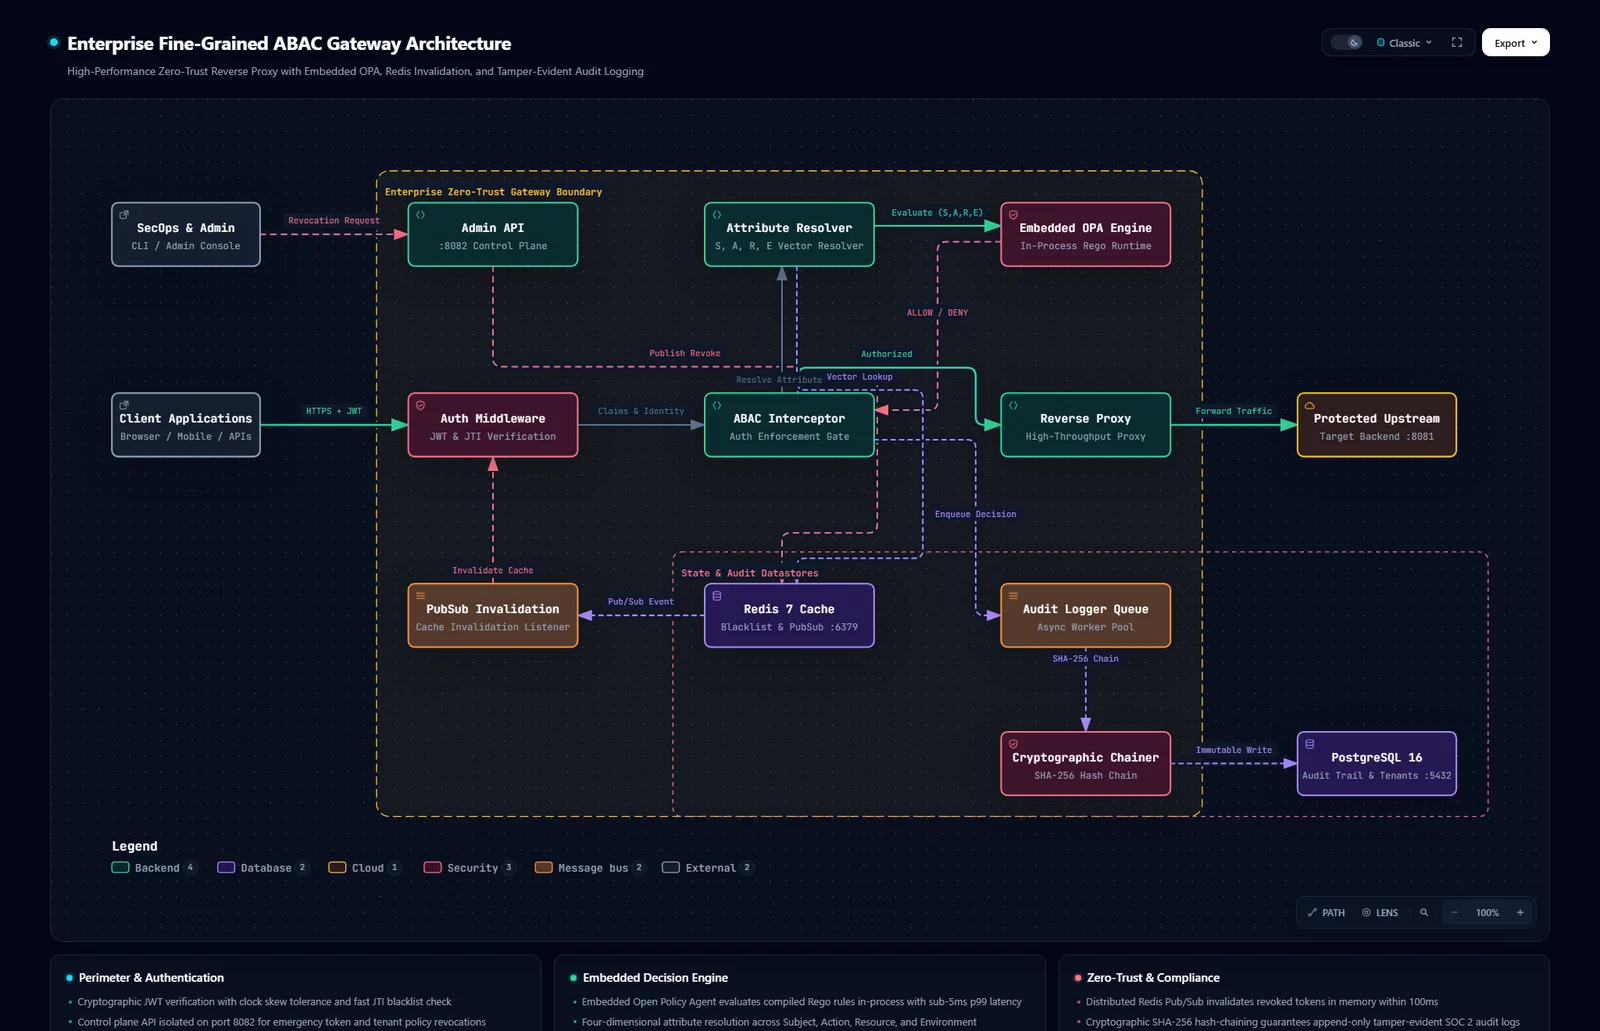
चित्र 1: Archify के साथ जनरेट किया गया उच्च-स्तरीय सिस्टम आर्किटेक्चर डायग्राम।
👉 🔍 इंटरैक्टिव Archify डायग्राम खोलने के लिए यहाँ क्लिक करें (डार्क/लाइट थीम, क्लिक करने योग्य नोड्स, और गहन कंपोनेंट निरीक्षण का समर्थन करता है)
graph TD
    subgraph Clients["Perimeter & External Consumers"]
        ClientApp["Client Applications (SPA / Mobile / Microservices)"]
        SecOps["SecOps & Admin Console"]
    end

    subgraph DataPlane["Enterprise Zero-Trust Gateway (:8080)"]
        direction TB
        AuthMid["Auth Middleware (JWT, JTI, Leeway)"]
        PEP["ABAC Interceptor (PEP Gate)"]
        Resolver["Attribute Resolver (S, A, R, E)"]
        OPA["Embedded OPA Engine (Rego Runtime)"]
        Proxy["Reverse Proxy (httputil)"]
        PubSubLis["PubSub Invalidation Listener"]
        AuditLog["Non-Blocking Audit Logger"]
        HashChain["SHA-256 Cryptographic Chainer"]
    end

    subgraph ControlPlane["Control Plane (:8082)"]
        AdminAPI["Admin API (Revocations & Health)"]
    end

    subgraph StateTier["Distributed State & Persistence"]
        Redis["Redis 7 (Vector Cache & Blacklist :6380)"]
        Postgres["PostgreSQL 16 (Ledger & Tenant DB :5433)"]
    end

    subgraph UpstreamTier["Target Services"]
        Upstream["Protected Upstream API (:8081)"]
    end

    ClientApp -->|"HTTPS + Bearer JWT"| AuthMid
    SecOps -->|"Admin Key Auth"| AdminAPI
    AdminAPI -->|"Publish JTI Revocation"| Redis
    Redis -.->|"Pub/Sub Channel (<=100ms)"| PubSubLis
    PubSubLis -->|"Invalidate Local LRU"| AuthMid

    AuthMid -->|"Verified Identity Claims"| PEP
    PEP -->|"Build Evaluation Context"| Resolver
    Resolver -.->|"Query Vectors"| Redis
    Resolver -->|"Vector (S, A, R, E)"| OPA
    OPA -->|"ALLOW / DENY (<5ms SLA)"| PEP

    PEP -->|"Authorized Traffic"| Proxy
    Proxy -->|"Reverse Proxy Forward"| Upstream
    PEP -.->|"Async Decision Record"| AuditLog
    AuditLog -->|"Hash Chain Generation"| HashChain
    HashChain -->|"Append-Only Immutable Write"| Postgres

