
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CIS GitLab Benchmark Scanner — केवल-पढ़ने वाली API जाँचों के माध्यम से GitLab प्रोजेक्ट्स का CIS GitLab Benchmark के विरुद्ध ऑडिट करता है, तथा अनुपालन और सुरक्षा-सुदृढ़ीकरण अनुशंसाओं पर JSON रिपोर्ट तैयार करता है। | Kitploit
उपकरण/GitLabGitLab/gitlab-security-oss/cis/gitlabcis
भेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंगDevSecOpsआपूर्ति श्रृंखला सुरक्षागलत कॉन्फ़िगरेशन
GitLabgitlab-security-oss/cis/gitlabcis

CIS GitLab Benchmark Scanner

केवल-पढ़ने वाली API जाँचों के माध्यम से GitLab प्रोजेक्ट्स का CIS GitLab Benchmark के विरुद्ध ऑडिट करता है, तथा अनुपालन और सुरक्षा-सुदृढ़ीकरण अनुशंसाओं पर JSON रिपोर्ट तैयार करता है।

रिपॉजिटरी देखें
1513292 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CIS GitLab Benchmark Scanner - gitlabcis

पृष्ठभूमि

17 अप्रैल 2024 को, GitLab™ ने अपने Center for Internet Security® (CIS) GitLab Benchmark को पेश करते हुए एक ब्लॉग पोस्ट प्रकाशित किया। इसका लक्ष्य उत्पाद की सुरक्षा में सुधार करना और GitLab के ग्राहकों को हार्डनिंग अनुशंसाएँ प्रदान करना है। आप Center for Internet Security® वेबसाइट पर प्रकाशित बेंचमार्क की एक प्रति डाउनलोड कर सकते हैं।

"CIS GitLab Benchmark, CIS और GitLab की फ़ील्ड सुरक्षा और उत्पाद प्रबंधन टीमों के बीच सहयोग से उत्पन्न हुआ। ग्राहकों के साथ कई बातचीत के बाद, हमने एक विशिष्ट बेंचमार्क की आवश्यकता को समझा जो उनके हार्डनिंग प्रयासों का मार्गदर्शन करेगा। हमने GitLab के उत्पाद और दस्तावेज़ीकरण की गहन समीक्षा की ताकि यह समझ सकें कि हमारी पेशकश CIS के Software Supply Chain Security Benchmark से कैसे मेल खाती है। प्रारंभिक मसौदा तैयार होने के बाद, यह CIS सर्वसम्मति प्रक्रिया में प्रवेश कर गया, जहाँ व्यापक CIS Benchmark समुदाय प्रकाशन से पहले इसकी समीक्षा कर सकता था और संपादन सुझा सकता था।"

संदर्भ: Creating the CIS GitLab Benchmark

अवलोकन

gitlabcis एक Python® पैकेज है जो Center for Internet Security® (CIS) GitLab Benchmark के विरुद्ध एक GitLab प्रोजेक्ट का ऑडिट करता है। इसमें YAML™ में स्वरूपित recommendations-as-code शामिल हैं।

GitLab उत्पाद संवर्धन

अनुपालन पालन रिपोर्ट (Compliance Adherence Report)

Compliance Adherence Report में CIS Benchmark को एक अनुपालन मानक के रूप में जोड़ने का एक बड़ा प्रयास चल रहा है।

  • एक बार लागू होने के बाद, यह ग्राहकों को स्वचालित रूप से यह देखने में सक्षम बनाएगा कि CIS Benchmark में अनुशंसित उपायों का अनुपालन करने के लिए उन्हें अतिरिक्त उपाय करने की आवश्यकता है या नहीं।

GitLab में वापस योगदान

इस उपकरण को विकसित करने के दौरान, लेखकों ने GitLab उत्पाद में 2 सुविधाओं का योगदान दिया (#39):

  • API के माध्यम से मर्ज अनुरोधों में क्रॉसलिंक्ड/संबंधित मुद्दे दिखाएं
  • Groups API: डोमेन द्वारा समूह पहुंच प्रतिबंधित करें जोड़ें

विषय-सूची

[[TOC]]

अस्वीकरण

अस्वीकरणटिप्पणी
यह उपकरण मानता है कि कोई व्यक्ति हर चीज़ के लिए GitLab का उपयोग कर रहा है
  • उदाहरण के लिए, पहली अनुशंसा (1.1.1 - version_control):
    • "सुनिश्चित करें कि कोड में किए गए किसी भी बदलाव को संस्करण नियंत्रण प्लेटफ़ॉर्म पर ट्रैक किया जाता है।"
  • GitLab का उपयोग करने से यह नियंत्रण स्वचालित रूप से पास हो जाता है।
यह उपकरण हर अनुशंसा का ऑडिट नहीं कर सकता
  • हमने हर उस अनुशंसा का रिकॉर्ड रखा है जिसे हम स्वचालित नहीं कर सकते। हमारी सीमाओं का दस्तावेज़ (docs/limitations.md) देखें, जो स्वचालन अंतराल को उजागर करता है जिसमें किसी स्थिति को विश्वासपूर्वक स्वचालित नहीं किया जा सकता।
यह उपकरण आपके GitLab इंस्टेंस, समूह या प्रोजेक्ट पर कोई लेखन संचालन नहीं करता है। कोई लेखन क्रिया निष्पादित नहीं की जाती है।
  • यह उपकरण स्पष्ट रूप से किसी भी लेखन संचालन को करने से परहेज़ करने के लिए डिज़ाइन किया गया है जो:
    • आपके GitLab प्रोजेक्ट के कॉन्फ़िगरेशन, डेटा या अखंडता को संशोधित, परिवर्तित, बदल या अन्यथा प्रभावित कर सकता है
  • यह सुनिश्चित करता है कि उसकी स्थिति या सामग्री में कोई परिवर्तन या अनधिकृत समायोजन न किया जाए।
यह आधिकारिक GitLab उत्पाद नहीं है
  • यह रिपॉज़िटरी GitLab इंजीनियरों द्वारा बनाई गई थी और GitLab द्वारा आधिकारिक रूप से समर्थित नहीं है।

आरंभ करना

  • आवश्यक:
    • आपके पास python® और pip स्थापित होना आवश्यक है
    • निम्न में से एक:
      • GitLab Personal Access Token (PAT)
      • GitLab OAuth Token

टोकन

gitlabcis को निम्नलिखित टोकन में से एक की आवश्यकता होती है:

Personal Access Token (PAT)

एक Personal Access Token (PAT) बनाएँ।

आप टोकन को एक विकल्प के रूप में पास कर सकते हैं या इसे एक पर्यावरण चर के रूप में संग्रहीत कर सकते हैं:

  • GITLAB_TOKEN - (वैकल्पिक) पर्यावरण चर
  • --token / -t - (वैकल्पिक) gitlabcis टोकन विकल्प
OAuth टोकन

एक OAuth Token बनाएँ।

आप टोकन को एक विकल्प के रूप में पास कर सकते हैं या इसे एक पर्यावरण चर के रूप में संग्रहीत कर सकते हैं:

  • GITLAB_OAUTH_TOKEN - (वैकल्पिक) पर्यावरण चर
  • --oauth-token / -ot - (वैकल्पिक) gitlabcis टोकन विकल्प
टोकन का दायरा
  • आवश्यक: आपके टोकन में कम से कम read_api दायरा होना चाहिए।
  • (वैकल्पिक) अपने टोकन को अधिक दायरा प्रदान करने से अधिक नियंत्रण अनलॉक होंगे जिनके लिए उच्च स्तर की अनुमतियों की आवश्यकता होती है।

इंस्टॉलेशन

स्कैनर डाउनलोड करने के कई तरीके हैं। कृपया उन्हें नीचे देखें:

Pypi

pypi.org से gitlabcis इंस्टॉल करें:

pip install gitlabcis
GitLab

पैकेज रजिस्ट्री से gitlabcis इंस्टॉल करें:

pip install gitlabcis --index-url https://gitlab.com/api/v4/projects/57279821/packages/pypi/simple

यदि आपने पहले से ऐसा नहीं किया है, तो आपको नीचे दी गई सामग्री को अपनी .pypirc फ़ाइल में जोड़ना होगा।

[gitlab]
repository = https://gitlab.com/api/v4/projects/57279821/packages/pypi
username = __token__
password = <your personal access token>

क्लोन के माध्यम से या हमारे रिलीज़ पृष्ठ से स्रोत से gitlabcis इंस्टॉल करें

# make a clone (or create a local fork) of the repo
git clone [email protected]:gitlab-security-oss/cis/gitlabcis.git
cd gitlabcis
make install

उपयोग

निम्नलिखित सिंटैक्स अपेक्षित है:

gitlabcis URL OPTIONS
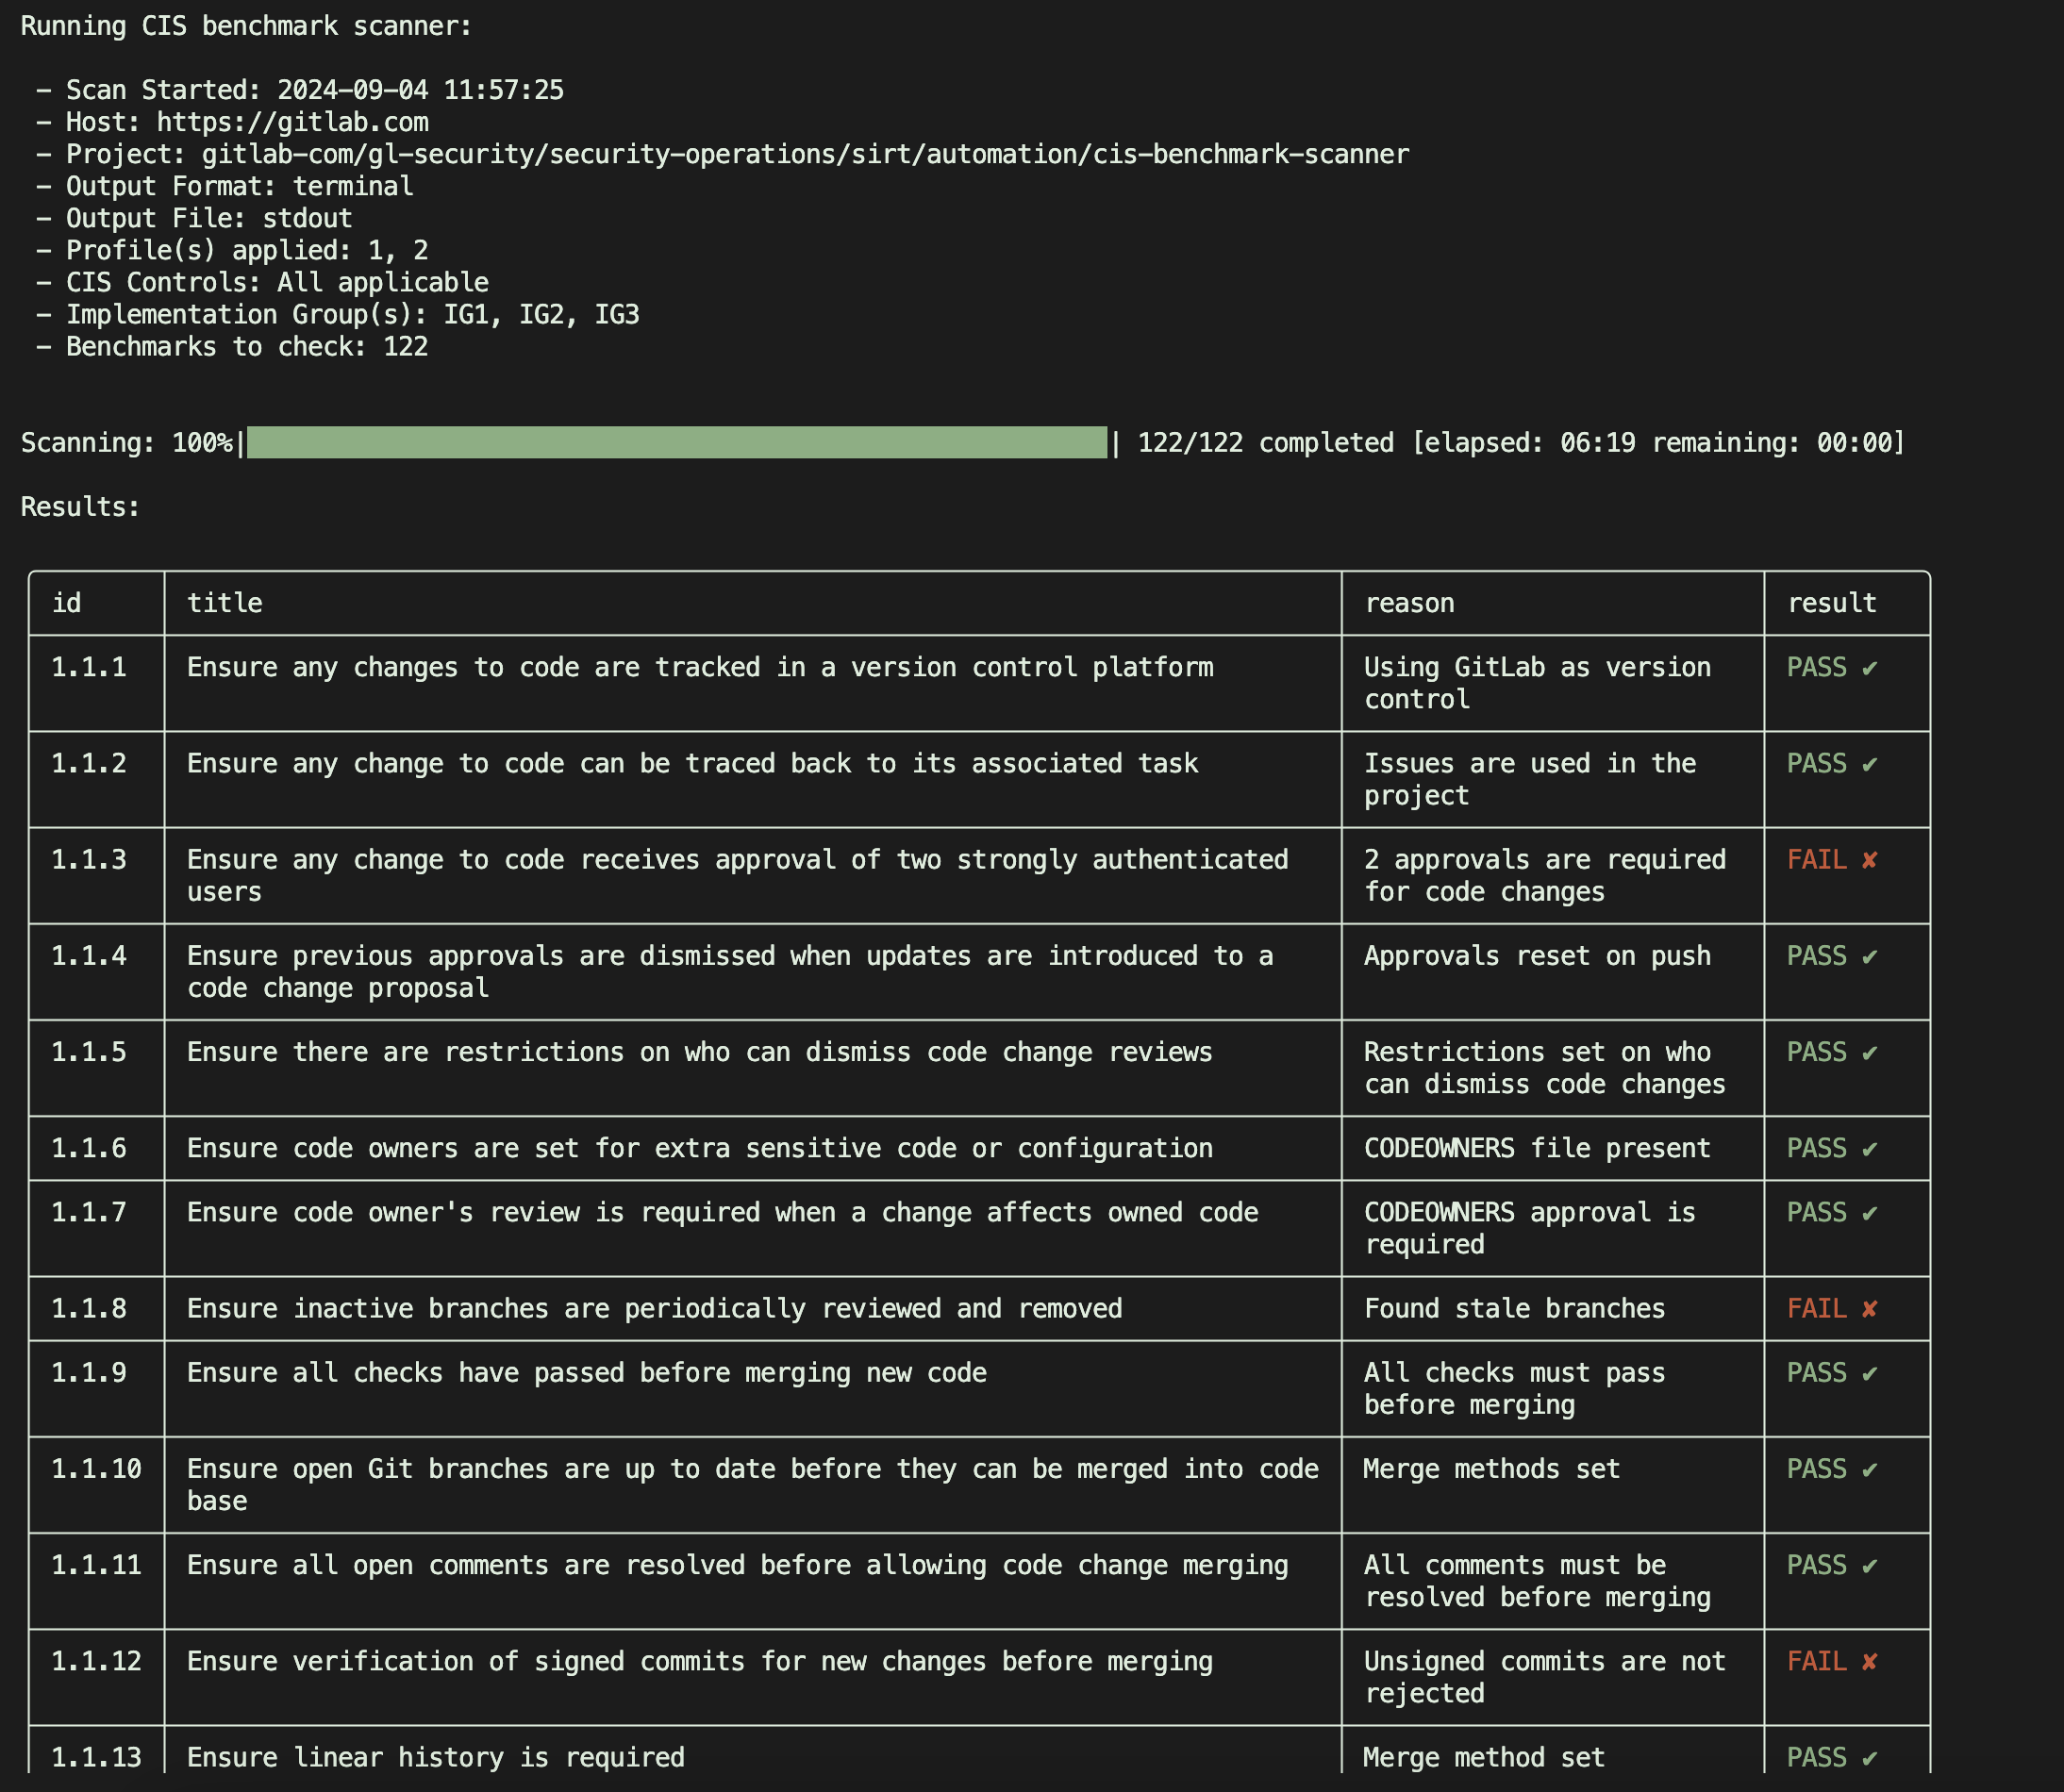
स्क्रीनशॉट

results

रिपोर्ट तैयार करें

शेल से रिपोर्ट तैयार करने के लिए:

gitlabcis https://gitlab.example.com/path/to/project --token $TOKEN

एक JSON रिपोर्ट तैयार करें: ($GITLAB_TOKEN चर का उपयोग करने पर, आपको --token विकल्प निर्दिष्ट करने की आवश्यकता नहीं है)

gitlabcis \
    https://gitlab.example.com/path/to/project \
    -o results.json \
    -f json

एकल नियंत्रण निष्पादित करने के लिए:

gitlabcis \
    https://gitlab.example.com/path/to/project \
    -ids 1.2.3 # or multiple: 2.3.4 3.4.5 etc

किसी इंस्टेंस या समूह के अंतर्गत सभी उप-समूहों और प्रोजेक्ट्स को स्कैन करें (डिफ़ॉल्ट रूप से 1 स्तर गहरा):

gitlabcis https://gitlab.example.com/path-to-group --nest

2 स्तरों तक गहरे सभी उप-समूहों और प्रोजेक्ट्स को स्कैन करें, प्रति-इकाई JSON फ़ाइलों को ./results/ में लिखें:

gitlabcis \
    https://gitlab.example.com/path-to-group \
    --nest \
    --depth 2 \
    --output-dir results \
    -f json

असीमित गहराई और एक फ़ाइलनाम उपसर्ग के साथ स्कैन करें:

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





