Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
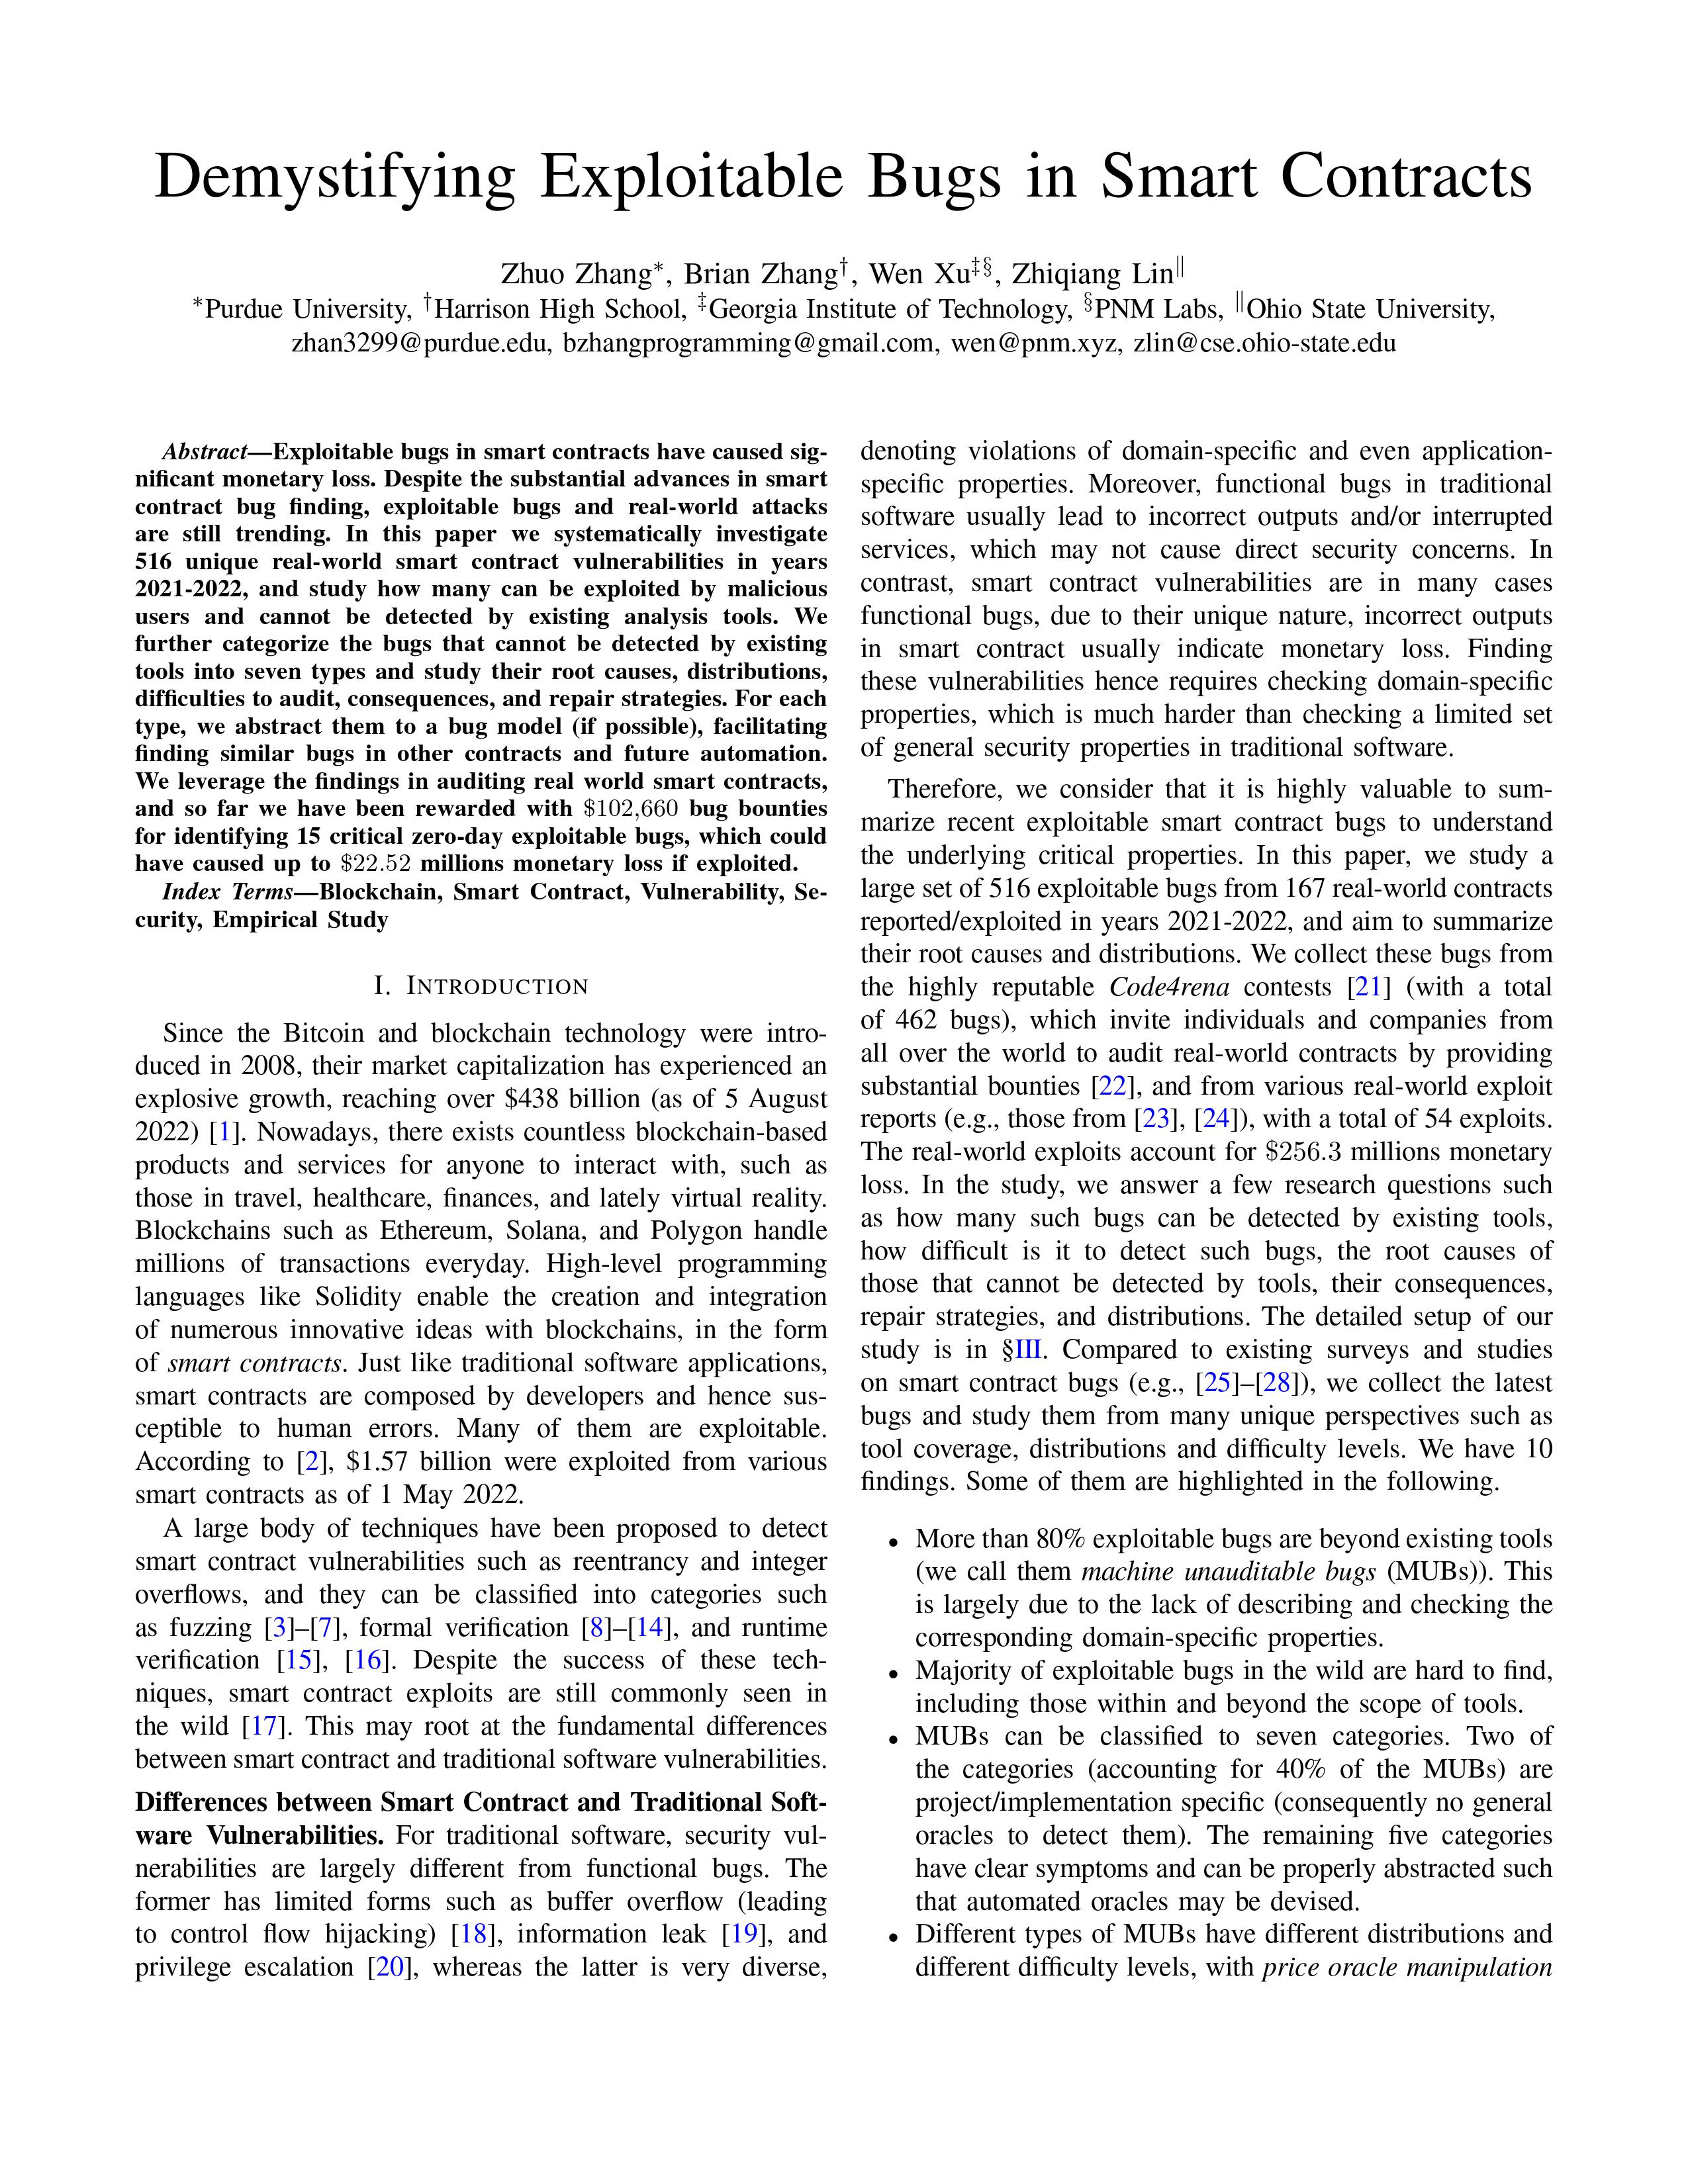
Web3Bugs — स्मार्ट कॉन्ट्रैक्ट्स में शोषण योग्य बग्स को समझना | Kitploit

उपकरण/GitHubGitHub/zhangzhuosjtu/web3bugs
स्थैतिक विश्लेषणभेद्यता विश्लेषणकोड विश्लेषणफज़िंगपेपर और शोधलर्निंग और शिक्षाचयनित संसाधन
GitHubzhangzhuosjtu/web3bugs

Web3Bugs

स्मार्ट कॉन्ट्रैक्ट्स में शोषण योग्य बग्स को समझना
रिपॉजिटरी देखें
1.8k248361 साल पहलेKitploit द्वारा समीक्षित
साझा करें

स्मार्ट कॉन्ट्रैक्ट्स में शोषणीय बग्स को समझना Logo

integrity validation

loading-ag-167

इस परियोजना का उद्देश्य Web3 डेवलपर्स और सुरक्षा विश्लेषकों के लिए एक मूल्यवान संसाधन उपलब्ध कराना है, ताकि स्मार्ट कॉन्ट्रैक्ट्स में शोषणीय बग्स की उनकी समझ को सुगम बनाया जा सके। हम code4rena से निकाले गए शोषणीय बग्स का गहन विश्लेषण करते हैं और प्रत्येक बग को उसकी प्रकृति के अनुसार वर्गीकृत करते हैं।

हमारे प्रारंभिक शोध से पता चलता है कि स्मार्ट कॉन्ट्रैक्ट्स में शोषणीय बग्स का एक उल्लेखनीय अनुपात कार्यात्मक बग्स (functional bugs) है, जिन्हें रीएंट्रेंसी (reentrancy) जैसे सरल और सामान्य ओरेकल्स का उपयोग करके नहीं पहचाना जा सकता। हमारा उद्देश्य ऐसे बग्स के महत्व के बारे में जागरूकता बढ़ाना और चिकित्सकों को उन्हें पहचानने के लिए अधिक परिष्कृत और सूक्ष्म स्वचालित सिमेंटिक ओरेकल्स विकसित करने के लिए प्रोत्साहित करना है।


स्मार्ट कॉन्ट्रैक्ट्स में शोषणीय बग्स की एक महत्वपूर्ण संख्या कार्यात्मक बग्स की श्रेणी में आती है, जिन्हें सरल और सामान्य ओरेकल्स का उपयोग करके नहीं पहचाना जा सकता।


कृपया ध्यान दें कि यह रिपॉजिटरी वर्तमान में सक्रिय विकास के दौर से गुजर रही है, और चल रही code4rena प्रतियोगिताओं के कारण डेटा समय के साथ बदल सकता है।

डेटासेट विवरण

फ़ोल्डर संरचना

डेटासेट चार फ़ोल्डरों में व्यवस्थित है:

  • papers/: इसमें हमारा ICSE23 पेपर है जो हमारे प्रारंभिक परिणामों का सारांश प्रस्तुत करता है, साथ ही पेपर के लिए पूरक सामग्री भी शामिल है।
  • results/: इसमें bugs.csv में बग वर्गीकरण और contests.csv में प्रत्येक प्रतियोगिता का विवरण शामिल है।
  • contracts/: इसमें वे सभी स्मार्ट कॉन्ट्रैक्ट शामिल हैं जिनकी हमने जाँच की, प्रतियोगिता के समय के संस्करण का उपयोग करते हुए।
  • reports/: इसमें code4rena द्वारा प्रदान की गई सभी रिपोर्टें शामिल हैं।

बग लेबल

हम सर्वेक्षण किए गए बग्स को उनकी प्रकृति के आधार पर तीन मुख्य श्रेणियों में वर्गीकृत करते हैं:

  • दायरे से बाहर के बग्स (जिन्हें O से दर्शाया गया है)
  • सरल और सामान्य परीक्षण ओरेकल्स वाले बग्स (जिन्हें L से दर्शाया गया है)
  • उच्च-स्तरीय सिमेंटिक ओरेकल्स की आवश्यकता वाले बग्स (जिन्हें S से दर्शाया गया है)

चूंकि कार्यात्मक बग्स का वर्गीकरण अस्पष्ट हो सकता है, हम अपने वर्गीकरण मानकों को बेहतर बनाने के लिए सुझावों का स्वागत करते हैं। आप हमारे दस्तावेज़ में अधिक विस्तृत लेबल जानकारी पा सकते हैं, और अधिक जानकारी के लिए हम आपको हमारे वर्तमान वर्गीकरण दिशानिर्देशों को देखने के लिए प्रोत्साहित करते हैं।

अनुशंसित सुरक्षा विश्लेषण उपकरण

हमारा लक्ष्य भेद्यता पहचान तकनीकों की एक व्यापक सूची बनाना है जो Web3 डेवलपर्स और सुरक्षा विश्लेषकों के लिए एक मूल्यवान संसाधन होगी। हम दो मुख्य श्रेणियों पर ध्यान केंद्रित करेंगे:

  • स्मार्ट कॉन्ट्रैक्ट्स के लिए सिमेंटिक ओरेकल्स के विकास को प्राथमिकता देने वाली भेद्यता पहचान तकनीकें।
  • सार्वजनिक रूप से उपलब्ध सुरक्षा विश्लेषण उपकरण जिनका उपयोग ऑडिटिंग के लिए किया जा सकता है।

हम सूची को विस्तारित और बेहतर बनाने में मदद के लिए समुदाय से किसी भी अतिरिक्त सुझाव या योगदान का हार्दिक स्वागत करते हैं।

स्वचालित सिमेंटिक ओरेकल्स के साथ भेद्यता पहचान

हमारा मानना है कि भविष्य के web3 सुरक्षा प्रयास कार्यात्मक बग्स की पहचान और संबंधित ओरेकल्स विकसित करने को प्राथमिकता देंगे। इसके लिए, हम उन तकनीकों की एक सूची संकलित करने का इरादा रखते हैं जो स्वचालित सिमेंटिक ओरेकल्स के निर्माण में मार्गदर्शन प्रदान करती हैं। ये तकनीकें विभिन्न सामग्रियों से प्राप्त की जाएंगी, जैसे सहकर्मी-समीक्षित शोध पत्र, प्री-प्रिंट, उद्योग उपकरण और ऑनलाइन संसाधन।

तकनीकबग श्रेणी
स्मार्ट कॉन्ट्रैक्ट्स में रोल माइनिंग के साथ अनुमति बग्स ढूँढनाAccess Control
AChecker: स्मार्ट कॉन्ट्रैक्ट एक्सेस कंट्रोल भेद्यताओं का स्थिर रूप से पता लगानाAccess Control
स्मार्ट कॉन्ट्रैक्ट निष्पक्षता के स्वचालित सत्यापन की ओरFairness Property
Clockwork Finance: स्मार्ट कॉन्ट्रैक्ट्स में आर्थिक सुरक्षा का स्वचालित विश्लेषणTBD
Confusum Contractum: Ethereum स्मार्ट कॉन्ट्रैक्ट्स में Confused Deputy भेद्यताएँConfused Deputy
Not your Type! Ethereum स्मार्ट कॉन्ट्रैक्ट्स में स्टोरेज कोलिजन भेद्यताओं का पता लगानाStorage Collision

सार्वजनिक रूप से उपलब्ध सुरक्षा विश्लेषण तकनीकें

इस अनुभाग में वे ओपन-सोर्स तकनीकें शामिल होंगी जो सार्वजनिक रूप से उपलब्ध हैं और वर्तमान में सक्रिय विकास में हैं। इन तकनीकों का उपयोग Web3 डेवलपर्स और सुरक्षा विश्लेषकों द्वारा सीधे या अन्य उपकरणों के लिए निर्माण खंड के रूप में किया जा सकता है। हम सोर्स-कोड स्तर की तकनीकों को प्राथमिकता देते हैं, जो Web3 विकास और ऑडिटिंग संदर्भों के लिए बेहतर अनुकूल हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    441
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →