 zebberncve/cve-2026-118776
node-forge के लिए एडवाइज़री ⌯⌲ प्रति सप्ताह 53 मिलियन डाउनलोड

Forge: AES/DES CBC और ECB डिक्रिप्शन में अपूर्ण PKCS#7 पैडिंग सत्यापन
| फ़ील्ड | मान |
|---|---|
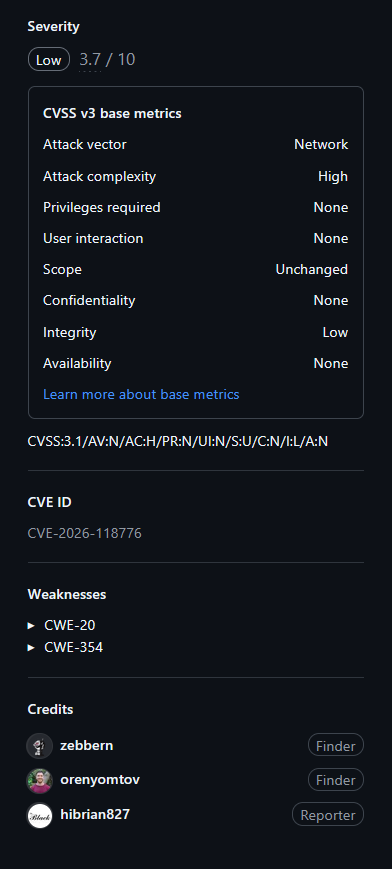
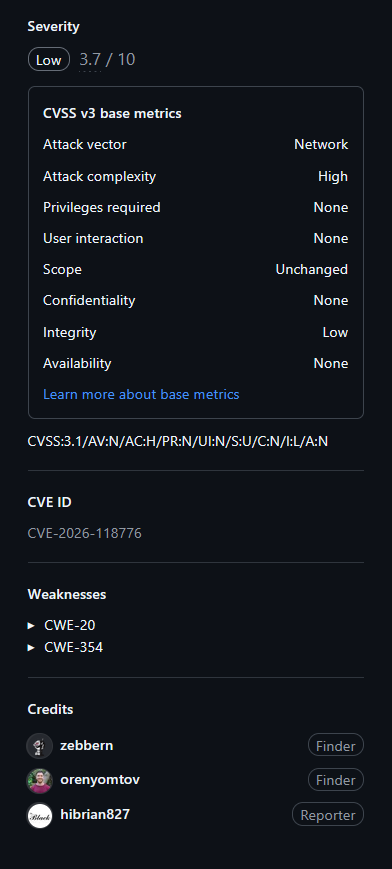
| CVE ID | CVE-2026-118776 |
| स्थिति | PUBLISHED |
| आवंटक | GitHub_M |
| आरक्षण तिथि | 2026-10-28T19:20:05.018Z |
| प्रकाशन तिथि | 2026-10-29T18:37:32.362Z |
| अद्यतन तिथि | 2026-10-29T18:37:32.362Z |
Forge (जिसे node-forge भी कहा जाता है) JavaScript में Transport Layer Security का एक नेटिव कार्यान्वयन है। 1.4.1 से पहले, प्रभावित कार्यान्वयन संबंधित इनपुट या सुरक्षा निर्णय को संसाधित करने के लिए decipher.finish(), CBC और ECB मोड, तथा PKCS#7 पैडिंग का उपयोग करता था। node-forge ने CBC और ECB डिक्रिप्शन के दौरान PKCS#7 पैडिंग के केवल अंतिम बाइट का सत्यापन किया और शून्य, अत्यधिक आकार वाले, या बेमेल पैडिंग बाइट्स को स्वीकार कर लिया। परिणामस्वरूप, विकृत सिफरटेक्स्ट स्वीकार किया जा सकता था और चार प्लेनटेक्स्ट ब्लॉक तक चुपचाप हटाए जा सकते थे, जिससे उन अनुप्रयोगों में अखंडता विफलता उत्पन्न होती थी जो सफल डिक्रिप्शन को वैध पैडिंग के प्रमाण के रूप में मानते थे। यह समस्या संस्करण 1.4.1 में ठीक की गई है।
| विक्रेता | उत्पाद | संस्करण |
|---|---|---|
| digitalbazaar | forge | < 1.4.1 |
Oren Yomtov (@orenyomtov, Fireblocks), @zebbern, और Brian Lee (@hibrian827, Georgia Tech SSLab, Team Atlanta)।
प्रूफ़ ऑफ़ कॉन्सेप्ट
var forge = require('node-forge');
// Wycheproof aes_cbc_pkcs5_test tcId 26: zero padding instead of PKCS#7
var d = forge.cipher.createDecipher('AES-CBC',
  forge.util.hexToBytes('db4f3e5e3795cc09a073fa6a81e5a6bc'));
d.start({iv: forge.util.hexToBytes('23468aa734f5f0f19827316ff168e94f')});
d.update(forge.util.createBuffer(
  forge.util.hexToBytes('aa62606a287476777b92d8e4c4e53028')));
console.log(d.finish()); // 1.4.0: true; 1.4.1: false
सीधे तौर पर, 1.4.0 पर unpad() अंतिम ब्लॉक को भी स्वीकार करता है जो 03 02 01 04 पर समाप्त होता है (4 बाइट हटाते हुए) और 16-बाइट ब्लॉक पर 0x20 की गणना को भी (32 बाइट हटाते हुए)।
रिग्रेशन परीक्षण tests/unit/aes.js ("PKCS#7 padding checks") में हैं।
वे अनुप्रयोग जो CBC या ECB मोड में AES या DES डेटा को डिक्रिप्ट करते हैं और यह तय करने के लिए decipher.finish() के परिणाम का उपयोग करते हैं कि डेटा वैध है या नहीं, विकृत सिफरटेक्स्ट स्वीकार कर सकते हैं, जिसमें चार ब्लॉक तक अनुगामी प्लेनटेक्स्ट हटा दिया जाता है। यह PKCS#7 EncryptedData/EnvelopedData डिक्रिप्शन, PKCS#12 और एन्क्रिप्टेड निजी कुंजियों को भी प्रभावित करता है। चूँकि MAC के बिना CBC और ECB परिवर्तनशील (malleable) होते हैं, हमलावर को दी गई अतिरिक्त क्षमता कम है। गोपनीयता या उपलब्धता पर कोई प्रभाव नहीं है।






