
 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE के लिए अत्यंत गंभीर भेद्यता का RCE ग्राफिकल GUI एक-क्लिक शोषण उपकरण, JavaFx पर आधारित, ग्राफिकल संचालन को सरल और अधिक कुशल बनाता है।

springboot core कमांड निष्पादन भेद्यता, CVE-2022-22965 भेद्यता शोषण उपकरण, JavaFx पर आधारित, ग्राफिकल ऑपरेशन अधिक सरल, दक्षता बढ़ाता है।
इन दिनों मैं भेद्यता पुन: निर्माण कर रहा था, अचानक पाया कि मैंने पहले कई क्लासिक भेद्यताएँ मिस कर दी थीं, जिसमें यह sping core का RCE भी शामिल है। इसलिए मैंने ऑनलाइन बहुत सारी जानकारी खोजी, यह काफी दिलचस्प लगा, लेकिन पैकेट कैप्चर करना और भेजना बहुत परेशानी भरा था (वास्तव में यह परेशानी भरा नहीं है, बस मैं आलसी हूँ, हर बार अनुरोध पैकेट को संशोधित करना बहुत परेशानी भरा होता है), इसलिए अब यह CVE-2022-22965 का ग्राफिकल भेद्यता शोषण उपकरण है—Rexbb.jar❤️।
दिखने में अधिक तामझाम नहीं है, केवल सबसे बुनियादी स्वचालित शेल लेखन + मनमाना कमांड निष्पादन लागू किया गया है। उपकरण jdk1.8 पर विकसित किया गया है, यानी Java8, क्योंकि jdk8 का व्यापक अनुप्रयोग क्षेत्र है, इसलिए मैंने उच्च संस्करण के JDK का उपयोग नहीं किया।

पहले मेरे अन्य उपकरणों के बारे में कई दोस्तों ने कहा कि वे नहीं चल सकते😤, बाद में मैंने एक-एक करके निजी संदेश भेजे और पाया कि यह आपके कंप्यूटर की Java पर्यावरण समस्या के कारण चल नहीं पाए😁। ऐसी घटनाओं से बचने के लिए, मैं Github पर अपलोड करने से पहले अपने वर्चुअल मशीन पर jdk1.8 के साथ एक बार चलाता हूँ और फिर अन्य लोगों के कंप्यूटर पर चलाता हूँ, कोई समस्या नहीं है। यदि आप फिर से कहते हैं कि Java संस्करण समान है लेकिन यह नहीं चलता, तो यह आपके कंप्यूटर की Java पर्यावरण समस्या है🤔।
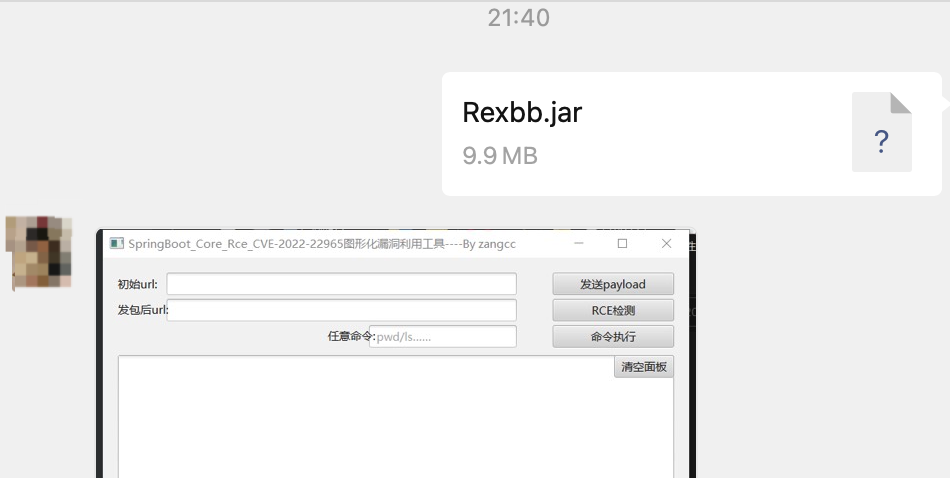
① यहाँ मैं vulfocus के लक्ष्यक्षेत्र का उपयोग करके परीक्षण करता हूँ। लक्ष्यक्षेत्र प्रारंभ करने के बाद, URL दर्ज करें, पहले "Payload भेजें" बटन पर क्लिक करें।

② Payload भेजने पर क्लिक करने के बाद, payload भेजने के बाद का प्रतिक्रिया पैकेट HTML सामग्री प्रदर्शित होगी, फिर दूसरे टेक्स्ट बॉक्स में पूरा URL प्रदर्शित होगा। 📢ध्यान दें!! इस टेक्स्ट बॉक्स को मैंने संपादन योग्य नहीं बनाया है, उपयोगकर्ता इसे संशोधित नहीं कर सकते। मुझे डर है कि आप इसे बदल देंगे और बाद का कमांड निष्पादन विफल हो जाएगा, इसलिए मैंने इसे बिल्कुल संशोधित नहीं होने दिया, केवल प्रदर्शन के लिए आउटपुट। जैसा कि नीचे चित्र में दिखाया गया है:

③ URL प्रदर्शित होने के बाद, आप दूसरे बटन, RCE जांच पर क्लिक कर सकते हैं। यहाँ सीधे whomai निष्पादित किया जाता है, और कमांड निष्पादन का परिणाम बड़े टेक्स्ट बॉक्स में दिखाया जा सकता है, जैसा कि नीचे चित्र में दिखाया गया है:

④ यदि आप अन्य कमांड निष्पादित करना चाहते हैं, तो नीचे छोटे टेक्स्ट बॉक्स में अन्य कमांड निष्पादित कर सकते हैं। यहाँ सीधे ls /tmp निष्पादित किया गया, कमांड सफलतापूर्वक निष्पादित हुआ, फ्लैग प्राप्त हुआ। अन्य कमांड भी संभव हैं।

इस उपकरण के पीछे के सिद्धांत और विकास प्रक्रिया, या भेद्यता के सिद्धांत और विशिष्ट चरणों को जानने के लिए, आप मेरे इस ब्लॉग को देख सकते हैं। इसमें इस भेद्यता की BP पैकेट कैप्चर पुनर्निर्माण और उपकरण के विकास की मोटी प्रक्रिया शामिल है। कमियों के लिए कृपया आलोचना करें🙏
http://t.csdn.cn/Gp5eXhttps://blog.csdn.net/weixin_43847838/article/details/128475095






