Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/xjghnxhlh/hikihack
IoT सुरक्षाभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनालर्निंग और शिक्षा
GitHubxjghnxhlh/hikihack

hikihack

Hikvision CVE-2017-7921 हैक

रिपॉजिटरी देखें
3924 दिन पहलेअभी तक समीक्षित नहीं
साझा करें

🛡️ CVE-2017-7921 — केस स्टडी और जागरूकता

License Scope

यह रिपॉज़िटरी शैक्षिक और साइबर सुरक्षा जागरूकता के उद्देश्य से यह दस्तावेज़ित करती है कि CVE-2017-7921 (एक सार्वजनिक भेद्यता, जिसे 2017 में प्रकट किया गया था, जो कुछ अपडेट न किए गए Hikvision कैमरा/रिकॉर्डर फर्मवेयर को प्रभावित करती है) से प्रभावित उपकरण के संभावित परिणाम क्या हो सकते हैं।

⚠️ कानूनी चेतावनी

इस रिपॉज़िटरी के सभी प्रदर्शन एक अधिकृत परीक्षण वातावरण में, विशेष रूप से शैक्षिक, अनुसंधान और जागरूकता उद्देश्यों के लिए किए गए थे। प्रकाशन से पहले, सभी संवेदनशील जानकारी (क्रेडेंशियल, पासवर्ड, IP पते, सीरियल नंबर, होस्टनाम, आदि) को अनामीकृत या धुंधला कर दिया गया था।

यह रिपॉज़िटरी न तो कोई शोषण मार्गदर्शिका है और न ही तीसरे पक्ष के स्वामित्व वाले सिस्टम के विरुद्ध कार्रवाई करने के लिए प्रोत्साहन है। किसी भी उपयोग को कानूनी, नैतिक ढांचे के भीतर और संबंधित उपकरणों के स्वामी की स्पष्ट अनुमति के साथ होना चाहिए।

📋 विषय-सूची

  • पृष्ठभूमि
  • रोकथाम रिपोर्ट
  • चित्रण
  • शैक्षिक उद्देश्य
  • लाइसेंस

📚 पृष्ठभूमि

CVE-2017-7921 एक सार्वजनिक भेद्यता है जो कुछ Hikvision उपकरणों के फर्मवेयर को प्रभावित करती है, जिसका संदर्भ राष्ट्रीय भेद्यता डेटाबेस (NVD) पर दिया गया है। इंटरनेट पर उजागर और अपडेट न किया गया उपकरण संभावित रूप से संवेदनशील जानकारी का खुलासा कर सकता है या अपने प्रशासन इंटरफ़ेस तक अनधिकृत पहुँच की अनुमति दे सकता है।

इस रिपॉज़िटरी का उद्देश्य शोषण की कार्यप्रणाली का विस्तार से वर्णन करना नहीं है, बल्कि यह दर्शाना है कि इस प्रकार की भेद्यता क्यों गंभीर है और इससे कैसे बचाव किया जाए (फर्मवेयर अपडेट, नेटवर्क विभाजन, इंटरनेट पर प्रशासन इंटरफ़ेस का सीधा उजागर न होना)।

📄 रोकथाम रिपोर्ट

इस रिपॉज़िटरी के साथ एक विस्तृत तकनीकी रिपोर्ट भी है। इसमें विशेष रूप से निम्नलिखित प्रस्तुत किए गए हैं:

  • CVE-2017-7921 भेद्यता का विवरण;
  • प्रभावित उत्पाद और संस्करण;
  • किसी भेद्य उपकरण के उजागर होने से जुड़े जोखिम;
  • सिस्टम की गोपनीयता, अखंडता और उपलब्धता पर संभावित प्रभाव;
  • शमन संबंधी सिफ़ारिशें और सुरक्षित बनाने की सर्वोत्तम प्रथाएँ।

➡️ रोकथाम रिपोर्ट – CVE-2017-7921

📷 चित्रण

नीचे दिए गए स्क्रीनशॉट एक अधिकृत प्रदर्शन वातावरण में लिए गए थे। वास्तविक सिस्टम की पहचान करने वाले सभी तत्वों (क्रेडेंशियल, IP, स्वामी…) को प्रकाशन से पहले अनामीकृत या धुंधला कर दिया गया था। ये किसी निर्देश-पुस्तिका के रूप में नहीं, बल्कि अपडेट न किए गए उपकरण के संभावित प्रभाव के दृश्य प्रतिनिधित्व के रूप में हैं।

चित्रण संख्या 1 — जानकारी प्राप्त करने का उदाहरण

उस प्रकार की जानकारी का उदाहरण जो तब उजागर हो सकती है जब CVE-2017-7921 से प्रभावित उपकरण को ठीक से अपडेट या सुरक्षित न किया गया हो।
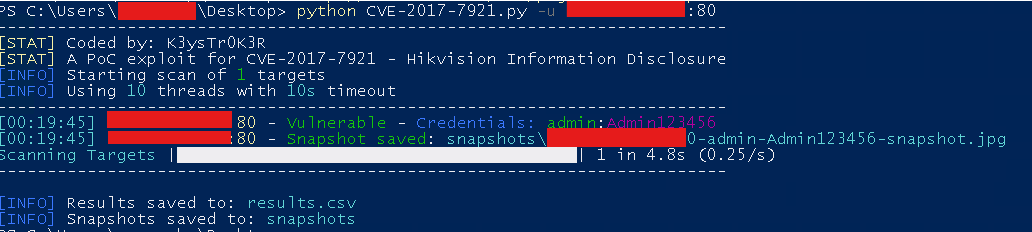
प्राप्त जानकारी — अनामीकृत डेटा

चित्रण संख्या 2 — प्रशासन इंटरफ़ेस

एक अधिकृत प्रदर्शन वातावरण में उपकरण का प्रशासन इंटरफ़ेस। उद्देश्य: उचित सुरक्षा उपायों के बिना उजागर उपकरण पर किसी अनसुलझी भेद्यता के परिणामों को दर्शाना।
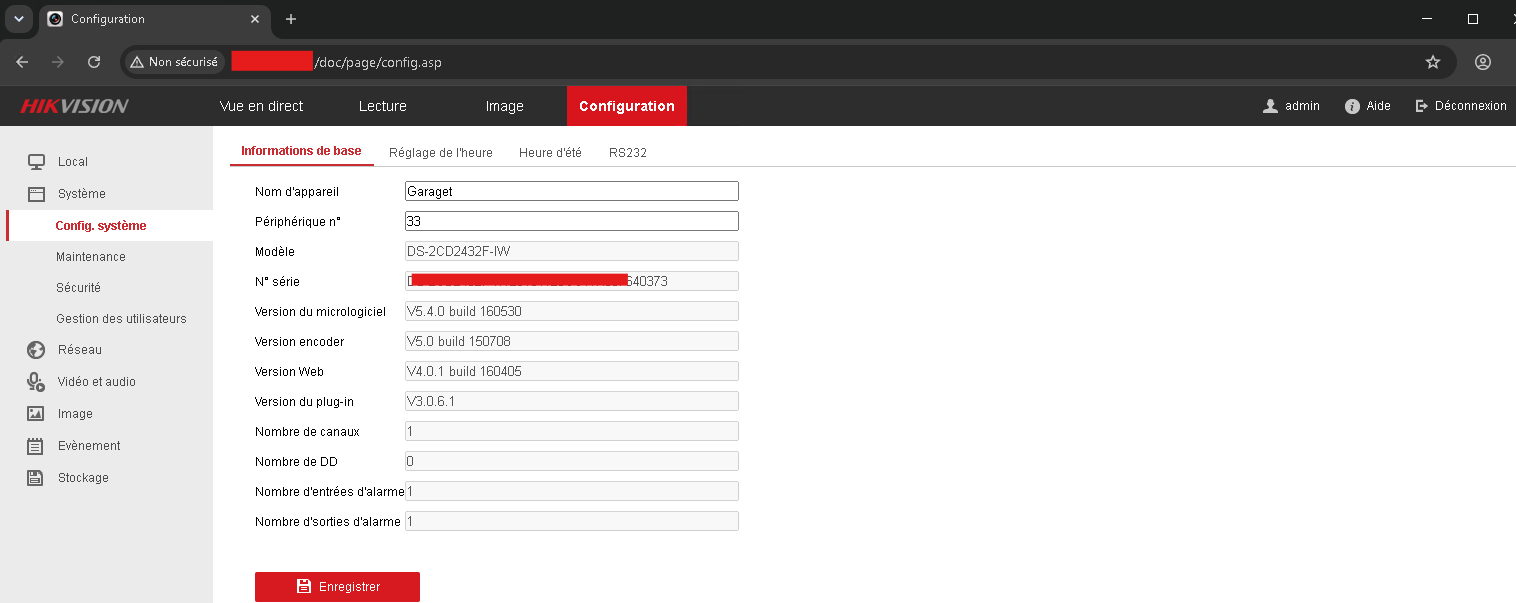
प्रशासन इंटरफ़ेस — परीक्षण वातावरण

🎯 शैक्षिक उद्देश्य

ये संसाधन प्रशासकों, सुरक्षा शोधकर्ताओं और छात्रों को CVE-2017-7921 जैसी कमज़ोरी के परिणामों के प्रति जागरूक करने के उद्देश्य से हैं, जब उसे ठीक न किया जाए। ये ठोस रूप से दर्शाते हैं:

  • किसी कमज़ोर उपकरण पर संभावित रूप से उजागर हो सकने वाली जानकारी;
  • अपर्याप्त रूप से सुरक्षित कॉन्फ़िगरेशन के परिणाम;
  • निर्माताओं द्वारा जारी पैच लागू करने का महत्व;
  • फर्मवेयर को अद्यतित रखने और इंटरनेट पर प्रशासनिक इंटरफ़ेस के एक्सपोज़र को सीमित करने की आवश्यकता;
  • कमज़ोर उपकरणों की पहचान के लिए नियमित ऑडिट के लाभ, इससे पहले कि वे समझौता किए जाएँ।

📄 लाइसेंस

MIT लाइसेंस के अंतर्गत वितरित।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    343
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    295

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →