
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-63914 — सार्वजनिक खुलासा और पैच CVE-2025-63914: Cinnamon/kotaemon में ज़िप बम भेद्यता। | Kitploit

उपकरण/GitHubGitHub/wxdou/cve-2025-63914
भेद्यता विश्लेषणशोषणवेब सुरक्षा
GitHubwxdou/cve-2025-63914

CVE-2025-63914

सार्वजनिक खुलासा और पैच CVE-2025-63914: Cinnamon/kotaemon में ज़िप बम भेद्यता।

रिपॉजिटरी देखें
411 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-63914

CVE-2025-63914 के लिए सार्वजनिक प्रकटीकरण और पैच: Cinnamon/kotaemon में Zip bomb भेद्यता।

श्रेय

Wang Yuanrong

सारांश

_may_extract_zip फ़ंक्शन ZIP डीकंप्रेसन पर सीमाएं लागू करने में विफल रहता है, जिससे एक दुर्भावनापूर्ण ZIP बम अत्यधिक संसाधन खपत और सेवा अस्वीकार कर सकता है।

विवरण

\libs\ktem\ktem\index\file\ui.py फ़ाइल में _may_extract_zip फ़ंक्शन अपलोड की गई ZIP फ़ाइलों की सामग्री की जांच नहीं करता है। हालांकि सामग्री को एक अस्थायी फ़ोल्डर में निकाला जाता है जो प्रत्येक निष्कर्षण से पहले साफ़ हो जाता है, फिर भी एक ZIP बम को सफलतापूर्वक अपलोड करने से सर्वर डीकंप्रेसन के दौरान अत्यधिक संसाधनों का उपभोग कर सकता है। इसके अलावा, यदि बाद में कोई और फ़ाइलें अपलोड नहीं की जाती हैं, तो निकाला गया डेटा डिस्क स्थान घेर सकता है और संभावित रूप से सिस्टम को अनुपलब्ध बना सकता है। फ़ाइलें अपलोड करने की अनुमति वाला कोई भी व्यक्ति इस हमले को अंजाम दे सकता है।

PoC

नवीनतम इमेज को खींचने और चलाने के लिए कमांड का उपयोग करें:

docker run \
--name kotaemon \
-e GRADIO_SERVER_NAME=0.0.0.0 \
-e GRADIO_SERVER_PORT=7860 \
-v /home/kali/ktem_app_data/:/app/ktem_app_data \
-p 7860:7860 -d \
ghcr.io/cinnamon/kotaemon:0.11.0-full

अत्यधिक संपीड़न अनुपात प्राप्त करने के लिए दोहराए गए बाइट्स से युक्त एक अत्यधिक संपीड़ित पेलोड बनाएं।
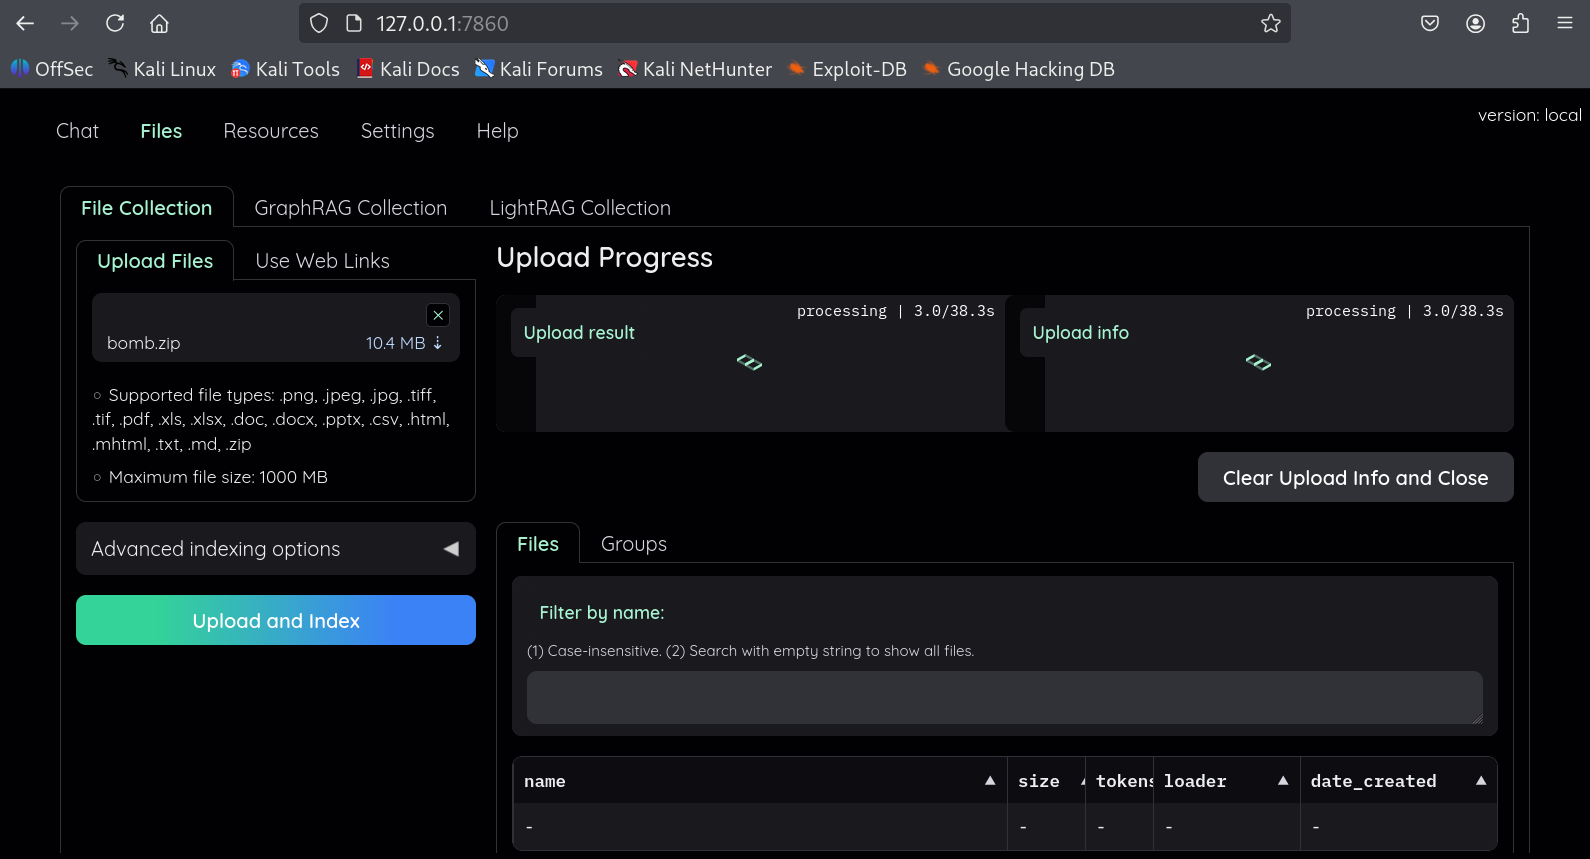
img1

प्रक्रिया के दौरान हम संसाधन खपत के कारण मंदी देख सकते हैं, और हम अस्थायी निर्देशिका के आकार की जांच कर सकते हैं।
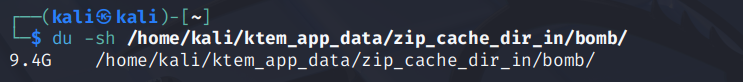
img2

यह संसाधन उपयोग तब भी बना रहेगा जब कोई अन्य फ़ाइलें अपलोड नहीं की जा रही हों।

प्रभाव

फ़ाइल-अपलोड विशेषाधिकार वाला एक हमलावर एक तैयार किया गया ZIP संग्रह प्रस्तुत कर सकता है जो अनियंत्रित डिस्क, CPU और मेमोरी खपत का कारण बनता है, जिससे सेवा क्रैश या होस्ट आउटेज होता है। सभी इंस्टेंस — नवीनतम रिलीज़ (0.11.0) सहित — प्रभावित हैं।

पैच

इस रिपॉजिटरी में संस्करण 0.11.0 के लिए एक परीक्षण ZIP बम और संबंधित पैच प्रदान किया गया है।

पैच अवलोकन:

  • extractall को स्ट्रीम्ड निष्कर्षण से बदलें।
  • सीमाएं लागू करें: प्रति-फ़ाइल आकार, कुल असम्पीडित आकार, और सदस्य गणना।
  • एन्क्रिप्टेड प्रविष्टियों और अत्यधिक संपीड़न अनुपात को अस्वीकार करें।
  • फ़ाइल एक्सटेंशन को श्वेतसूची में डालें।
  • त्रुटियों पर सफाई करें।

पैच लागू करने के बाद, जब एक zip बम प्रस्तुत किया जाएगा तो एक चेतावनी पॉप अप होगी, और ऑपरेशन अस्वीकार कर दिया जाएगा:
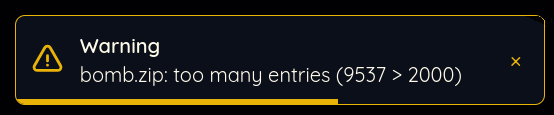

img3

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    398
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    259
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





