wh02m1/cve-2026-77812
प्रूफ-ऑफ-कॉन्सेप्ट जो DJI ड्रोन से क्लीयरटेक्स्ट BLE DUML ट्रैफ़िक को निष्क्रिय रूप से स्निफ़ करके Wi-Fi PSK और विश्वसनीय सेशन UUIDs को रिकवर करता है, जो CVE-2026-77812 को प्रदर्शित करता है।

CVE रिकॉर्ड: https://www.cve.org/CVERecord?id=CVE-2026-77812
NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-77812
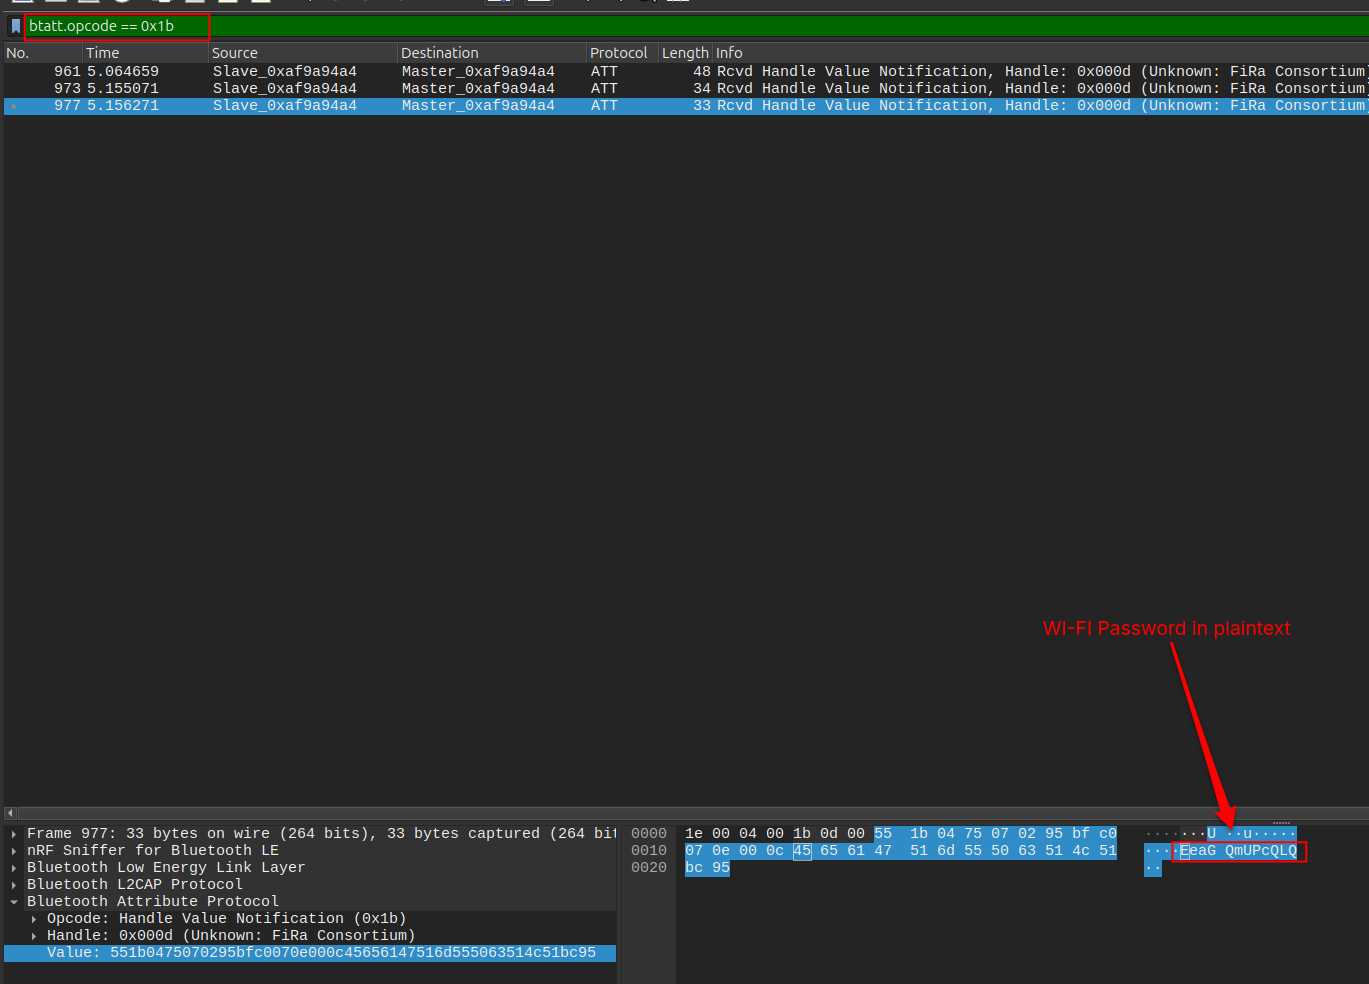
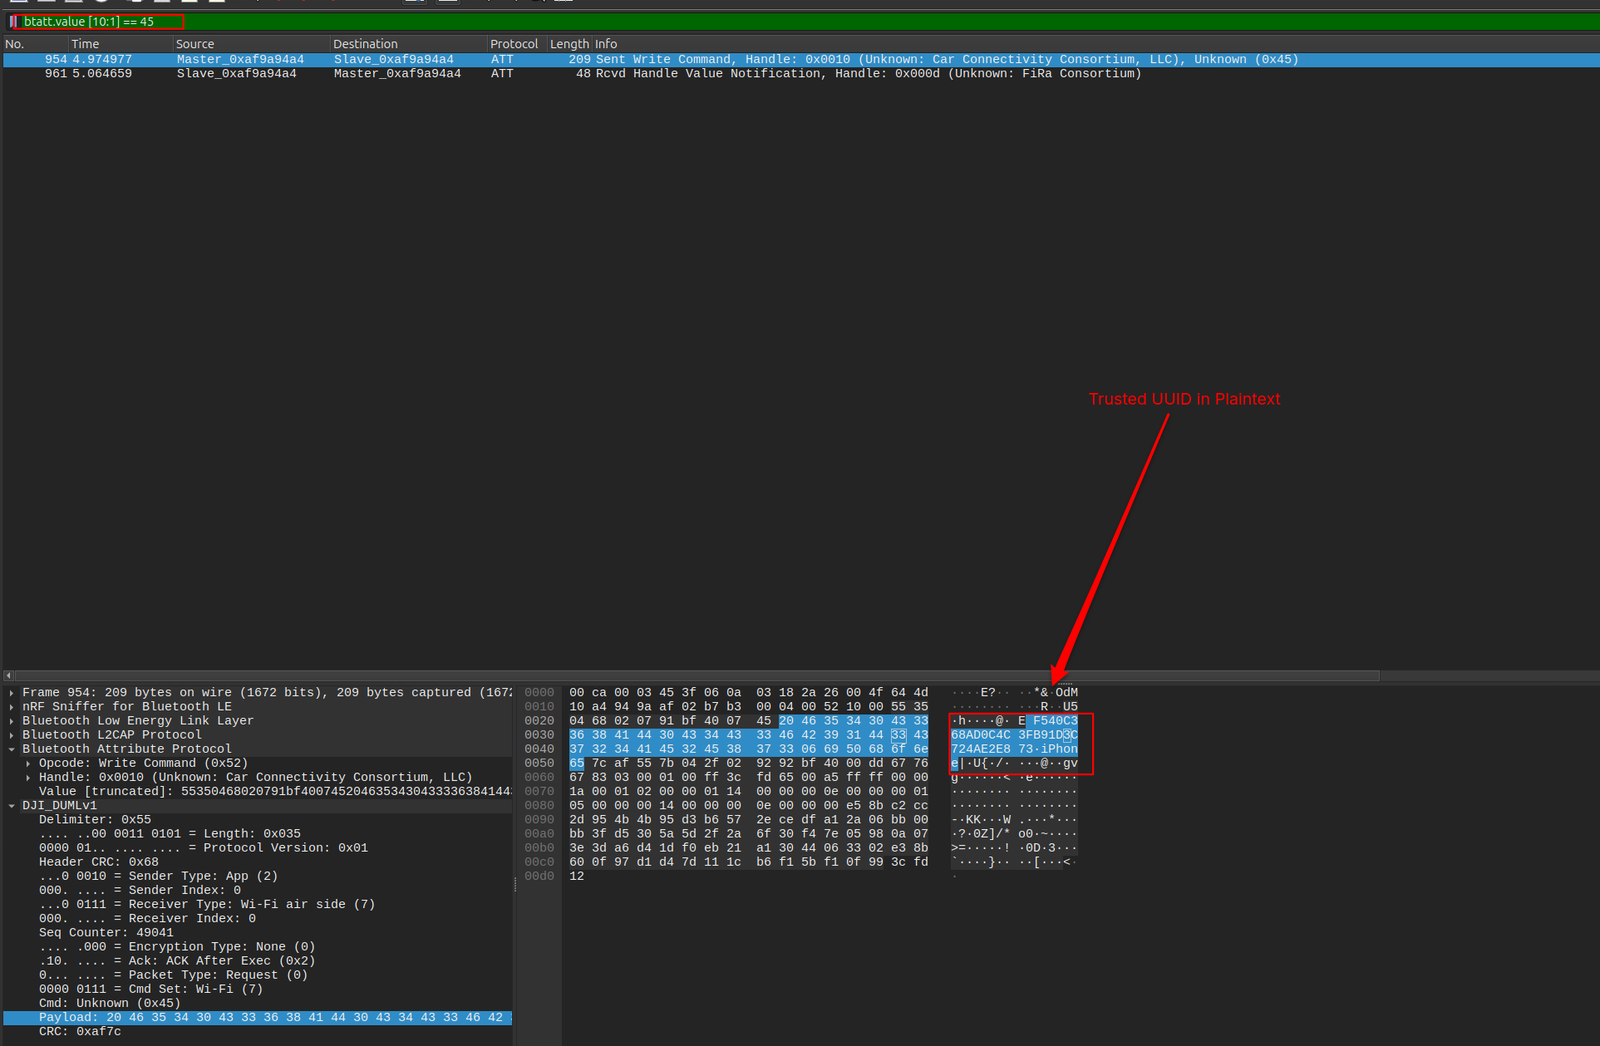
DJI ड्रोन ब्लूटूथ पर एक DUML नियंत्रण चैनल उजागर करता है। उस चैनल पर भेजा गया प्रत्येक संदेश — दोनों दिशाओं में, DJI Fly ऐप और ड्रोन के बीच — क्लियर टेक्स्ट में भेजा जाता है। कोई BLE लिंक-लेयर एन्क्रिप्शन और कोई एप्लिकेशन-लेयर एन्क्रिप्शन लागू नहीं किया गया है।
रेडियो रेंज के भीतर एक निष्क्रिय हमलावर प्रत्येक कमांड और प्रतिक्रिया की पूरी सामग्री पढ़ सकता है, जिसमें शामिल हैं:
किसी पेयरिंग, ड्रोन के साथ किसी इंटरैक्शन, और किसी पूर्व विश्वास संबंध की आवश्यकता नहीं है। PSK को पुनर्प्राप्त करने से हमलावर ड्रोन के Wi-Fi नेटवर्क से जुड़ सकता है; UUID को पुनर्प्राप्त करने से वे स्वयं को पहले से विश्वसनीय क्लाइंट के रूप में प्रस्तुत कर सकते हैं।
| उत्पाद | प्रभावित संस्करण |
|---|---|
| DJI Neo | 0 – 01.00.0400 |
| DJI Neo 2 | 0 – 01.00.0500 |
| DJI Flip | 0 – 01.00.1200 |
| DJI Air 3 | 0 – 01.00.1600 |
| DJI Air 3S | 0 – 01.00.1400 |
| DJI Avata 2 | 0 – 01.00.0400 |
| DJI Avata 360 | 0 – 01.00.0300 |
| DJI Mavic 3 | 0 – 01.00.1400 |
| DJI Mavic 3 Classic | 0 – 01.00.0800 |
| DJI Mavic 3 Pro | 0 – 01.01.0700 |
| DJI Mavic 4 Pro | 0 – 01.00.0500 |
| DJI Mini 2 | 0 – 01.07.0200 |
| DJI Mini 3 | 0 – 01.00.0500 |
| DJI Mini 3 Pro | 0 – 01.00.0900 |
| DJI Mini 4 Pro | 0 – 01.00.1100 |
| DJI Mini 5 Pro | 0 – 01.00.0600 |
कैप्चर Nordic nRF52840 Dongle का उपयोग करके किया जाता है जिस पर nRF Sniffer for Bluetooth LE फ़र्मवेयर चल रहा होता है। उस फ़र्मवेयर के साथ प्रोग्राम किया गया, यह डोंगल एक निष्क्रिय स्निफ़र के रूप में कार्य करता है: यह विज्ञापन और डेटा चैनलों का अनुसरण करता है और प्रत्येक प्राप्त पैकेट को USB सीरियल के माध्यम से होस्ट को अग्रेषित करता है, जहाँ Wireshark इसे डिकोड करता है।
poc.py को दें।⚠️ चेतावनी: यह प्रूफ़ ऑफ़ कॉन्सेप्ट पूर्णतः शैक्षिक, सुरक्षा-अनुसंधान, और अधिकृत पेनेट्रेशन-परीक्षण उद्देश्यों के लिए है।
⚠️ इस POC का उपयोग किसी भी विमान, डिवाइस, नेटवर्क, या सिस्टम के विरुद्ध न करें जिसका आप स्वामी न हों या जिसके परीक्षण के लिए आपके पास स्पष्ट प्राधिकरण न हो।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।