
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
SyncShield — SyncShield - असुरक्षित Rsync कमांड का पता लगाने के लिए ब्राउज़र एक्सटेंशन (CVE-2018-5764) | Kitploit
उपकरण/GitHubGitHub/waleedadam360-web/syncshield
स्थैतिक कोड विश्लेषण (SAST)भेद्यता विश्लेषणस्क्रिप्टिंग और स्वचालनवेब सुरक्षागलत कॉन्फ़िगरेशनलर्निंग और शिक्षा
GitHubwaleedadam360-web/syncshield

SyncShield

SyncShield - असुरक्षित Rsync कमांड का पता लगाने के लिए ब्राउज़र एक्सटेंशन (CVE-2018-5764)
रिपॉजिटरी देखें
1610 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

SyncShield Logo

🔐 SyncShield — CVE-2018-5764 पहचान के लिए ब्राउज़र एक्सटेंशन

खतरनाक Rsync कमांड को एक्सप्लॉइट बनने से पहले पहचानें

अंतिम वर्ष परियोजना NWS/129/23B के भाग के रूप में विकसित एक हल्का, गोपनीयता-केंद्रित ब्राउज़र एक्सटेंशन, जो Rsync कमांड में गायब --protect-args फ्लैग का पता लगाता है — CVE-2018-5764 के माध्यम से रिमोट कमांड निष्पादन को रोकता है।

✅ पूरी तरह से ऑफलाइन काम करता है
✅ कोई सर्वर कनेक्शन या डेटा संग्रह नहीं
✅ रीयल-टाइम स्कैनिंग और अलर्ट
✅ शैक्षिक और शमन-केंद्रित
✅ छात्रों, sysadmins और सुरक्षा उत्साही लोगों के लिए बनाया गया


👥 टीम के सदस्य

नं.नामछात्र आईडीभूमिका और जिम्मेदारियाँ
1Muhammad Nur Faiz Bin Ahmad FauziNWS23070251परियोजना प्रबंधक और परीक्षण प्रमुख
2Wan Muhammad Afifuddin Bin Wan AhmadNWS23070157बैकएंड और कार्यक्षमता डेवलपर
3Waleed Adam Bin Riza FaroukNWS23070265फ्रंटएंड और UI/UX डेवलपर
4Roshazne Elia Binti Mohd RoshidiNWS23070105सुरक्षा विश्लेषक और संसाधन समन्वयक

पर्यवेक्षक: सर अमीर हकीम
इंटेक: जुलाई 2023 | ट्रेड: CID (कंप्यूटर सूचना और डेटा)
परियोजना कोड: NWS/129/23B
सबमिशन: जनवरी 2025


🎯 परियोजना अवलोकन

Rsync फ़ाइल सिंक्रोनाइज़ेशन के लिए एक शक्तिशाली उपयोगिता है — लेकिन अगर गलत तरीके से कॉन्फ़िगर किया गया (विशेष रूप से --protect-args के बिना), तो यह विशेष रूप से तैयार किए गए फ़ाइल नामों या तर्कों (CVE-2018-5764) के माध्यम से रिमोट कमांड निष्पादन का कारण बन सकता है।

SyncShield उपयोगकर्ताओं की मदद करता है:

  • ✅ Rsync कमांड/स्क्रिप्ट पेस्ट या अपलोड करें
  • ✅ तुरंत असुरक्षित पैटर्न का पता लगाएं (गायब --protect-args, बिना कोटेड इनपुट, आदि)
  • ✅ स्पष्ट, गैर-तकनीकी अलर्ट और शमन चरण प्राप्त करें
  • ✅ सुरक्षित Rsync प्रथाओं को सीखें — CLI विशेषज्ञता की आवश्यकता नहीं

⚠️ दायरा: केवल CVE-2018-5764 पर केंद्रित — सरल, लक्षित और शैक्षणिक समय सीमा के भीतर प्राप्त करने योग्य।


🎥 परियोजना डेमो

SyncShield को कार्य करते हुए देखें:

SyncShield डेमो देखें

🧩 परियोजना संरचना

SyncShield/
├── docs/       # एक्सटेंशन और वेबसाइट स्रोत कोड
│   ├── css   
│   ├── images
│   ├── js
│   ├── extension   # एक्सटेंशन फ़ोल्डर
│   └── index.html   # वेबसाइट स्रोत कोड
├── LICENSE          # MIT लाइसेंस फ़ाइल
└── README.md        # आप यहाँ हैं

🌐 आधिकारिक SyncShield वेबसाइट

https://syncshield.my


🛠️ मुख्य विशेषताएँ

1. Rsync तर्क विश्लेषक

उपयोगकर्ता द्वारा इनपुट किए गए Rsync कमांड को स्कैन करता है ताकि --protect-args की अनुपस्थिति का पता लगाया जा सके — वह महत्वपूर्ण फ्लैग जो शेल इंजेक्शन को रोकता है।

2. असुरक्षित इनपुट पैटर्न का पता लगाना

बिना कोटेड वेरिएबल, शेल मेटाकैरेक्टर और अस्वच्छित उपयोगकर्ता इनपुट को फ़्लैग करता है जो CVE-2018-5764 को ट्रिगर कर सकते हैं।

3. रीयल-टाइम अलर्ट और जोखिम चेतावनी

तत्काल दृश्य प्रतिक्रिया प्रदान करता है:

  • जोखिम स्तर (कम/मध्यम/उच्च)
  • सादी भाषा में स्पष्टीकरण
  • प्रभाव सारांश

4. शमन मार्गदर्शन

कार्रवाई योग्य सुधार प्रदान करता है:

# ❌ असुरक्षित
rsync -av /src user@host:/dest

# ✅ सुरक्षित
rsync -av --protect-args /src user@host:/dest

📖 उपयोग

एक बार इंस्टॉल होने के बाद, आप SyncShield का उपयोग शुरू कर सकते हैं:

  1. एक्सटेंशन खोलें
  2. अपने ब्राउज़र में एक्सटेंशन आइकन पर क्लिक करें
  3. SyncShield चुनें
  4. अपना Rsync कमांड पेस्ट करें:
rsync -av /src user@host:/dest
  1. स्कैन चलाएं
    • स्थानीय स्कैन → तुरंत आपके ब्राउज़र में जाँच करता है
    • (वैकल्पिक) रिमोट स्कैन → एक सर्वर के विरुद्ध परीक्षण करें (URL + टोकन आवश्यक)

📦 इंस्टॉलेशन गाइड

अपने ब्राउज़र में SyncShield इंस्टॉल करने के लिए इन चरणों का पालन करें:

  1. एक्सटेंशन डाउनलोड करें
    हमारी वेबसाइट से SyncShield प्राप्त करें
  • (केवल हमारी वेबसाइट से डाउनलोड करें अन्यथा आपको पुरानी एक्सटेंशन फ़ाइल मिलेगी)
  1. फ़ाइलें निकालें

    • डाउनलोड की गई .zip फ़ाइल को अपने कंप्यूटर पर एक फ़ोल्डर में अनज़िप करें।
  2. ब्राउज़र एक्सटेंशन पेज खोलें

    • Chrome / Edge / Brave → chrome://extensions/ पर जाएं
    • Firefox → about:debugging#/runtime/this-firefox पर जाएं
  3. डेवलपर मोड सक्षम करें

    • Chrome/Edge/Brave: ऊपर-दाएं स्विच को टॉगल करें।
    • Firefox: कोई टॉगल आवश्यक नहीं है।
  4. एक्सटेंशन लोड करें

    • Chrome/Edge/Brave: Load unpacked पर क्लिक करें → अनज़िप की गई SyncShield फ़ोल्डर चुनें।
    • Firefox: Load Temporary Add-on पर क्लिक करें → SyncShield फ़ोल्डर के अंदर manifest.json फ़ाइल चुनें।
  5. इंस्टॉलेशन पूर्ण 🎉

    • SyncShield अब आपकी एक्सटेंशन सूची और ब्राउज़र टूलबार में दिखाई देगा।

📦 Rsync क्यों मायने रखता है और SyncShield क्यों महत्वपूर्ण है

Rsync क्या है?

Rsync कंप्यूटरों के बीच फ़ाइलों को कॉपी और सिंक्रोनाइज़ करने के लिए उपयोग किया जाने वाला एक शक्तिशाली उपकरण है। यह तेज़, कुशल होने और पूरी फ़ाइल के बजाय केवल परिवर्तनों को स्थानांतरित करके बैंडविड्थ बचाने के लिए लोकप्रिय है।

समस्या

यदि Rsync का सावधानीपूर्वक उपयोग नहीं किया जाता है, तो यह गंभीर समस्याएं पैदा कर सकता है:

  • एक गलत कमांड महत्वपूर्ण फ़ाइलों को हटा सकता है।
  • हमलावर डेटा चुराने के लिए गलत तरीके से कॉन्फ़िगर किए गए Rsync सर्वर का दुरुपयोग कर सकते हैं।
  • पिछले सुरक्षा मुद्दों (जैसे CVE-2018-5764) ने दिखाया कि यदि ठीक से सुरक्षित नहीं किया गया तो Rsync का शोषण किया जा सकता है।

SyncShield क्यों?

SyncShield मदद करता है:

  • ✅ चलाने से पहले Rsync कमांड की जाँच करके
  • ✅ खतरनाक विकल्पों (जैसे --delete या फ़ाइलों को ओवरराइट करना) के बारे में उपयोगकर्ताओं को चेतावनी देकर
  • ✅ डेटा हानि या हमलों को रोकने के लिए सुरक्षा टिप्स देकर

🧭 उपयोगकर्ता गाइड

1. SyncShield लॉन्च करें

  • अपने ब्राउज़र के एक्सटेंशन मेनू से SyncShield लॉन्च करें।
  • आप तीन टैब देखेंगे: कमांड स्कैन, इतिहास, और जानकारी।
  • डिफ़ॉल्ट टैब: कमांड स्कैन

2. अपना Rsync कमांड दर्ज करें

  • Rsync कमांड बॉक्स में एक rsync कमांड पेस्ट या टाइप करें।
  • यदि कमांड अमान्य या अपूर्ण है, तो SyncShield आपको चेतावनी देगा:
    ⚠️ "यह rsync कमांड की तरह नहीं दिखता है।"
  • क्रियाएँ:
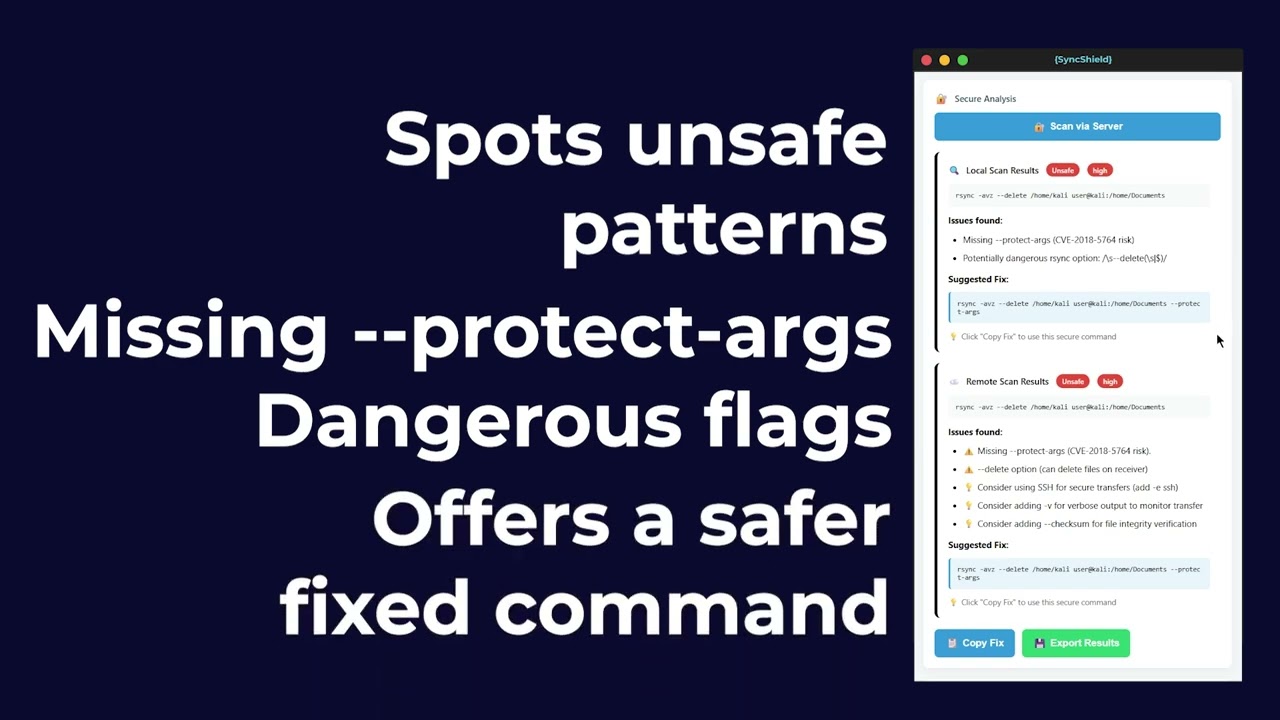
    • असुरक्षित पैटर्न के लिए विश्लेषण करने हेतु 🔍 स्थानीय स्कैन पर क्लिक करें।
    • कमांड को --protect-args और अन्य सुरक्षित प्रथाओं के साथ स्वचालित रूप से फिर से लिखने के लिए ✨ सुरक्षित उत्पन्न करें पर क्लिक करें।

3. एक कमांड बनाएं (वैकल्पिक)

  • सिंटैक्स के बारे में निश्चित नहीं हैं? कमांड बिल्डर का उपयोग करें:
    • स्रोत: स्रोत फ़ाइलों का पथ (जैसे /path/to/source)
    • गंतव्य: लक्ष्य स्थान (जैसे user@host:/path/to/dest)
    • उपलब्ध विकल्प:
      • -a आर्काइव
      • -v वर्बोज़
      • -z संपीड़ित करें
      • --progress प्रगति दिखाएं
      • --checksum अखंडता सत्यापित करें
  • ⚡ सुरक्षित कमांड बनाएं पर क्लिक करके एक सुरक्षित संस्करण स्वचालित रूप से उत्पन्न करें।

4. रिमोट सर्वर से स्कैन करें (वैकल्पिक)

  • रिमोट होस्ट के साथ मान्य करें (वैकल्पिक)।
  • (इस सुविधा के लिए URL + टोकन की आवश्यकता है — केवल विश्वसनीय सर्वर के साथ उपयोग करें।)

5. परिणामों की समीक्षा करें

  • स्कैन करने के बाद, आप समीक्षा कर सकते हैं:
    • क्या कमांड सुरक्षित या असुरक्षित है
    • चेतावनियाँ, स्पष्टीकरण और प्रभाव सारांश
    • सुझाए गए सुधार
    • एक सुझाया गया सुरक्षित कमांड
  • उपलब्ध क्रियाएँ:
    • फिक्स कॉपी करें → सुरक्षित संस्करण कॉपी करता है
    • परिणाम निर्यात करें → एक JSON रिपोर्ट सहेजता है

टूल डाउनलोड करें