 vytlanikhil/cve-2026-37272
प्रूफ-ऑफ-कॉन्सेप्ट Web 1.0 में Bank Management System में एक reflected XSS भेद्यता के लिए, जो settings.php में msg पैरामीटर के माध्यम से शोषण को प्रदर्शित करता है।

CVE-2026-37272
[विवरण]
/dashboard/settings.php में एक रिफ्लेक्टेड क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता मौजूद है
बैंक प्रबंधन प्रणाली वेब 1.0 में। यह
भेद्यता msg GET पैरामीटर में उपयोगकर्ता-आपूर्ति किए गए
इनपुट के अनुचित सैनिटाइज़ेशन के कारण होती है। एक हमलावर JavaScript कोड युक्त एक दुर्भावनापूर्ण URL तैयार कर सकता है
जो पृष्ठ लोड होने पर पीड़ित के ब्राउज़र में निष्पादित होता है।
[अतिरिक्त जानकारी]
यह भेद्यता इसलिए होती है क्योंकि एप्लिकेशन msg पैरामीटर को उचित आउटपुट एन्कोडिंग के बिना सीधे HTML प्रतिक्रिया में प्रतिबिंबित करता है। इस पैरामीटर में HTML या JavaScript कोड इंजेक्ट करके, एक हमलावर पीड़ित के ब्राउज़र में मनमानी स्क्रिप्ट निष्पादित कर सकता है।
उदाहरण पेलोड:
कृपया एक क्वेरी भेजें'"()&%
सफल शोषण हमलावरों को क्लाइंट-साइड हमले करने की अनुमति देता है जैसे सत्र अपहरण, क्रेडेंशियल चोरी, या दुर्भावनापूर्ण वेबसाइटों पर पुनर्निर्देशन। उचित शमन में आउटपुट एन्कोडिंग लागू करना (जैसे, PHP में htmlspecialchars()), उपयोगकर्ता इनपुट को मान्य करना, और सामग्री सुरक्षा नीति (CSP) लागू करना शामिल है।
[भेद्यता प्रकार]
क्रॉस साइट स्क्रिप्टिंग (XSS)
[उत्पाद का विक्रेता]
[प्रभावित उत्पाद कोड बेस]
https://github.com/sawongam/bank-management-system-in-web 1.0 - https://github.com/sawongam/bank-management-system-in-web 1.0
[प्रभावित घटक]
/bank-management-system-in-web-main/pages/dashboard/settings.php, GET पैरामीटर msg in /bank-management-system-in-web-main/pages/dashboard/settings.php, उपयोगकर्ता-आपूर्ति msg पैरामीटर के लिए आउटपुट रेंडरिंग तर्क in /bank-management-system-in-web-main/pag
[हमले का प्रकार]
रिमोट
[कोड निष्पादन पर प्रभाव]
true
[हमले के वेक्टर]
भेद्यता का दूरस्थ रूप से शोषण निम्नलिखित एंडपॉइंट पर एक तैयार HTTP GET अनुरोध भेजकर किया जा सकता है:
http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php
एक हमलावर URL में msg पैरामीटर में दुर्भावनापूर्ण JavaScript कोड इंजेक्ट करता है। एप्लिकेशन HTML प्रतिक्रिया में इसे प्रस्तुत करने से पहले उपयोगकर्ता-आपूर्ति इनपुट को ठीक से सैनिटाइज़ या एन्कोड करने में विफल रहता है, जिसके परिणामस्वरूप पीड़ित के ब्राउज़र में मनमानी JavaScript निष्पादन होता है।
उदाहरण शोषण अनुरोध:
GET /bank-management-system-in-web-main/pages/dashboard/settings.php?msg=Please%20send%20a%20query'"()%26%25 HTTP/1.1 Host: localhost
यदि कोई उपयोगकर्ता तैयार URL पर जाता है, तो इंजेक्ट की गई स्क्रिप्ट एप्लिकेशन के संदर्भ में निष्पादित होती है।
[संदर्भ]
[खोजकर्ता]
VYTLA NIKHIL
CVE-2026-37272 का उपयोग करें।
नोट:- यह वह प्रारूप है जिसमें मैंने वास्तव में mitre.org को ईमेल किया था और उन्होंने तदनुसार उत्तर दिया था
साथ ही मैंने अभी भी इसे सार्वजनिक नहीं किया है (मालिक को सूचित करने के बाद किया जाएगा)
राइटअप:-
http://127.0.0.1:8000/pages/dashboard/settings.php
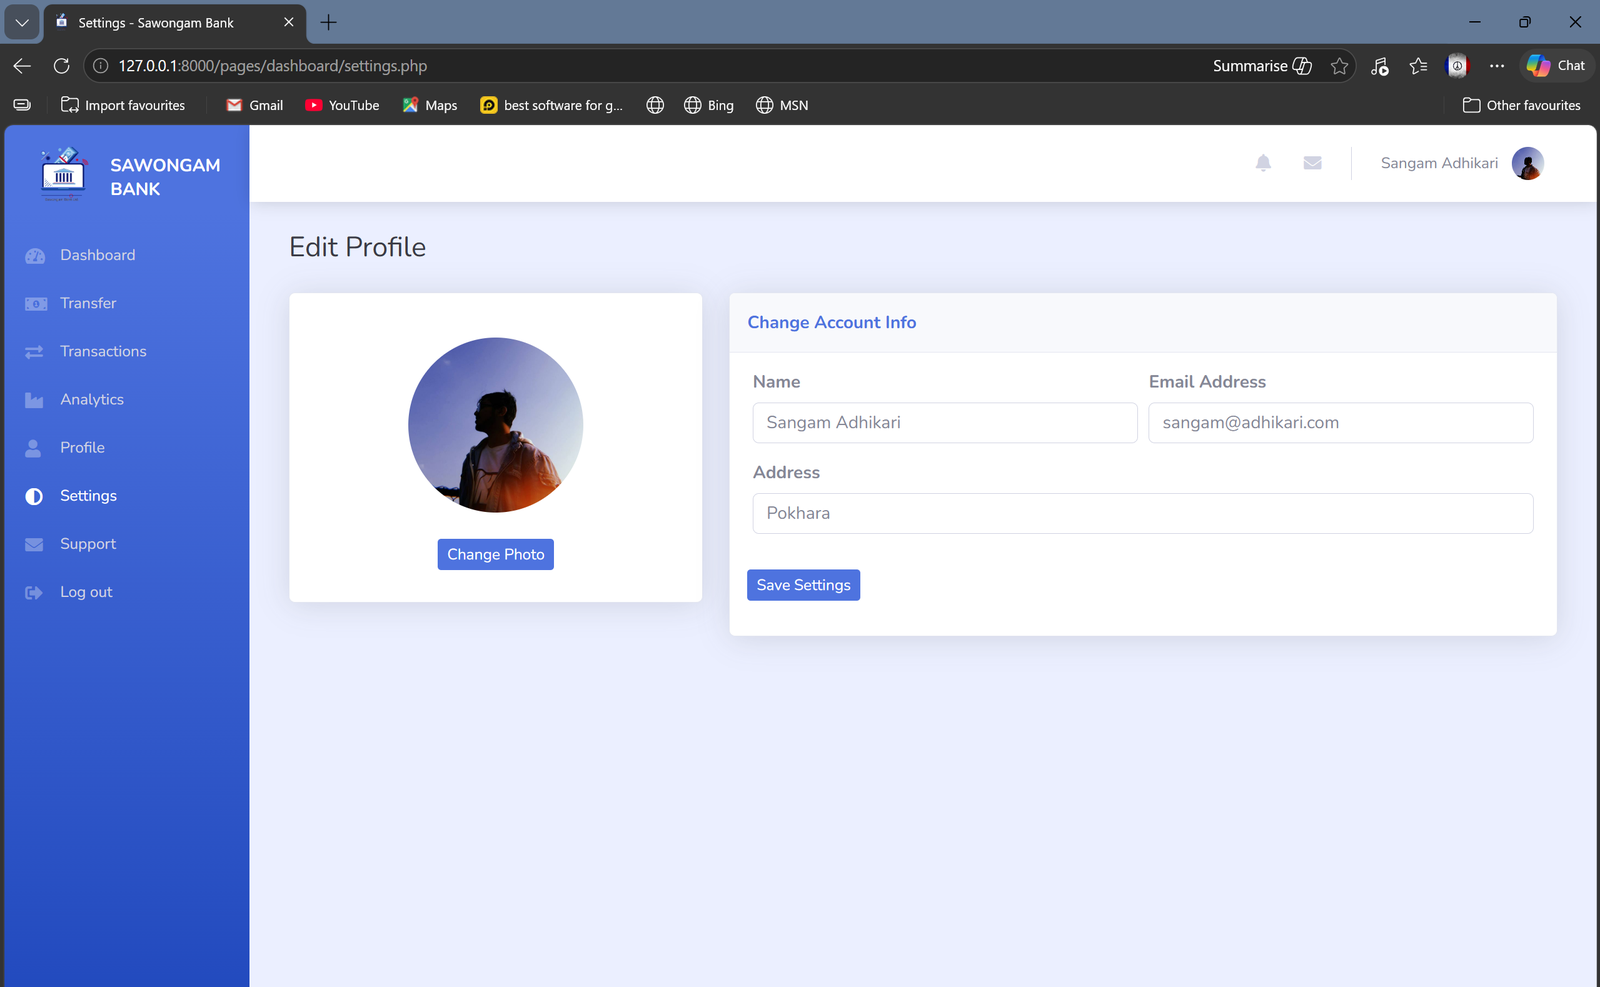
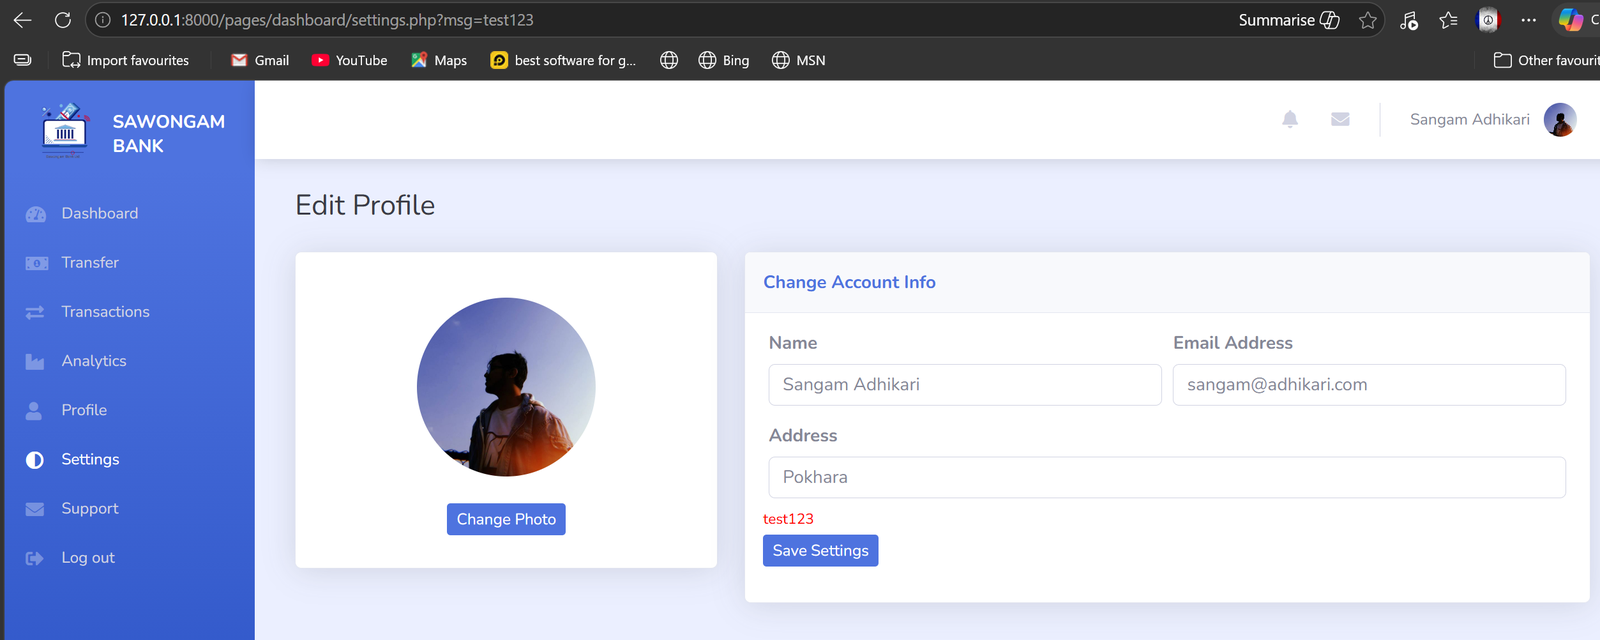
हम यहां देख सकते हैं कि यह पता अनुभाग के नीचे "test123" दिखा रहा है
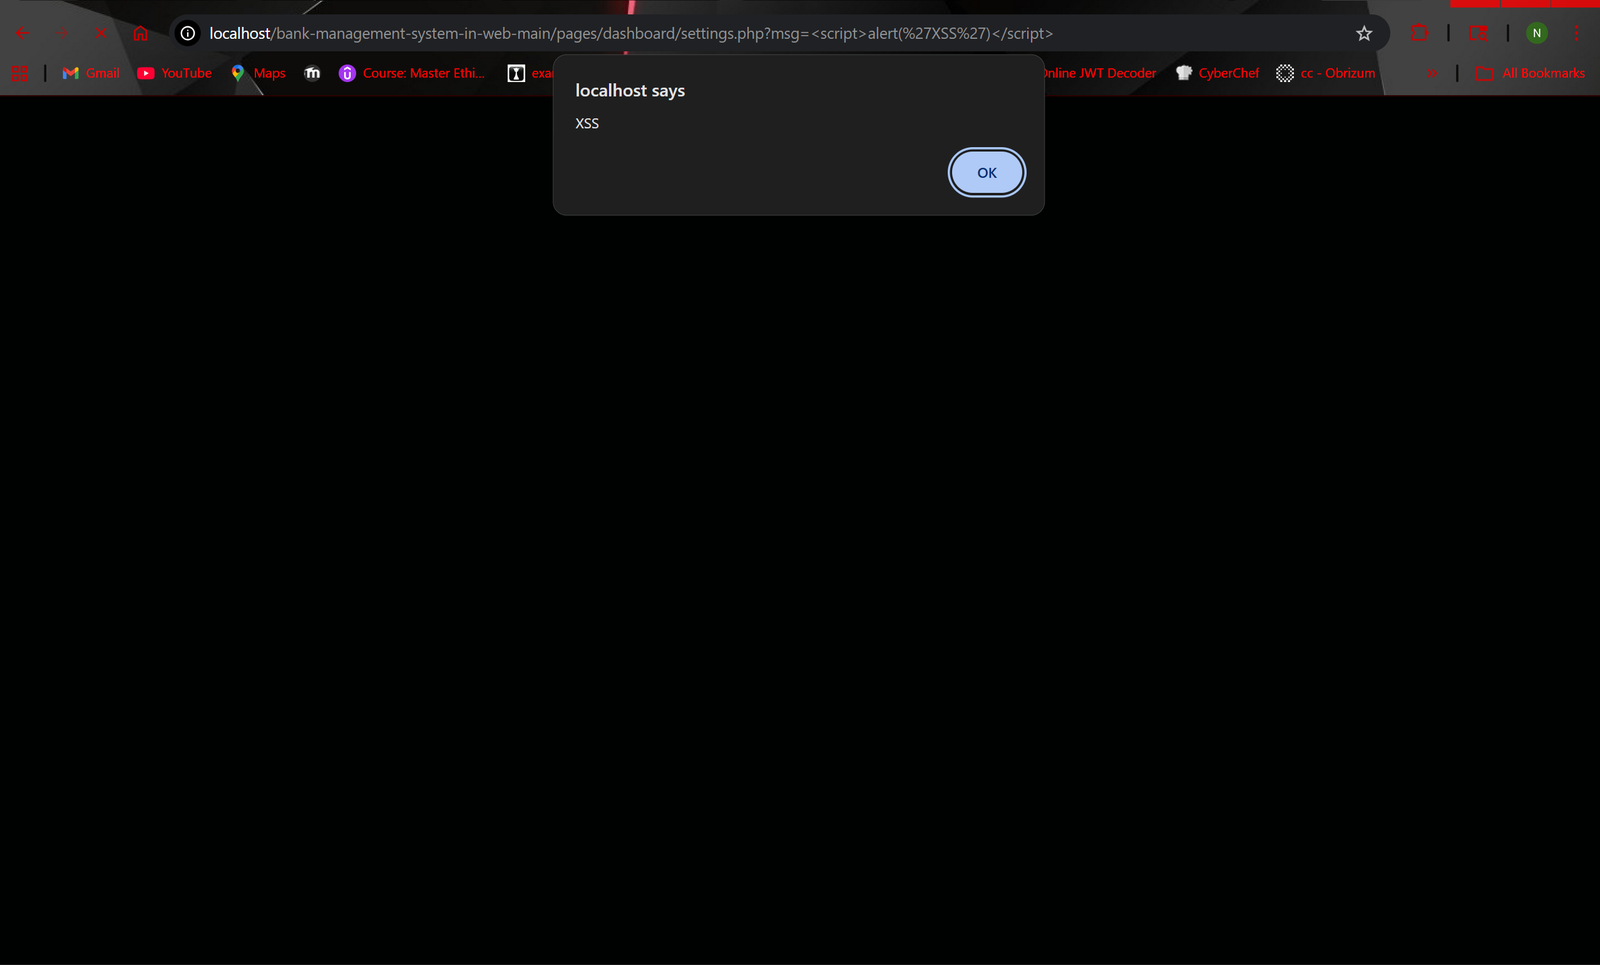
यह काम कर गया!
"http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php?msg=" का उपयोग करें
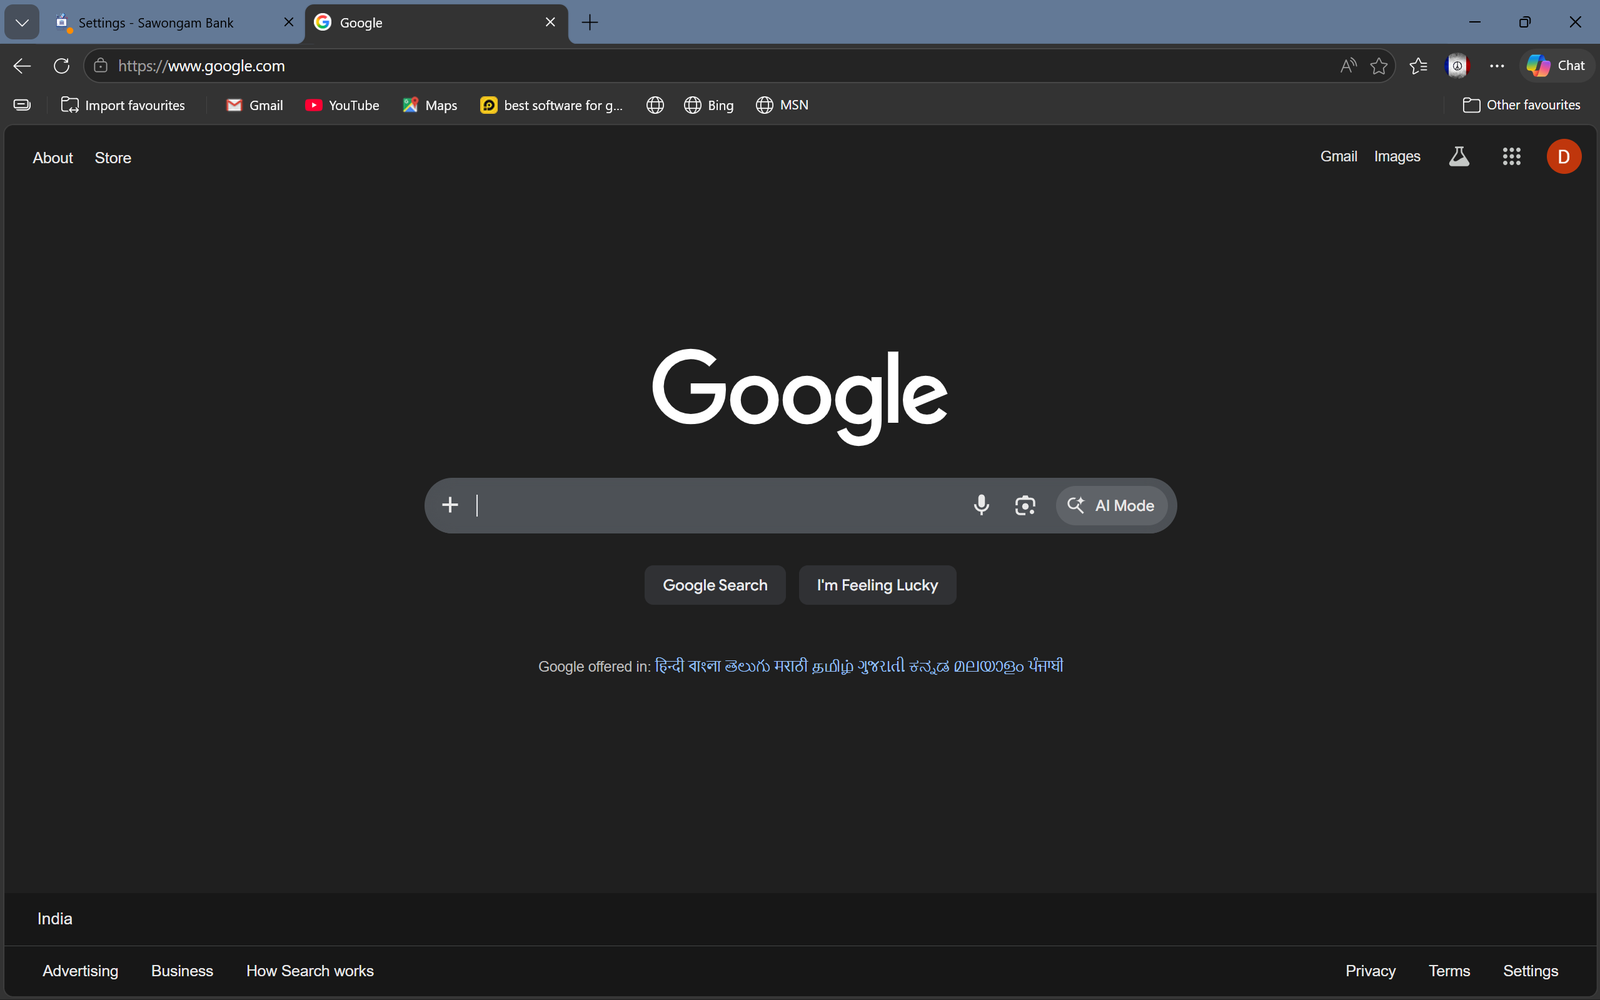
यह google.com या उस साइट पर पुनर्निर्देशित हो जाएगा जो आपने xss पेलोड में दी है






