Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
bypass-firewalls-by-DNS-history — DNS इतिहास रिकॉर्ड पर आधारित फ़ायरवॉल बाईपास स्क्रिप्ट। यह स्क्रिप्ट DNS A इतिहास रिकॉर्ड खोजेगी और जाँच करेगी कि सर्वर उस डोमेन के लिए जवाब देता है या नहीं। बगबाउंटी हंटर्स के लिए उपयोगी। | Kitploit
उपकरण/GitHubGitHub/vincentcox/bypass-firewalls-by-dns-history
टोहीWAF बाईपासवेब सुरक्षापेनिट्रेशन टेस्टिंगDNS विश्लेषण
GitHubvincentcox/bypass-firewalls-by-dns-history

bypass-firewalls-by-DNS-history

DNS इतिहास रिकॉर्ड पर आधारित फ़ायरवॉल बाईपास स्क्रिप्ट। यह स्क्रिप्ट DNS A इतिहास रिकॉर्ड खोजेगी और जाँच करेगी कि सर्वर उस डोमेन के लिए जवाब देता है या नहीं। बगबाउंटी हंटर्स के लिए उपयोगी।

साझा करें
रिपॉजिटरी देखें
1.3k264576 साल पहलेKitploit द्वारा समीक्षित

DNS इतिहास का दुरुपयोग करके फ़ायरवॉल को बायपास करें

उपकरण अवलोकन

यह स्क्रिप्ट खोजने का प्रयास करेगी:

  • Cloudflare, Incapsula, SUCURI ... जैसे फ़ायरवॉल के पीछे सर्वर का सीधा IP पता
  • एक पुराना सर्वर जो अभी भी वही (निष्क्रिय और अप्रचलित) वेबसाइट चला रहा है, सक्रिय ट्रैफ़िक प्राप्त नहीं कर रहा है क्योंकि A DNS रिकॉर्ड इसकी ओर इशारा नहीं कर रहा है। चूँकि यह वर्तमान सक्रिय वेबसाइट का एक पुराना और अप्रचलित संस्करण है, इसलिए यह विभिन्न शोषणों के लिए संभावित रूप से कमज़ोर है। पुरानी वेबसाइट के डेटाबेस तक पहुँचना और SQL इंजेक्शन ढूँढना आसान हो सकता है, और इस जानकारी का दुरुपयोग वर्तमान और सक्रिय वेबसाइट पर करना संभव है।

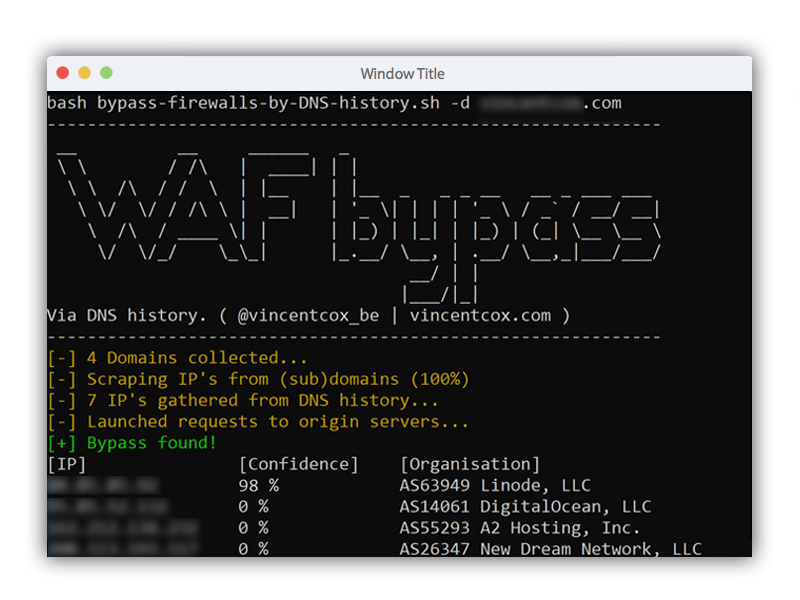
यह स्क्रिप्ट DNS इतिहास रिकॉर्ड का (दुर)उपयोग करती है। यह स्क्रिप्ट पुराने DNS A रिकॉर्ड खोजेगी और जाँच करेगी कि सर्वर उस डोमेन के लिए उत्तर देता है या नहीं। यह संभावित मूल सर्वर और फ़ायरवॉल के HTML प्रतिक्रिया में समानता के आधार पर एक विश्वास स्तर भी आउटपुट करता है।

स्क्रिप्ट उपडोमेन के IP भी लाती है क्योंकि मेरे अपने अनुभव ने मुझे सिखाया है कि उपडोमेन के IP कभी-कभी मुख्य डोमेन के मूल की ओर इशारा करते हैं।

उपयोग

स्क्रिप्ट का इस प्रकार उपयोग करें:

bash bypass-firewalls-by-DNS-history.sh -d example.com

  • -d --domain: बायपास करने के लिए डोमेन
  • -o --outputfile: IP के साथ आउटपुट फ़ाइल
  • -l --listsubdomains: अतिरिक्त कवरेज के लिए उपडोमेन की सूची
  • -a --checkall: WAF बायपास के लिए सभी उपडोमेन जाँचें

आवश्यकताएँ (वैकल्पिक)

jq उपडोमेन को स्वचालित रूप से एकत्र करने के लिए आउटपुट पार्स करने के लिए आवश्यक है। apt install jq से इंस्टॉल करें।

पृष्ठभूमि जानकारी

WAF बायपास स्पष्टीकरण

हम WAF बायपास के रूप में क्या परिभाषित करते हैं, इसे समझाने के लिए नीचे दिए गए आरेख को देखें।
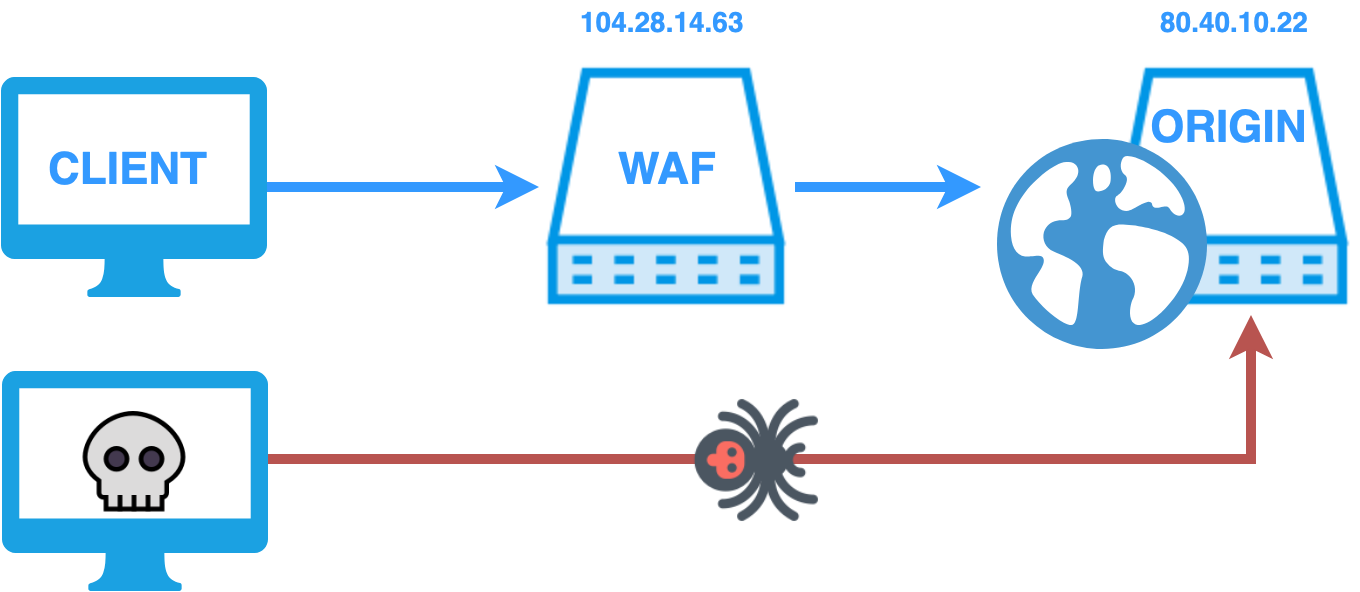
WAF बायपास योजना

एक सामान्य आगंतुक किसी वेबसाइट से जुड़ता है। प्रारंभिक अनुरोध वेबसाइट का IP पूछने के लिए एक DNS अनुरोध है, ताकि क्लाइंट का ब्राउज़र जान सके कि HTTP अनुरोध कहाँ भेजना है। Cloudflare या किसी अन्य सार्वजनिक WAF के पीछे की साइटों के लिए, उत्तर में WAF का IP पता होता है। आपका HTTP ट्रैफ़िक मूलतः WAF के माध्यम से मूल वेब सर्वर तक प्रवाहित होता है। WAF दुर्भावनापूर्ण अनुरोधों को अवरुद्ध करता है और (D)DoS हमलों से बचाता है। हालाँकि, यदि कोई हमलावर मूल वेबसर्वर का IP जानता है और मूल वेबसर्वर पूरे इंटरनेट से HTTP ट्रैफ़िक स्वीकार करता है, तो हमलावर WAF बायपास कर सकता है: HTTP ट्रैफ़िक को WAF से गुज़रने के बजाय सीधे मूल वेबसर्वर पर जाने दें।

यह स्क्रिप्ट उस मूल IP को खोजने का प्रयास करती है, ताकि आप सीधे मूल वेबसर्वर से जुड़ सकें। SQL इंजेक्शन या SSRF जैसे हमले फ़िल्टर नहीं होते हैं और सफल हो सकते हैं, इसके विपरीत जब बीच में WAF होता है जो इस तरह के हमलों को रोकता है।

आगे का शोषण

जब आपको बायपास मिलता है, तो आपके पास दो विकल्प हैं:

  • अपनी host-फ़ाइल संपादित करें, जो एक सिस्टम-व्यापी समाधान है। आप अपनी host-फ़ाइल /etc/hosts (Linux/Mac) या c:\Windows\System32\Drivers\etc\hosts (Windows) पर पा सकते हैं। इस तरह एक प्रविष्टि जोड़ें: 80.40.10.22 vincentcox.com।
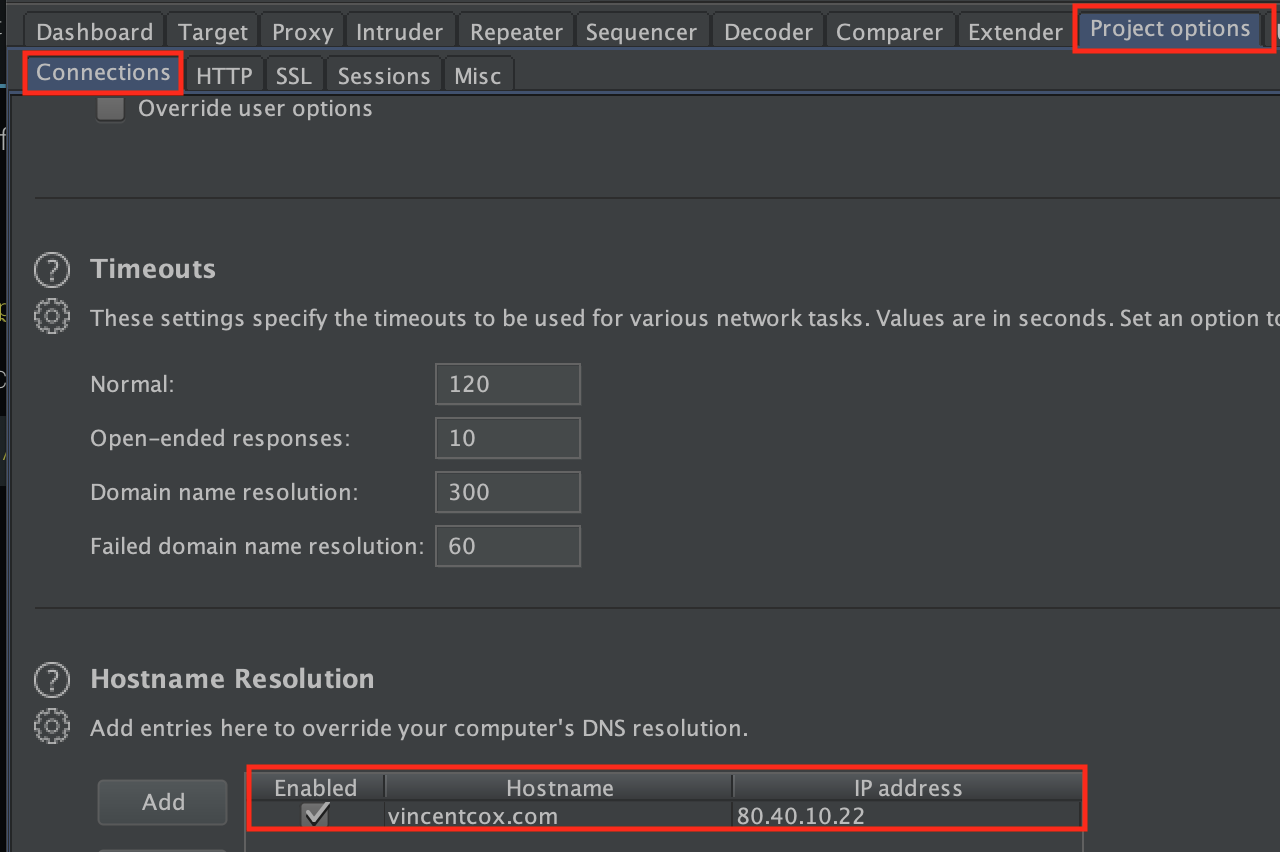
  • Burp Suite: Burp Suite सेटिंग्स

इस क्षण से, आपका HTTP ट्रैफ़िक सीधे मूल वेबसर्वर पर जाता है। आप हमेशा की तरह पेनिट्रेशन टेस्ट कर सकते हैं, बिना आपके अनुरोध WAF द्वारा अवरुद्ध हुए।

इस स्क्रिप्ट से कैसे बचें?

  • यदि आप फ़ायरवॉल का उपयोग करते हैं, तो सुनिश्चित करें कि केवल फ़ायरवॉल के माध्यम से आने वाले ट्रैफ़िक को स्वीकार करें। सीधे इंटरनेट से आने वाले सभी ट्रैफ़िक को अस्वीकार करें। उदाहरण के लिए: Cloudflare के पास IP की सूची है जिसे आप iptables या UFW के साथ व्हाइटलिस्ट कर सकते हैं। अन्य सभी ट्रैफ़िक को अस्वीकार करें।
  • सुनिश्चित करें कि कोई पुराना सर्वर अभी भी कनेक्शन स्वीकार नहीं कर रहा है और पहले स्थान पर पहुँच योग्य नहीं है

यह स्क्रिप्ट किसके लिए है?

यह स्क्रिप्ट इसके लिए उपयोगी है:

  • सुरक्षा ऑडिटर
  • वेब प्रशासक
  • बग बाउंटी हंटर्स
  • ब्लैकहैटर्स मुझे लगता है ¯\_(ツ)_/¯

इस स्क्रिप्ट में उपयोग की गई वेब सेवाएँ

निम्नलिखित सेवाओं का उपयोग किया गया है:

  • SecurityTrails
  • CrimeFlare
  • certspotter
  • DNSDumpster
  • IPinfo
  • ViewDNS

अक्सर पूछे जाने वाले प्रश्न

Bash में क्यों और Python में नहीं?

यह कुछ CURL एक-लाइनर्स के रूप में शुरू हुआ, एक bash स्क्रिप्ट बन गया, कोड को और अधिक बढ़ाया गया, और Python का उपयोग न करने का पछतावा उसी अनुपात में बढ़ता गया।

मुझे अपने उपकरणों से अधिक उपडोमेन मिलते हैं?

मुझे पता है। मैं उम्मीद नहीं कर सकता कि हर कोई ये सभी DNS ब्रूट-फोर्स और एनुमरेशन टूल इंस्टॉल करे। इसके अलावा, मुझे पहले से नहीं पता कि ये टूल किस फ़ोल्डर में रखे गए हैं या किस उपनाम से बुलाए जाते हैं। आप अभी भी -l के साथ अपनी सूची प्रदान कर सकते हैं ताकि आप इन उपडोमेन टूल के आउटपुट को इस टूल में फीड कर सकें। अपेक्षित इनपुट प्रत्येक पंक्ति पर एक पूर्ण उपडोमेन है।

लेखक

Project Creator

Vincent Cox

LinkedIn Twitter Website

टैग

WAF बायपास
वेब एप्लिकेशन फ़ायरवॉल बायपास
DNS इतिहास
सीधा/मूल IP वेबसाइट खोजें

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    354
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →