Rust बाइनरीज़ में obfuscation जो छिपाता है (strings, crates, library functions, flattened control flow) उसे static analysis + Unicorn emulation के माध्यम से recover करें, बिना उन्हें चलाए। Malware triage, protected-app audits के लिए। ELF/PE/Mach-O, x86-64/ARM64/32-bit।
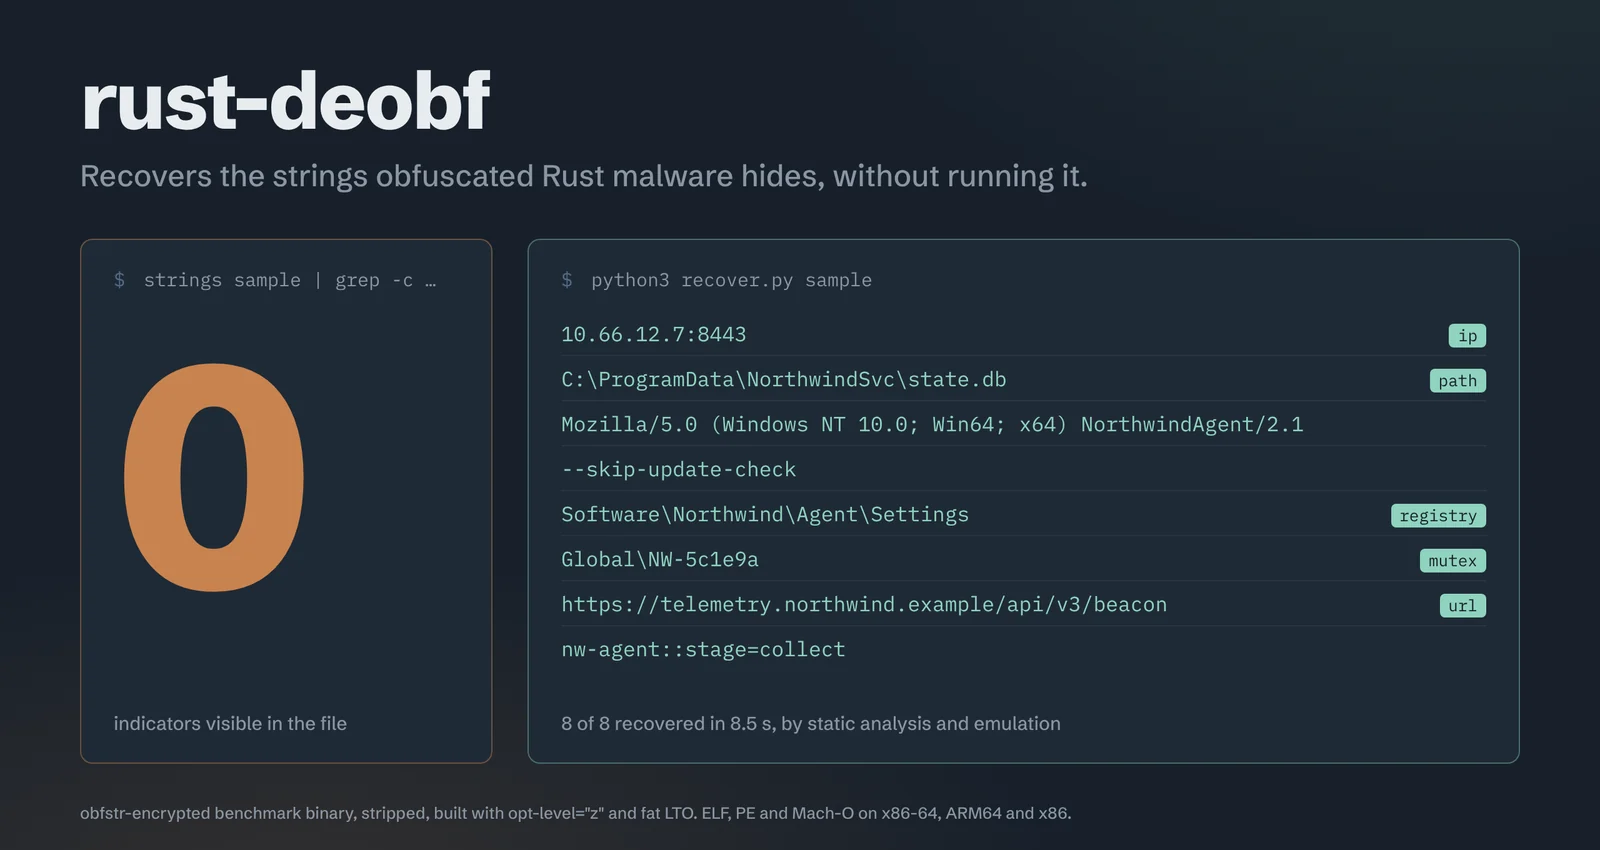
strings को कुछ नहीं दिखता। FLOSS को कुछ नहीं दिखता। rust-deobf को C2 दिखता है।
rust-deobf वह पुनर्प्राप्त करता है जो अस्पष्ट Rust बाइनरी छिपाती हैं — C2 पते, फ़ाइल पथ, म्यूटेक्स, रजिस्ट्री कुंजियाँ, कॉन्फ़िग — बिना कभी सैंपल चलाए।


डेमो · इसे AI एजेंट से उपयोग करें · इंस्टॉल / त्वरित शुरुआत · परिणाम · वास्तविक मैलवेयर · सीमाएँ
एक स्ट्रिप्ड Rust प्रोग्राम जिसे उसी तरह बनाया गया है जैसे मैलवेयर भेजा जाता है (opt-level="z", fat LTO, panic=abort),
जिसके आठ संकेतक obfstr द्वारा एन्क्रिप्ट किए गए हैं — स्ट्रिंग्स
एक struct में, match आर्म्स में, तुलनाओं में, और एक ऐसी शाखा में बैठी हैं जो कभी नहीं चलती। इनमें से कोई भी कभी प्रिंट नहीं होता।
एक वास्तविक रन के कैप्चर किए गए आउटपुट से रेंडर किया गया (Linux x86-64, rustc 1.97): टेक्स्ट शब्दशः है, रंग और टाइपिंग एनिमेशन जोड़े गए हैं, ~8 सेकंड का एमुलेशन प्रतीक्षा तेज़ किया गया है, और आउटपुट को डिकोडेड स्ट्रिंग्स तक छोटा किया गया है। नीचे दिया गया सादा-टेक्स्ट आउटपुट वही रन है।
फ़ाइल आपको क्या दिखाती है:
$ B=build/scatter_obfstr__elf__size-lto__strip
$ strings $B | grep -ciE 'northwind|10\.66|NW-5c1e9a|skip-update'
0
rust-deobf क्या पुनर्प्राप्त करता है (static + Unicorn emulation; बाइनरी को कभी निष्पादित नहीं किया जाता):
$ python3 scripts/recover.py $B
binary: scatter_obfstr__elf__size-lto__strip   format=ELF   arch=x86_64
  static x86-64 (recover_callsite): 0 strings  decoders=9  seconds=0.2
  emulation (recover_emulate): 8 strings  functions=416/416  timed_out=False  workers=1  seconds=6.8

== decoded strings ==
  10.66.12.7:8443   [ip]
      function 0xf20c  (emulation)
  C:\ProgramData\NorthwindSvc\state.db   [path]
      function 0xf20c  (emulation)
  Mozilla/5.0 (Windows NT 10.0; Win64; x64) NorthwindAgent/2.1
      function 0xf20c  (emulation)
  --skip-update-check
      function 0xf443  (emulation)
  Software\Northwind\Agent\Settings   [registry]
      function 0xf51b  (emulation)
  Global\NW-5c1e9a   [mutex]
      function 0xf5a8  (emulation)
  https://telemetry.northwind.example/api/v3/beacon   [url]
      function 0xfd58  (emulation)
  nw-agent::stage=collect
      function 0xfd58  (emulation)
10 सेकंड से कम में 8/8, प्रत्येक स्ट्रिंग को टैग किया गया और उसे बनाने वाले फ़ंक्शन तक ट्रेस किया गया।
इसे ONLY=scatter_obfstr PROFILES=size-lto FORMATS=elf bash scripts/build_all.sh के साथ पुनरुत्पादित करें
(आउटपुट को डिकोड किए गए स्ट्रिंग्स तक छोटा किया गया है)। (इनपुट एक सौम्य बेंचमार्क
प्रोग्राम है; प्रत्येक रोपित स्ट्रिंग bench_src/manifest.json में सूचीबद्ध है।)
Rust मैलवेयर बढ़ रहा है, और इसका डीऑब्फस्केशन टूलिंग प्रभावी रूप से अनुपस्थित है। FLOSS — मानक ओपन-सोर्स स्ट्रिंग डीऑब्फस्केटर — सामान्य Rust ऑब्फस्केशन क्रेट्स से कुछ भी पुनर्प्राप्त नहीं करता:
| obfuscator | strings | FLOSS | rust-deobf |
|---|---|---|---|
| litcrypt / litcrypt2 | 0/5 | 0/5 | 5/5 |
| obfstr (inlined XOR+ADD) | 0/5 | 0/5 | 5/5 |
| cryptify (default key) | 0/5 | 0/5 | 5/5 |
| muddy (ChaCha20-Poly1305 AEAD) | 0/5 | 0/5 | 5/5 |
| tight stack strings | 0/5 | 0/5 | 5/5 |
| hand-rolled XOR / ADD / SUB | 0/5 | 0/5 | 5/5 |
Canary बेंचमार्क, रिलीज़ बिल्ड, ELF और PE x86-64 और AArch64, स्ट्रिप्ड और नॉन-स्ट्रिप्ड। पूरी तालिका, जिसमें वह एक केस भी शामिल है जिसके लिए डायनामिक रिकवरी आवश्यक है (कस्टम कुंजी के साथ cryptify), परिणाम के अंतर्गत।
वास्तविक सैंपल्स पर: EDDIESTEALER (PE) — 32 ऑब्फस्केटेड स्ट्रिंग्स जिनमें इसका छिपा हुआ C2 डोमेन और URL पथ शामिल है, जहाँ स्टैटिक टूल्स और FLOSS 0 पुनर्प्राप्त करते हैं। AmnesiaStealer (macOS Mach-O) — C2 एक्सफ़िल URL, क्रिप्टो-क्लिपर कॉन्फ़िग, स्टेजिंग पथ। नीचे और अधिक।