
Thinkware U3000 डैशकैम के स्थानीय WiFi नियंत्रण प्रोटोकॉल में तीन अनधिकृत भेद्यताएँ: मनमाना फ़ाइल लेखन, मनमाना फ़ाइल पठन, और सादे पाठ में WiFi क्रेडेंशियल का खुलासा। CVE-2026-101053, CVE-2026-101054, CVE-2026-101055।

Thinkware U3000 डैशकैम के लोकल WiFi नियंत्रण प्रोटोकॉल में तीन कमज़ोरियाँ, जो आधिकारिक Android ऐप को रिवर्स इंजीनियर करके खोजी गईं और वास्तविक हार्डवेयर पर पुष्ट की गईं। तीनों के लिए केवल लोकल नेटवर्क एक्सेस आवश्यक है: डिवाइस तक भौतिक पहुँच नहीं, कोई पूर्व प्रमाणीकरण नहीं, और डिवाइस के मालिक के सहयोग की आवश्यकता नहीं।
Thinkware को 2026-06-21 को सूचित किया गया। 30-दिन की प्रकटीकरण विंडो केवल प्राप्ति की गैर-तकनीकी पुष्टि के साथ बंद हो गई।
इस प्रकार के एक्सपोज़र के लिए डैश कैम एक असामान्य श्रेणी है। वे लगातार किसी वाहन की गतिविधियों को रिकॉर्ड करते हैं, और वे अक्सर किराये, फ्लीट प्रबंधन, और पुरानी कार बिक्री के माध्यम से हाथ बदलते हैं। जिसके पास वर्तमान में वाहन तक पहुँच है, वह ज़रूरी नहीं कि उस नेटवर्क को नियंत्रित करता हो जिस पर यह कॉन्फ़िगर है। एक मनमाना फ़ाइल राइट प्रिमिटिव और नियंत्रण प्रोटोकॉल पर शून्य प्रमाणीकरण के साथ मिलकर, यह गोपनीयता की चिंता से आगे जाता है। यह छेड़छाड़ की चिंता भी है: डिवाइस पर कोई भी फ़ाइल, केवल वीडियो ही नहीं, मालिक की जानकारी के बिना बदली या प्रतिस्थापित की जा सकती है।
यह भी पहली बार नहीं है कि इस आकार की कोई कमज़ोरी Thinkware डैश कैम में सामने आई हो। स्वतंत्र शोधकर्ता geo-chen ने पहले संबंधित F800 Pro मॉडल में कई समस्याओं का खुलासा किया था; देखें geo-chen/Thinkware-Dashcam। उनका शोषण आम तौर पर भौतिक या लोकल फ़ाइलसिस्टम एक्सेस की मांग करता था। नीचे दिए गए निष्कर्षों के लिए इनमें से किसी की भी आवश्यकता नहीं है: अकेले नेटवर्क एक्सेस पर्याप्त है, और फ़ाइल-राइट निष्कर्ष उस पूर्व सेट में किसी भी चीज़ से अधिक मज़बूत क्षमता है।
प्रभावित मॉडल पर नोट: नीचे दिए गए सभी निष्कर्ष बेस Thinkware U3000 पर पुष्ट किए गए थे। Thinkware एक अलग "U3000 Pro" वेरिएंट भी बेचता है; क्या यह समान प्रोटोकॉल कार्यान्वयन साझा करता है, इसका परीक्षण नहीं किया गया है।
CVE: CVE-2026-101053 (VulDB #410915)
पूरा लेखन:
findings/01-arbitrary-file-write.md
उत्पाद: Thinkware U3000 डैशकैम
प्रभावित घटक: TCP नियंत्रण प्रोटोकॉल (पोर्ट 7878 कमांड / पोर्ट 8787 डेटा), कोई प्रमाणीकरण नहीं
हमला वेक्टर: समान लोकल नेटवर्क पर कोई भी डिवाइस डिवाइस के फ़ाइलसिस्टम पर किसी भी निरपेक्ष पथ पर हमलावर-नियंत्रित सामग्री लिख सकता है।
डिवाइस का नियंत्रण प्रोटोकॉल एक PUT_FILE कमांड को उजागर करता है जो हमलावर-आपूर्ति किए गए बाइट्स को हमलावर-आपूर्ति किए गए निरपेक्ष पथ पर लिखता है, बिना किसी पथ सत्यापन या सैंडबॉक्सिंग के। डिवाइस की /tmp डायरेक्टरी में सीधे एक फ़ाइल लिखकर पुष्ट किया गया, वही डायरेक्टरी जिसमें इसका अपना WiFi कॉन्फ़िगरेशन (wpa_supplicant.conf) और कम से कम एक शेल स्क्रिप्ट (hidraw0.sh) है, और सटीक स्थान की पुष्टि के लिए इसे बाइट-दर-बाइट वापस पढ़ा गया।
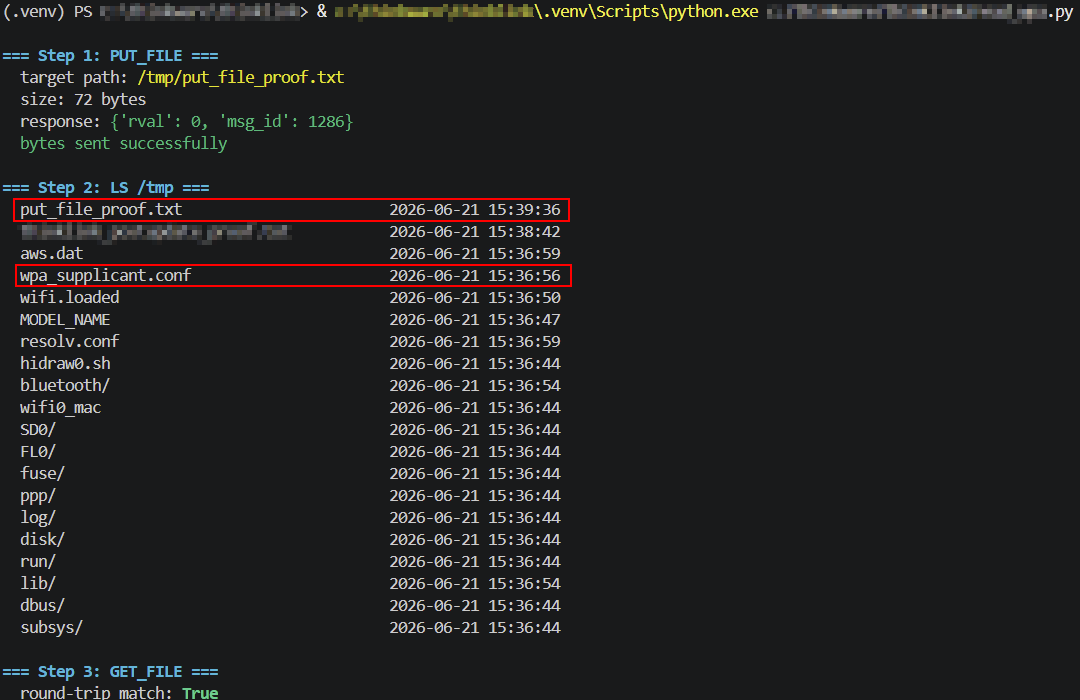
START_SESSION -> SET_CLNT_INFO -> APP_CONNECT।PUT_FILE भेजें जिसमें param को आधिकारिक ऐप किसी भी वैध रूप से लिखने वाले स्थान के बाहर के पथ पर सेट किया गया हो।{"rval": 0, "msg_id": 1286} के साथ प्रतिक्रिया देता है, फिर बाद में पूर्णता की पुष्टि करते हुए एक अतुल्यकालिक NOTIFICATION (msg_id 7) पुश करता है।LS पुष्टि करता है कि फ़ाइल सिस्टम फ़ाइलों के साथ-साथ ठीक अनुरोधित नाम के अंतर्गत मौजूद है।GET_FILE भेजी गई सामग्री के बाइट-दर-बाइट तुलना के लिए सामग्री को वापस पढ़ता है।CVE: CVE-2026-101054 (VulDB #410916)
पूरा लेखन:
findings/02-arbitrary-file-read.md
उत्पाद: Thinkware U3000 डैशकैम
प्रभावित घटक: TCP नियंत्रण प्रोटोकॉल (पोर्ट 7878 कमांड / पोर्ट 8787 डेटा), कोई प्रमाणीकरण नहीं
हमला वेक्टर: समान लोकल नेटवर्क पर कोई भी डिवाइस डिवाइस के फ़ाइलसिस्टम पर किसी भी निरपेक्ष पथ को सूचीबद्ध और पढ़ सकता है, केवल रिकॉर्ड किए गए वीडियो ही नहीं।
उसी प्रोटोकॉल के LS और GET_FILE कमांड बिना किसी प्रतिबंध के किसी भी निरपेक्ष पथ को प्रगणित और पढ़ते हैं। डिवाइस के लाइव wpa_supplicant.conf को सीधे पढ़कर पुष्ट किया गया, जिसमें इसका वास्तविक WiFi SSID और सादा पाठ पासवर्ड है। यह निष्कर्ष 1 का रीड-साइड प्रतिबिंब है: समान मूल कारण, विपरीत दिशा, और निष्कर्ष 3 में उजागर उन्हीं क्रेडेंशियल्स तक एक यांत्रिक रूप से भिन्न मार्ग।
START_SESSION -> SET_CLNT_INFO -> APP_CONNECT।/tmp पर LS पुष्टि करता है कि wpa_supplicant.conf अन्य सिस्टम फ़ाइलों (hidraw0.sh, aws.dat, resolv.conf, आदि) के साथ मौजूद है।param: "/tmp/wpa_supplicant.conf" के साथ GET_FILE फ़ाइल का आकार लौटाता है, फिर पूरी सामग्री डेटा सॉकेट पर ठीक वैसे ही स्ट्रीम होती है जैसे वीडियो फ़ाइल के लिए होती।ssid=/psk= पंक्तियाँ हैं।CVE: CVE-2026-101055 (VulDB #410917)
पूरा लेखन:
findings/03-wifi-credential-disclosure.md
उत्पाद: Thinkware U3000 डैशकैम
प्रभावित घटक: TCP नियंत्रण प्रोटोकॉल (पोर्ट 7878), कोई प्रमाणीकरण नहीं
हमला वेक्टर: समान लोकल नेटवर्क पर कोई भी डिवाइस कैमरे का WiFi पासवर्ड सीधे प्राप्त कर सकता है, बिना किसी प्रमाणीकरण और बिना किसी पूर्व एक्सेस की आवश्यकता के।
एक समर्पित स्टेटस क्वेरी, GET_STATUS "wifi_info", डिवाइस का WiFi SSID और सादा पाठ पासवर्ड सीधे लौटाती है। यह निष्कर्ष 2 से भिन्न तंत्र है, जिसके लिए फ़ाइलसिस्टम एक्सेस की बिल्कुल आवश्यकता नहीं है, केवल एक सामान्य प्रोटोकॉल स्टेटस रीड।
START_SESSION -> SET_CLNT_INFO -> APP_CONNECT।param: "wifi_info" के साथ GET_STATUS भेजें।{"rval": 0, "msg_id": 2050, "type": "wifi_info", "param": [{"ssid": "<real SSID>"}, {"password": "<real plaintext password>"}, {"mac": "<real MAC>"}]}।






