
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-125350-PoC — Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) क्रैश PoC — प्रभावित < 157.0.8103.50 | Kitploit
उपकरण/GitHubGitHub/tjt001/cve-2026-125350-poc
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषण
GitHubtjt001/cve-2026-125350-poc

CVE-2026-125350-PoC

Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) क्रैश PoC — प्रभावित < 157.0.8103.50

रिपॉजिटरी देखें
118 दिन पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    371
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    322

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-125350 — Google Chrome XSLT पैटर्न कैश उपयोग-के-बाद-मुक्ति

विशेषताजानकारी
CVECVE-2026-125350 / EUVD-2026-121390
प्रकारUse After Free (CWE-416)
घटकlibxslt pattern.c — xsltTestCompMatchDirect
प्रभावित संस्करणGoogle Chrome < 157.0.8103.50
ठीक किया गया संस्करण157.0.8103.50
ठीक करने वाला CL61cab3f7 / M157 cherry-pick 049750111b1e
बगcrbug.com/582442907

भेद्यता का सिद्धांत

libxslt का xsltTestCompMatchDirect xmlXPathEval को कॉल करने से पहले pattern मिलान कैश स्लॉट में मौजूद node-set पॉइंटर को पढ़ता है। जब xsl:number का count प्रेडिकेट किसी आलसी मूल्यांकन वाले वैश्विक चर को संदर्भित करता है, और उस चर का मान फिर xsl:number निष्पादित करता है, तो मूल्यांकन प्रक्रिया उसी कैश स्लॉट में पुनः प्रवेश करती है और कैश ऑब्जेक्ट को मुक्त/प्रतिस्थापित कर देती है; बाहरी कॉल लौटने के बाद मूल्यांकन से पहले पढ़े गए पुराने पॉइंटर का उपयोग करके फिर से free किया जाता है →

double free / use-after-free → रेंडरर प्रक्रिया की मेमोरी भ्रष्ट हो जाती है।

ठीक करने में केवल 9 पंक्तियाँ हैं: मूल्यांकन समाप्त होने के बाद कैश स्लॉट पॉइंटर को फिर से पढ़कर तब मुक्त किया जाता है।

रिपॉज़िटरी की सामग्री

सामग्रीविवरण
poc.pyCrash PoC: स्थानीय HTTP सर्वर शुरू करता है और ट्रिगर URL प्रिंट करता है, जिसे उपयोगकर्ता लक्ष्य ब्राउज़र में मैन्युअल रूप से खोलता है
repro/आधिकारिक regression test (फ़िक्स CL के साथ आता है, अर्थात् आधिकारिक ट्रिगर फ़ाइल): परीक्षण पृष्ठ + 9 XML/XSLT
chrome-vulnerable-157.0.8103.39/
crash-renderer-157.0.8103.39.dmp

PoC का उपयोग

# शून्य निर्भरता, केवल Python मानक लाइब्रेरी
python poc.py                # सेवा शुरू करें (डिफ़ॉल्ट पोर्ट 8899) और ट्रिगर URL प्रिंट करें
python poc.py --port 9999    # कस्टम पोर्ट

प्रक्रिया: स्थानीय HTTP सेवा शुरू करें → ट्रिगर URL http://127.0.0.1:8899/ प्रिंट करें → उपयोगकर्ता द्वारा मैन्युअल रूप से लक्ष्य ब्राउज़र (भेद्य Chrome संस्करण) में एक्सेस करें।

  • स्क्रिप्ट ब्राउज़र नहीं शुरू करती, किसी भी ब्राउज़र से एक्सेस किया जा सकता है (document() के लिए HTTP डिलीवरी आवश्यक है, file:// से सीधे खोलने पर काम नहीं करेगा)
  • सेवा लगातार चलती रहती है, HTTP एक्सेस लॉग वास्तविक समय में प्रिंट करती है; Ctrl+C से रोकने पर इस डिलीवरी में ट्रिगर XML की संख्या की गणना करती है

निर्धारण:

लक्षणनिष्कर्ष
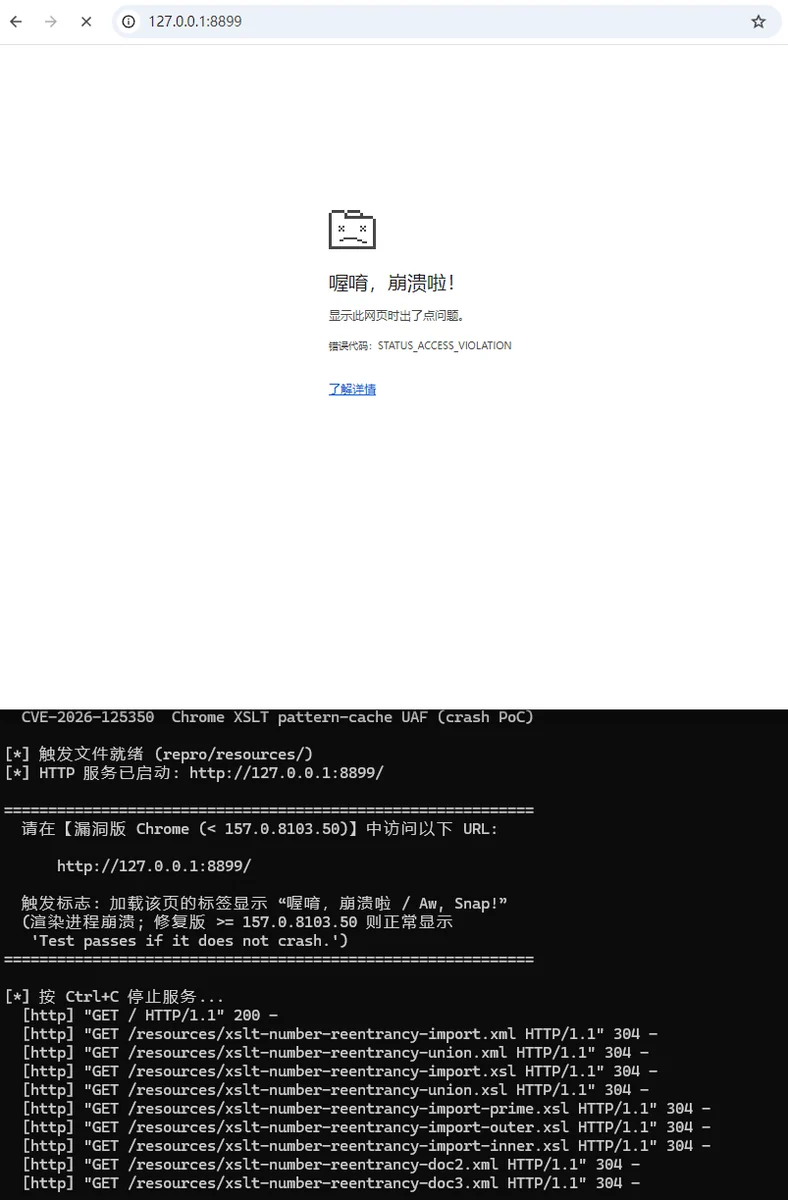
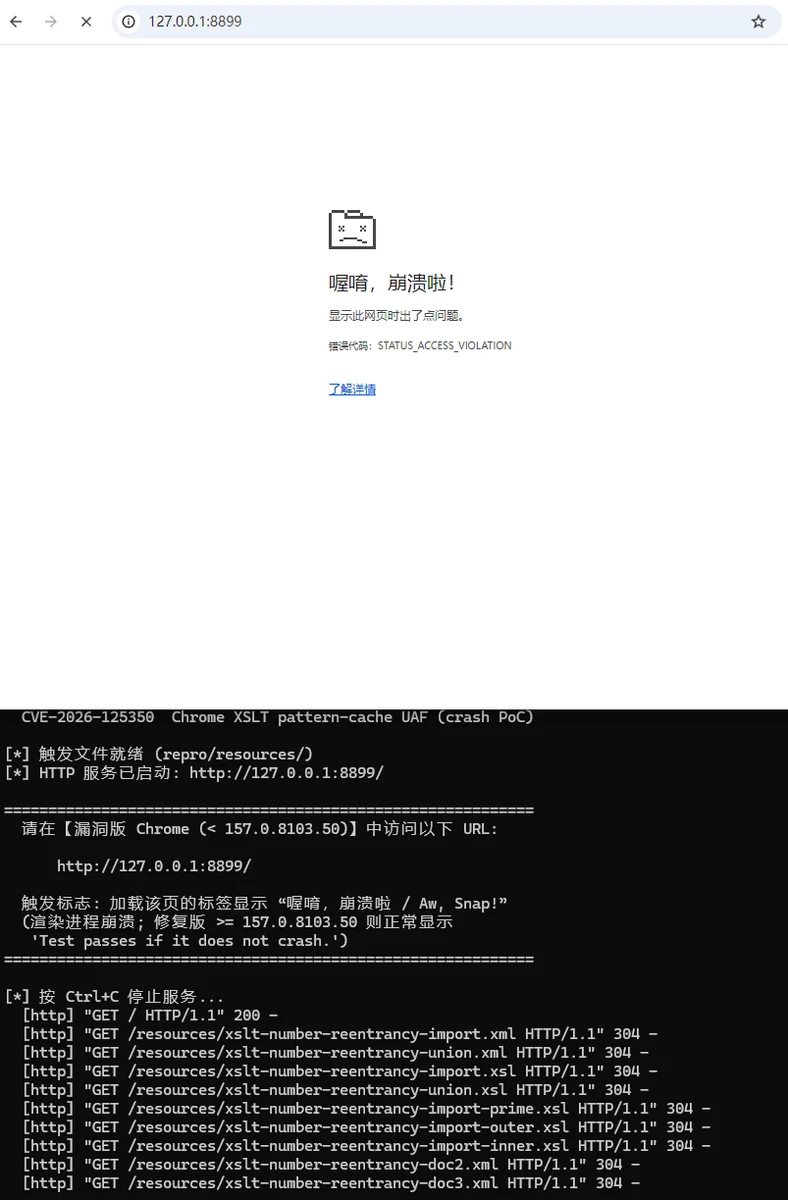
टैब में “अरे, क्रैश हो गया / Aw, Snap!” दिखेरेंडरर प्रक्रिया क्रैश → प्रभावित (< 157.0.8103.50)
सामान्य रूप से "Test passes if it does not crash." दिखेठीक किया गया (≥ 157.0.8103.50)

पुनरुत्पादन परिणाम

संस्करणपरिणाम
157.0.8103.39 (भेद्य संस्करण, ट्रिगर URL मैन्युअल रूप से एक्सेस करके)टैब क्रैश, रेंडरर प्रक्रिया का Crashpad dump उत्पन्न (कई बार स्थिर रूप से पुनरुत्पादित)
157.0.8103.51 (ठीक किया गया संस्करण)क्रैश नहीं, सामान्य रूप से परीक्षण पास दिखता है

image-20261111144908770

सीमा विवरण

  • यह PoC केवल UAF मेमोरी भ्रष्टता (रेंडरर प्रक्रिया क्रैश) ट्रिगर करता है, इसमें शामिल नहीं है हीप लेआउट नियंत्रण, UAF ऑब्जेक्ट का पुनः उपयोग, RCE या सैंडबॉक्स एस्केप।
  • ट्रिगर फ़ाइल Chromium के आधिकारिक फ़िक्स CL के साथ आए regression test से ली गई है।

संदर्भ

  • Chrome Releases घोषणा
  • Chromium issue 582442907
  • फ़िक्स कमिट (GitHub मिरर)
  • CVE आधिकारिक रिकॉर्ड

केवल अधिकृत सुरक्षा अनुसंधान और शैक्षिक उद्देश्यों के लिए।

टूल डाउनलोड करें