
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-39459 — अप्रमाणित विशेषाधिकार वृद्धि | Kitploit
उपकरण/GitHubGitHub/thebl4ckph4nt0m/cve-2025-39459
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षारेड टीमिंग
GitHubthebl4ckph4nt0m/cve-2025-39459

CVE-2025-39459

अप्रमाणित विशेषाधिकार वृद्धि

रिपॉजिटरी देखें
11178 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-39459

Real Estate 7 <= 3.5.2 - अप्रमाणित विशेषाधिकार वृद्धि
🧨 CVE-2025-39459 — Real Estate 7 (<= 3.5.2) अप्रमाणित विशेषाधिकार वृद्धि

Nxploited

📌 अवलोकन

इस रिपॉजिटरी में CVE-2025-39459 के लिए एक Python प्रूफ-ऑफ-कॉन्सेप्ट टूल है, जो Real Estate 7 वर्डप्रेस थीम के संस्करण <= 3.5.2 को प्रभावित करता है।

यह कमजोरी एक अप्रमाणित हमलावर को एक नया उपयोगकर्ता पंजीकृत करने और विशेषाधिकारों को प्रशासक तक बढ़ाने की अनुमति देती है, जिसके परिणामस्वरूप पूरी साइट से समझौता होता है।

  • उत्पाद: Real Estate 7 (वर्डप्रेस थीम)
  • कमजोरी: अप्रमाणित विशेषाधिकार वृद्धि
  • प्रभावित संस्करण: <= 3.5.2
  • CVE: CVE-2025-39459
  • CVSS: 9.8 (गंभीर)

⚙️ यह कैसे काम करता है (उच्च स्तर)

स्क्रिप्ट:

  1. एक फ़ाइल से लक्ष्य पढ़ती है (डिफ़ॉल्ट: list.txt)
  2. प्रत्येक लक्ष्य के लिए, पंजीकरण पृष्ठ से एक nonce (ct_register_nonce) निकालने का अनुरोध करती है
  3. wp-admin/admin-ajax.php को एक निर्मित अनुरोध प्रस्तुत करती है (action=ct_add_new_member) जिसमें शामिल होता है:
    • एक यादृच्छिक उपयोगकर्ता नाम/ईमेल
    • एक निश्चित पासवर्ड (डिफ़ॉल्ट: xplpass)
    • पेलोड में प्रशासक भूमिका निर्दिष्ट
  4. यदि शोषण सफल होता है, तो बनाए गए क्रेडेंशियल success_results.txt में सहेजे जाते हैं
  5. समस्या निवारण और सत्यापन के लिए डिबग प्रतिक्रियाएँ debug_responses/ में लिखी जाती हैं

🧰 विशेषताएँ

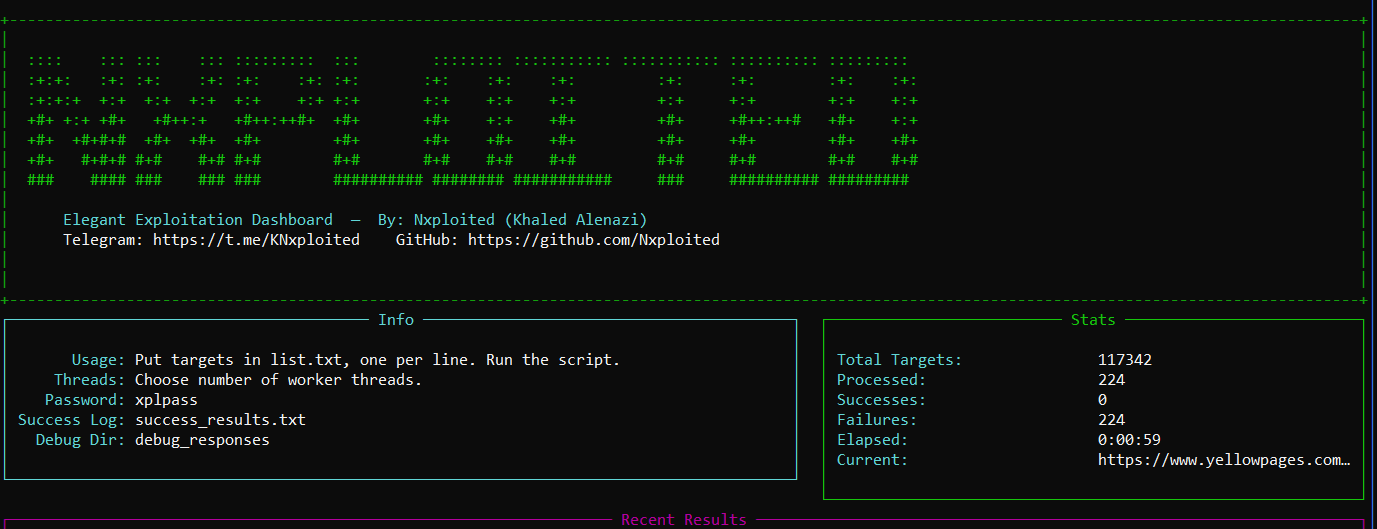
  • मल्टी-थ्रेडेड स्कैनिंग/शोषण (कॉन्फ़िगरेबल थ्रेड)
  • Rich-आधारित स्वच्छ डैशबोर्ड:
    • कुल/संसाधित/सफल/असफल आँकड़े
    • वर्तमान लक्ष्य
    • हाल के परिणाम तालिका
  • स्वचालित nonce निष्कर्षण
  • स्वचालित क्रेडेंशियल जनरेशन (उपसर्ग: Nxploited_####)
  • आउटपुट लॉगिंग:
    • सफल हिट के लिए success_results.txt
    • कैप्चर की गई सर्वर प्रतिक्रियाओं के लिए debug_responses/

✅ आवश्यकताएँ

  • Python 3.9+ अनुशंसित
  • निर्भरताएँ:
    • requests
    • urllib3
    • rich

इंस्टॉल करें:

pip install -r requirements.txt

यदि आपके पास requirements.txt नहीं है, तो सीधे इंस्टॉल करें:

pip install requests urllib3 rich

🚀 उपयोग

1) लक्ष्य तैयार करें

list.txt बनाएँ (प्रति पंक्ति एक लक्ष्य):

https://example.com
http://target.tld
target-without-scheme.com

यदि स्कीम गायब है तो टूल स्वचालित रूप से http:// जोड़ देगा।

2) चलाएँ

python3 CVE-2025-39459.py

आपसे निम्नलिखित के लिए संकेत दिया जाएगा:

  • लक्ष्य फ़ाइल नाम (डिफ़ॉल्ट: list.txt)
  • थ्रेड की संख्या (डिफ़ॉल्ट: 10)

📁 आउटपुट फ़ाइलें

  • success_results.txt इसमें शोषित लक्ष्य और बनाए गए क्रेडेंशियल इस रूप में होते हैं:

    https://target | USER: Nxploited_1234 | PASS: xplpass | EMAIL: [email protected]
    
  • debug_responses/ प्रत्येक लक्ष्य के लिए कच्ची प्रतिक्रियाएँ संग्रहीत करता है (उपयोगी जब nonce गायब हो, JSON पार्सिंग विफल हो, या थीम मौजूद न हो)।


🛠️ कॉन्फ़िगरेशन नोट्स

स्क्रिप्ट के अंदर मुख्य डिफ़ॉल्ट:

  • पासवर्ड: xplpass
  • उपयोगकर्ता नाम उपसर्ग: Nxploited
  • थ्रेड डिफ़ॉल्ट: 10
  • अनुरोध:
    • verify=False (TLS सत्यापन अक्षम)
    • टाइमआउट ~ 16s

यदि आपको गति/स्थिरता को ट्यून करने की आवश्यकता है:

  • धीमे नेटवर्क के लिए थ्रेड कम करें
  • यदि लक्ष्य धीमी प्रतिक्रिया देते हैं तो टाइमआउट बढ़ाएँ

🔎 कमजोरी विवरण

Real Estate 7 <= 3.5.2 — अप्रमाणित विशेषाधिकार वृद्धि

विवरण Real Estate 7 वर्डप्रेस थीम संस्करण 3.5.2 तक (और इसमें शामिल) विशेषाधिकार वृद्धि के लिए कमजोर है। यह अप्रमाणित हमलावरों के लिए अपने विशेषाधिकारों को प्रशासक के स्तर तक बढ़ाना संभव बनाता है।

  • CVE: CVE-2025-39459
  • CVSS: 9.8 (गंभीर)
  • द्वारा: Nxploited

⚠️ अस्वीकरण

यह प्रोजेक्ट केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए प्रदान किया गया है। सभी लागू कानूनों और विनियमों का अनुपालन करना आपकी जिम्मेदारी है। इस टूल का उपयोग उन सिस्टमों के विरुद्ध न करें जिनके आप स्वामी नहीं हैं या जिनके परीक्षण की आपको स्पष्ट अनुमति नहीं है। लेखक इस टूल के दुरुपयोग या क्षति के लिए कोई दायित्व नहीं मानते हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




