
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2020-35262 — Digisol DG-HR3400 राउटर में क्रॉस साइट स्क्रिप्टिंग (XSS) | Kitploit
उपकरण/GitHubGitHub/the-girl-who-lived/cve-2020-35262
एम्बेडेड सिस्टम सुरक्षाIoT सुरक्षाभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHubthe-girl-who-lived/cve-2020-35262

CVE-2020-35262

Digisol DG-HR3400 राउटर में क्रॉस साइट स्क्रिप्टिंग (XSS)

रिपॉजिटरी देखें
11195 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2020-35262: Digisol DG-HR3400 राउटर में संग्रहित XSS

भेद्यता विवरण

यह पहचाना गया है कि असुरक्षित एंडपॉइंट में सर्वर साइड इनपुट सत्यापन नहीं है और किसी भी दुर्भावनापूर्ण स्क्रिप्ट इंजेक्शन के लिए क्लाइंट साइड फ़िल्टरिंग का अभाव है। एक हमलावर इस भेद्यता का उपयोग एंडपॉइंट में दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करने के लिए कर सकता है और जब भी कोई उपयोगकर्ता असुरक्षित एंडपॉइंट खोलता है तो स्क्रिप्ट सक्रिय हो जाती है। हमलावर इस भेद्यता का उपयोग करके डिवाइस पर नियंत्रण पाने के लिए दुर्भावनापूर्ण कार्य कर सकते हैं और अंततः नेटवर्क पर नियंत्रण प्राप्त कर सकते हैं।

शोधकर्ता: Sayli Ambure (https://twitter.com/sayli_ambure)

MITRE CVE लिंक: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-35262

प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट:

1. मेंटेनेंस मॉड्यूल में NTP कॉन्फ़िगरेशन

पैरामीटर: Server

प्रूफ ऑफ कॉन्सेप्ट वीडियो:

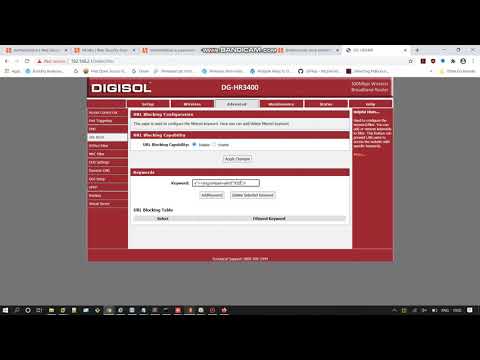
2. एडवांस्ड मॉड्यूल में URL ब्लॉकिंग कॉन्फ़िगरेशन

पैरामीटर: Keyword

प्रूफ ऑफ कॉन्सेप्ट वीडियो:

टूल डाउनलोड करें