 techupdate24/gitlab-ai-gateway-cve-2026-90970
Agile स्प्रिंट्स को DevOps CI/CD पाइपलाइनों के साथ एकीकृत करने के लिए एक संपूर्ण मार्गदर्शिका और कार्यप्रवाह।

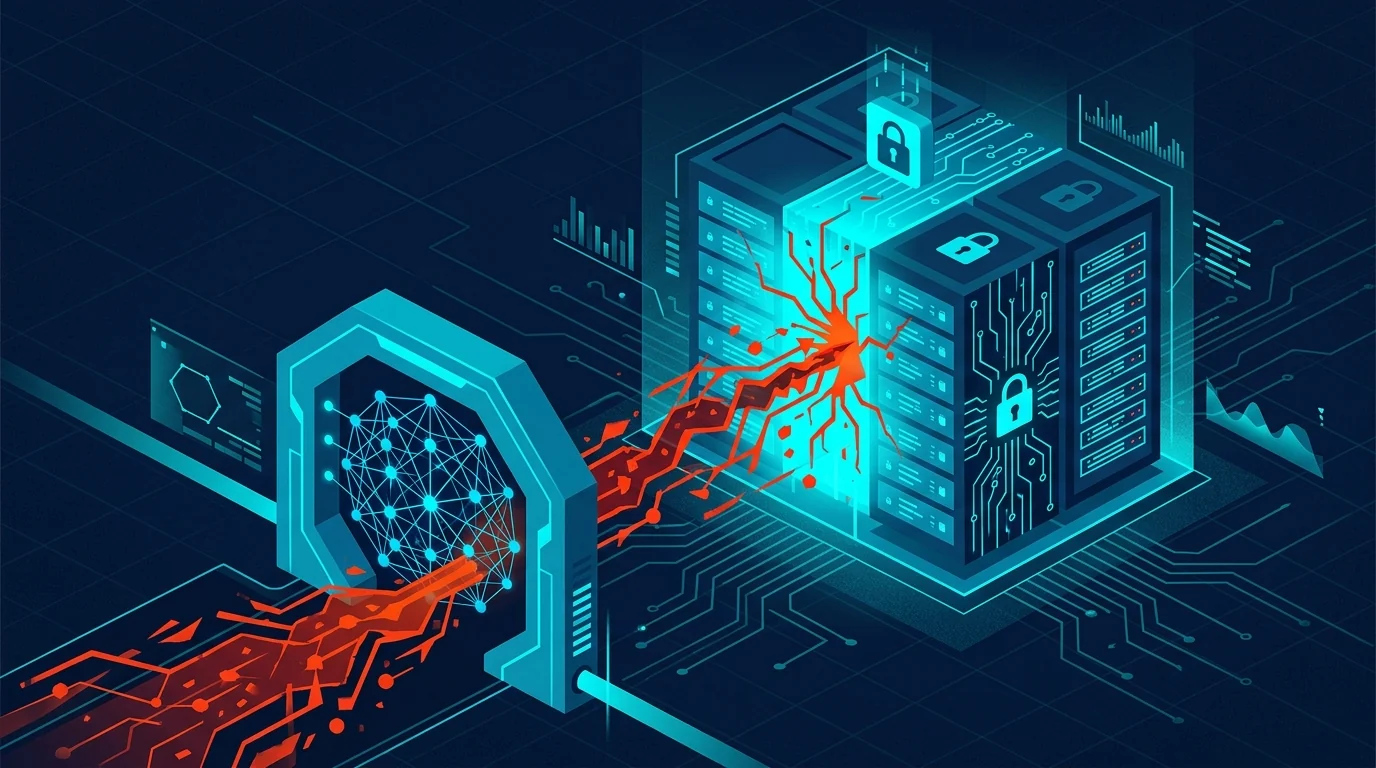
GitLab AI Gateway में एक गंभीर भेद्यता, जिसे CVE-2026-90970 के रूप में ट्रैक किया गया है, का खुलासा किया गया है। यह दोष प्रमाणित हमलावरों को AI प्रॉम्प्ट प्रोसेसिंग में हेरफेर करके रिपॉज़िटरी एक्सेस नियंत्रणों को बायपास करने की अनुमति देता है, जिससे संभावित रूप से मालिकाना सोर्स कोड, सीक्रेट्स और आंतरिक डेवलपर संचार अनधिकृत उपयोगकर्ताओं के सामने उजागर हो सकते हैं।\n\nहमारी नवीनतम सुरक्षा सलाह में इस प्रॉम्प्ट इंजेक्शन और एक्सेस नियंत्रण बायपास की कार्यप्रणाली, प्रभावित GitLab संस्करणों, और आपकी AI-सहायता प्राप्त डेवलपमेंट पाइपलाइनों को सुरक्षित करने के लिए आवश्यक तत्काल पैचिंग और कॉन्फ़िगरेशन चरणों का विवरण दिया गया है।\n\nहमारे आधिकारिक सुरक्षा पोर्टल पर पूर्ण तकनीकी विश्लेषण पढ़ें।
पूर्ण तकनीकी विश्लेषण यहाँ पढ़ें
Kiran Sonawane द्वारा अनुरक्षित | वरिष्ठ क्लाउड एवं DevOps इंजीनियर






