
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2020-0014-Toast — CVE-2020-0014-Toast-复现 | Kitploit
उपकरण/GitHubGitHub/tea9/cve-2020-0014-toast
एंड्रॉइड सुरक्षाभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगमोबाइल सुरक्षासामाजिक इंजीनियरिंग
GitHubtea9/cve-2020-0014-toast

CVE-2020-0014-Toast

CVE-2020-0014-Toast-复现

रिपॉजिटरी देखें
64216 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2020-0014 Toast पुनरुत्पादन

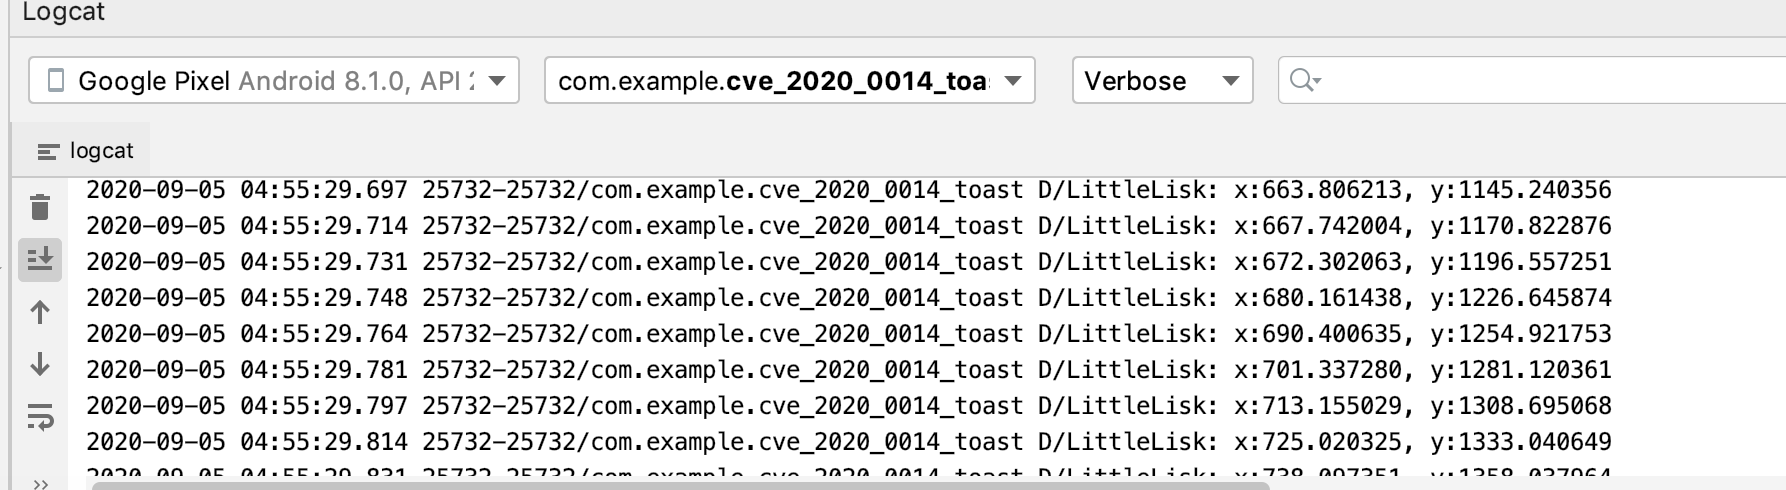
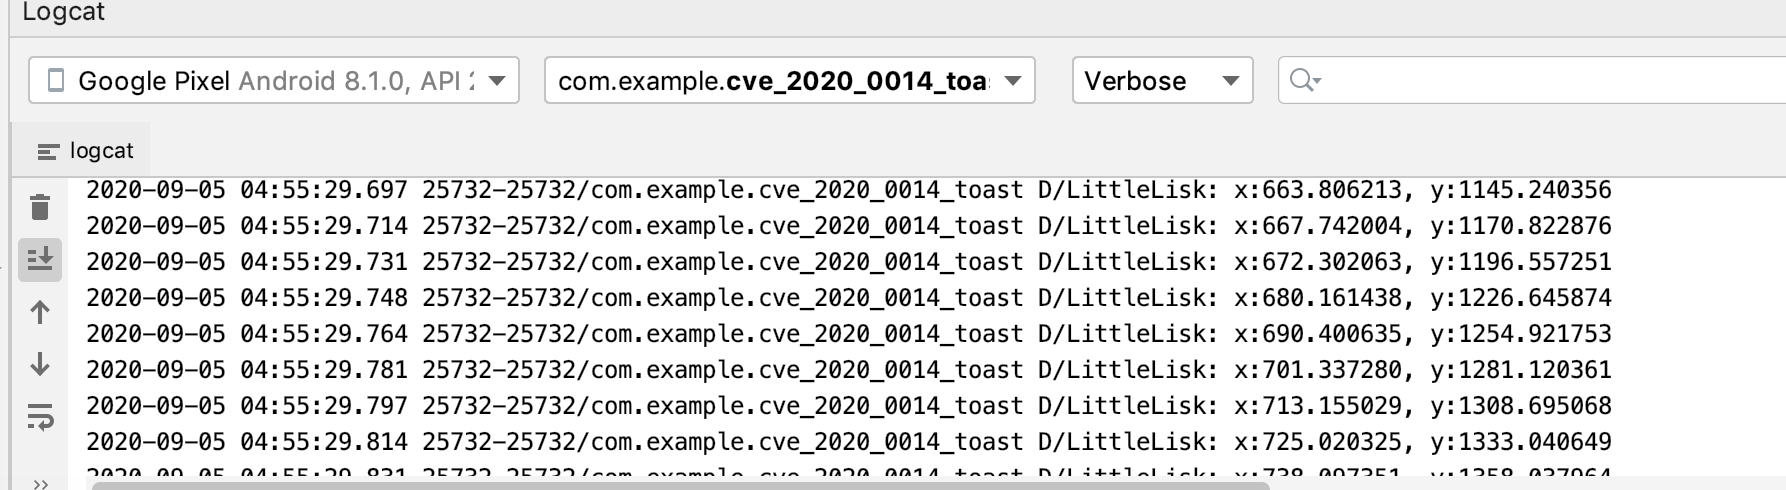
यह कमजोरी दुर्भावनापूर्ण ऐप को एक क्लिक करने योग्य Toast दृश्य बनाकर स्क्रीन पर उपयोगकर्ता के संचालन को इंटरसेप्ट करने देती है, ताकि उपयोगकर्ता के पासवर्ड जैसी संवेदनशील जानकारी एकत्र की जा सके। प्रभावित संस्करण: Android 8.0, 8.1, 9, 10
log

केवल व्यवहार्यता की पुष्टि की गई है, कमजोरी से वास्तव में होने वाले नुकसान की पुष्टि नहीं की गई है। release

LINKS

通过安卓最新 Toast 漏洞进行 Tapjacking Android 安全公告 CVE-2020-0014

टूल डाउनलोड करें