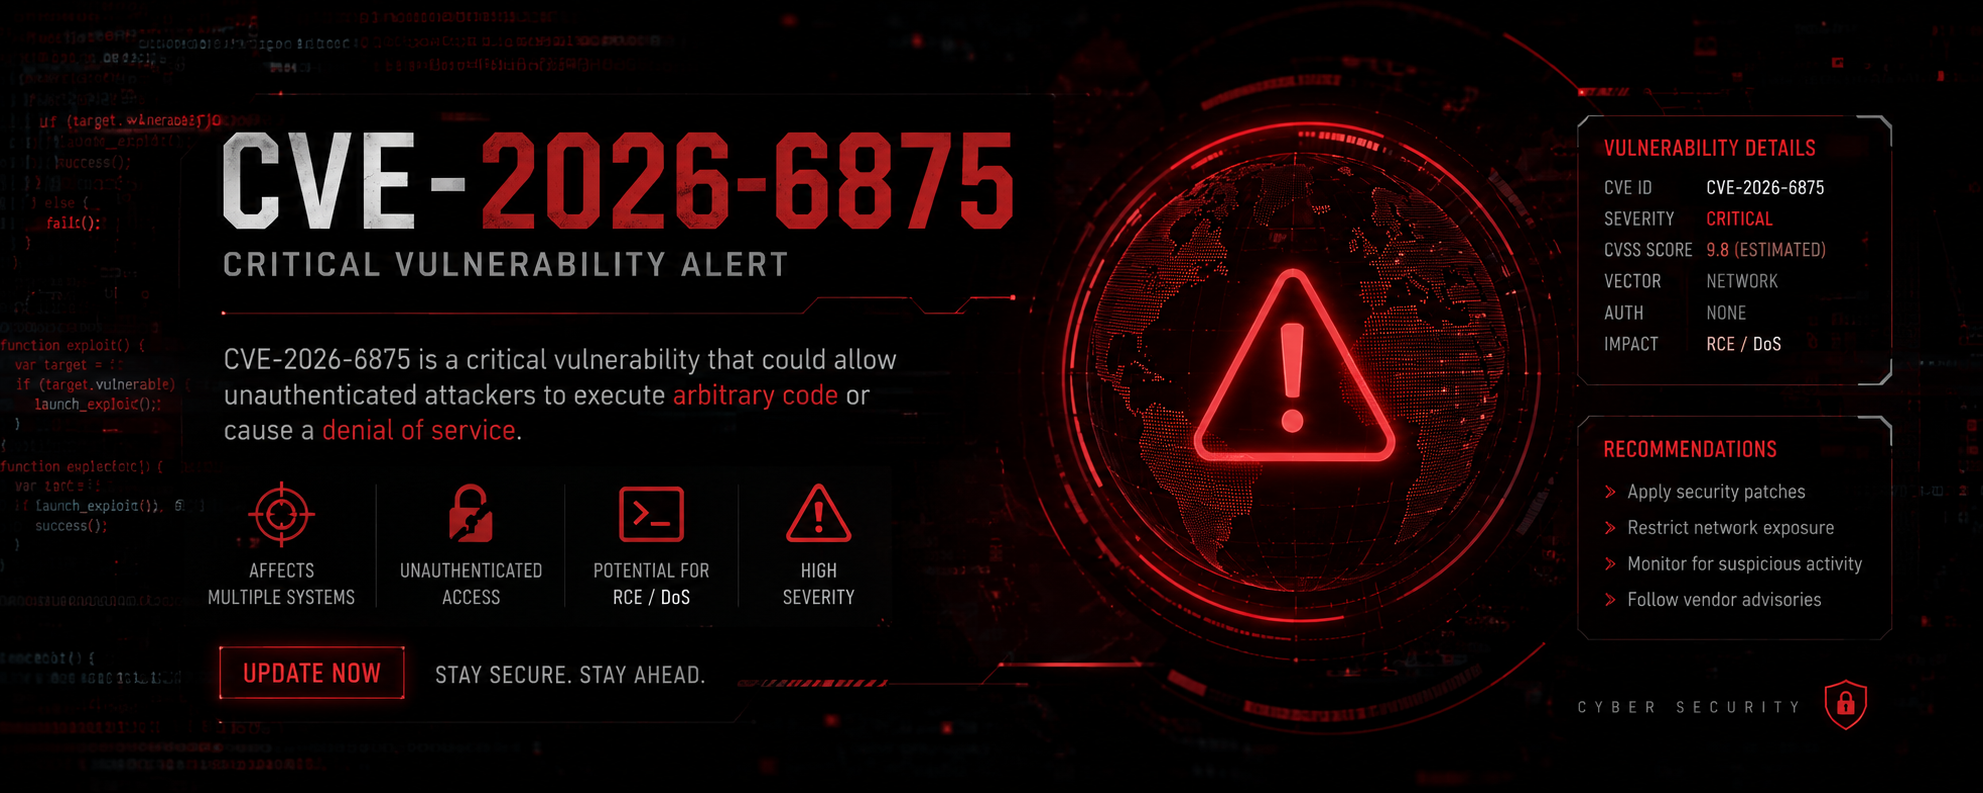
CVE-2026-6875 ServiceNow प्री-ऑथ RCE फ्रेमवर्क 🔥 JS इंजेक्शन → सैंडबॉक्स एस्केप → RCE → रूट। विशेषताएं: --detect, --exec, रिवर्स/इंटरैक्टिव शेल, बैच थ्रेडिंग, WAF बायपास, दृढ़ता, पार्श्व आंदोलन, क्रेडेंशियल डंप, फाइललेस निष्पादन, साफ ट्रैक। 🛡️ CVSS 9.5 सक्रिय रूप से शोषित। केवल अधिकृत और कानूनी उपयोग। कानूनी रहें। 🔒
 tc4dy/cve-2026-6875-poc-exploit



एक्सप्लॉइट फ्रेमवर्क और सुरक्षित सत्यापनकर्ता
केवल अधिकृत सुरक्षा परीक्षण के लिए।
यह टूल केवल शैक्षिक और अधिकृत पेनेट्रेशन परीक्षण उद्देश्यों के लिए प्रदान किया गया है।
लेखक और योगदानकर्ता इस सॉफ़्टवेयर के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं हैं। परीक्षण से पहले लक्ष्य स्वामी से स्पष्ट लिखित अनुमति प्राप्त करना उपयोगकर्ताओं की एकमात्र जिम्मेदारी है। कंप्यूटर सिस्टम तक अनधिकृत पहुँच कंप्यूटर फ्रॉड एंड एब्यूज एक्ट (CFAA) और दुनिया भर के समान कानूनों के तहत अवैध है।
इस सॉफ़्टवेयर का उपयोग करके, आप सहमत हैं:
चेतावनी: यह भेद्यता वास्तविक दुनिया में सक्रिय रूप से शोषित की जा रही है। अनधिकृत उपयोग के गंभीर कानूनी परिणाम हो सकते हैं।
CVE-2026-6875 ServiceNow AI प्लेटफ़ॉर्म (पूर्व में Now प्लेटफ़ॉर्म) में एक गंभीर अनधिकृत रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता है। यह हमलावरों को स्क्रिप्ट सैंडबॉक्स को बायपास करने और ServiceNow एप्लिकेशन के विशेषाधिकारों के साथ मनमाने सिस्टम कमांड निष्पादित करने की अनुमति देता है।
JavaScript इंजेक्शन: assessment_thanks.do एंडपॉइंट एक sysparm_assessable_type पैरामीटर स्वीकार करता है। मान को javascript: से प्रीफ़िक्स करके, एक हमलावर मनमाना JavaScript कोड इंजेक्ट करता है।
सैंडबॉक्स एस्केप: एक परिष्कृत सैंडबॉक्स-एस्केप गैजेट (DiscoveryFunctions.getCacheObjectForTable, AbstractAjaxProcessor, और Class.create को चेन करते हुए) JavaScript सैंडबॉक्स प्रतिबंध को हटा देता है।
रिमोट कोड एक्ज़ीक्यूशन: इंजेक्ट किया गया Java कोड (java.lang.Runtime.exec() के माध्यम से) ServiceNow एप्लिकेशन विशेषाधिकारों के साथ चलता है, जिससे पूर्ण सिस्टम समझौता संभव हो जाता है।
प्रिविलेज एस्केलेशन: पोस्ट-एक्सप्लॉइटेशन मॉड्यूल sudo गलत कॉन्फ़िगरेशन, SUID बाइनरी, लिखने योग्य cron जॉब्स, या कर्नेल एक्सप्लॉइट के माध्यम से root तक एस्केलेट करने का प्रयास करते हैं।
| विशेषता | मान |
|---|---|
| [>] खोजा गया | 1 अप्रैल, 2026 (Searchlight Cyber) |
| [>] CVSS स्कोर | 9.5 (गंभीर) |
| [>] CISA KEV | 13 जुलाई, 2026 को जोड़ा गया |
| [>] प्रभावित उत्पाद | स्व-होस्टेड ServiceNow AI प्लेटफ़ॉर्म |
| [>] ठीक किए गए संस्करण | Brazil EA/GA, Australia Patch 2, Zurich Patch 7b/9, Yokohama Patch 12 Hot Fix 1b/13 |
| [>] प्रमाणीकरण | आवश्यक नहीं (प्री-ऑथ) |
| [>] सक्रिय शोषण | वास्तविक दुनिया में पुष्टि की गई (जुलाई 2026) |
exploit.py)पूर्ण हथियारबंद एक्सप्लॉइट रिमोट कोड एक्ज़ीक्यूशन प्राप्त करने के लिए JavaScript इंजेक्शन और सैंडबॉक्स एस्केप को चेन करता है, साथ ही दृढ़ता, पार्श्व गति और क्रेडेंशियल डंपिंग के लिए उन्नत पोस्ट-एक्सप्लॉइटेशन मॉड्यूल भी शामिल हैं।
| विशेषता | विवरण |
|---|---|
| [+] JavaScript इंजेक्शन | sysparm_assessable_type पैरामीटर के माध्यम से पेलोड इंजेक्ट करता है। |
| [+] सैंडबॉक्स एस्केप | मनमाना Java कोड चलाने के लिए ServiceNow के स्क्रिप्ट सैंडबॉक्स को बायपास करता है। |
| [+] इंटरैक्टिव शेल | कई कमांड के समर्थन के साथ लाइव शेल स्पॉन करें। |
| [+] रूट प्रिविलेज एस्केलेशन | sudo गलत कॉन्फ़िगरेशन, SUID बाइनरी और cron जॉब्स की जाँच करता है। |
| [+] फ़ाइल संचालन | वेबशेल अपलोड करें, base64 एन्कोडिंग के माध्यम से फ़ाइलें पढ़ें/डाउनलोड करें। |
| [+] बैच स्कैनिंग | थ्रेडिंग (-l फ़्लैग) के साथ कई लक्ष्यों का सामूहिक शोषण। |
| [+] सुरक्षित डिटेक्शन | गैर-घुसपैठ भेद्यता सत्यापन के लिए वैकल्पिक --detect फ़्लैग। |
| [+] WAF बायपास | WAF/IDS से बचने के लिए अंतर्निहित ऑब्फस्केशन तकनीकें (6 तकनीकें)। |
| [+] दृढ़ता | cron/systemd/schtasks बैकडोर इंस्टॉल करता है। |
| [+] पार्श्व गति | अन्य भेद्य होस्ट के लिए स्थानीय नेटवर्क स्कैन करता है और SSH/SSRF प्रसार का प्रयास करता है। |
| [+] ट्रैक साफ़ करें | लॉग, bash इतिहास और ऑडिट ट्रेल्स हटाता है। |
| [+] फ़ाइललेस एक्ज़ीक्यूशन | डिस्क पर लिखे बिना मेमोरी-निवासी पेलोड चलाने के लिए Java ClassLoader का उपयोग करता है। |
| [+] कॉलबैक सर्वर | कमांड आउटपुट प्राप्त करने के लिए अंतर्निहित HTTP सर्वर (वैकल्पिक)। |
| [+] वेबहुक सूचनाएँ | परिणाम कस्टम URL (Slack, Discord, आदि) पर भेजता है। |
| [+] क्रॉस-प्लेटफ़ॉर्म | Linux और Windows लक्ष्यों का समर्थन करता है (cmd.exe / PowerShell)। |
| [+] थ्रेड-सेफ | समवर्ती संचालन के लिए लॉकिंग तंत्र का उपयोग करता है। |
| [+] संस्करण डिटेक्शन | ServiceNow संस्करण का पता लगाता है (Zurich/Brazil/Australia/Yokohama)। |
| कमांड | विवरण |
|---|---|
exec <cmd> | सिस्टम कमांड निष्पादित करें |
upload <local> [remote] | लक्ष्य पर वेबशेल अपलोड करें |
download <remote> | फ़ाइल सामग्री डाउनलोड और प्रदर्शित करें |
privesc | प्रिविलेज एस्केलेशन का प्रयास करें |
reverse <host> <port> | रिवर्स शेल भेजें |
dumpcred | ServiceNow कॉन्फ़िगरेशन से क्रेडेंशियल डंप करें |
persist <host> <port> | दृढ़ता स्थापित करें (cron/systemd/schtasks) |
lateral | पार्श्व गति का प्रयास करें |
clean | ट्रैक साफ़ करें (लॉग, इतिहास) |
memory <host> <port> | फ़ाइललेस Java पेलोड निष्पादित करें |
exit | इंटरैक्टिव शेल से बाहर निकलें |
verifier.py)सुरक्षित सत्यापनकर्ता हानिकारक पेलोड निष्पादित किए बिना या सिस्टम परिवर्तन किए बिना गैर-घुसपैठ भेद्यता डिटेक्शन करता है।
| विशेषता | विवरण |
|---|---|
| [+] ServiceNow डिटेक्शन | कई एंडपॉइंट के माध्यम से ServiceNow इंस्टेंस की पहचान करता है। |
| [+] संस्करण डिटेक्शन | विशिष्ट ServiceNow रिलीज़ और पैच स्तरों का पता लगाता है। |
| [+] JavaScript इंजेक्शन परीक्षण | सुरक्षित gs.print() पेलोड का उपयोग करके इंजेक्शन भेद्यता का परीक्षण करता है। |
| [+] सैंडबॉक्स एस्केप परीक्षण | विनाशकारी कमांड के बिना सैंडबॉक्स एस्केप सत्यापित करता है। |
| [+] विश्वास स्कोरिंग | साक्ष्य के आधार पर विश्वास प्रतिशत (85-95%) प्रदान करता है। |
| [+] JSON आउटपुट | रिपोर्टिंग के लिए परिणाम JSON प्रारूप में निर्यात करें। |
| [+] सामूहिक स्कैनिंग | थ्रेडिंग समर्थन के साथ कई लक्ष्यों को स्कैन करें। |
| [+] गैर-घुसपैठ | सिस्टम जानकारी के लिए केवल सौम्य uname -a निष्पादित करता है। |
pip (requests लाइब्रेरी के लिए)pip install requests urllib3
