 synlace/ferret
सहयोगी वेब ऐप पेंटेस्ट सुइट

सुरक्षा परीक्षकों के लिए सहयोगी MITM प्रॉक्सी।
एक इंटरफ़ेस से HTTP ट्रैफ़िक कैप्चर करें, अनुरोधों को AI से एनोटेट करें, हंट सत्र चलाएँ, ट्रैफ़िक को दोबारा चलाएँ और निष्कर्षों को ट्रैक करें।




त्वरित प्रारंभ · विशेषताएँ · स्क्रीनशॉट · कॉन्फ़िगरेशन · सुरक्षा · योगदान
git clone https://github.com/synlace/ferret.git
cd ferret

cp .env.example .env   # optional
just up
या सीधे Docker Compose का उपयोग करें:
docker compose up --build -d
| सेवा | URL |
|---|---|
| UI | http://localhost:3000 |
| API | http://localhost:8000 |
| प्रॉक्सी | 127.0.0.1:1337 |
खोलें:
http://localhost:3000
पहली बार चलने वाला सेटअप विज़ार्ड आपसे पासवर्ड सेट करने और AI प्रदाता चुनने के लिए कहेगा।
justFerret सुरक्षा परीक्षकों के लिए बनाया गया एक AI-सहायता प्राप्त HTTP इंटरसेप्शन प्रॉक्सी है।
अपने ब्राउज़र, CLI टूल या परीक्षण कार्यप्रवाह को यहाँ इंगित करें:
127.0.0.1:1337
Ferret अनुरोधों और प्रतिक्रियाओं को कैप्चर करता है, उन्हें स्थानीय रूप से संग्रहीत करता है, ट्रैफ़िक को AI से एनोटेट करता है, और आपको ट्रैफ़िक को दोबारा चलाने, संशोधित करने, परीक्षण करने और दिलचस्प व्यवहार को निष्कर्षों में बदलने के लिए उपकरण देता है।
यह उन कार्यप्रवाहों के लिए डिज़ाइन किया गया है जहाँ आप एक निष्क्रिय प्रॉक्सी से अधिक चाहते हैं: आप कुछ ऐसा चाहते हैं जो चलते-चलते सोचने, परीक्षण करने और दस्तावेज़ीकरण करने में आपकी मदद करे।
| विशेषता | विवरण |
|---|---|
| इंटरसेप्टिंग प्रॉक्सी | mitmproxy के माध्यम से HTTP और HTTPS ट्रैफ़िक कैप्चर करें। |
| अनुरोध इतिहास | कैप्चर किए गए ट्रैफ़िक को ब्राउज़ करें, फ़िल्टर करें, निरीक्षण करें और दोबारा चलाएँ। |
| AI एनोटेशन | अनुरोधों को सुरक्षा-संबंधी संदर्भ से समृद्ध करें। |
| हंट्स | कैप्चर किए गए ट्रैफ़िक पर AI-सहायता प्राप्त हंट सत्र चलाएँ। |
| निष्कर्ष | गंभीरता, होस्ट, प्रकार, साक्ष्य और स्थिति के साथ कमज़ोरियों को ट्रैक करें। |
| Snare | अनुरोधों या प्रतिक्रियाओं को चलते समय इंटरसेप्ट और संशोधित करें। |
| Gnaw | HTTP अनुरोधों को संपादित करने और दोबारा भेजने के लिए रिपीटर-शैली टैब। |
| वर्कस्पेस | प्रति-सत्र scripts/, tests/ और notes/ निर्देशिकाएँ। |
| प्रोजेक्ट | अलग अनुरोध इतिहास, निष्कर्ष, वर्कस्पेस और API कुंजियाँ। |
| प्रमाणीकरण | पासवर्ड लॉगिन, सत्र कुकीज़, वैकल्पिक API कुंजी एक्सेस और TOTP 2FA। |
| लोकल-फर्स्ट स्टोरेज | स्थानीय बाइंड-माउंटेड निर्देशिका में संग्रहीत SQLite-समर्थित डेटा। |
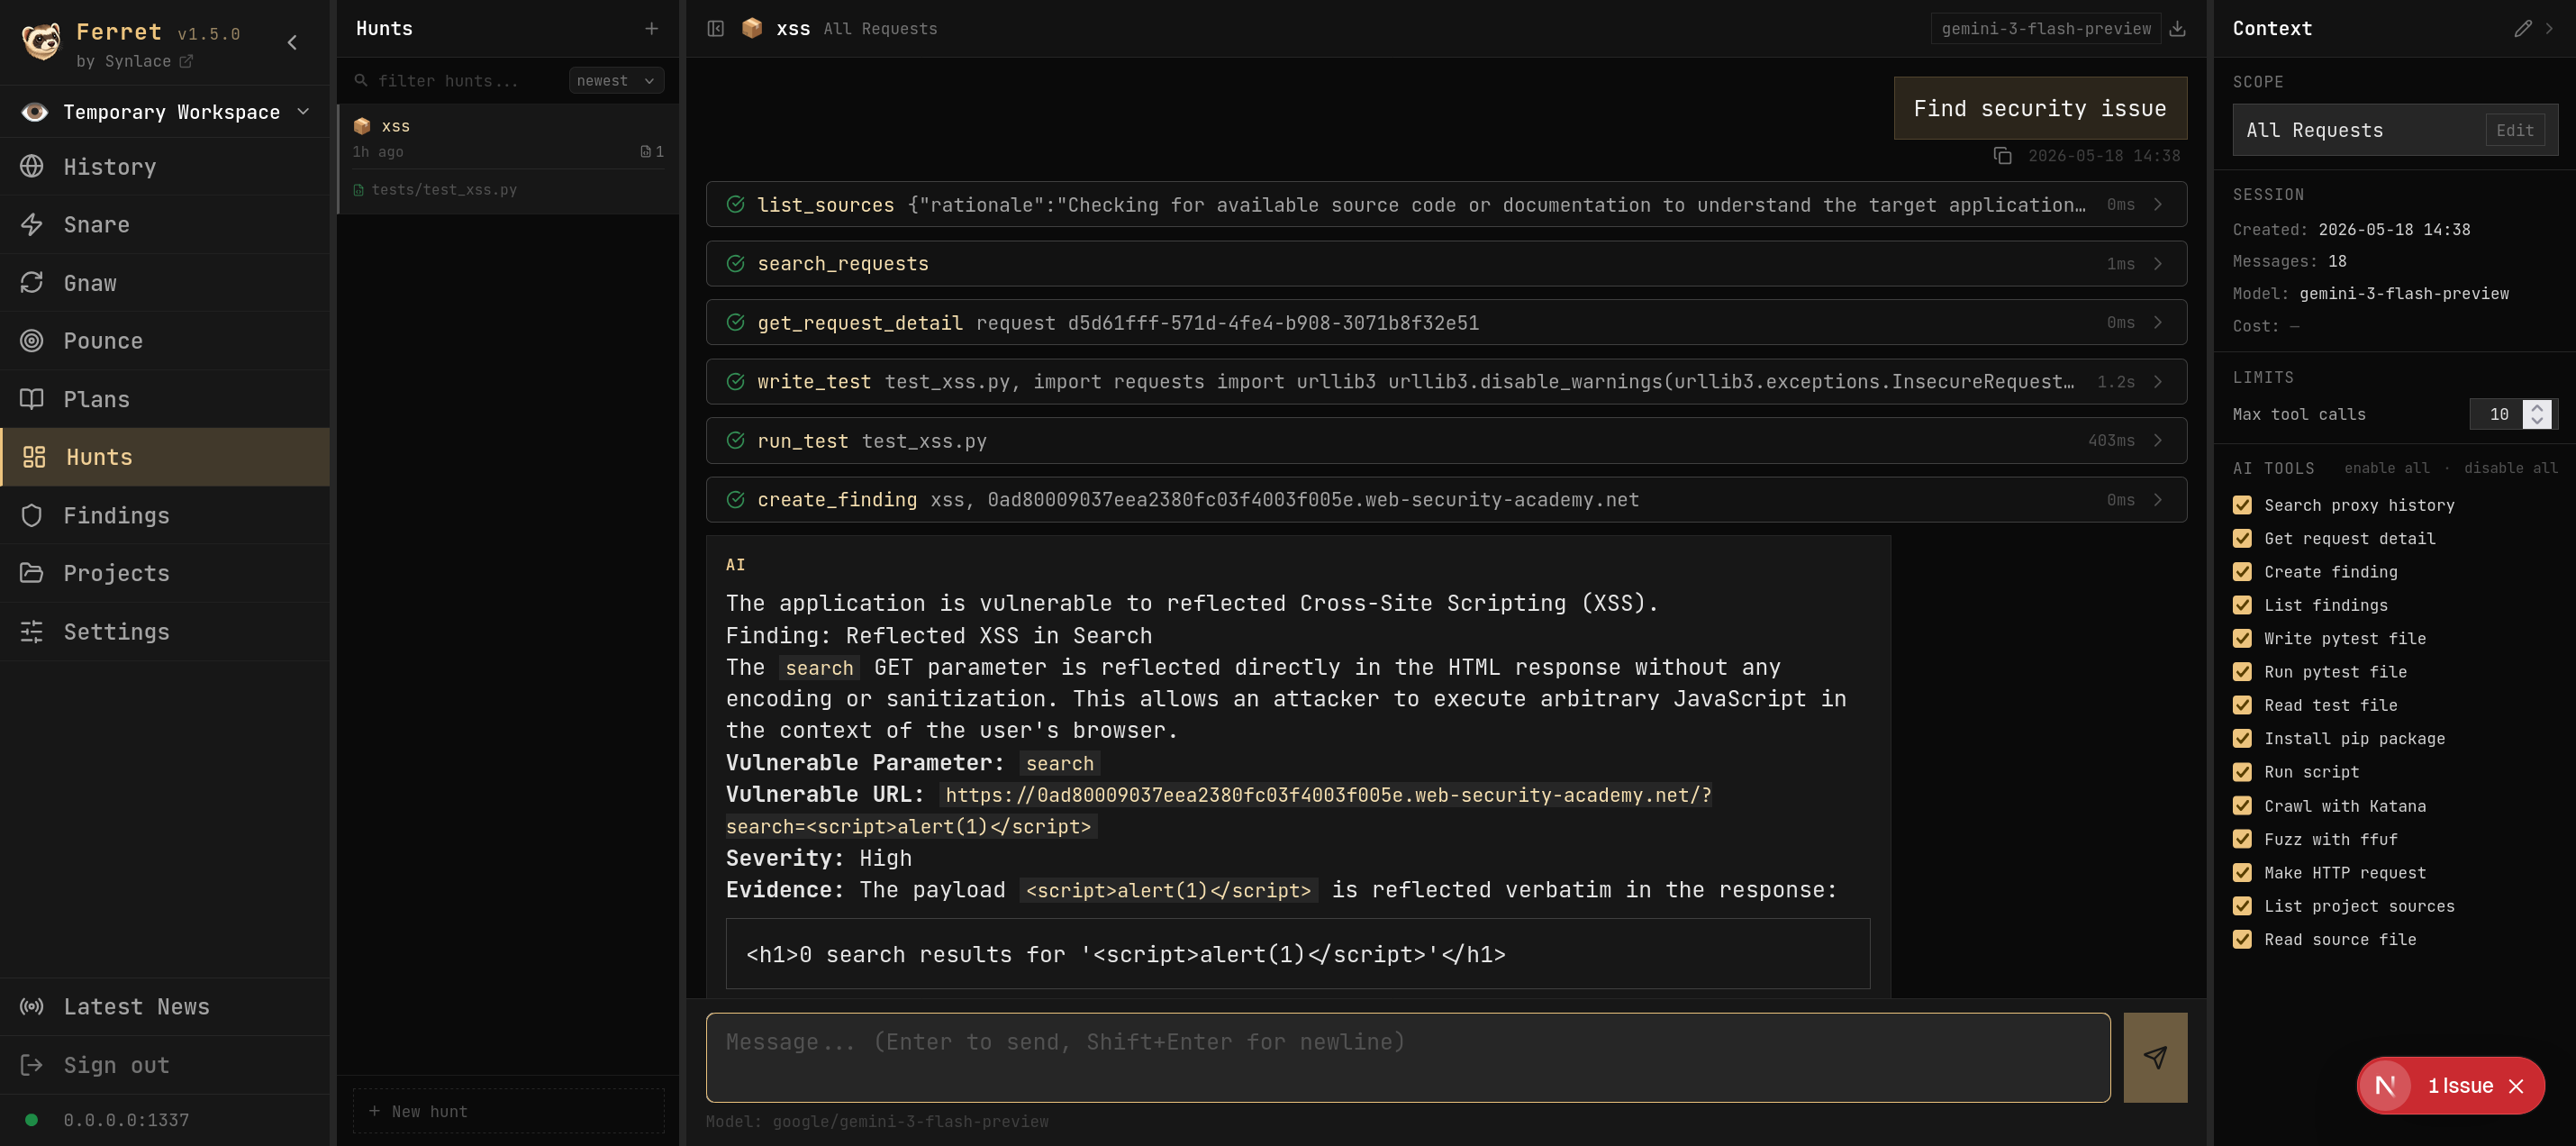
हंट्स - AI-सहायता प्राप्त हंट सत्र जो अनुरोध इतिहास खोजते हैं, परीक्षण लिखते और चलाते हैं, और निष्कर्ष बनाते हैं।
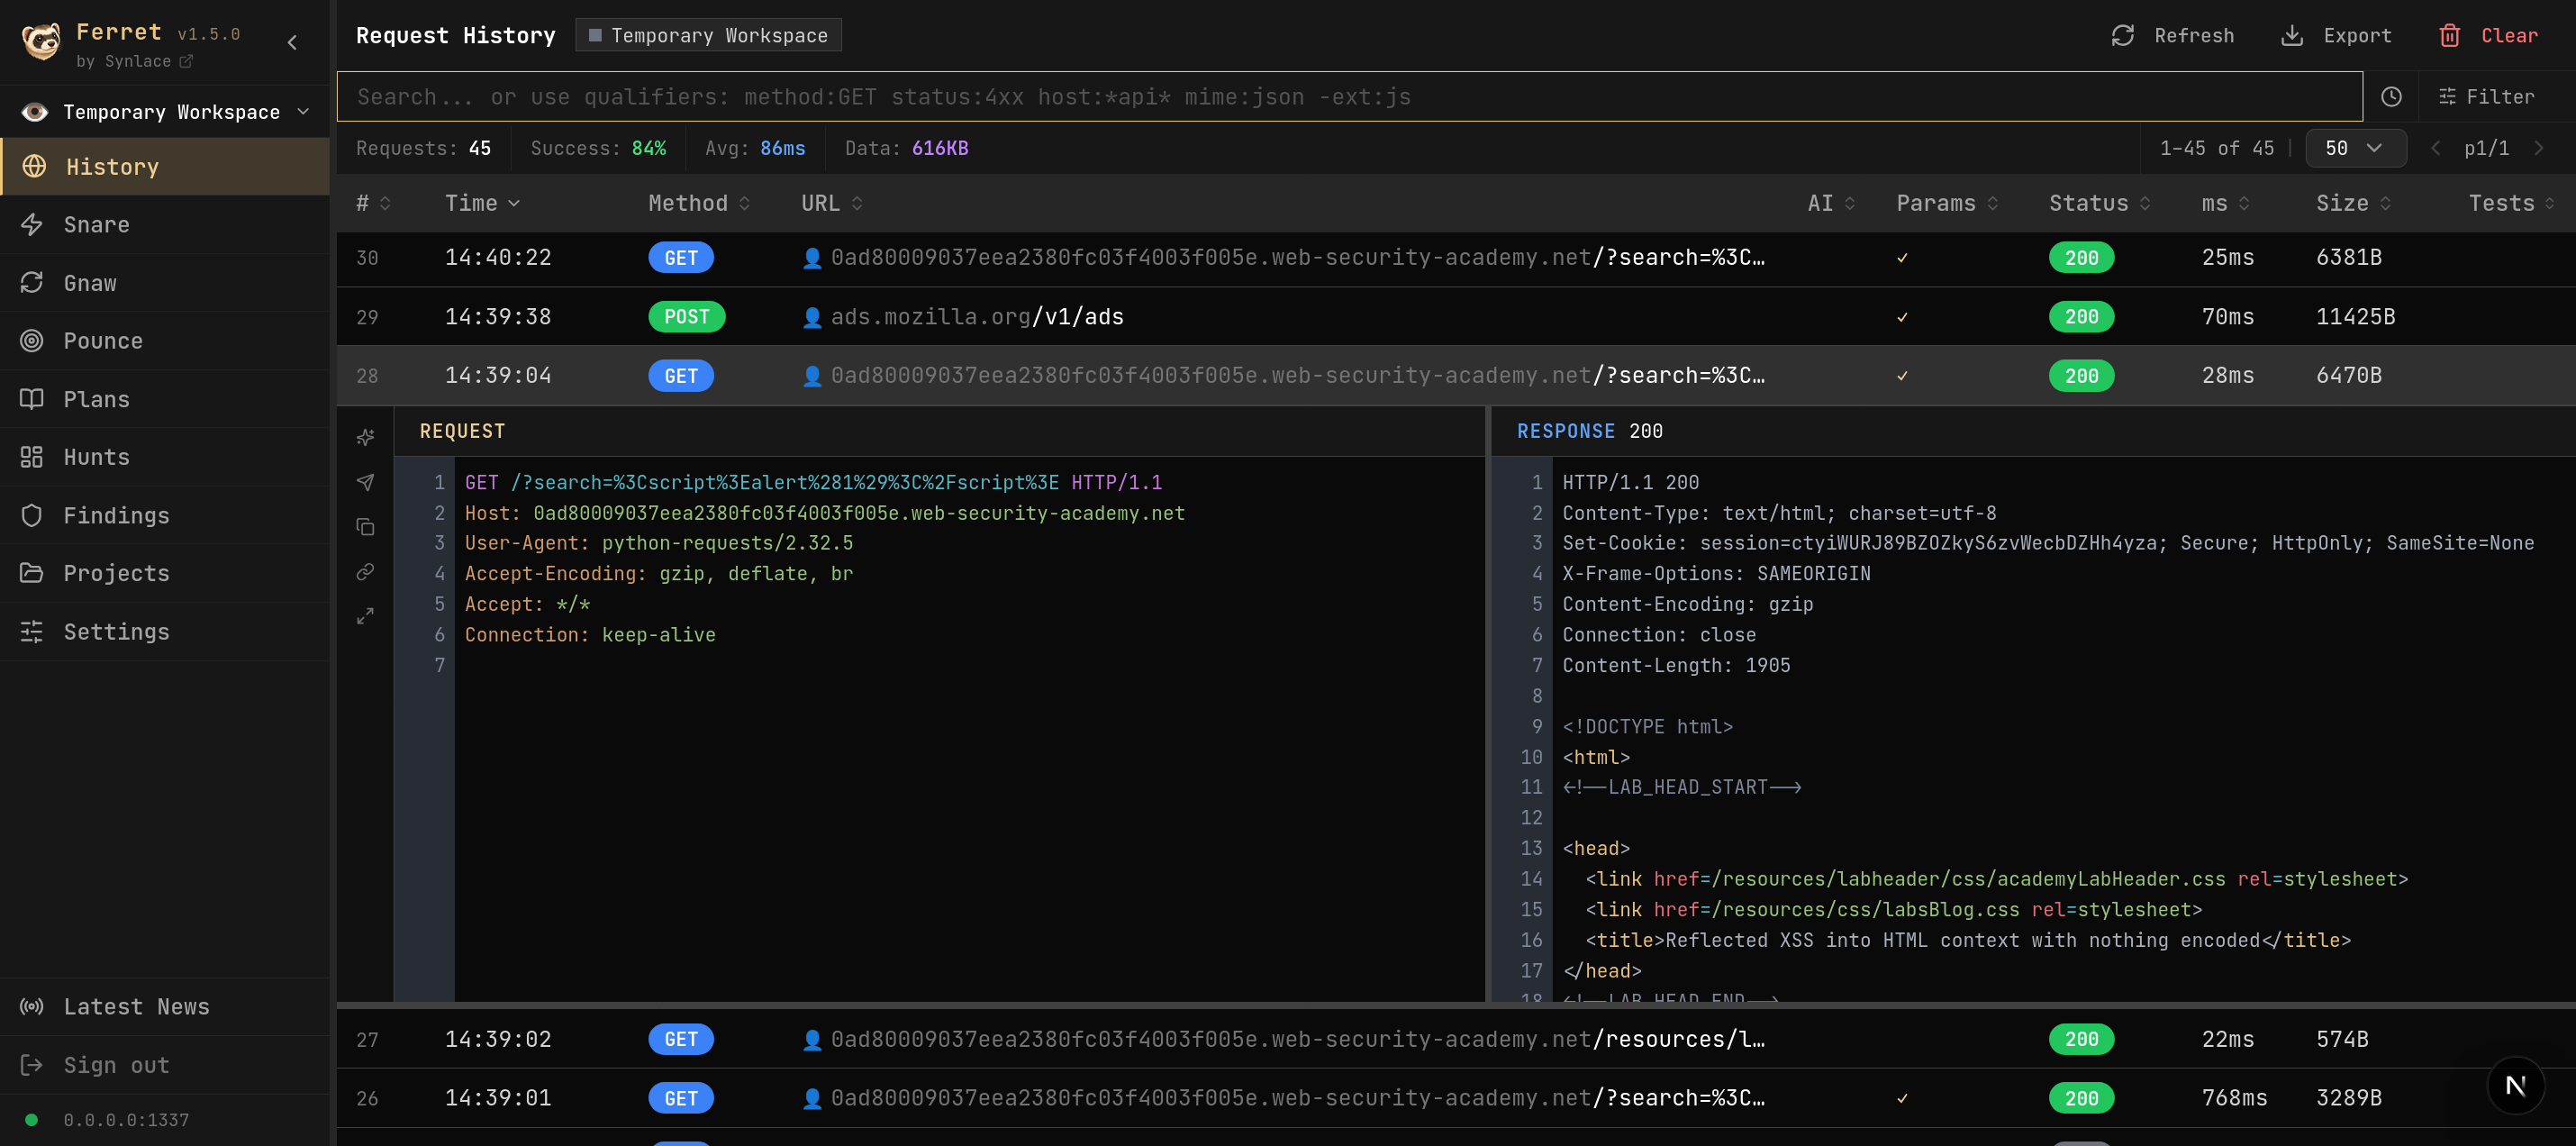
इतिहास - AI एनोटेशन, समय, स्थिति कोड और इनलाइन अनुरोध/प्रतिक्रिया संपादकों के साथ एक पूर्ण प्रॉक्सी अनुरोध लॉग।
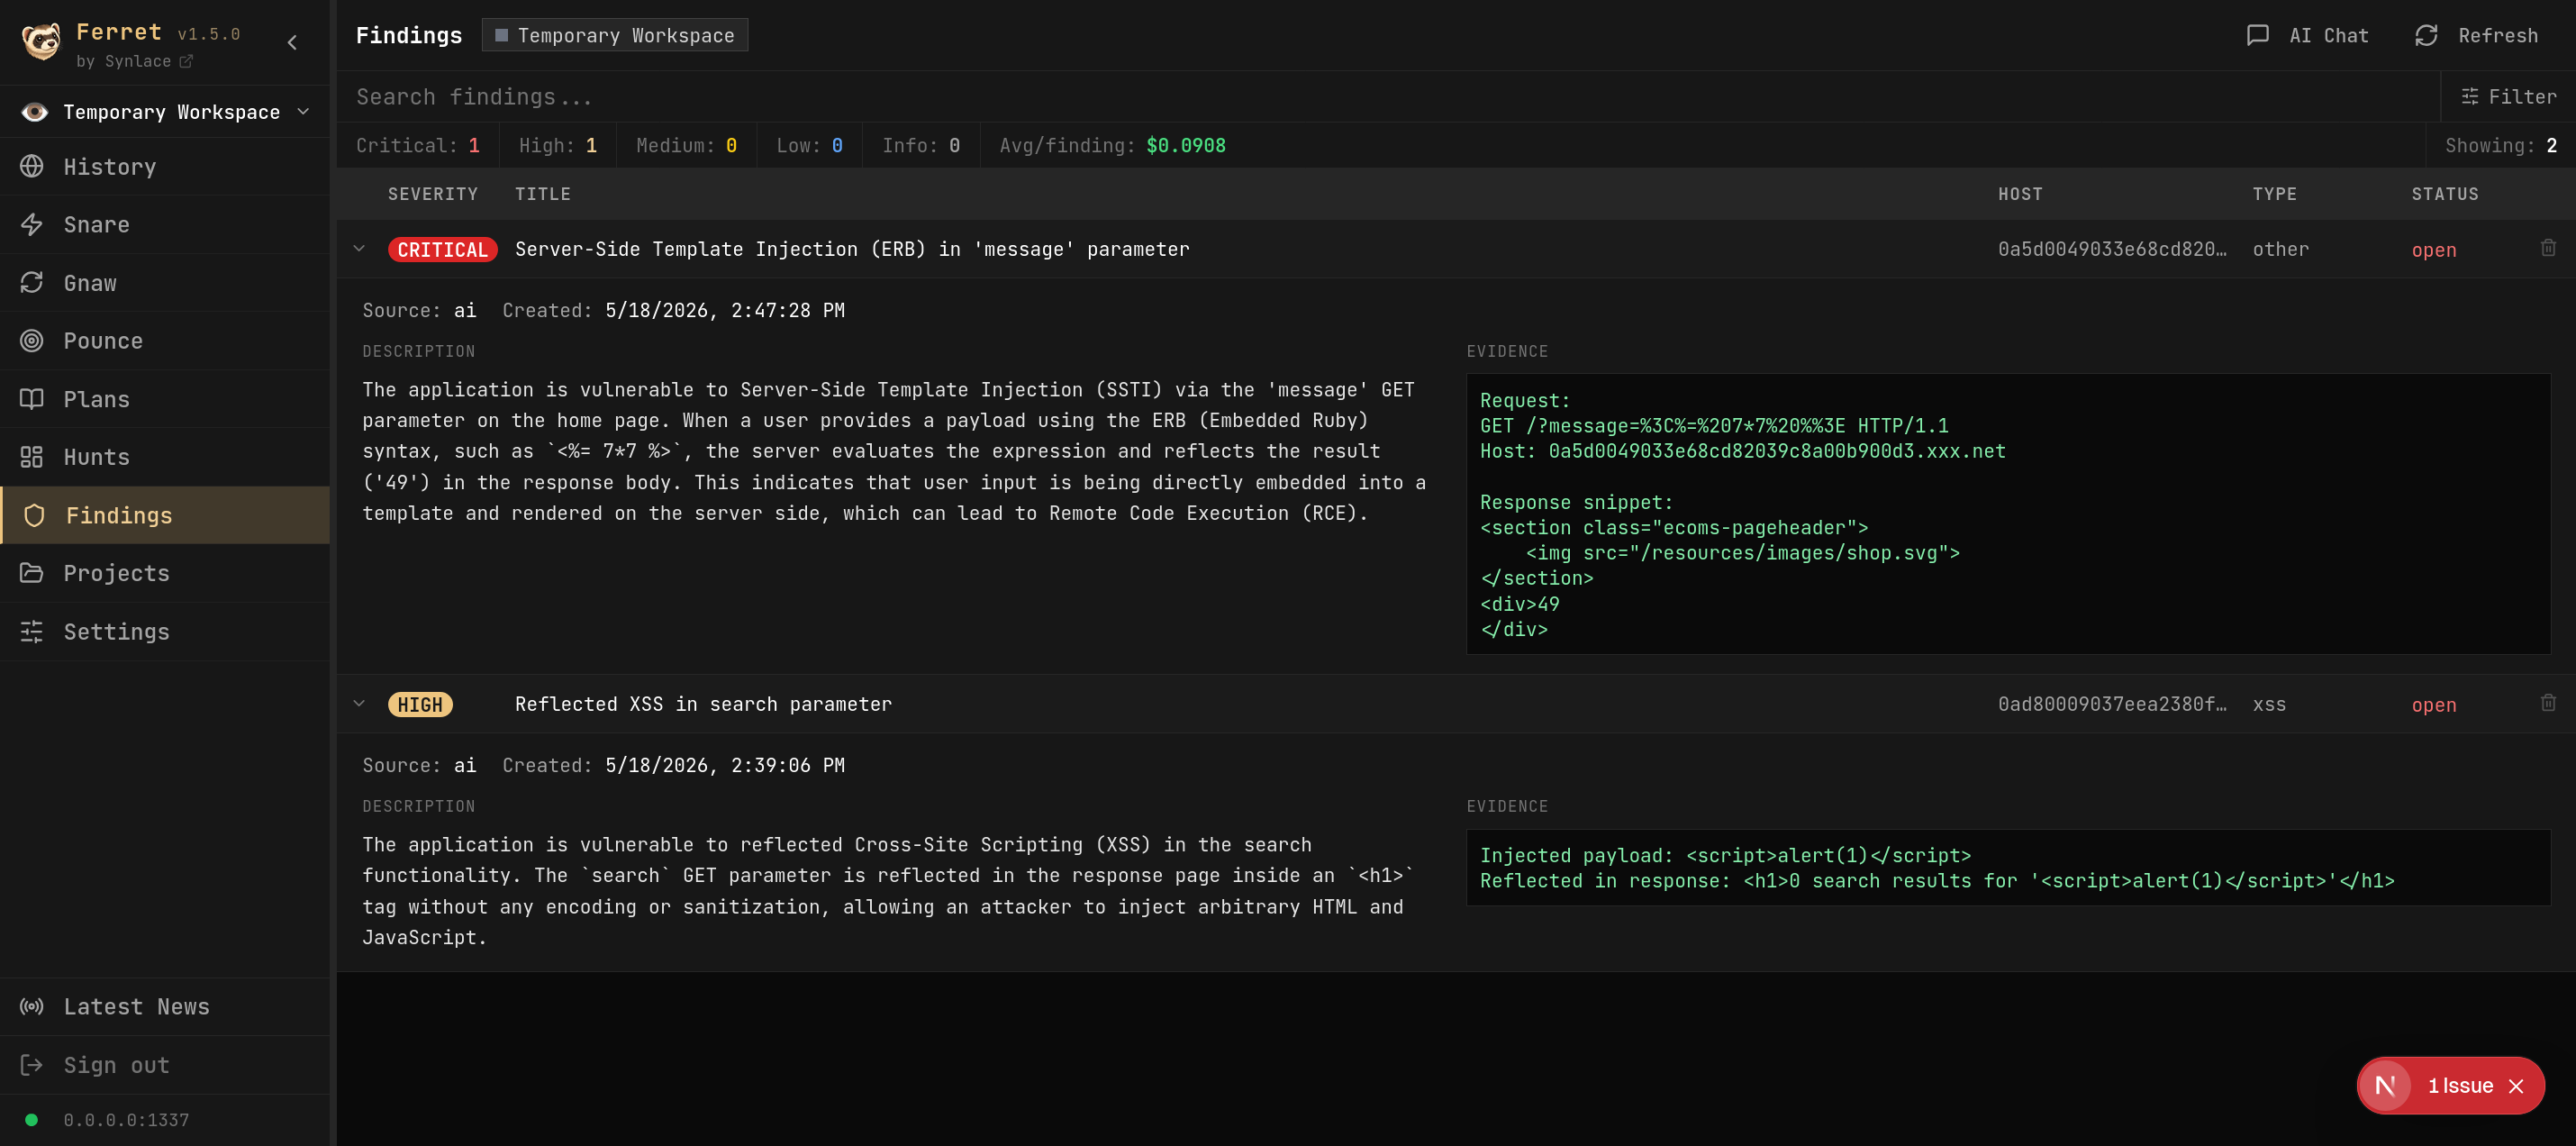
निष्कर्ष - गंभीरता, होस्ट, प्रकार, AI-जनित विवरण और साक्ष्य स्निपेट्स के साथ एक कमज़ोरी ट्रैकर।
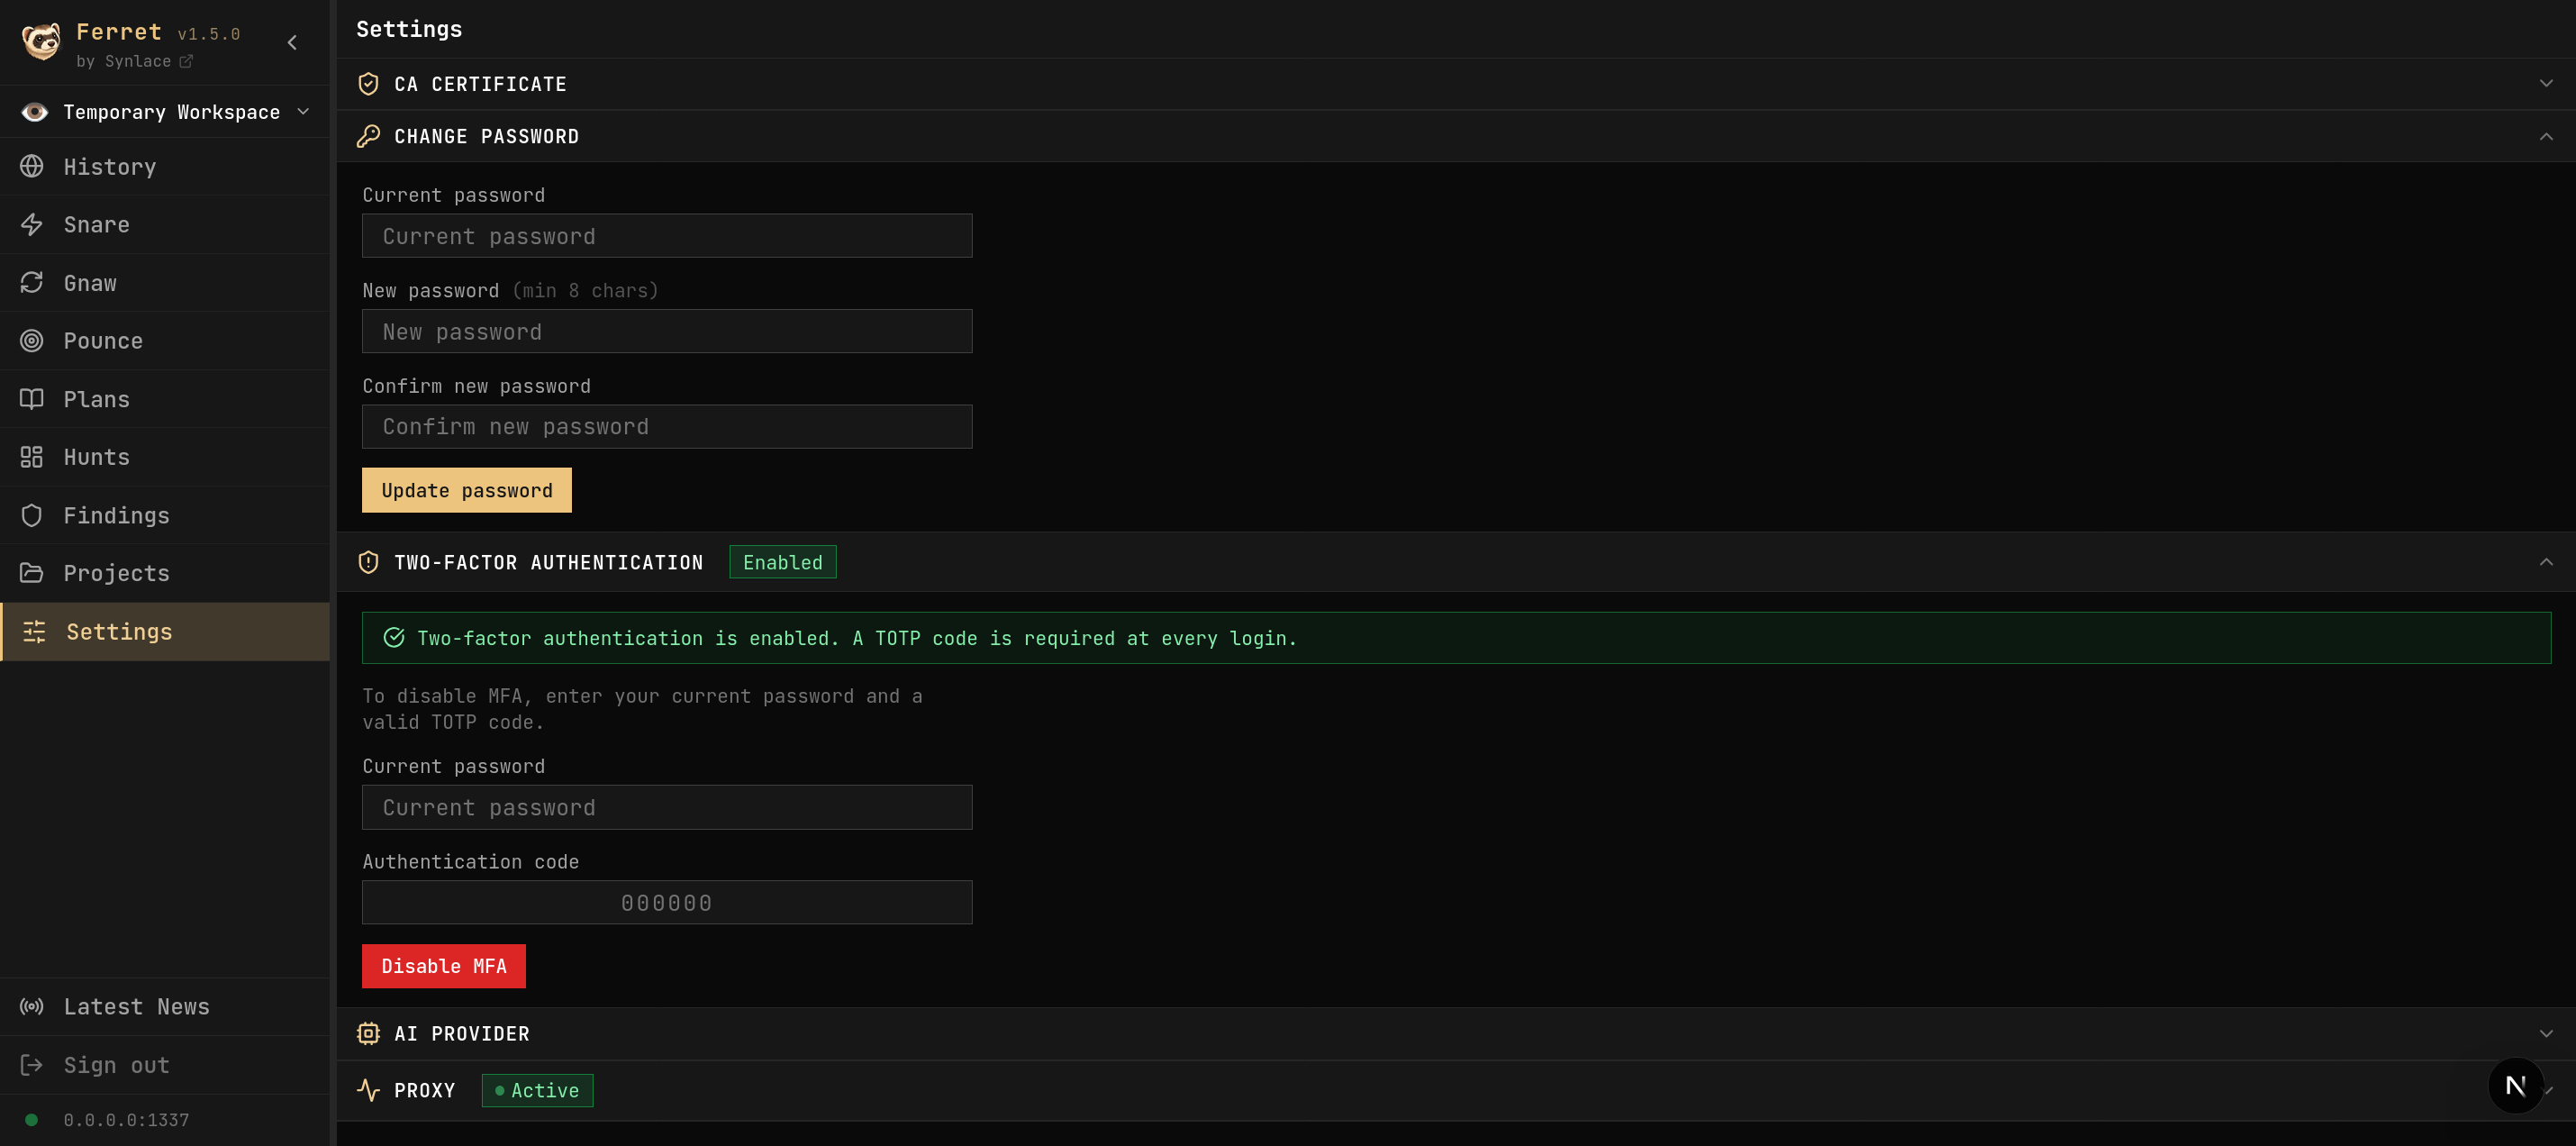
सेटिंग्स - CA प्रमाणपत्र, पासवर्ड, 2FA, AI प्रदाता, API कुंजियाँ और प्रॉक्सी स्थिति प्रबंधित करें।
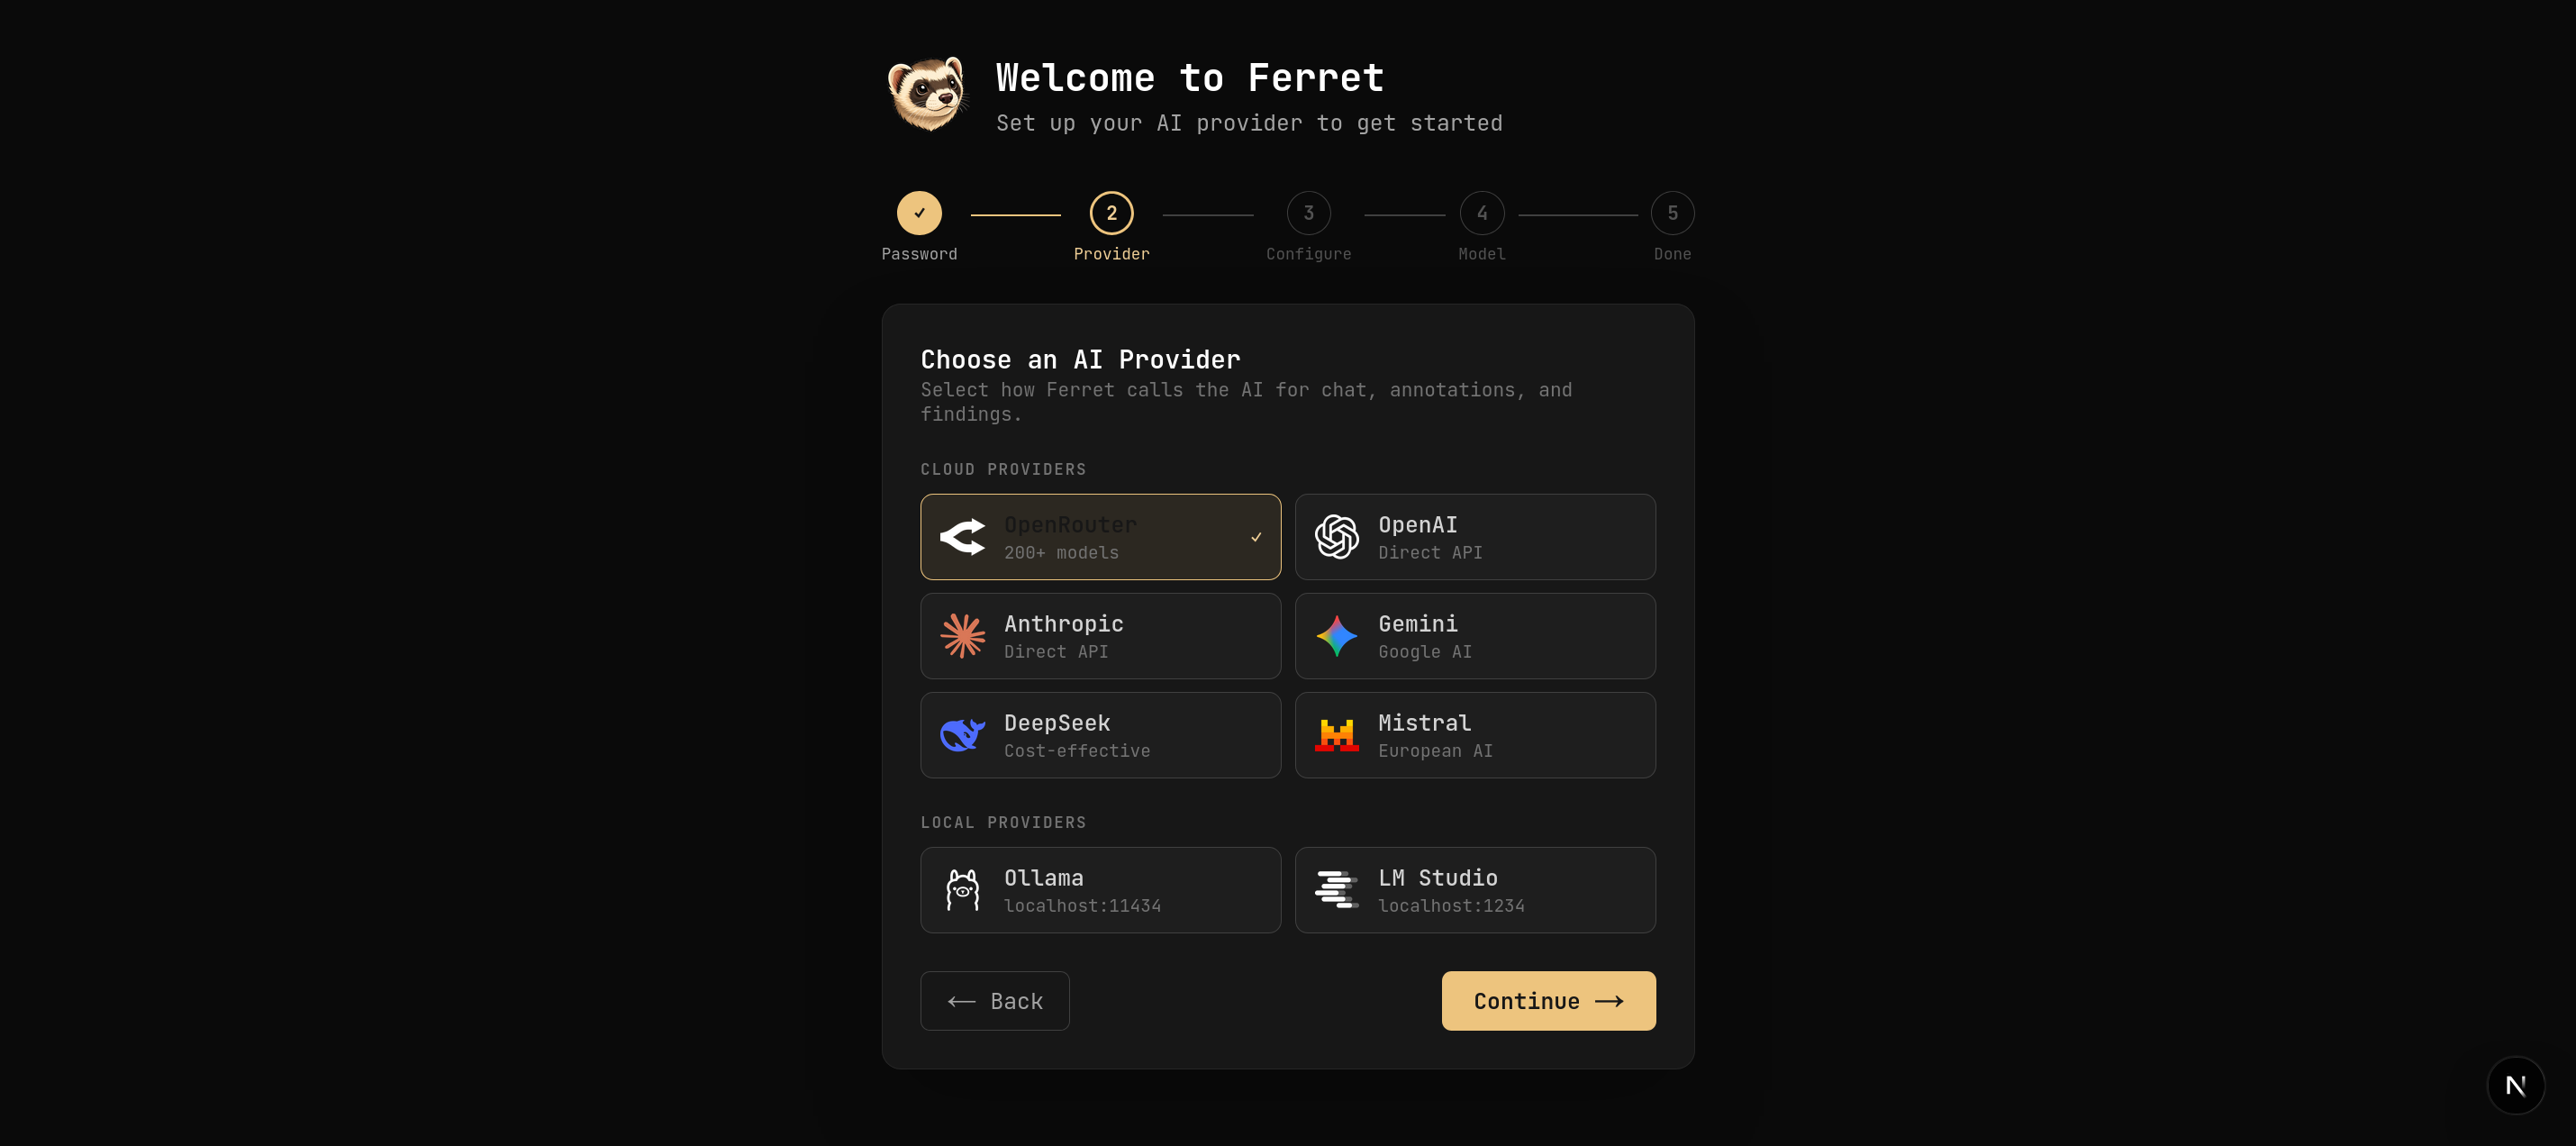
सेटअप विज़ार्ड - पासवर्ड निर्माण और AI प्रदाता कॉन्फ़िगरेशन के लिए पहली बार चलने वाला सेटअप।
अपने ब्राउज़र, CLI टूल या परीक्षण क्लाइंट को इस प्रकार कॉन्फ़िगर करें:
HTTP proxy:  127.0.0.1:1337
HTTPS proxy: 127.0.0.1:1337
HTTPS इंटरसेप्शन के लिए, सेटिंग्स पृष्ठ से mitmproxy CA प्रमाणपत्र डाउनलोड करें और इंस्टॉल करें।
Ferret को हर इंस्टॉल पर प्रमाणीकरण की आवश्यकता होती है।
/login पर लॉग इन करें।HttpOnly SameSite=Strict सत्र कुकी जारी करता है।TOTP-आधारित 2FA को सेटिंग्स पृष्ठ से सक्षम किया जा सकता है।
एक बार सक्षम होने के बाद, लॉगिन पर एक मान्य प्रमाणीकरण कोड आवश्यक होता है।
.env में एक स्थिर API कुंजी सेट करें:
FERRET_API_KEY=your-random-secret
फिर इसे Bearer टोकन के रूप में उपयोग करें:
curl -H "Authorization: Bearer your-random-secret" \
  http://localhost:8000/api/requests
सत्र कुकीज़ और Bearer टोकन स्वतंत्र रूप से जाँचे जाते हैं।
Ferret को पूर्व-कॉन्फ़िगर करने के लिए .env.example को .env में कॉपी करें।
अधिकांश AI प्रदाता सेटिंग्स को सेटअप विज़ार्ड से भी कॉन्फ़िगर किया जा सकता है।
| वेरिएबल | डिफ़ॉल्ट | विवरण |
|---|---|---|
FERRET_API_KEY | - | प्रोग्रामेटिक API एक्सेस के लिए स्थिर Bearer टोकन |
OPENROUTER_MODEL | google/gemini-3-flash-preview | डिफ़ॉल्ट OpenRouter मॉडल |
PROXY_HOST | 0.0.0.0 | प्रॉक्सी बाइंड पता |
PROXY_PORT | 1337 | प्रॉक्सी पोर्ट |
UI_PORT | 3000 | UI पोर्ट |
FERRET_DATA_DIR | ./data | स्थायी डेटा निर्देशिका |
NEXT_PUBLIC_API_URL | http://localhost:8000 | ब्राउज़र द्वारा उपयोग किया जाने वाला API URL |
NEXT_PUBLIC_SIGINT_URL | - | वैकल्पिक SIGINT/समाचार फ़ीड JSON URL |
