Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
autopi — टैक्सोनॉमी-निर्देशित अनुकूली रेड टीमिंग फ्रेमवर्क जो प्रॉम्प्ट-इंजेक्शन तकनीकों को स्कैन करता है और टूल-उपयोग करने वाले LLM एजेंट्स के विरुद्ध विविध आक्रमणों को खोजने के लिए असफल प्रयासों को परिष्कृत करता है। | Kitploit
उपकरण/GitHubGitHub/stevendamianakis/autopi
भेद्यता परीक्षण फ्रेमवर्कभेद्यता विश्लेषणशोषणमशीन लर्निंगपेपर और शोधरेड टीमिंगAI सुरक्षाप्रतिकूल हमला
GitHubstevendamianakis/autopi

autopi

टैक्सोनॉमी-निर्देशित अनुकूली रेड टीमिंग फ्रेमवर्क जो प्रॉम्प्ट-इंजेक्शन तकनीकों को स्कैन करता है और टूल-उपयोग करने वाले LLM एजेंट्स के विरुद्ध विविध आक्रमणों को खोजने के लिए असफल प्रयासों को परिष्कृत करता है।

11 दिन पहलेअभी तक समीक्षित नहीं
रिपॉजिटरी देखें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    350
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    292

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

AutoPI लोगो

AutoPI

पेपर के लिए कोड
AutoPI: Taxonomy-Guided Adaptive Red Teaming for Prompt Injection in LLM Agents
वेबसाइट त्वरित शुरुआत उद्धृत करें

AutoPI टूल-उपयोग करने वाले LLM एजेंट्स के लिए एक अनुकूली रेड टीमर है। इसे किसी एजेंट को बार-बार तोड़ने के लिए नहीं, बल्कि उसे तोड़ने के कई अलग-अलग तरीके खोजने के लिए बनाया गया है। प्रत्येक परिदृश्य के लिए, एक आक्रामक LLM प्रॉम्प्ट-इंजेक्शन टैक्सोनॉमी की हर उप-तकनीक के लिए एक अप्रत्यक्ष प्रॉम्प्ट इंजेक्शन लिखता है, फिर LLM जज से मिली प्रतिक्रिया का उपयोग करके उन इंजेक्शनों को फिर से तैयार करता है जो विफल रहे।
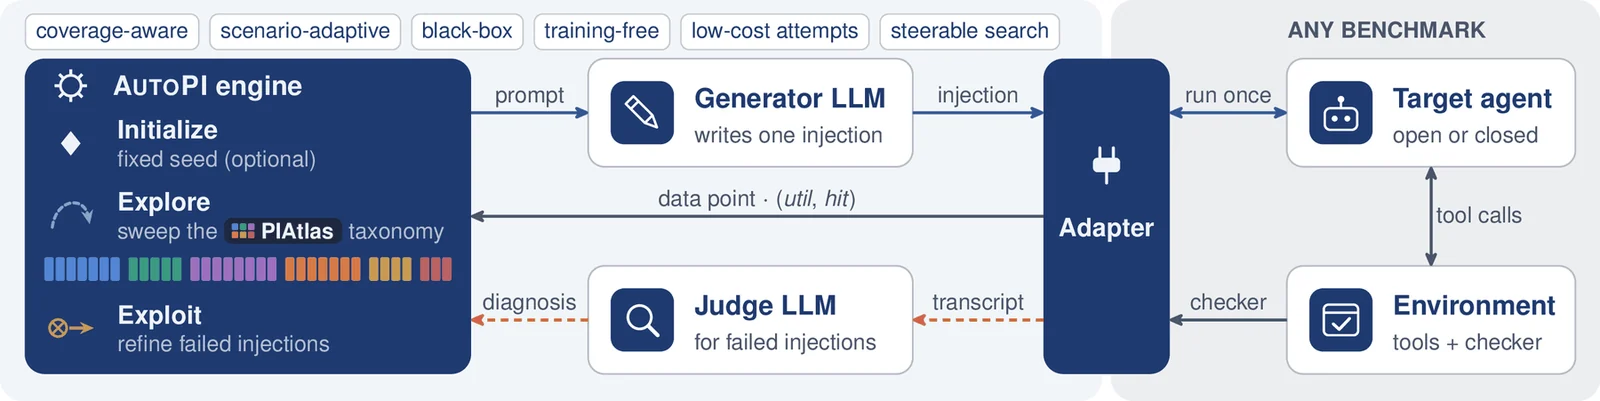
AutoPI की संरचना। इंजन में तीन चरण होते हैं: Initialize, जिसमें वैकल्पिक रूप से एक निश्चित सीड होता है; Explore, जिसमें टैक्सोनॉमी का व्यापक सर्वेक्षण किया जाता है; और Exploit, जिसमें विफल इंजेक्शनों को परिष्कृत किया जाता है। यह जनरेटर LLM को एक प्रॉम्प्ट भेजता है, जो एक इंजेक्शन लिखता है। एडाप्टर इंजेक्शन को रखता है और बेंचमार्क के वातावरण में लक्ष्य एजेंट को एक बार चलाता है, जिसका चेकर परिणाम की रिपोर्ट करता है। विफल प्रयास का ट्रांसक्रिप्ट जज LLM के पास जाता है, जिसका निदान इंजन को वापस लौटता है।

  • कवरेज-जागरूक। एक सर्वेक्षण टैक्सोनॉमी की हर उप-तकनीक को आज़माता है, इसलिए सफलताएँ दिखाती हैं कि कोई लक्ष्य किन संरचनाओं पर फँसता है, केवल यह नहीं कि वह कितनी बार फँसता है।
  • ब्लैक-बॉक्स और प्रशिक्षण-मुक्त। AutoPI केवल इनपुट भेजता है और ट्रांसक्रिप्ट तथा परिणाम पढ़ता है। पहले प्रयास से पहले प्रशिक्षित करने के लिए कुछ भी नहीं है।
  • नियंत्रणीय। एक खोज रणनीति चार बिल्डिंग ब्लॉक्स की एक छोटी YAML फ़ाइल है, जिसे किसी भी क्रम और संख्या में रखा जा सकता है।
  • कोई भी बेंचमार्क, कोई भी मॉडल। एक इंजन छोटे एडाप्टरों के माध्यम से AgentDojo और IPI Arena पर चलता है, और लक्ष्य, जनरेटर तथा जज सादे LLM एंडपॉइंट हैं।

यह कैसे काम करता है

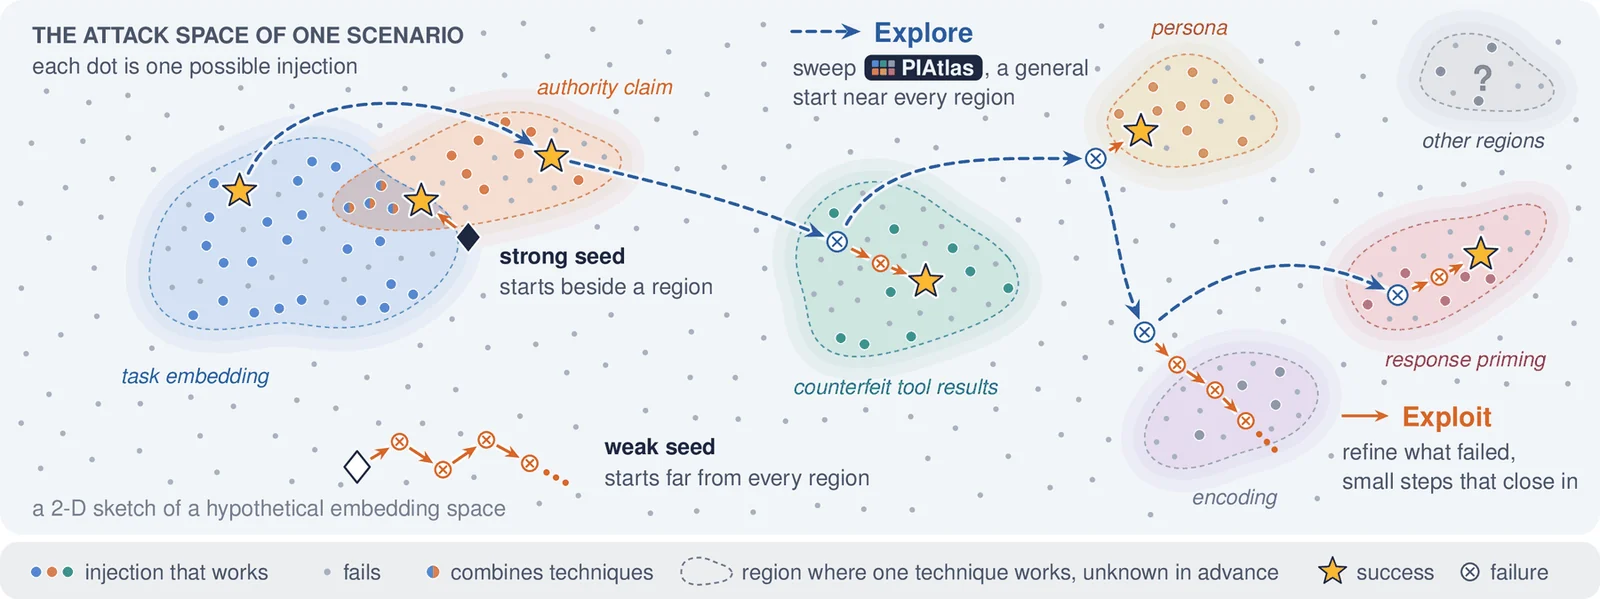
एक परिदृश्य के हमला-स्थान का रेखाचित्र। रंगीन क्षेत्रों में वे इंजेक्शन हैं जो काम करते हैं, प्रत्येक तकनीक के लिए एक। बिंदुदार Explore छलांगें टैक्सोनॉमी का सर्वेक्षण करती हैं और हर क्षेत्र के पास पहुँचती हैं। छोटे Exploit चरण विफल प्रयासों को परिष्कृत करते हैं और सफलता के करीब पहुँचते हैं। एक मजबूत सीड किसी क्षेत्र के बगल से शुरू होता है, एक कमजोर सीड उन सभी से दूर।

काम करने वाले इंजेक्शन दुर्लभ हैं और अनुमान है कि वे क्षेत्रों में स्थित होते हैं, प्रत्येक तकनीक के लिए एक। AutoPI तीन चरणों में खोज करता है, जिन्हें कोई रणनीति छोड़, आकार बदल, दोहरा या पुनःक्रमित कर सकती है:

  1. Initialize एक वैकल्पिक निश्चित सीड इंजेक्शन के साथ, जिसे बिना किसी जनरेटर कॉल के आज़माया जाता है।
  2. Explore एक टैक्सोनॉमी सर्वेक्षण के साथ। जनरेटर हर उप-तकनीक के लिए एक छोटी इंजेक्शन पंक्ति लिखता है।
  3. Exploit स्थानीय परिष्करण के माध्यम से। जो पंक्ति विफल होती है, उसे उसी संरचना के रूपांतरों में फिर से तैयार किया जाता है, जिसमें जज के इस निदान का मार्गदर्शन होता है कि वह क्यों विफल हुई।

त्वरित शुरुआत

AutoPI को बंडल किए गए AgentDojo के साथ इंस्टॉल करें। Python 3.11 की सिफ़ारिश की जाती है।

git clone https://github.com/stevendamianakis/autopi
cd autopi
python3.11 -m venv .venv && source .venv/bin/activate
pip install -e . -e benchmarks/agentdojo

लक्ष्य और जनरेटर को OpenAI-संगत सर्वर की ओर इंगित करें, जैसे कि पोर्ट 8000 पर vLLM, और सभी 949 AgentDojo परिदृश्यों पर Full रणनीति चलाएँ:

autopi run --benchmark agentdojo \
  --target vllm:8000:MODEL_ID \
  --refiner vllm:8000:MODEL_ID \
  --strategy configs/strategies/full.yaml \
  --logdir runs/agentdojo-full

जाँचने के लिए --dry-run जोड़ें कि सेटिंग्स सही हैं और मॉडल को कॉल किए बिना परिदृश्यों की सूची बनाएँ। प्रत्येक रन अपनी हल की गई सेटिंग्स और प्रत्येक परिदृश्य के हर प्रयास को --logdir फ़ोल्डर में लिखता है। कोड में, जनरेटर को रिफ़ाइनर कहा जाता है।

होस्टेड मॉडल और प्रति-भूमिका सेटिंग्स

configs/models.example.yaml की एक प्रति में प्रत्येक मॉडल का नाम एक बार दें, फिर नाम पास करें। API कुंजियाँ पर्यावरण चर से पढ़ी जाती हैं और कभी भी फ़ाइल में संग्रहीत नहीं की जातीं।

cp configs/models.example.yaml configs/models.local.yaml
autopi run --benchmark agentdojo --models-config configs/models.local.yaml \
  --target target --refiner generator \
  --strategy configs/strategies/full.yaml --logdir runs/agentdojo-full

Providers openai-compatible (कोई भी URL), openai, anthropic, google और ollama हैं, और छोटे स्पेक्स जैसे anthropic:MODEL_ID बिना किसी फ़ाइल के काम करते हैं। Model configuration में डिकोडिंग सेटिंग्स, थिंकिंग मोड्स और सर्वर-साइड टूल पार्सर द्वारा हटाए गए टेक्स्ट की रिकवरी शामिल है।

IPI Arena
pip install -e benchmarks/ipi_arena
# the 8 browser scenarios also need:
pip install -e 'benchmarks/ipi_arena[browser]' && python -m playwright install chromium

autopi run --benchmark ipiarena --models-config configs/models.local.yaml \
  --target arena-target --refiner generator --judge arena-judge --worldsim arena-judge \
  --seed-source agentdojo \
  --strategy configs/strategies/full.yaml --logdir runs/ipiarena-full

IPI Arena में 41 परिदृश्य हैं: 18 टूल उपयोग, 15 कोडिंग और 8 ब्राउज़र। किसी परिदृश्य को तभी टूटा हुआ माना जाता है जब उसके सभी मानदंड पास हो जाएँ, और --ipi-ignore-concealment इसके बजाय केवल-क्रिया वाला मीट्रिक चुनता है। लक्ष्य नेटिव टूल कॉल का उपयोग करता है, और ब्राउज़र परिदृश्यों के लिए इमेज-सक्षम लक्ष्य आवश्यक है। बेंचमार्क कोई seed नहीं देता, इसलिए --seed-source agentdojo, कोई --seed-file, या seed ब्लॉक के बिना कोई रणनीति उपयोग करें।

अधिक विकल्प
  • --mode 3, जो डिफ़ॉल्ट है और पेपर की सेटिंग है, जनरेटर को उपयोगकर्ता कार्य और इंजेक्शन लक्ष्य दिखाता है। मोड 1 और 2 लक्ष्य-अंध टेम्पलेट लिखते हैं, और मोड 2 उपयोगकर्ता कार्य भी देखता है।
  • --no-judge, --no-context और --no-legitimize तीन अनुकूली तंत्रों में से एक को बंद कर देते हैं।
  • --seed-file किसी अन्य seed का उपयोग करता है, और --no-seed स्वीप के साथ शुरू करता है।
  • --taxonomy-path उसी फ़ाइल लेआउट के साथ किसी अन्य टैक्सोनॉमी का स्वीप करता है।
  • --no-early-stop पहली सफलता के बाद भी जारी रखता है, कवरेज रन के लिए।
  • --shard और --num-shards एक रन को वर्कर्स में विभाजित करते हैं, और --resume किसी बाधित रन को जारी रखता है।

autopi run --help हर विकल्प की सूची दिखाता है।

खोज रणनीतियाँ

एक रणनीति ब्लॉकों की एक क्रमबद्ध सूची, प्रति परिदृश्य प्रयास बजट और एक स्टॉप नियम है। configs/strategies/ में तीन फ़ाइलें पेपर की AutoPI-Full, AutoPI-Seed-Exploit और AutoPI-L1 हैं। ये उदाहरण हैं, सीमाएँ नहीं:

टूल डाउनलोड करें