
 stephanev/risk-analysis-editor
ब्राउज़र-आधारित जोखिम विश्लेषण संपादक जो जोखिम मैट्रिक्स, जोखिम रजिस्टर और कार्य योजनाएँ बनाने के लिए है। यह EBIOS RM, ISO 27005 और CNIL DPIA का समर्थन करता है, साथ ही ऑफ़लाइन .rae.json फ़ाइलों के साथ भी काम करता है।

# <img src="https://raw.githubusercontent.com/stephanev/risk-analysis-editor/HEAD/docs/images/RAE-logo-mini.svg" alt="" height="38" align="top"> Risk Analysis Editor (RAE) **English** · [Français](https://github.com/stephanev/risk-analysis-editor/blob/main/README.fr.md) **जोखिम मैट्रिक्स के निर्माण और दृश्यांकन** के लिए स्टैंडअलोन टूल — अंतर्निहित (सकल) जोखिम और अवशिष्ट (शुद्ध) जोखिम — एक खुले, प्रलेखित फ़ाइल प्रारूप, `.rae.json` के साथ। ### ▶️ [ऐप खोलें](https://stephanev.github.io/Risk-Analysis-Editor/app/risk-analysis-editor.html) · 📖 [**उपयोगकर्ता गाइड**](https://github.com/stephanev/risk-analysis-editor/blob/main/docs/guide-utilisateur.md) · 🎬 [वीडियो ट्यूटोरियल](https://www.youtube.com/@RiskAnalysisEditor) · ⬇️ [डाउनलोड करें](https://github.com/StephaneV/Risk-Analysis-Editor/releases/latest/download/risk-analysis-editor.html) *कोई इंस्टॉलेशन नहीं: टूल पूरी तरह से आपके ब्राउज़र में चलता है। दो तैयार-खोलने योग्य डेमो: 📊 एक [**EBIOS RM–प्रेरित** जोखिम विश्लेषण](https://stephanev.github.io/Risk-Analysis-Editor/app/risk-analysis-editor.html?file=../examples/demo-ebios-rm-information-system-enriched.rae.json) (12 जोखिम, 11 उपाय) और 🛡️ [DPIA के जोखिम-विश्लेषण भाग का एक उदाहरण](https://stephanev.github.io/Risk-Analysis-Editor/app/risk-analysis-editor.html?file=../examples/demo-dpia-ohs-enriched.rae.json), CNIL PIA पद्धति से प्रेरित, जो डराए गए घटनाओं, नियंत्रणों और अवशिष्ट जोखिम पर केंद्रित है (12 जोखिम, 12 उपाय) — दोनों विवरण, नोट्स, रंगीन **टैग**, **प्रगति बार**, स्वामियों और प्रति-लिंक तर्क के साथ-साथ एक **पुन: प्रयोज्य ऑब्जेक्ट मॉडल** (व्यावसायिक मूल्य, सहायक संपत्ति, जोखिम स्रोत, हितधारक, परिदृश्य…) और एक पूर्व-कॉन्फ़िगर रिपोर्ट प्रदर्शित करते हैं। डाउनलोड [नवीनतम रिलीज़](https://github.com/StephaneV/Risk-Analysis-Editor/releases/latest) की **एकल HTML फ़ाइल** प्रदान करता है: **ऑफ़लाइन** काम करने के लिए इसे डबल-क्लिक करें।* 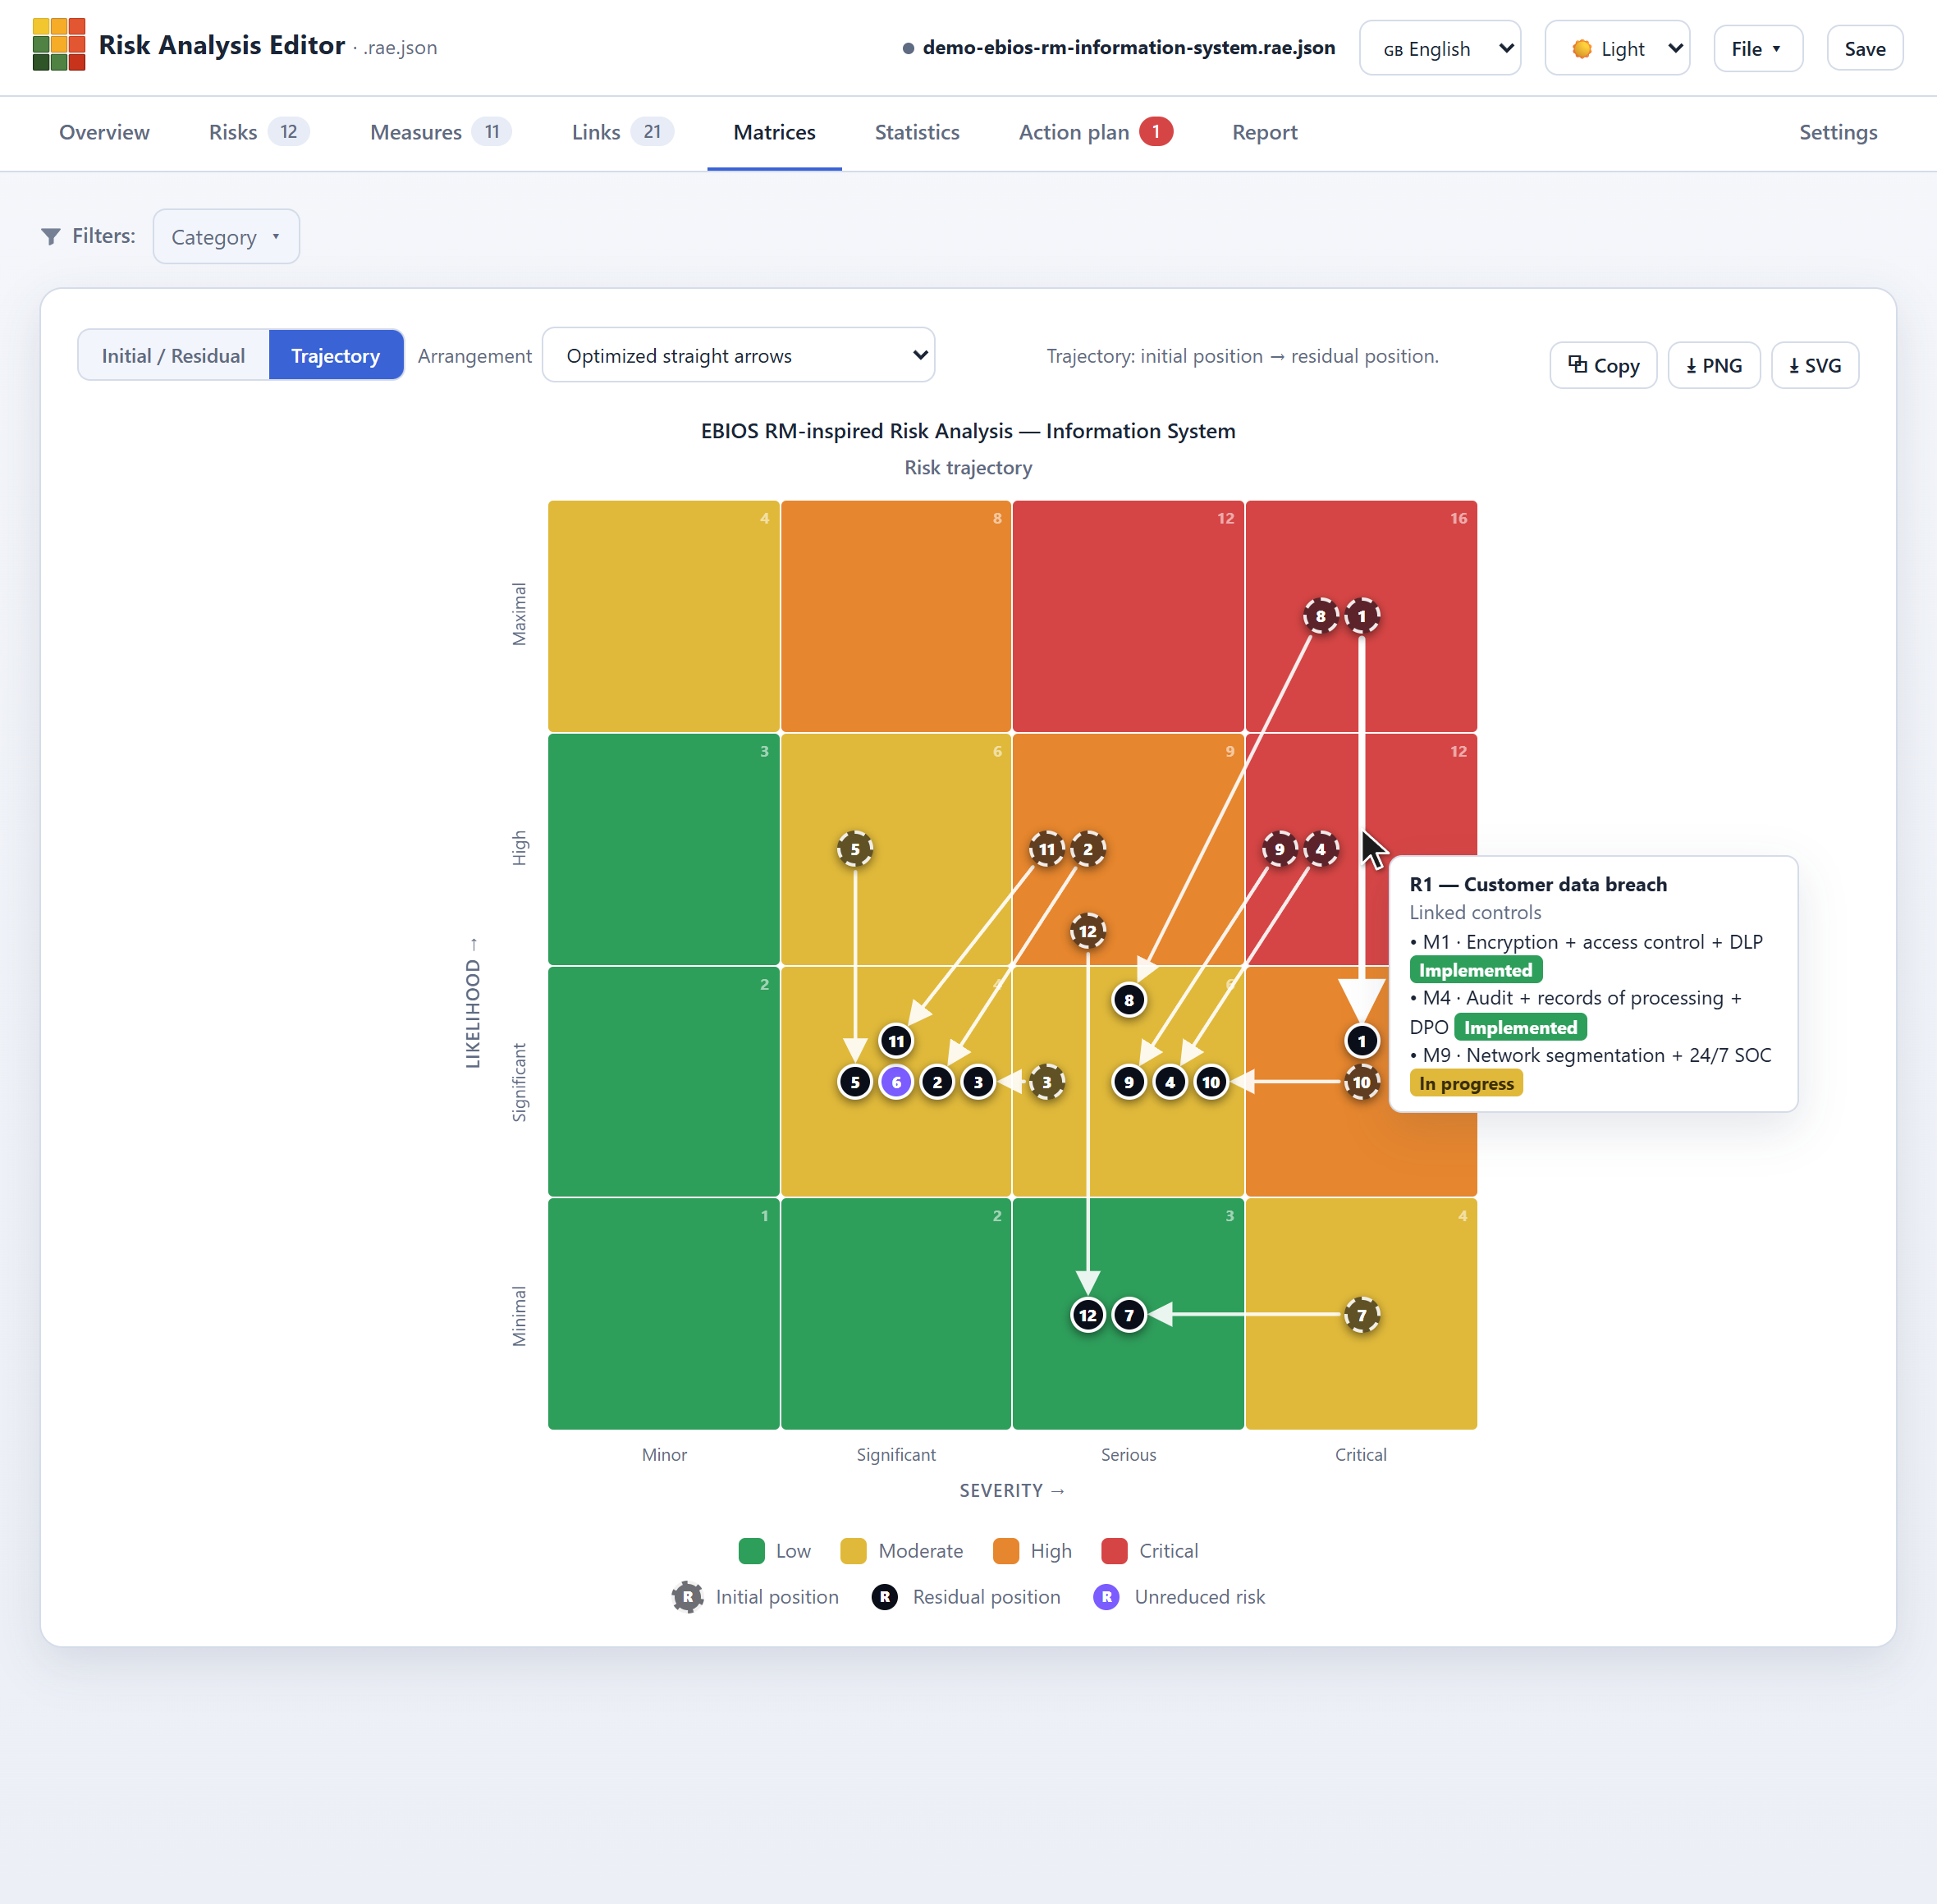 > ***Matrices › Trajectory** दृश्य: प्रत्येक तीर एक जोखिम की प्रारंभिक स्थिति (धराशायी रूपरेखा) को उसकी अवशिष्ट स्थिति (ठोस रूपरेखा) से जोड़ता है।* 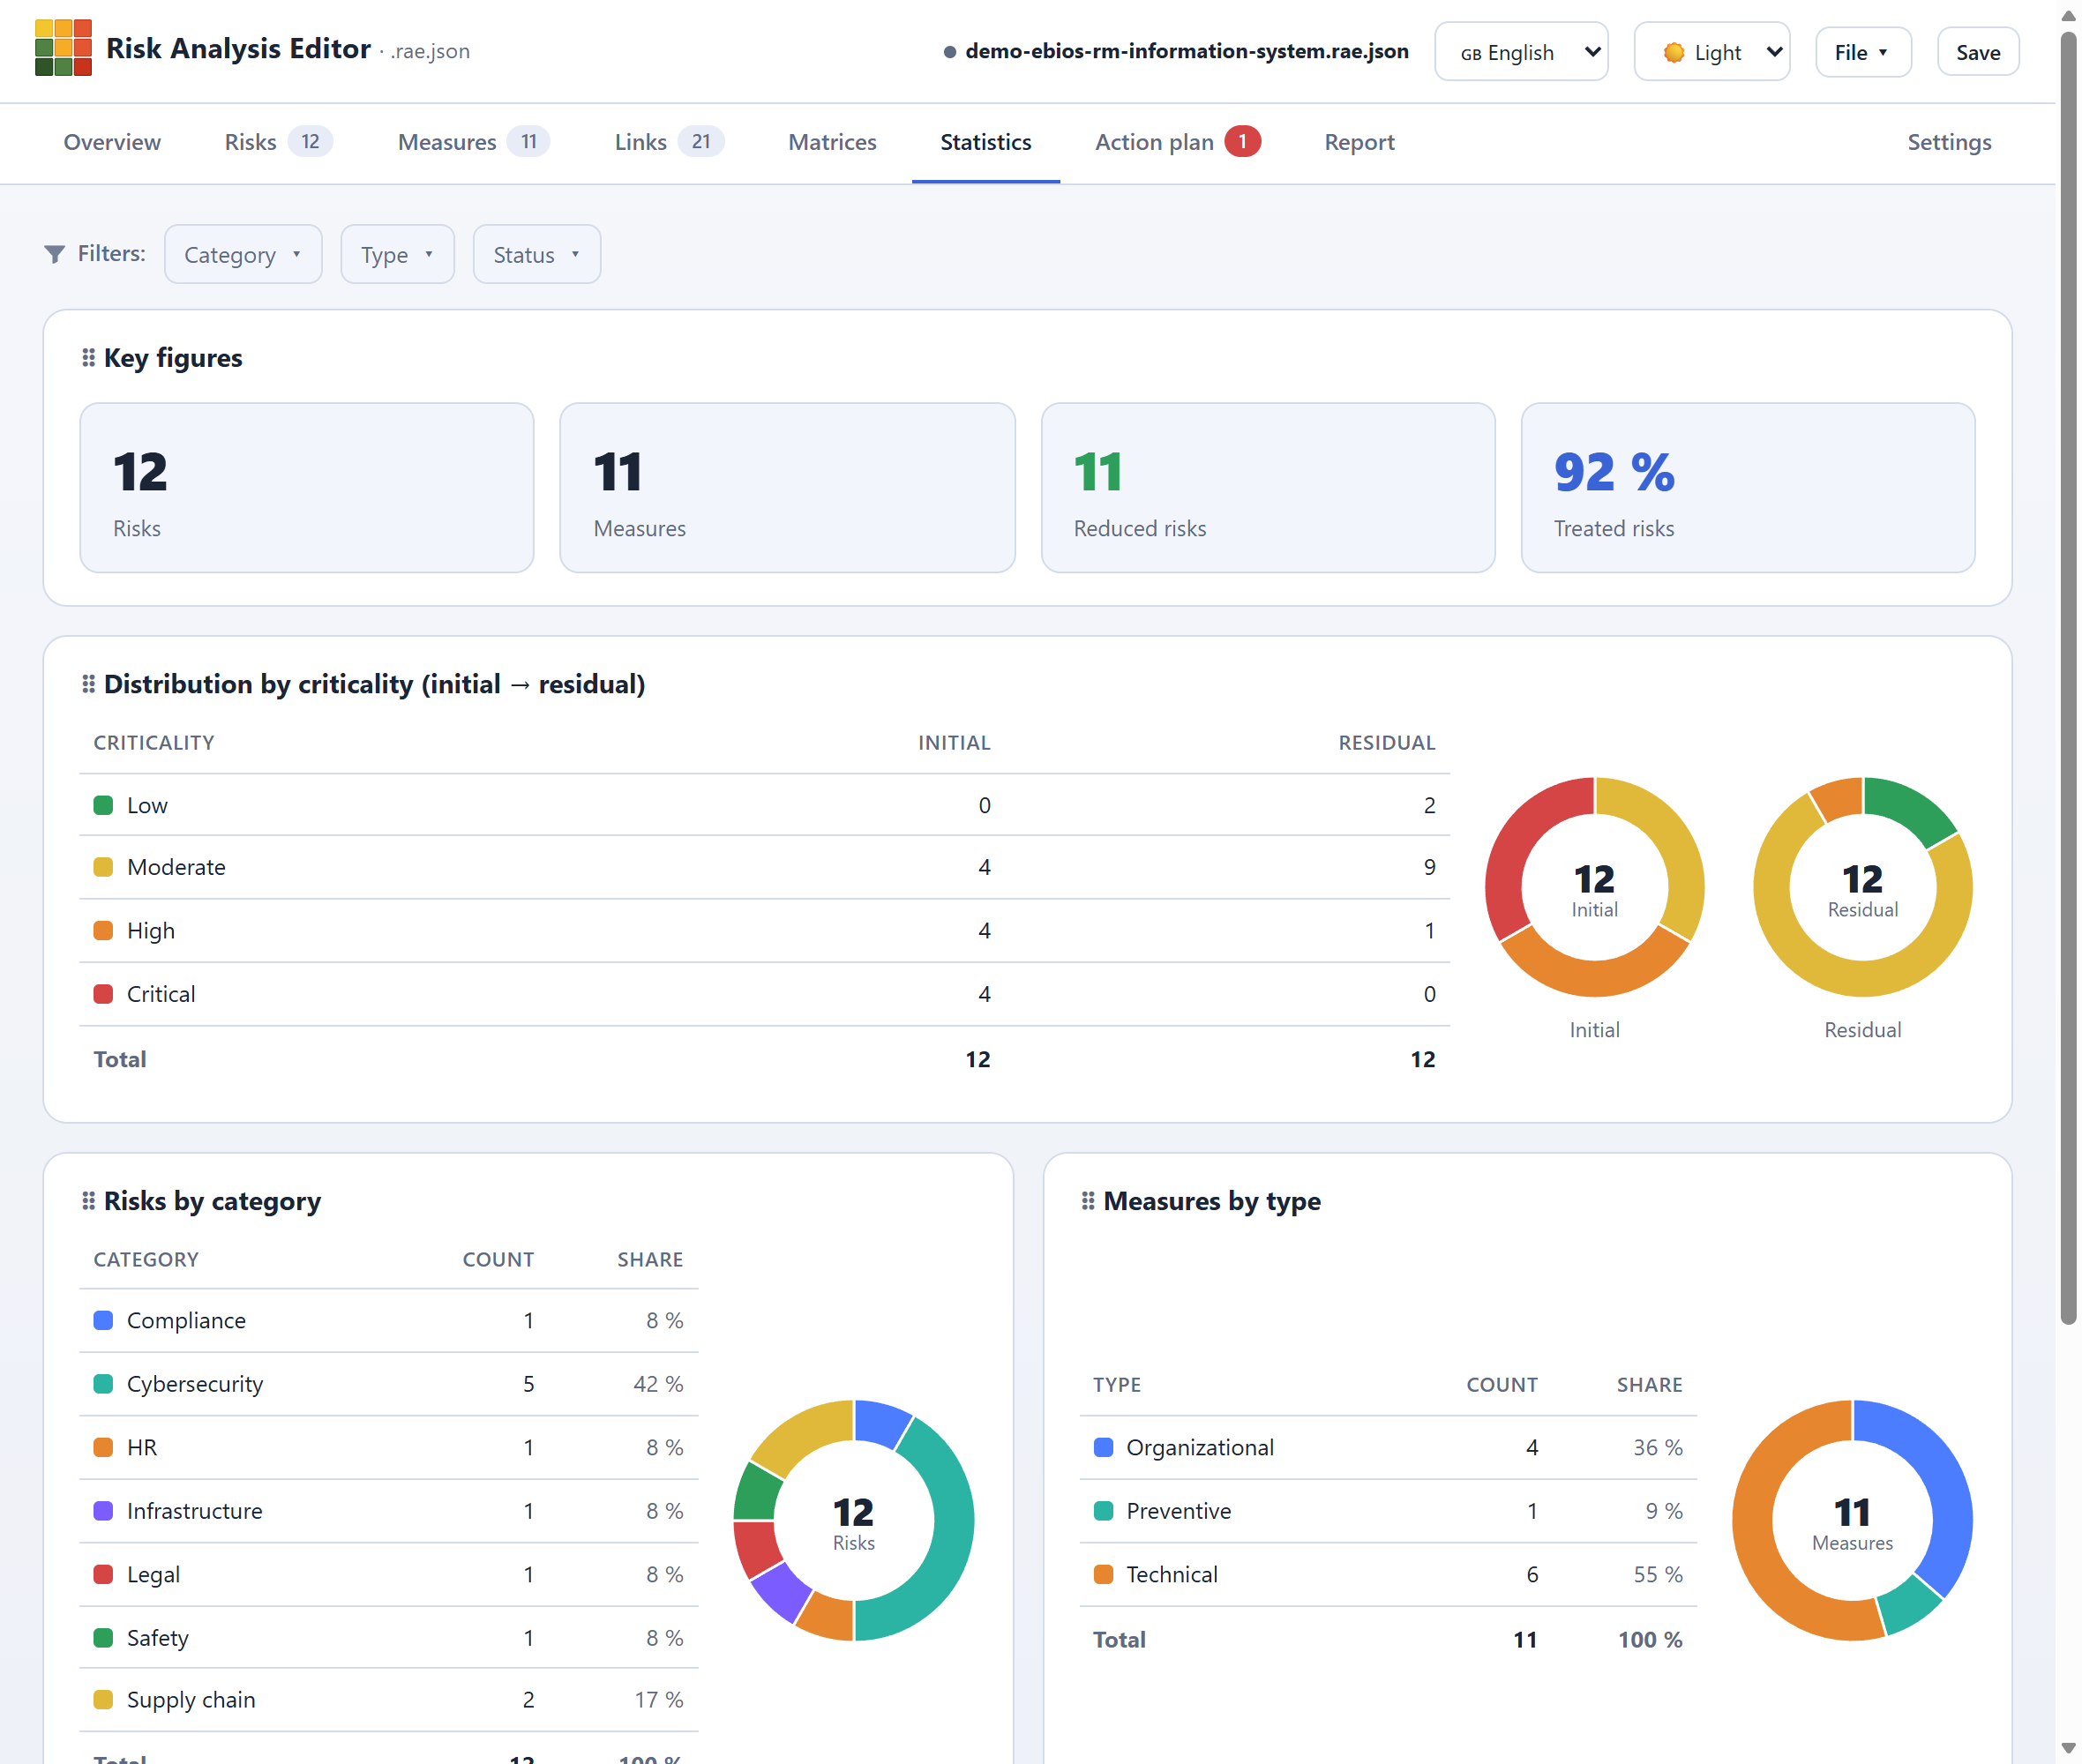 > ***Statistics** टैब: मुख्य काउंटर और वितरण — गंभीरता (प्रारंभिक → अवशिष्ट), श्रेणी, उपाय प्रकार और स्थिति, कस्टम फ़ील्ड, और कवरेज के अनुसार — तालिकाओं और/या चार्ट (डोनट या पाई) के रूप में। ग्रिड अनुकूलन योग्य और ड्रैग-एंड-ड्रॉप द्वारा पुनर्व्यवस्थित करने योग्य है, और सक्रिय फ़िल्टर का पालन करता है।* 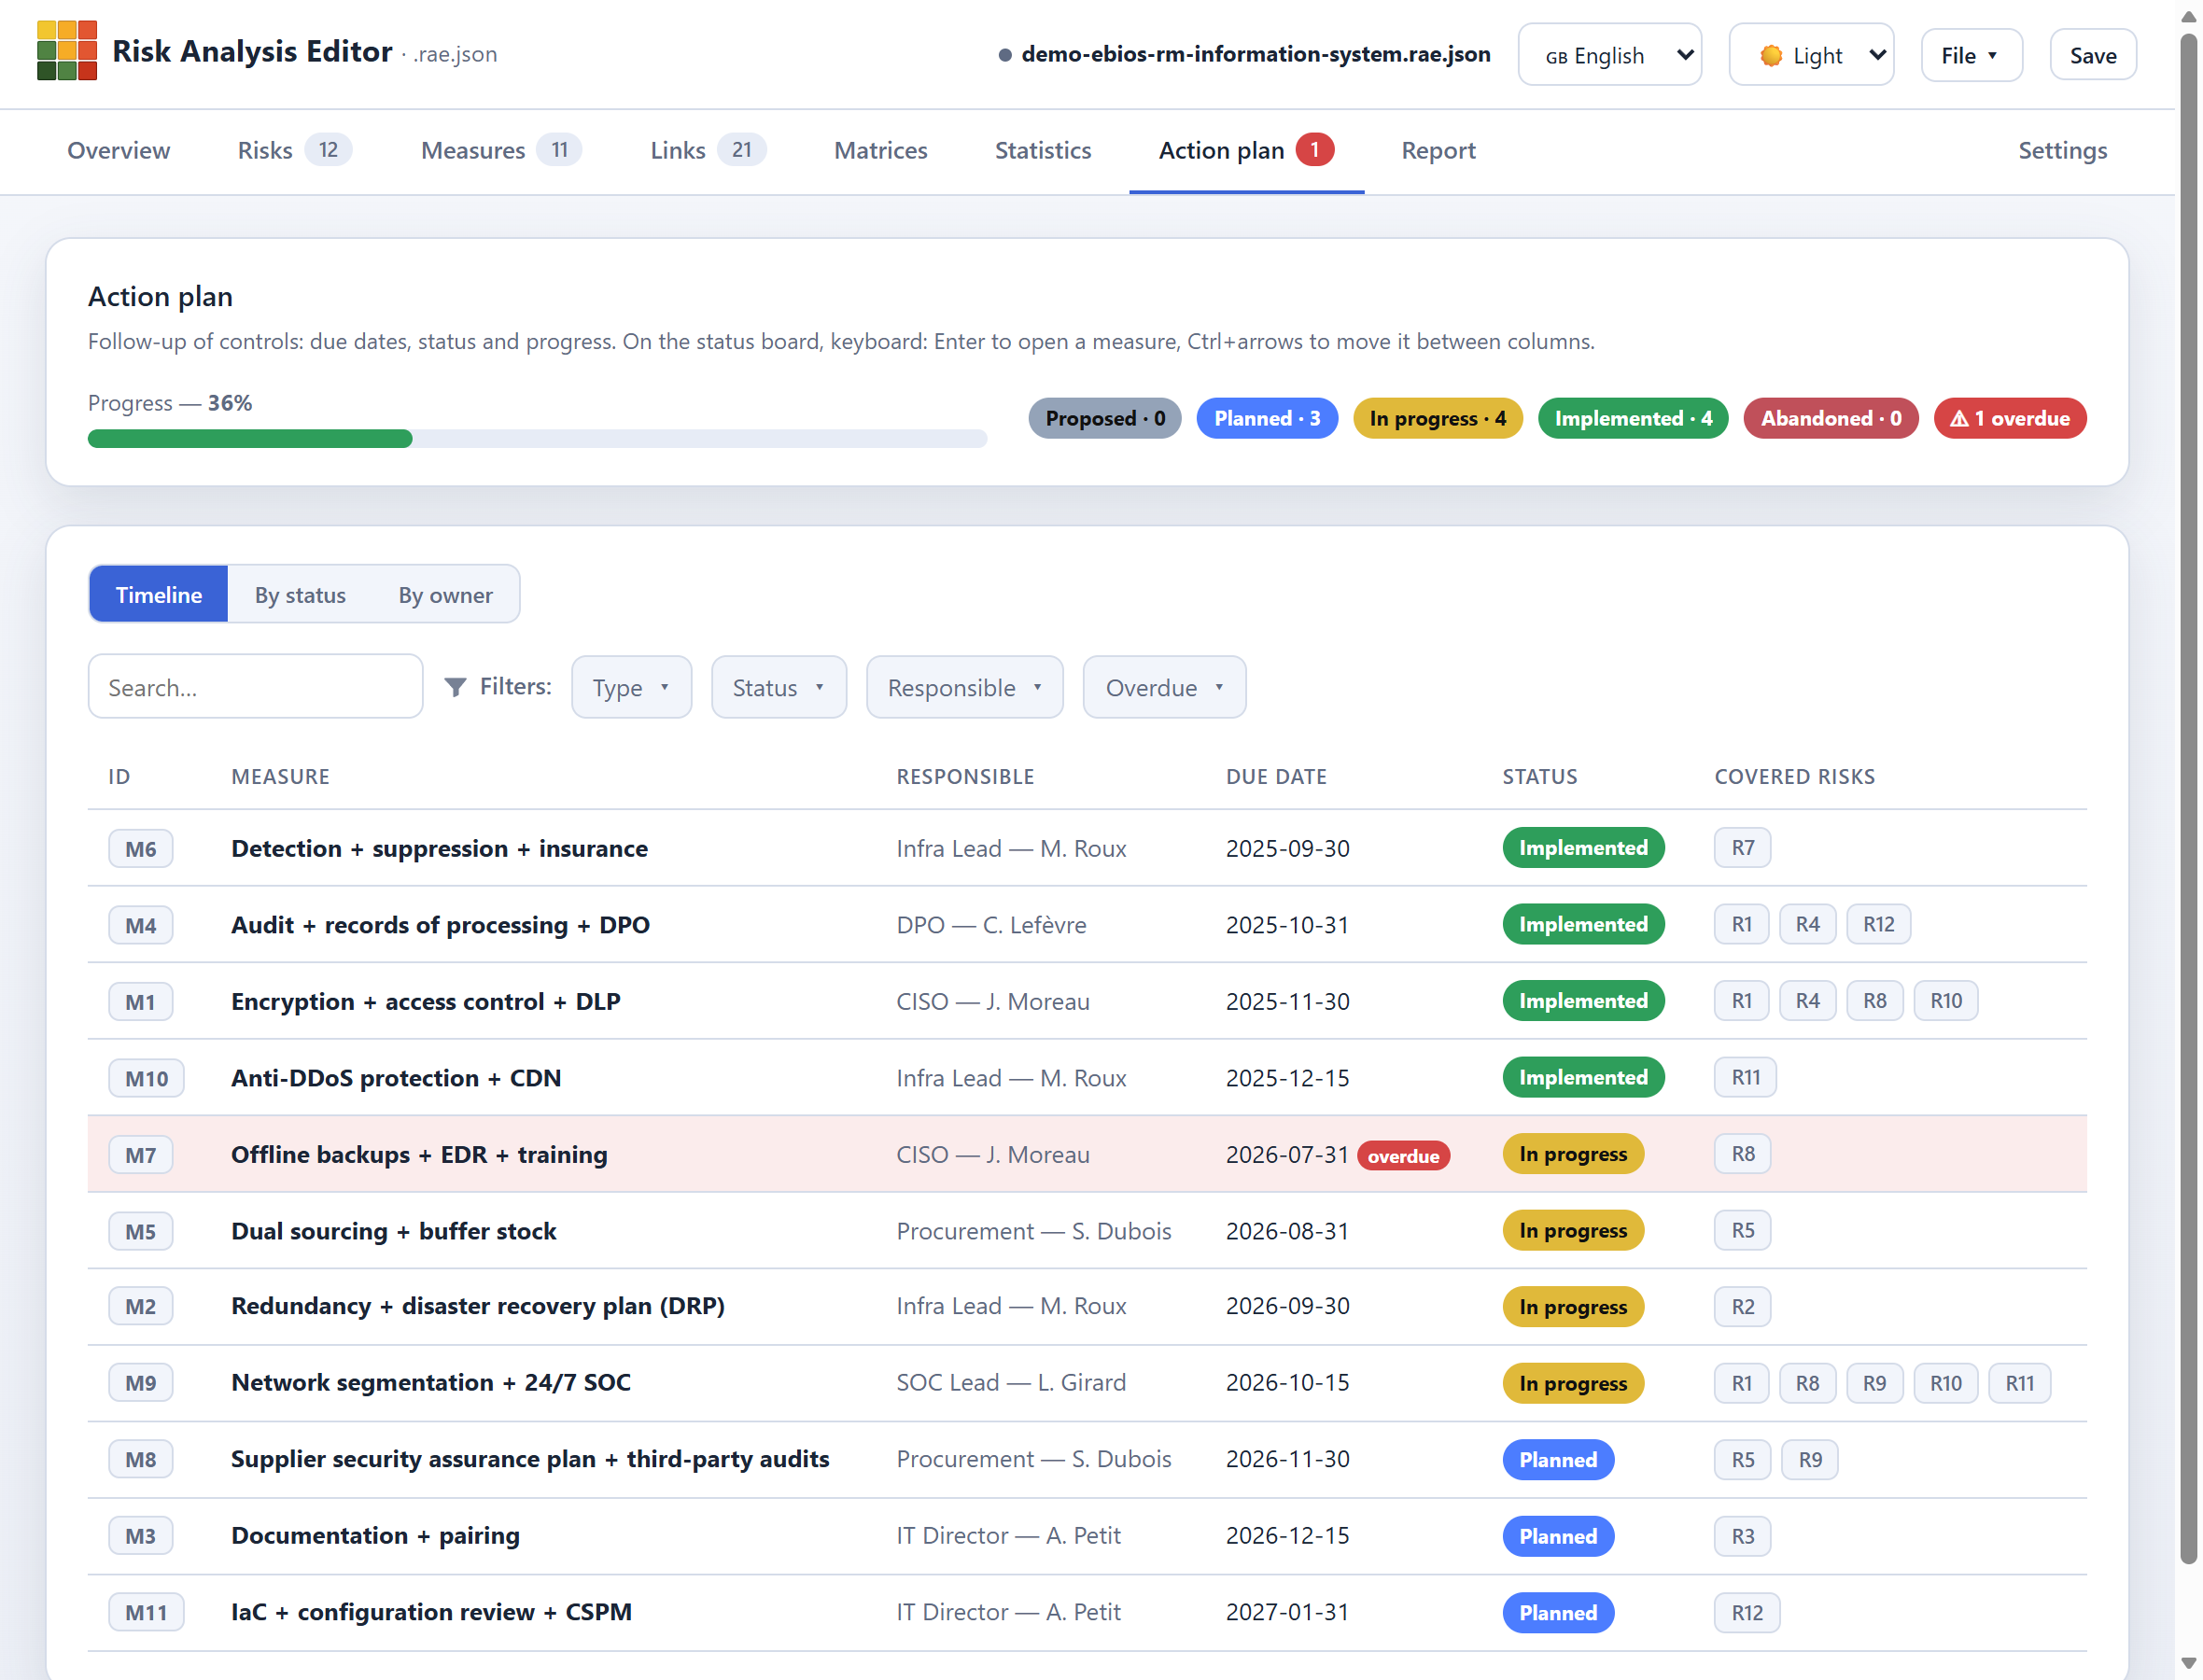 > ***Action plan** — टाइमलाइन: नियंत्रण नियत तिथि के अनुसार क्रमबद्ध, स्वामी, स्थिति और कवर किए गए जोखिमों के साथ। **स्थिति बोर्ड (कानबान)** और **स्वामी के अनुसार** भी उपलब्ध, प्रगति और अतिदेय ट्रैकिंग के साथ।* --- ## अवलोकन **Risk Analysis Editor** एक **स्टैंडअलोन** वेब ऐप है: एक एकल HTML फ़ाइल, रनटाइम पर किसी नेटवर्क या बाहरी सेवा निर्भरता के बिना, जो **ऑफ़लाइन** काम करती है (एक साधारण डबल-क्लिक पर्याप्त है — कोई इंस्टॉलेशन नहीं, कोई सर्वर नहीं)। यह आपको एक सामान्य, संरचित जोखिम विश्लेषण करने की सुविधा देता है: स्कोरिंग कॉन्फ़िगरेशन, जोखिमों और उपायों की प्रविष्टि, प्रारंभिक और अवशिष्ट मूल्यांकन, कार्य योजना, दृश्यांकन और रिपोर्ट। यह टूल एक सामान्य, कॉन्फ़िगर करने योग्य मॉडल पर आधारित है, जो किसी आंतरिक फ्रेमवर्क के अनुकूल है और ISO 27005, EBIOS RM या DPIA जैसे दृष्टिकोणों के भीतर किए गए विश्लेषणों को संरचित और प्रस्तुत करने के लिए उपयोगी है। ग्रिड व्यापक रूप से कॉन्फ़िगर करने योग्य है: आयाम, अक्ष, स्तर, लेबल, थ्रेसहोल्ड, रंग और स्कोरिंग विधि; यह फ़ाइल के भीतर सहेजा जाता है। संपूर्ण विश्लेषण एक स्व-निहित **`.rae.json`** फ़ाइल में फिट बैठता है: ग्रिड, जोखिम, उपाय, लिंक और प्रारंभिक/अवशिष्ट मूल्यांकन (साथ ही वर्तमान, 3-स्तरीय मोड में)। प्रारूप **निर्दिष्ट** है ([तकनीकी दस्तावेज़ीकरण](https://github.com/stephanev/risk-analysis-editor/blob/main/specs/SPEC-format-analyse-risque.md), फ़्रेंच में) और सत्यापन के लिए एक **JSON स्कीमा** के साथ आता है ([schema-analyse-risque.json](https://github.com/stephanev/risk-analysis-editor/blob/main/specs/schema-analyse-risque.json))। प्रॉपर्टी नाम अंग्रेज़ी में हैं; मान (लेबल, विवरण) विश्लेषण की अपनी भाषा में रहते हैं। **आधिकारिक वेबसाइट:** [www.risk-analysis-editor.com](https://www.risk-analysis-editor.com/) — प्रस्तुति, स्क्रीनशॉट और लिंक। **YouTube चैनल:** [@RiskAnalysisEditor](https://www.youtube.com/@RiskAnalysisEditor) — वीडियो ट्यूटोरियल। **शुरुआत करना:** सचित्र **[उपयोगकर्ता गाइड](https://github.com/stephanev/risk-analysis-editor/blob/main/docs/guide-utilisateur.md)** (फ़्रेंच में) हर स्क्रीन और सुविधा के बारे में बताती है। **प्रवेश बिंदु:** [ऐप ऑनलाइन खोलें](https://stephanev.github.io/Risk-Analysis-Editor/app/risk-analysis-editor.html) — या, **ऑफ़लाइन** उपयोग के लिए, रिपॉज़िटरी डाउनलोड करें और [`app/risk-analysis-editor.html`](https://github.com/stephanev/risk-analysis-editor/blob/main/app/risk-analysis-editor.html) को बस डबल-क्लिक करके खोलें। ### पद्धतिगत स्थिति RAE **जोखिम और उपाय रजिस्टरों को संरचित करने, मूल्यांकन करने और प्रस्तुत करने** पर केंद्रित है: स्कोरिंग ग्रिड को परिभाषित करना, प्रारंभिक और अवशिष्ट मूल्यांकन, उपायों को जोखिमों से जोड़ना, कार्य योजना को ट्रैक करना, मैट्रिक्स को विज़ुअलाइज़ करना और रिपोर्ट तैयार करना। इसका सामान्य, कॉन्फ़िगर करने योग्य मॉडल आपको विभिन्न दृष्टिकोणों के साथ काम करने देता है — विशेष रूप से ISO 27005, EBIOS RM, DPIA/PIA CNIL या किसी आंतरिक फ्रेमवर्क — बिना किसी एक पद्धति को थोपे। प्रदान किए गए टेम्पलेट और उदाहरण **इन दृष्टिकोणों से प्रेरित** हैं और अनुकूलन के लिए तैयार शुरुआती बिंदुओं के रूप में काम करते हैं। हालाँकि, RAE का लक्ष्य प्रत्येक विधि के चरणों, ऑब्जेक्ट्स और नियंत्रणों के पूरे सेट को पुनः प्रस्तुत करना नहीं है: उनका पूर्ण कार्यान्वयन लागू फ्रेमवर्क और विश्लेषण के संदर्भ द्वारा निर्देशित रहता है। इस प्रकार RAE एक ऐसा फ्रेमवर्क प्रदान करता है जो **स्प्रेडशीट के एक सेट की तुलना में अधिक संरचित और सुसंगत** है, जबकि **GRC प्लेटफ़ॉर्म की तुलना में हल्का, अधिक पोर्टेबल और तैनात करने में सरल** बना हुआ है। यह विशेष रूप से स्वतंत्र विश्लेषणों, कार्यशालाओं, परामर्श कार्यों और उन संगठनों के लिए उपयुक्त है जो अपने डेटा का स्थानीय नियंत्रण एक खुले, प्रलेखित प्रारूप में रखना चाहते हैं। --- ## विशेषताएँ ### विज़ुअलाइज़ेशन - **दो साथ-साथ मैट्रिक्स**: *अंतर्निहित (सकल)* और *अवशिष्ट (शुद्ध)* जोखिम। - **प्रक्षेपवक्र दृश्य**: एक तीर प्रत्येक जोखिम की प्रारंभिक स्थिति को उसकी अवशिष्ट स्थिति से जोड़ता है; अपरिवर्तित जोखिमों को हाइलाइट किया जाता है। - प्रक्षेपवक्रों के लिए **लेआउट एल्गोरिदम** जिनका उद्देश्य क्रॉसिंग और ओवरलैप को कम करना है: सीधे तीर, केंद्रित वर्ग ग्रिड। - जब किसी सेल में कई जोखिम हों तो **चिप लेआउट रणनीतियाँ**: ग्रिड, पंक्ति, स्तंभ, क्लस्टर/सर्पिल, "+N" ओवरफ़्लो… - ड्रैग-एंड-ड्रॉप द्वारा चिप्स का **मैन्युअल प्लेसमेंट**, कॉन्फ़िगर करने योग्य N×N स्नैप ग्रिड और फ़ाइल में सहेजी गई स्थितियों के साथ। - **इंटरैक्टिव चिप्स**: किसी चिप पर **क्लिक** करने से उसे संपादित करने के लिए जोखिम रिकॉर्ड खुलता है; उसे किसी अन्य सेल में **ड्रैग** करने से जोखिम **पुनः स्कोर** होता है (कीबोर्ड: संपादित करने के लिए `Enter`/`Space`, पुनः स्कोर करने के लिए `Ctrl`+तीर)। - **सांख्यिकी टैब**: एक आंकड़े डैशबोर्ड — मुख्य काउंटर, **गंभीरता** के अनुसार वितरण (प्रारंभिक → अवशिष्ट), जोखिम **श्रेणी** के अनुसार, उपाय **प्रकार** और **स्थिति** के अनुसार, **कस्टम फ़ील्ड** के अनुसार, और **कवरेज** (बिना नियंत्रण वाले जोखिम, अनाथ नियंत्रण)। प्रत्येक ब्लॉक **तालिका और/या चार्ट** (डोनट या पाई) के रूप में। एक **अनुकूलन योग्य** ग्रिड (ब्लॉक टॉगल करें, आकार, आकृति) जो **ड्रैग-एंड-ड्रॉप द्वारा पुनर्व्यवस्थित** करने योग्य है; प्रसारित फ़िल्टर का पालन करता है; सेटिंग्स फ़ाइल में सहेजी जाती हैं। - **रडार**: **जोखिम प्रोफ़ाइल** के लिए एक समर्पित टैब, रडार (स्पाइडर) चार्ट के रूप में — किसी **आयाम** (श्रेणी या कस्टम फ़ील्ड) के प्रत्येक मान के लिए एक **अक्ष**, कई **मेट्रिक्स** (औसत, अधिकतम, संचयी या भारित गंभीरता, जोखिम गणना) और **मूल्यांकन** (प्रारंभिक, अवशिष्ट, साथ-साथ, या कमी दिखाने के लिए ओवरले)। कॉन्फ़िगर करने योग्य रेंडरिंग (*Settings › Radars*), एक मान तालिका, **PNG/SVG** निर्यात और रिपोर्ट में शामिल करना; प्रसारित फ़िल्टर का पालन करता है। ### स्कोरिंग ग्रिड - **कॉन्फ़िगर करने योग्य अक्ष** (लंबवत / क्षैतिज): स्तरों, लेबल और टूलटिप विवरणों की मुक्त संख्या। - **स्कोर गणना विधियाँ**: गुणनफल (P × S), योग (P + S) या **मैट्रिक्स** (स्तर को सेल-दर-सेल परिभाषित किया जाता है, एक समर्पित संपादक के साथ)। - **गंभीरता स्तर**: रंगीन क्षेत्र, थ्रेसहोल्ड, रंग, स्वीकृति निर्णय और विवरण, साथ में पहुँच योग्य स्कोरों का **कवरेज जाँच**। - **दो या तीन रेटिंग स्तर** *(विकल्प, प्रति विश्लेषण)*: क्लासिक **प्रारंभिक → अवशिष्ट** मोड के साथ-साथ, एक **अंतर्निहित → वर्तमान → अवशिष्ट** मोड (सकल जोखिम, फिर उपायों के *लागू* होने के साथ, फिर प्रस्तावित/योजनाबद्ध/प्रगतिरत उपायों के साथ लक्ष्य)। *Settings › Scoring grid* में टॉगल किया जाता है; यह डेटा प्रविष्टि, रजिस्टर, **मैट्रिक्स** (साथ-साथ और एक **3-डॉट प्रक्षेपवक्र**), **रडार**, **सांख्यिकी**, **रिपोर्ट** और **Word/Excel/CSV** निर्यातों को अनुकूलित करता है। डिफ़ॉल्ट: 2 स्तर (पूर्ण पश्चगामी संगतता)। - **अक्ष स्थानांतरण** (लंबवत ↔ क्षैतिज) एक क्लिक में, मूल्यांकन और प्लेसमेंट सहित। ### डेटा प्रविष्टि - **अवलोकन**: विश्लेषण के दस्तावेज़ मेटाडेटा (शीर्षक, स्थिति, लेखक, संगठन, दायरा, कार्यप्रणाली संदर्भ, विवरण) और विश्लेषण-स्तरीय कस्टम फ़ील्ड मानों के लिए समर्पित टैब। - **जोखिम रजिस्टर**: श्रेणी, स्वामी, विवरण, प्रारंभिक और अवशिष्ट मूल्यांकन (और 3-स्तरीय मोड में **वर्तमान**), परिवर्तन संकेतक। - **नियंत्रण / उपाय**: प्रकार (तकनीकी / संगठनात्मक…), स्थिति (रंग-कोडित), ज़िम्मेदार, नियत तिथि, लागत। - **जोखिम ↔ उपाय लिंक**, दो उप-टैब में: *संबद्धताएँ* (चेकबॉक्स क्रॉस-टेबल, बहु-से-बहु) और *विवरण* (संपादन योग्य रजिस्टर जहाँ प्रत्येक लिंक में एक **नोट** और उसके अपने **कस्टम फ़ील्ड** होते हैं); संवर्धित लिंक क्रॉस-टेबल में चिह्नित होते हैं। - **कार्य योजना**: तीन दृश्यों में उपाय ट्रैकिंग (टाइमलाइन, स्थिति के अनुसार कानबन, स्वामी के अनुसार समूहीकृत), **अतिदेय** उपाय हाइलाइट किए गए (नियत तिथि बीत चुकी और अंतिम रूप नहीं दिया गया), और **समग्र प्रगति** (बार + प्रति-स्थिति काउंटर)। प्रत्येक उपाय **डबल-क्लिक** पर संपादन के लिए खुलता है — या प्रत्येक पंक्ति/कार्ड पर **✎ बटन** के माध्यम से — (नियत तिथि, स्थिति, स्वामी, नोट्स, कस्टम फ़ील्ड) और, कानबन में, स्थिति कॉलम के बीच **खींचकर छोड़ा** जा सकता है। - **कस्टम फ़ील्ड**: *सेटिंग्स* में, विश्लेषण, जोखिमों, उपायों या लिंक से जुड़े अतिरिक्त फ़ील्ड परिभाषित करें — कई प्रकार (हाँ/नहीं, पूर्णांक, दशमलव, तिथि, एक-पंक्ति पाठ, लंबा पाठ, URL, ई-मेल, फ़ोन, पैटर्न-जाँचित पाठ, **रंग**, **छवि** (एम्बेडेड, क्लिक-टू-ज़ूम लाइटबॉक्स के साथ थंबनेल के रूप में दिखाई गई), ड्रॉपडाउन, चेकलिस्ट, एकल/बहु विकल्प वाले **रंगीन टैग**, **स्केल** (गणनाओं में प्रयोग करने योग्य क्रमांकित स्तर), % में **प्रगति बार**, और **परिकलित मान** (अन्य फ़ील्ड और व्युत्पन्न मात्राओं पर लाइव पुनर्गणना किया गया Excel-शैली सूत्र), साथ ही **संदर्भ** प्रकार — नीचे देखें), बहुभाषी लेबल (लेबल और सहायता सक्रिय इंटरफ़ेस भाषा में दर्ज किए जाते हैं; जब अनुवाद अनुपस्थित हो, तो कोड दिखाया जाता है), एक आवश्यक फ़्लैग और सीमाएँ (न्यूनतम/अधिकतम, लंबाई, आइटम संख्या), और — सूचियों (ड्रॉपडाउन, चेकलिस्ट, टैग) के लिए — एक **प्रति-मान विवरण** जो रिपोर्ट के **"फ़ील्ड संदर्भ"** अनुभाग में एकत्र किया जाता है; मान रिकॉर्ड (जोखिम, उपाय) और *अवलोकन* टैब (विश्लेषण फ़ील्ड) में सत्यापन के साथ दर्ज किए जाते हैं, और **रिपोर्ट** तथा **CSV आयात/निर्यात** में शामिल होते हैं। - **ऑब्जेक्ट और संदर्भ**: सरल कस्टम फ़ील्ड से आगे, अपने स्वयं के **ऑब्जेक्ट प्रकार** (सहायता परिसंपत्तियाँ, व्यावसायिक मूल्य, हितधारक, जोखिम स्रोत, डेटा प्राप्तकर्ता…) टाइप किए गए **विशेषताओं** के साथ परिभाषित करें, फिर समर्पित *ऑब्जेक्ट* टैब (प्रति-प्रकार उप-टैब, सॉर्टिंग, CSV आयात/निर्यात) में आवश्यकतानुसार जितने चाहें **इंस्टेंस** बनाएँ। एक **संदर्भ** फ़ील्ड फिर एक जोखिम, उपाय, लिंक, विश्लेषण, या किसी अन्य ऑब्जेक्ट को एक या अधिक इंस्टेंस से जोड़ता है — या विश्लेषण के अपने **जोखिमों/उपायों** से, जो क्लिक करने योग्य **R*x*/M*x* पिल्स** (कोड + लेबल टूलटिप) के रूप में दिखाए जाते हैं। संदर्भ फ़िल्टर, आँकड़े और रडार को फ़ीड करते हैं, रिपोर्ट और Word/Excel निर्यात में दिखाई देते हैं, और **कैस्केडिंग विलोपन** के कारण सुसंगत रहते हैं। एक **स्कीमा व्यूअर** ([`tools/`](https://github.com/stephanev/risk-analysis-editor/blob/main/tools/schema-viewer) में) ऑब्जेक्ट/संदर्भ मॉडल को एक इकाई-संबंध आरेख के रूप में खींचता है। - **जोखिमों, उपायों और लिंक का CSV आयात**: कॉलम प्रारूप की **अंग्रेज़ी** कुंजियों के नाम पर, स्वतः-पहचाना गया विभाजक; पहचानकर्ता द्वारा मर्ज (जोखिम/उपाय); अखंडता जाँच और डुप्लिकेट हटाना (लिंक)। - **जोखिमों, उपायों और लिंक का CSV निर्यात**: हेडर = **अंग्रेज़ी** कुंजी नाम (इंटरफ़ेस भाषा जो भी हो, समान), `;` विभाजक और UTF-8 BOM (Excel), केवल-पढ़ने योग्य व्युत्पन्न कॉलम के साथ (जोखिमों के लिए स्कोर/गंभीरता; उपायों के लिए कवर किए गए जोखिम; लिंक के लिए लेबल); पुनः-आयात योग्य। - **जोखिम, उपाय और कार्य योजना सूचियों की सॉर्टिंग और फ़िल्टरिंग**: पाठ खोज, कॉलम पर क्लिक करके सॉर्ट करें (आरोही → अवरोही → मूल क्रम), और ड्रॉपडाउन फ़िल्टर (श्रेणी, प्रकार, स्थिति, स्वामी, "केवल अतिदेय")। जब कोई सॉर्ट सक्रिय न हो, तो पंक्तियों को **खींचकर छोड़कर पुनः क्रमित** किया जा सकता है (पंक्ति होवर पर ⠿ हैंडल, कीबोर्ड से Ctrl+↑/↓): नया क्रम फ़ाइल में सहेजा जाता है और डिफ़ॉल्ट प्रदर्शन, रिपोर्ट और निर्यात को नियंत्रित करता है। - **प्रचारित फ़िल्टरिंग**: ड्रॉपडाउन **श्रेणी** (जोखिम), **प्रकार** और **स्थिति** (उपाय) के लिए फ़िल्टर करता है, साथ ही कोई भी **कस्टम फ़ील्ड** जिसे *फ़िल्टर के रूप में प्रयोग करने योग्य* घोषित किया गया हो (बंद मान: ड्रॉपडाउन, चेकलिस्ट, टैग, हाँ/नहीं), **लिंक के साथ प्रचारित होता है** — हर टैब, मैट्रिस और रिपोर्ट को प्रतिबंधित करते हुए: किसी जोखिम पर फ़िल्टर करने से केवल वे उपाय और लिंक बने रहते हैं जो उससे संबंधित हैं, और उपाय फ़िल्टर के लिए सममित रूप से। मानदंड संयोजित होते हैं (AND) और प्रत्येक सक्रिय प्रचारित फ़िल्टर हर उस बार में **दृश्यमान और संपादन योग्य** रहता है जहाँ वह लागू होता है। प्रचारित फ़िल्टर (आधार + कस्टम फ़ील्ड) **फ़ाइल में सहेजा जाता है** और विश्लेषण फिर से खोलने पर पुनर्स्थापित हो जाता है। टेक्स्ट खोज और Action-plan-विशिष्ट फ़िल्टर (*owner*, *overdue*) अपने दृश्य तक स्थानीय रहते हैं। - **प्रविष्टि सहायक और सुरक्षा जाल**: किसी जोखिम या उपाय की एक-क्लिक **डुप्लिकेट** (⧉), बैच प्रविष्टि के लिए **"Save and new"**, प्रत्येक विलोपन के बाद एक **"Undo"** टोस्ट, क्लिक करने योग्य R*x*/M*x* पिल्स जो संदर्भित रिकॉर्ड खोलते हैं, लिंक पुष्टिकरणों के लिए एक वैकल्पिक *"don't ask again"*, पहले से मूल्यांकित ग्रिड को संपादित करते समय एक चेतावनी, और एक **Help & shortcuts** पैनल (File मेनू, या `?` कुंजी)। --- [Read more](https://github.com/stephanev/risk-analysis-editor)






