
 stephanev/risk-analysis-editor
ब्राउज़र-आधारित जोखिम विश्लेषण संपादक जो जोखिम मैट्रिक्स, जोखिम रजिस्टर और कार्य योजनाएँ बनाने के लिए है। यह EBIOS RM, ISO 27005 और CNIL DPIA का समर्थन करता है, साथ ही ऑफ़लाइन .rae.json फ़ाइलों के साथ भी काम करता है।

 Risk Analysis Editor (RAE)
English · Français
जोखिम मैट्रिक्स के निर्माण और दृश्यांकन के लिए स्टैंडअलोन टूल — अंतर्निहित (सकल) जोखिम और अवशिष्ट (शुद्ध) जोखिम — एक खुले, प्रलेखित फ़ाइल प्रारूप, .rae.json के साथ।
कोई इंस्टॉलेशन नहीं: टूल पूरी तरह से आपके ब्राउज़र में चलता है। दो तैयार-खोलने योग्य डेमो: 📊 एक EBIOS RM–प्रेरित जोखिम विश्लेषण (12 जोखिम, 11 उपाय) और 🛡️ DPIA के जोखिम-विश्लेषण भाग का एक उदाहरण, CNIL PIA पद्धति से प्रेरित, जो डराए गए घटनाओं, नियंत्रणों और अवशिष्ट जोखिम पर केंद्रित है (12 जोखिम, 12 उपाय) — दोनों विवरण, नोट्स, रंगीन टैग, प्रगति बार, स्वामियों और प्रति-लिंक तर्क के साथ-साथ एक पुन: प्रयोज्य ऑब्जेक्ट मॉडल (व्यावसायिक मूल्य, सहायक संपत्ति, जोखिम स्रोत, हितधारक, परिदृश्य…) और एक पूर्व-कॉन्फ़िगर रिपोर्ट प्रदर्शित करते हैं। डाउनलोड नवीनतम रिलीज़ की एकल HTML फ़ाइल प्रदान करता है: ऑफ़लाइन काम करने के लिए इसे डबल-क्लिक करें।
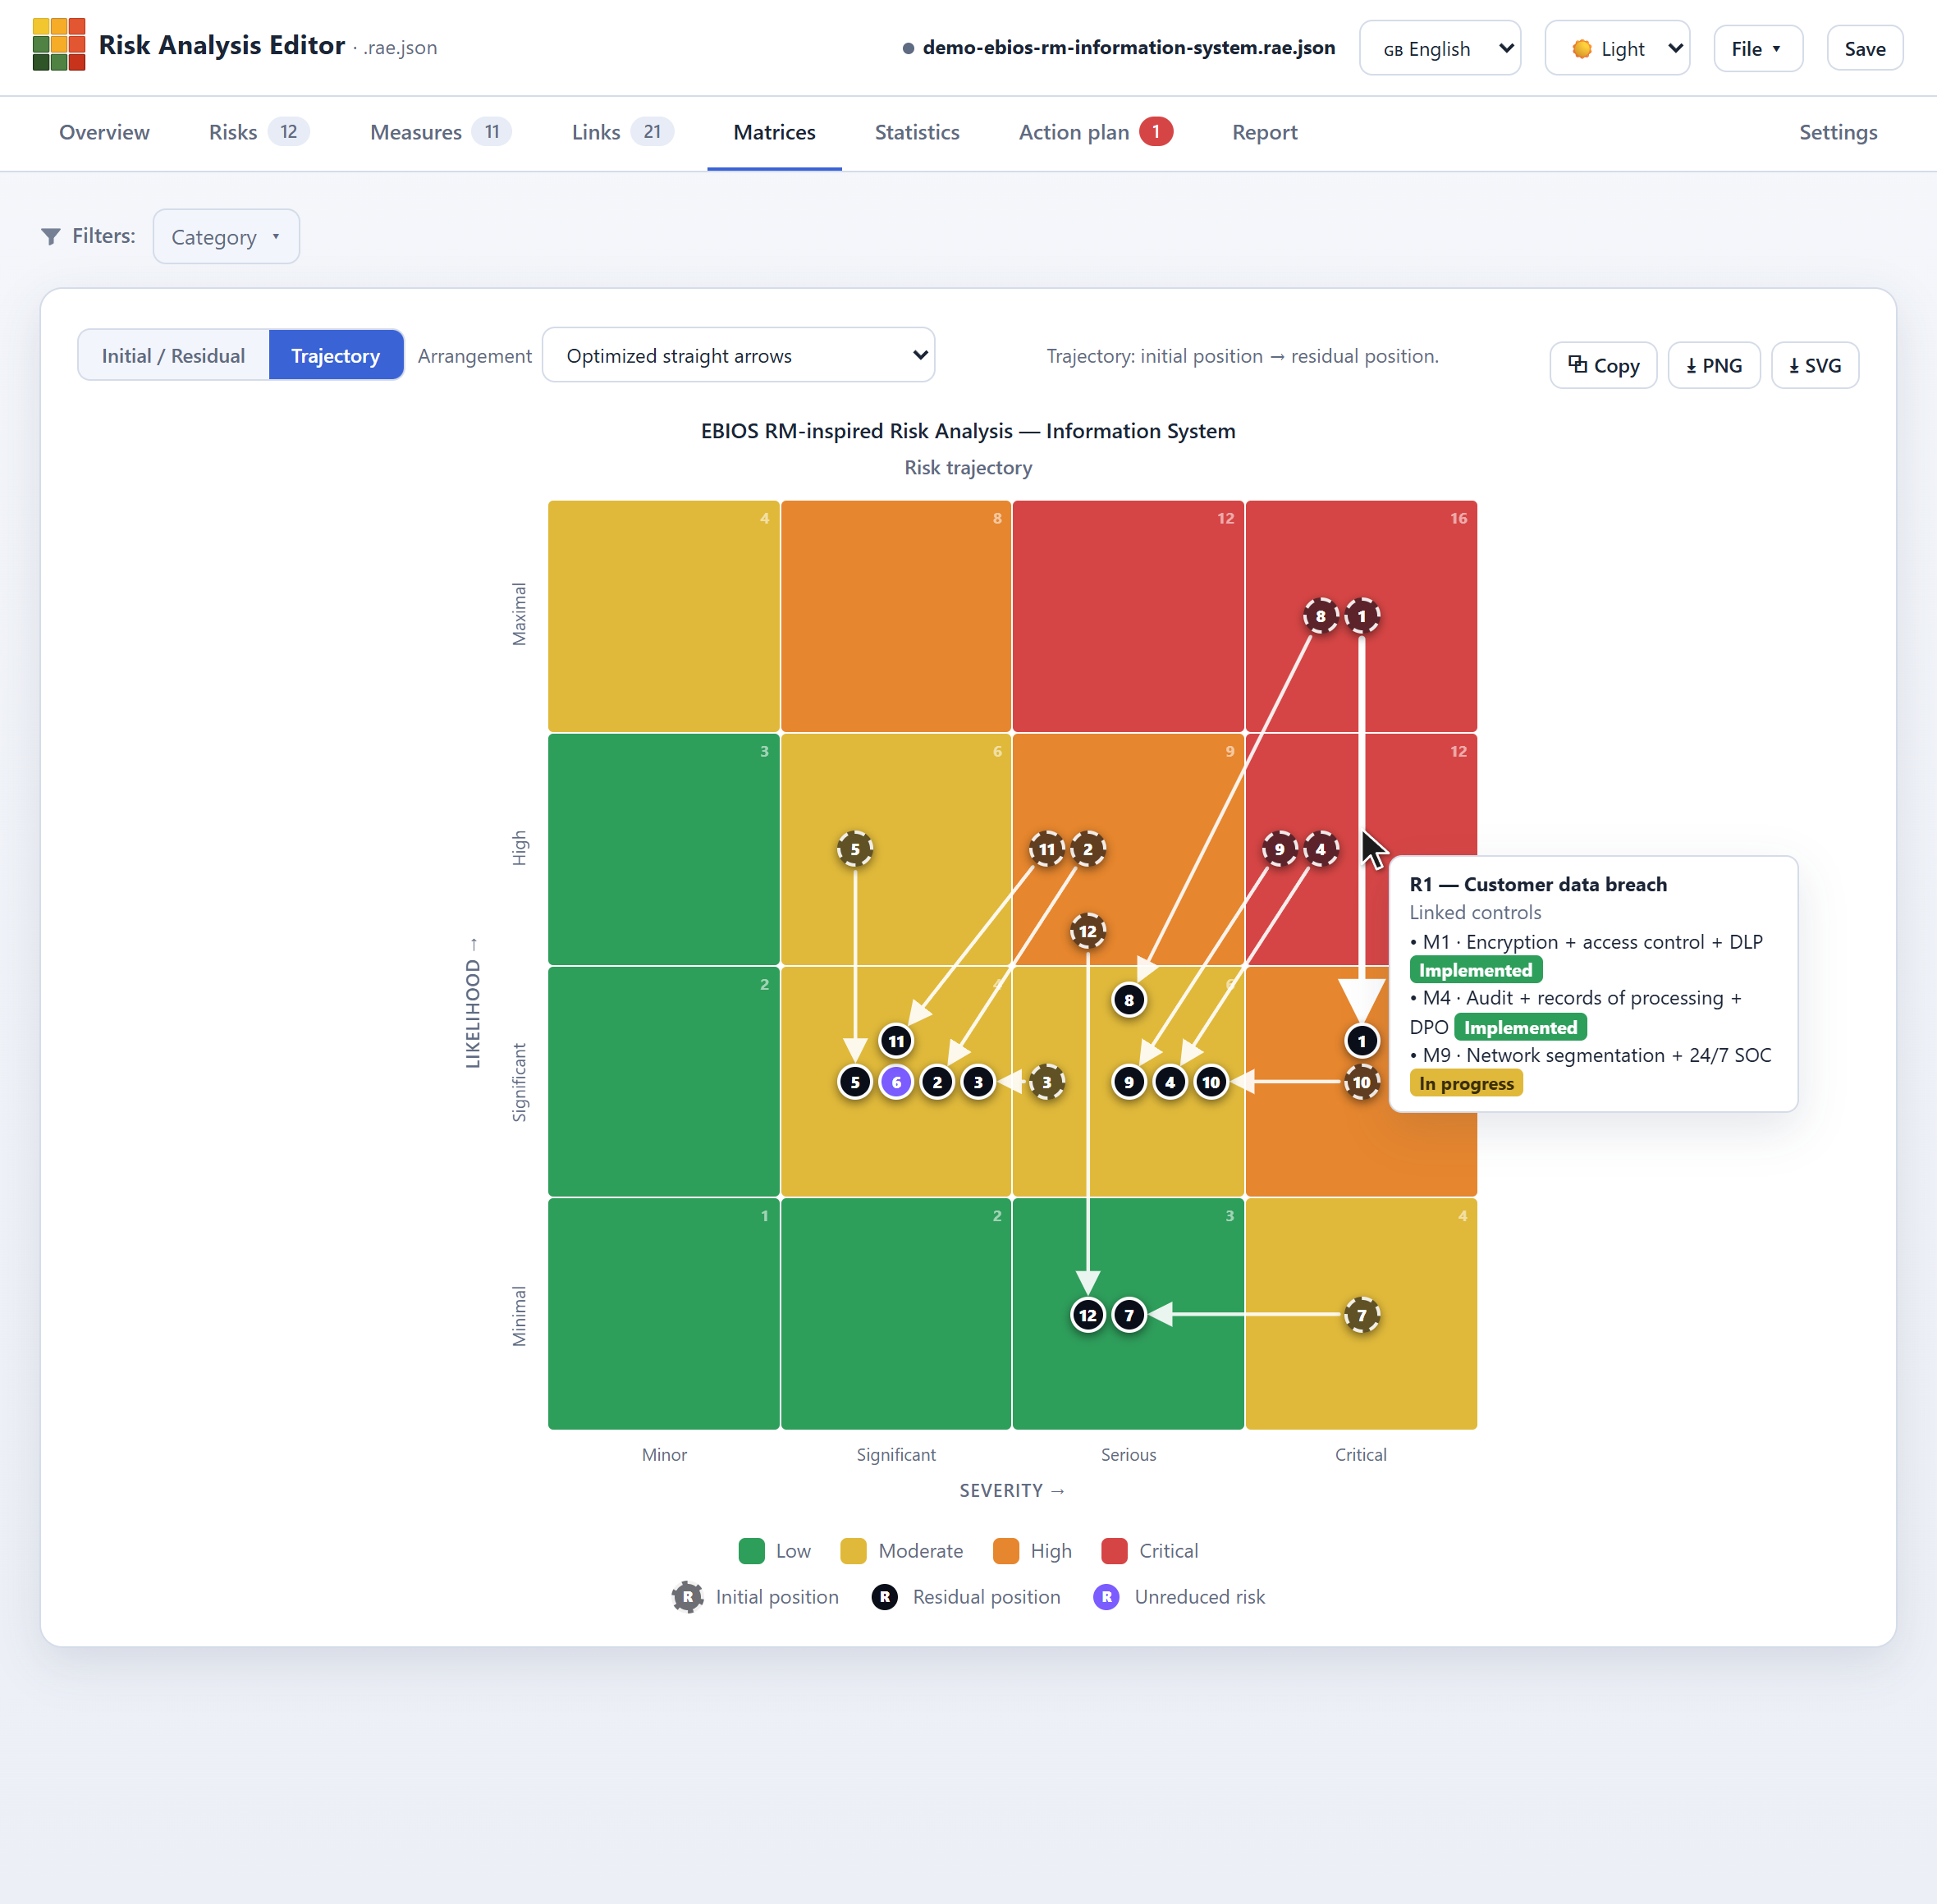
Matrices › Trajectory दृश्य: प्रत्येक तीर एक जोखिम की प्रारंभिक स्थिति (धराशायी रूपरेखा) को उसकी अवशिष्ट स्थिति (ठोस रूपरेखा) से जोड़ता है।
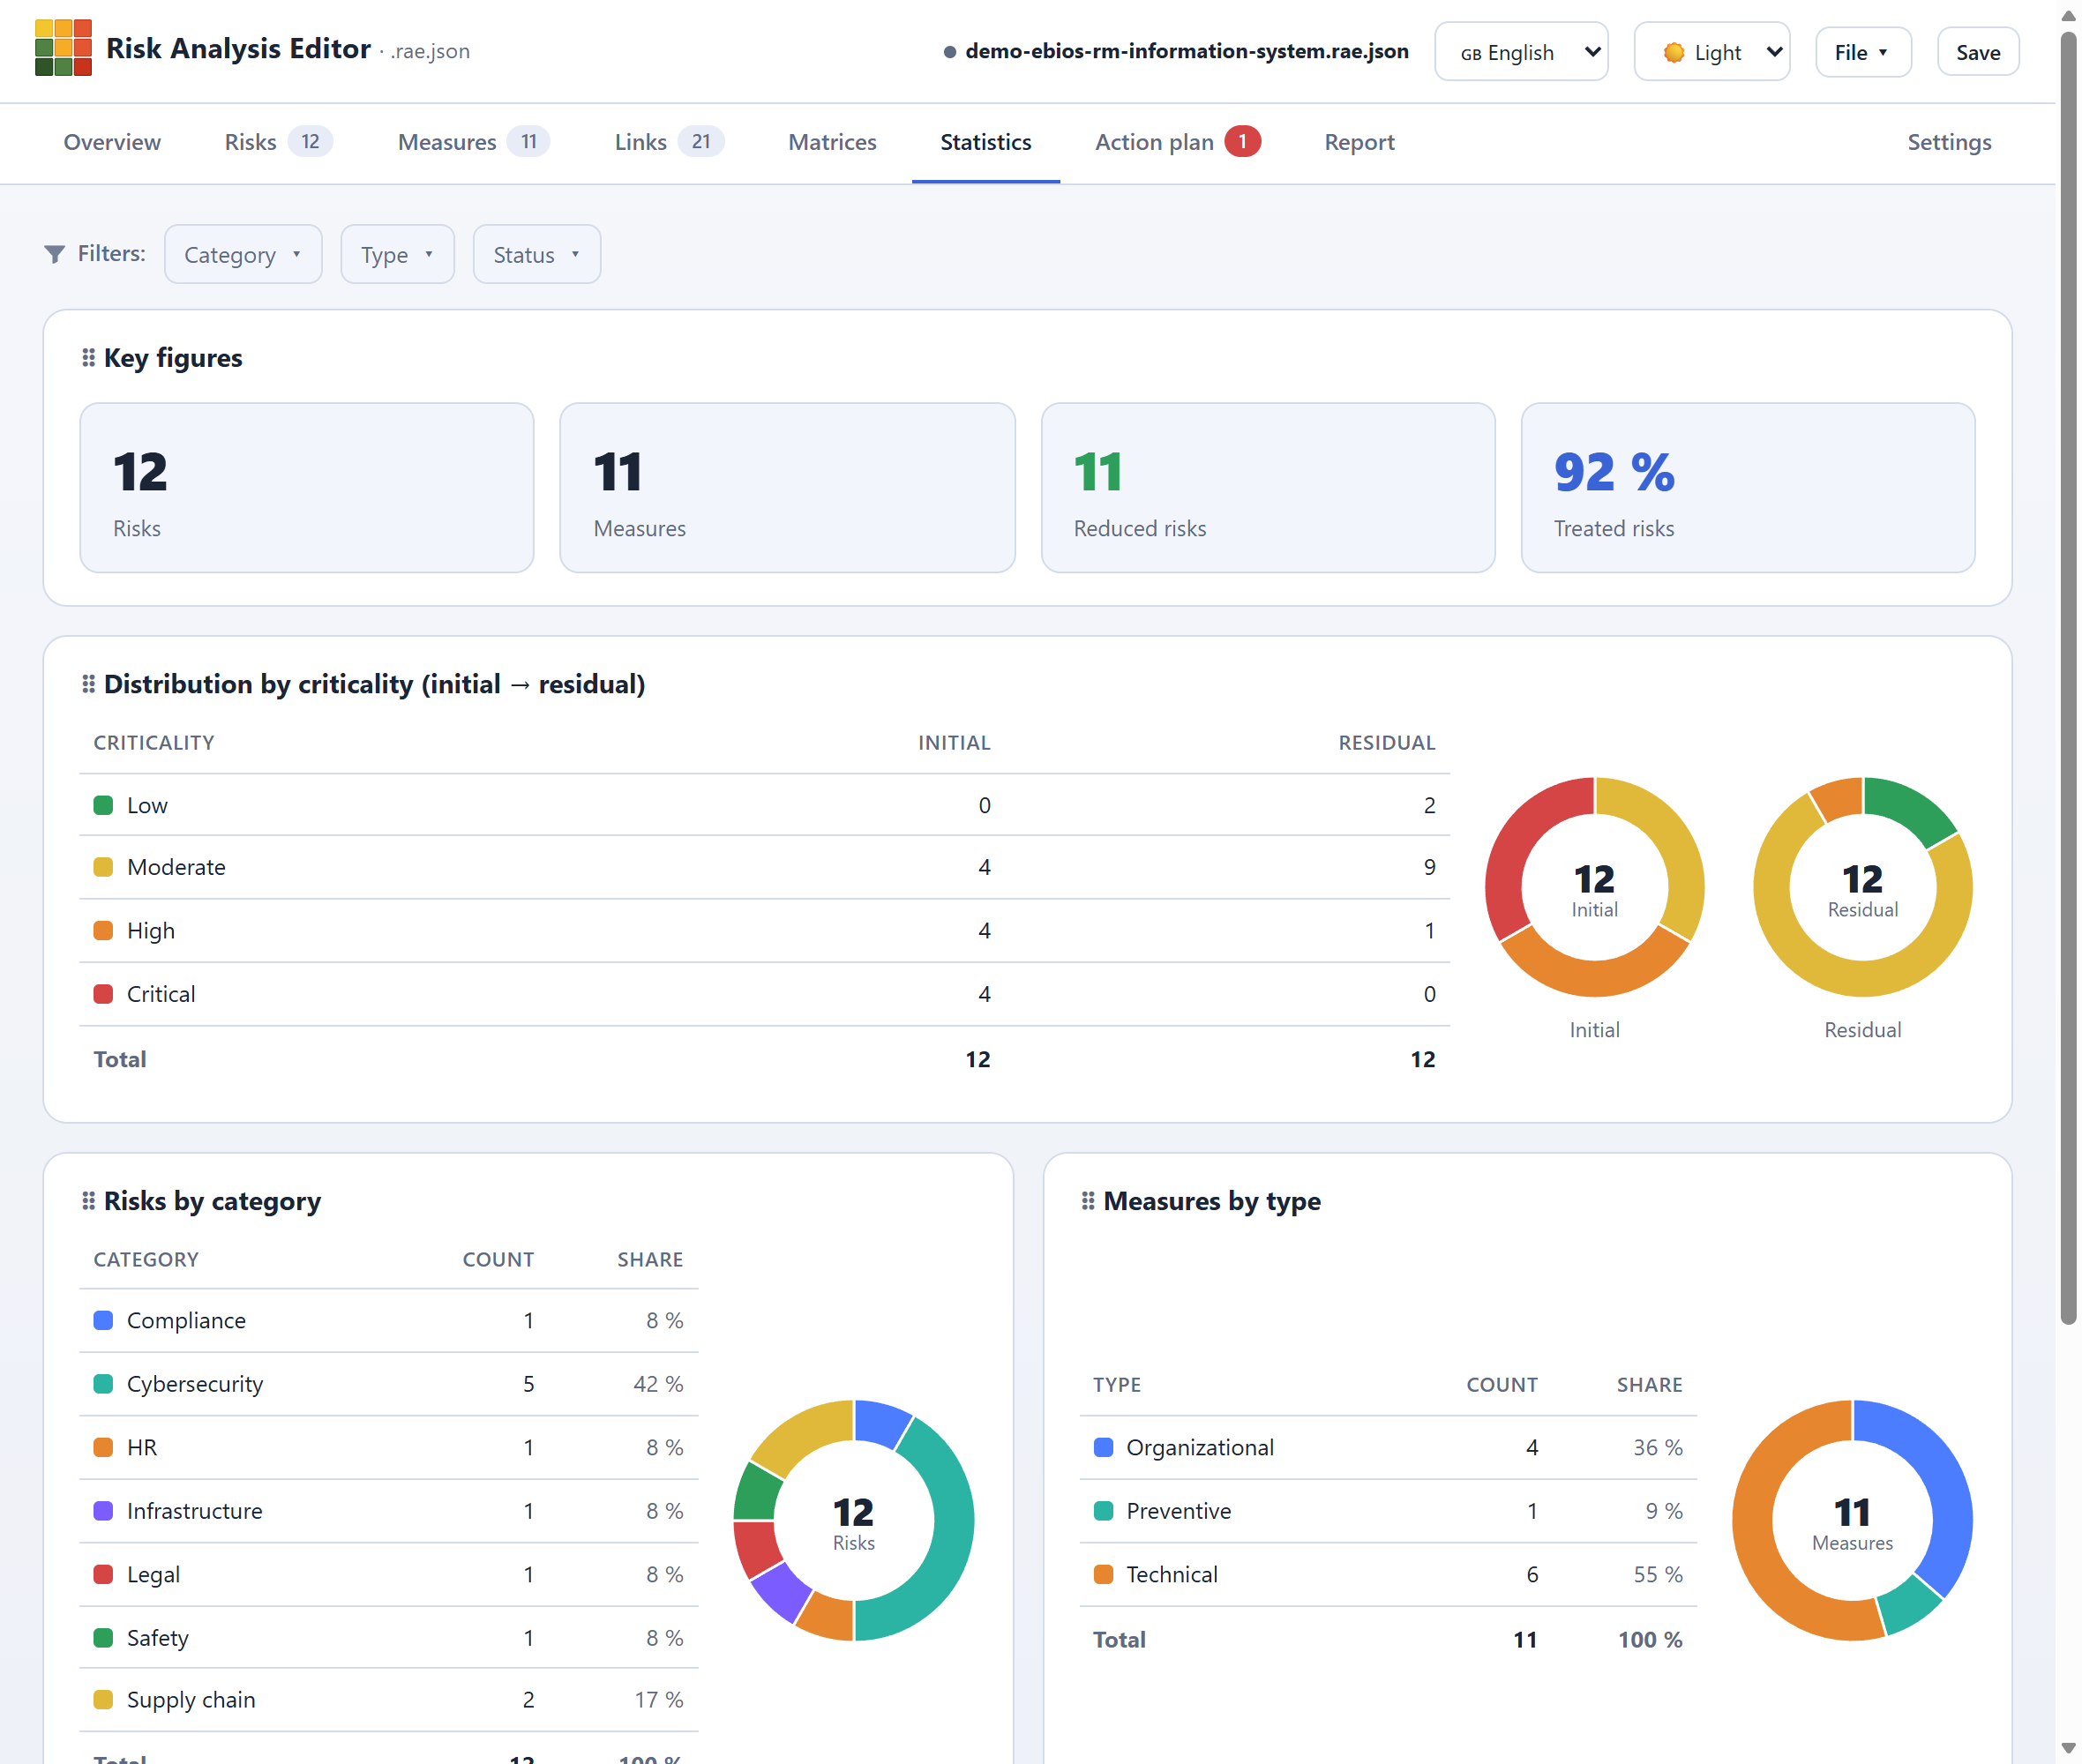
Statistics टैब: मुख्य काउंटर और वितरण — गंभीरता (प्रारंभिक → अवशिष्ट), श्रेणी, उपाय प्रकार और स्थिति, कस्टम फ़ील्ड, और कवरेज के अनुसार — तालिकाओं और/या चार्ट (डोनट या पाई) के रूप में। ग्रिड अनुकूलन योग्य और ड्रैग-एंड-ड्रॉप द्वारा पुनर्व्यवस्थित करने योग्य है, और सक्रिय फ़िल्टर का पालन करता है।
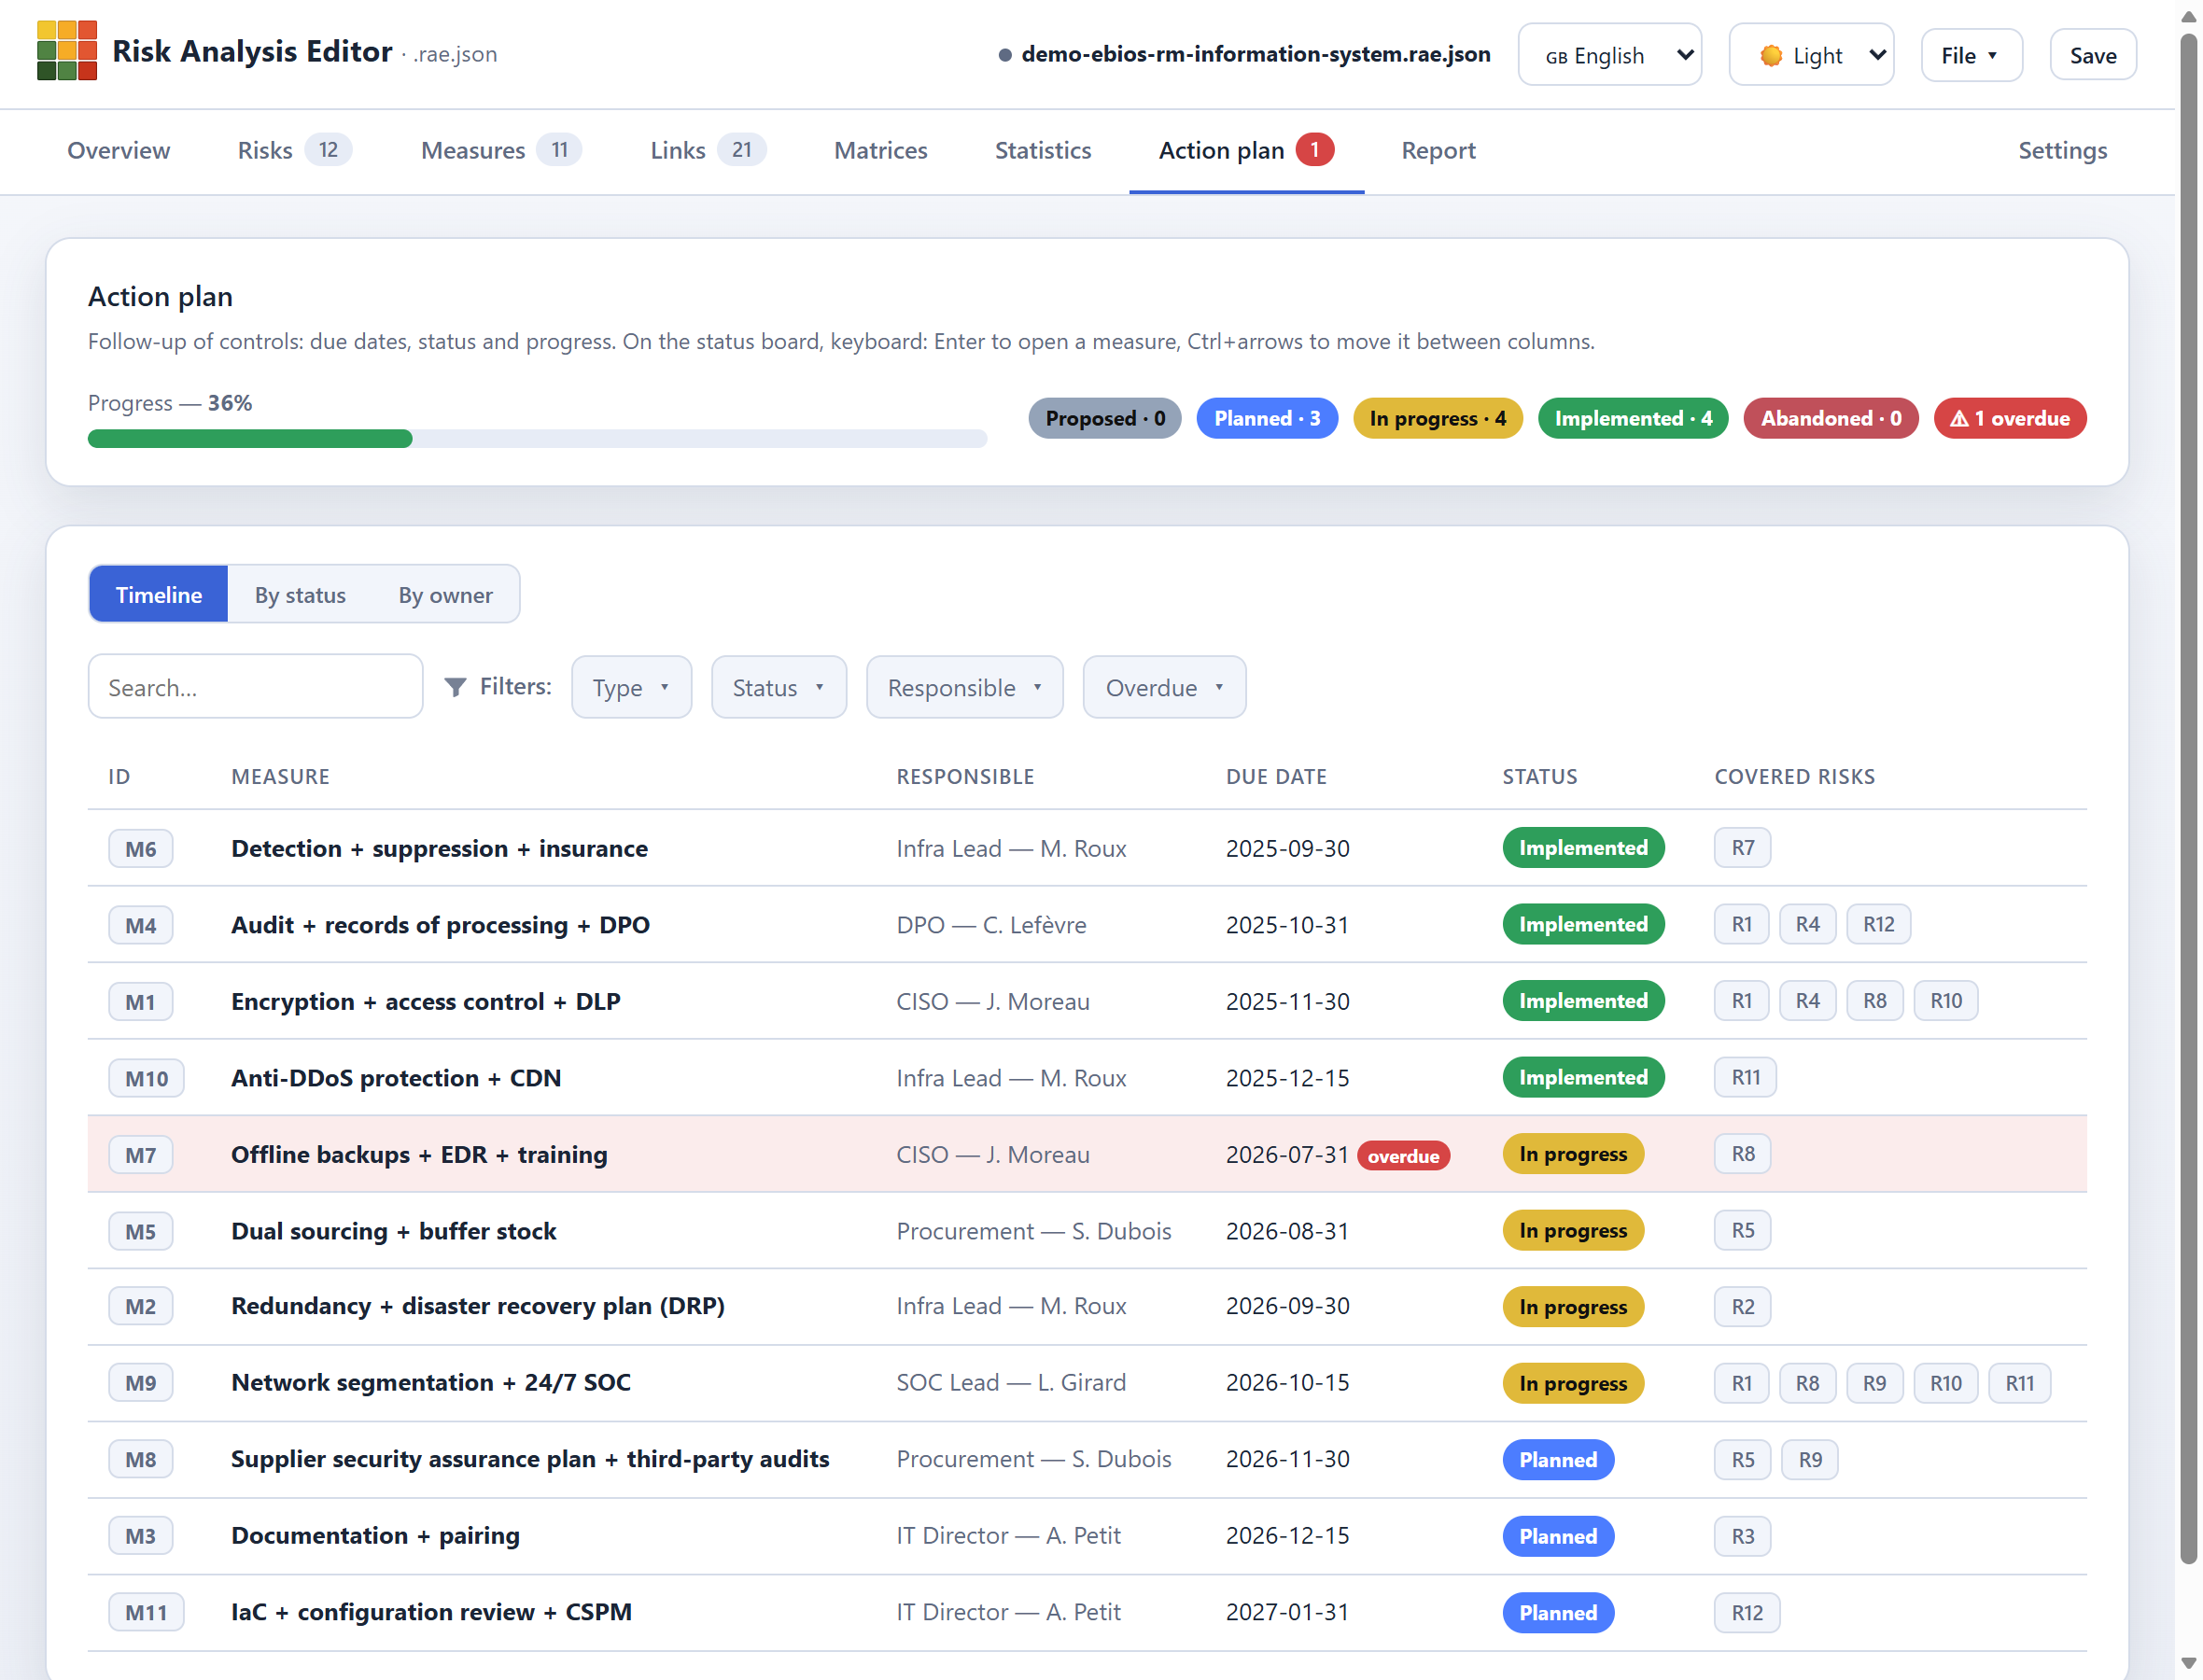
Action plan — टाइमलाइन: नियंत्रण नियत तिथि के अनुसार क्रमबद्ध, स्वामी, स्थिति और कवर किए गए जोखिमों के साथ। स्थिति बोर्ड (कानबान) और स्वामी के अनुसार भी उपलब्ध, प्रगति और अतिदेय ट्रैकिंग के साथ।
Risk Analysis Editor एक स्टैंडअलोन वेब ऐप है: एक एकल HTML फ़ाइल, रनटाइम पर किसी नेटवर्क या बाहरी सेवा निर्भरता के बिना, जो ऑफ़लाइन काम करती है (एक साधारण डबल-क्लिक पर्याप्त है — कोई इंस्टॉलेशन नहीं, कोई सर्वर नहीं)।
यह आपको एक सामान्य, संरचित जोखिम विश्लेषण करने की सुविधा देता है: स्कोरिंग कॉन्फ़िगरेशन, जोखिमों और उपायों की प्रविष्टि, प्रारंभिक और अवशिष्ट मूल्यांकन, कार्य योजना, दृश्यांकन और रिपोर्ट।
यह टूल एक सामान्य, कॉन्फ़िगर करने योग्य मॉडल पर आधारित है, जो किसी आंतरिक फ्रेमवर्क के अनुकूल है और ISO 27005, EBIOS RM या DPIA जैसे दृष्टिकोणों के भीतर किए गए विश्लेषणों को संरचित और प्रस्तुत करने के लिए उपयोगी है। ग्रिड व्यापक रूप से कॉन्फ़िगर करने योग्य है: आयाम, अक्ष, स्तर, लेबल, थ्रेसहोल्ड, रंग और स्कोरिंग विधि; यह फ़ाइल के भीतर सहेजा जाता है।
संपूर्ण विश्लेषण एक स्व-निहित .rae.json फ़ाइल में फिट बैठता है: ग्रिड, जोखिम, उपाय, लिंक और प्रारंभिक/अवशिष्ट मूल्यांकन (साथ ही वर्तमान, 3-स्तरीय मोड में)। प्रारूप निर्दिष्ट है (तकनीकी दस्तावेज़ीकरण, फ़्रेंच में) और सत्यापन के लिए एक JSON स्कीमा के साथ आता है (schema-analyse-risque.json)। प्रॉपर्टी नाम अंग्रेज़ी में हैं; मान (लेबल, विवरण) विश्लेषण की अपनी भाषा में रहते हैं।
आधिकारिक वेबसाइट: www.risk-analysis-editor.com — प्रस्तुति, स्क्रीनशॉट और लिंक।
YouTube चैनल: @RiskAnalysisEditor — वीडियो ट्यूटोरियल।
शुरुआत करना: सचित्र उपयोगकर्ता गाइड (फ़्रेंच में) हर स्क्रीन और सुविधा के बारे में बताती है।
प्रवेश बिंदु: ऐप ऑनलाइन खोलें — या, ऑफ़लाइन उपयोग के लिए, रिपॉज़िटरी डाउनलोड करें और app/risk-analysis-editor.html को बस डबल-क्लिक करके खोलें।
RAE जोखिम और उपाय रजिस्टरों को संरचित करने, मूल्यांकन करने और प्रस्तुत करने पर केंद्रित है: स्कोरिंग ग्रिड को परिभाषित करना, प्रारंभिक और अवशिष्ट मूल्यांकन, उपायों को जोखिमों से जोड़ना, कार्य योजना को ट्रैक करना, मैट्रिक्स को विज़ुअलाइज़ करना और रिपोर्ट तैयार करना।
इसका सामान्य, कॉन्फ़िगर करने योग्य मॉडल आपको विभिन्न दृष्टिकोणों के साथ काम करने देता है — विशेष रूप से ISO 27005, EBIOS RM, DPIA/PIA CNIL या किसी आंतरिक फ्रेमवर्क — बिना किसी एक पद्धति को थोपे। प्रदान किए गए टेम्पलेट और उदाहरण इन दृष्टिकोणों से प्रेरित हैं और अनुकूलन के लिए तैयार शुरुआती बिंदुओं के रूप में काम करते हैं। हालाँकि, RAE का लक्ष्य प्रत्येक विधि के चरणों, ऑब्जेक्ट्स और नियंत्रणों के पूरे सेट को पुनः प्रस्तुत करना नहीं है: उनका पूर्ण कार्यान्वयन लागू फ्रेमवर्क और विश्लेषण के संदर्भ द्वारा निर्देशित रहता है।
इस प्रकार RAE एक ऐसा फ्रेमवर्क प्रदान करता है जो स्प्रेडशीट के एक सेट की तुलना में अधिक संरचित और सुसंगत है, जबकि GRC प्लेटफ़ॉर्म की तुलना में हल्का, अधिक पोर्टेबल और तैनात करने में सरल बना हुआ है। यह विशेष रूप से स्वतंत्र विश्लेषणों, कार्यशालाओं, परामर्श कार्यों और उन संगठनों के लिए उपयुक्त है जो अपने डेटा का स्थानीय नियंत्रण एक खुले, प्रलेखित प्रारूप में रखना चाहते हैं।






