
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-98260-Xiaomi-17-Pro-Max — Xiaomi 17 Pro Max (popsicle) के लिए CVE-2026-98260 kernel UAF के माध्यम से एक-क्लिक रूट: एक ही स्क्रिप्टेड वर्कफ़्लो में चरणबद्ध विशेषाधिकार वृद्धि, uid 0 सत्यापन, और KernelSU लेट-लोड। | Kitploit
उपकरण/GitHubGitHub/starriv/cve-2026-98260-xiaomi-17-pro-max
एंड्रॉइड सुरक्षाविशेषाधिकार वृद्धिस्थायित्व तंत्रशोषणमोबाइल ऐप पेंटेस्टिंगरिवर्स इंजीनियरिंगपोस्ट-शोषणमोबाइल सुरक्षापेलोड डेवलपमेंट
साझा करें
GitHubstarriv/cve-2026-98260-xiaomi-17-pro-max

CVE-2026-98260-Xiaomi-17-Pro-Max

Xiaomi 17 Pro Max (popsicle) के लिए CVE-2026-98260 kernel UAF के माध्यम से एक-क्लिक रूट: एक ही स्क्रिप्टेड वर्कफ़्लो में चरणबद्ध विशेषाधिकार वृद्धि, uid 0 सत्यापन, और KernelSU लेट-लोड।

रिपॉजिटरी देखें
31103 दिन पहलेKitploit द्वारा समीक्षित

CVE-2026-98260-Xiaomi-17-Pro-Max

Xiaomi 17 Pro Max (popsicle) अस्थायी root · KernelSU जेलब्रेक मोड

⚠️ केवल उन्हीं डिवाइसों के लिए जिनका स्वामित्व आपके पास है और आपने अधिकृत किया है। root डिवाइस की सुरक्षा कम करता है, वारंटी, Play Integrity, बैंकिंग ऐप्स को प्रभावित कर सकता है; एक्सप्लॉइट विफल होने पर बहुत कम संभावना है कि kernel panic के कारण रीबूट हो जाए। जोखिम आपका अपना है।

समर्थित लक्ष्य

मदमान
डिवाइस / कोडनेम / मॉडलXiaomi 17 Pro Max / popsicle / 2509FPN0BC
सिस्टमHyperOS 4, Android 17 (सत्यापित OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM, kernel स्ट्रिंग समान)
कर्नेल6.12.69-android16-6-g43b5ab7e247d-abogki558343811-4k
पेज साइज़ / आर्किटेक्चर4 KiB / aarch64
स्थितिवास्तविक डिवाइस पर सत्यापित (root + KernelSU जेलब्रेक मोड)

स्क्रिप्ट uname -r के अनुसार कर्नेल को शब्दशः सत्यापित करती है, और सिस्टम बिल्ड नंबर के लिए श्वेतसूची (OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM) लागू करती है; अन्य मॉडल/कर्नेल पर इसका उपयोग न करें।

डेमो

KernelSU मैनेजर इस डिवाइस पर काम कर रहा है [जेलब्रेक मोड] दिखाता है (LKM late-load):
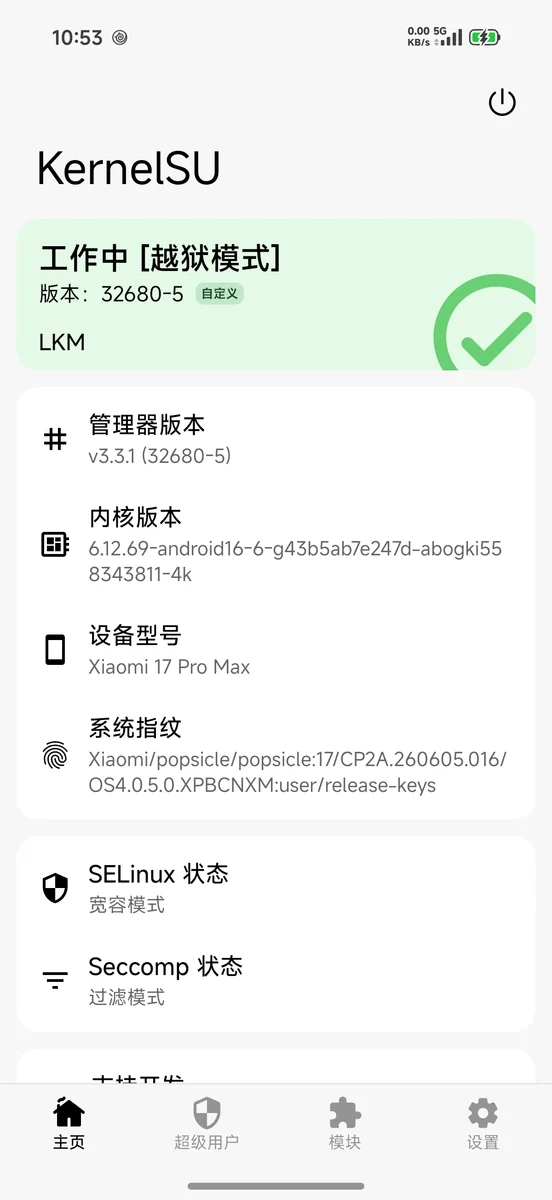
KernelSU काम कर रहा है [जेलब्रेक मोड]

पर्यावरण आवश्यकताएँ

होस्ट

  • macOS या Linux
  • adb (Android platform-tools), फ़ोन पर USB डिबगिंग अधिकृत है
  • curl, python3, unzip
  • वैकल्पिक: Android NDK (केवल डिवाइस-साइड बाइनरी को फिर से कंपाइल करने के लिए आवश्यक)

फ़ोन

  • Xiaomi 17 Pro Max, सिस्टम / कर्नेल ऊपर दी गई तालिका के अनुरूप
  • डेवलपर विकल्प + USB डिबगिंग सक्षम, होस्ट अधिकृत
  • पहले से root की आवश्यकता नहीं, Bootloader अनलॉक करने की आवश्यकता नहीं

नेटवर्क

  • पहली बार चलाने पर GitHub से KernelSU v3.3.1 का LKM / मैनेजर / ksud assets/ksu/ में खींचा जाएगा

त्वरित शुरुआत

दो तरीकों में से कोई एक चुनें। अधिकांश लोग तरीका A (AI से चलवाएँ) का उपयोग करते हैं।

तरीका A: AI से चलवाएँ (अनुशंसित)

  1. फ़ोन कनेक्ट करें, पुष्टि करें कि adb devices में device दिखता है (न कि unauthorized)।
  2. DeepSeek Harness से इस रिपॉज़िटरी डायरेक्टरी को कार्यक्षेत्र के रूप में खोलें, नया सत्र बनाएँ।
  3. docs/AI-PORTING.md में दिए प्रॉम्प्ट को पूरा पेस्ट करें।
  4. प्रॉम्प्ट की शुरुआत में दी गई「लक्ष्य डिवाइस」की चार पंक्तियाँ (मॉडल / बिल्ड नंबर / uname -r / root है या नहीं) भरें।
  5. भेजें। AI पहले चरण 0 केवल-पढ़ने वाली टोह करेगा, आपको「डिवाइस तथ्य तालिका + पोर्टेबिलिटी निष्कर्ष」की पुष्टि के लिए देगा, पुष्टि के बाद चरणों में निष्पादन करेगा।

AI इस रिपॉज़िटरी की सत्यापित स्क्रिप्ट्स (check.sh / root.sh / load-ksu.sh) का पुनः उपयोग करता है, एक्सप्लॉइट कोड को फिर से नहीं लिखता; यह लक्ष्य की जाँच, चरणों में निष्पादन, विफलताओं की व्याख्या और परिणामों को रिकॉर्ड करने का काम करता है।

तरीका B: मैन्युअल निष्पादन

./scripts/run.sh

क्रमिक रूप से निष्पादित करें: पर्यावरण स्व-जाँच → यदि वर्तमान boot में root नहीं है तो पुनः-प्रारंभ के पार CVE-2026-98260 का पुनः प्रयास करें (डिफ़ॉल्ट रूप से अधिकतम 8 बार बूट) → uid 0 सत्यापित करें → KernelSU जेलब्रेक मोड स्थापित और लोड करें → अंतिम स्थिति प्रिंट करें।

सामान्य पैरामीटर:

./scripts/run.sh --check-only        # 只自检,不动手机
./scripts/run.sh --no-ksu            # 只要 root,不装 KernelSU
./scripts/run.sh --no-reboot         # 只在当前 boot 试一次,不重启
./scripts/run.sh --boots 12          # 最多允许 12 次开机尝试
./scripts/run.sh --serial <序列号>   # 多设备时指定

CVE शोषण पेज रिक्लेम टाइमिंग पर निर्भर करता है, सफलता दर संभाव्य है; run.sh फ़ोन को कई बार रीबूट कर सकता है (प्रत्येक विफलता पर पूर्ण रीबूट आवश्यक है), यह सामान्य घटना है।

चलाने के चरण (चरण-दर-चरण)

1. फ़ोन कनेक्ट करें

adb devices      # 显示 device(不是 unauthorized)

2. पर्यावरण स्व-जाँच

./scripts/check.sh

अपेक्षित आउटपुट में शामिल होना चाहिए: OK: target and environment gates look usable।

3. root प्राप्त करना (तीन-चरणीय शोषण)

./scripts/root.sh --escalate     # 当前 boot 试一次
# 或
./scripts/autoretry.sh 8         # 跨重启自动重试(推荐,run.sh 内部也用它)

सफल होने पर:

adb shell /data/local/tmp/pc98260-su -c 'id'   # uid=0(root)

4. KernelSU लोड करें (जेलब्रेक मोड)

./scripts/load-ksu.sh

मैनेजर को 工作中 [越狱模式] दिखाना चाहिए।

5. सत्यापन

adb shell su -c 'id; getenforce'
adb shell su -c '/data/adb/ksud debug info'    # 应含 late_load: true

सावधानियाँ

  1. अस्थायी root: root और kernelsu मॉड्यूल केवल इस बार बूट होने तक ही मान्य हैं; पुनः आरंभ के बाद ./scripts/run.sh फिर से चलाएँ।
  2. एक बूट में एक ही मौका: किसी चरण के विफल होने पर PARKED ज़ॉम्बी रह जाता है, और स्क्रिप्ट रुक जाती है; मैन्युअल रूप से kill न करें, केवल पूर्ण पुनः आरंभ से साफ़ करें।
  3. कई बार पुनः आरंभ हो सकता है: पेज रिक्लेम हिट संभाव्य है, विफलता सामान्य है, कई बार प्रयास करें।
  4. पार्टीशन नहीं लिखता: boot / init_boot / vbmeta / system को नहीं छूता, Bootloader लॉक रहता है।
  5. SELinux: शोषण के दौरान कुछ समय के लिए Permissive होगा; KernelSU तैयार होने के बाद स्क्रिप्ट वापस Enforcing पर स्विच कर देगी।
  6. Magisk न इंस्टॉल करें: Magisk के लिए boot/init_boot को patch करना या BL अनलॉक करना आवश्यक है, जो इस समाधान से टकराता है; कृपया केवल KernelSU का उपयोग करें।
  7. पहचान का जोखिम: अहस्ताक्षरित LKM लोड होने के कारण कर्नेल taint हो जाता है, बैंकिंग / Play Integrity जैसी जाँच विफल हो सकती है।
  8. डेटा जोखिम: अत्यंत कम संभावना है कि शोषण विफल होने से कर्नेल panic और पुनः आरंभ हो, जिससे सहेजा न गया डेटा खो सकता है; महत्वपूर्ण डेटा का पहले बैकअप लें।
  9. OTA: यदि सिस्टम अपडेट CVE-2026-98260 को ठीक कर देता है, तो यह समाधान काम नहीं करेगा। सिस्टम अपडेट को अक्षम करके इसे पहले स्थिर कर सकते हैं: ./scripts/privacy-clean.sh apply --only ota (com.android.updater अनइंस्टॉल करें + अपडेट स्विच बंद करें; वापस लौटाने के लिए restore, या pm install-existing --user 0 com.android.updater का उपयोग करें)।


निर्देशिका संरचना

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    354
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





