
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
एंड्रॉइड सुरक्षाविशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणमोबाइल सुरक्षालर्निंग और शिक्षाबाइनरी शोषण
GitHubspiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674

Guide-and-theoretical-code-for-CVE-2023-35674

CVE-2023-35674 के लिए गाइड और सैद्धांतिक कोड

रिपॉजिटरी देखें
22672 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Guide-and-theoretical-code-for-CVE-2023-35674

CVE-2023-35674 के लिए गाइड और सैद्धांतिक कोड

क्योंकि Android मेरे कौशल स्तर से बाहर है, कृपया इसे मेरे दृष्टिकोण से एक उच्च अवलोकन के रूप में उपयोग करें कि मैं इस CVE का शोषण कैसे करूँगा। कोड स्निपेट केवल कंकाल हैं, कृपया मदद करें :) तो सबसे पहले, आप केवल CVE-2023-35674 का शोषण नहीं कर सकते। क्यों? क्योंकि CVE-2023-35674 केवल आपको एक पृष्ठभूमि गतिविधि लॉन्च करने की अनुमति देता है, यह एक तर्क त्रुटि के कारण होता है। तो संक्षेप में, आप इस CVE का उपयोग पृष्ठभूमि में एक ऐप लॉन्च करने के लिए करेंगे, और विशेषाधिकार वृद्धि के लिए CVE-2021-0307 जैसी किसी चीज़ का उपयोग करेंगे। एक सलाह: इन दोनों कमजोरियों का पूरी तरह से शोषण करने का एकमात्र तरीका (यानी श्रृंखला का उपयोग करना) तब है जब आपका Android Android 11 हो।

तो अब CVE-2023-35674 के लिए। मूल कारण यह है कि वर्चुअल प्रेजेंटेशन को यह सोचने पर मजबूर किया गया कि उन्हें केवल निजी वर्चुअल डिस्प्ले पर दिखाया जा सकता है और यह किसी ऐप को अग्रभूमि माने जाने का कारण नहीं होना चाहिए। इसलिए मैंने Presentation.java शामिल किया है जो Google डॉक्स का कोड है, जो एक वर्चुअल प्रेजेंटेशन शुरू करता है और उसके अंदर एक क्लास का इंस्टेंस शुरू करता है (जिसे एक ऐप शुरू करने के तरीके से बदला जाना चाहिए)। यह डिफ़ॉल्ट रूप से ऐप को पृष्ठभूमि में शुरू करेगा। [1]

अब EOP भाग पर... CVE-2021-0307 के लिए मैंने इस (https://blog.thalium.re/posts/leveraging-android-permissions/) का उपयोग संदर्भ के रूप में किया। तो और अधिक स्पष्ट रूप से? यह:

poc

तो स्वाभाविक रूप से मैंने एक कंकाल कोड करने के बारे में सोचा, क्योंकि फिर से Android मेरी पहुंच से बाहर है और मैं आलसी हूं। इस तरह MainActivity.java का जन्म हुआ। अब थोड़ी बेहतर समझ के साथ मुझे लगता है कि शोषण प्रवाह थोड़ा अलग होना चाहिए। कैसे?

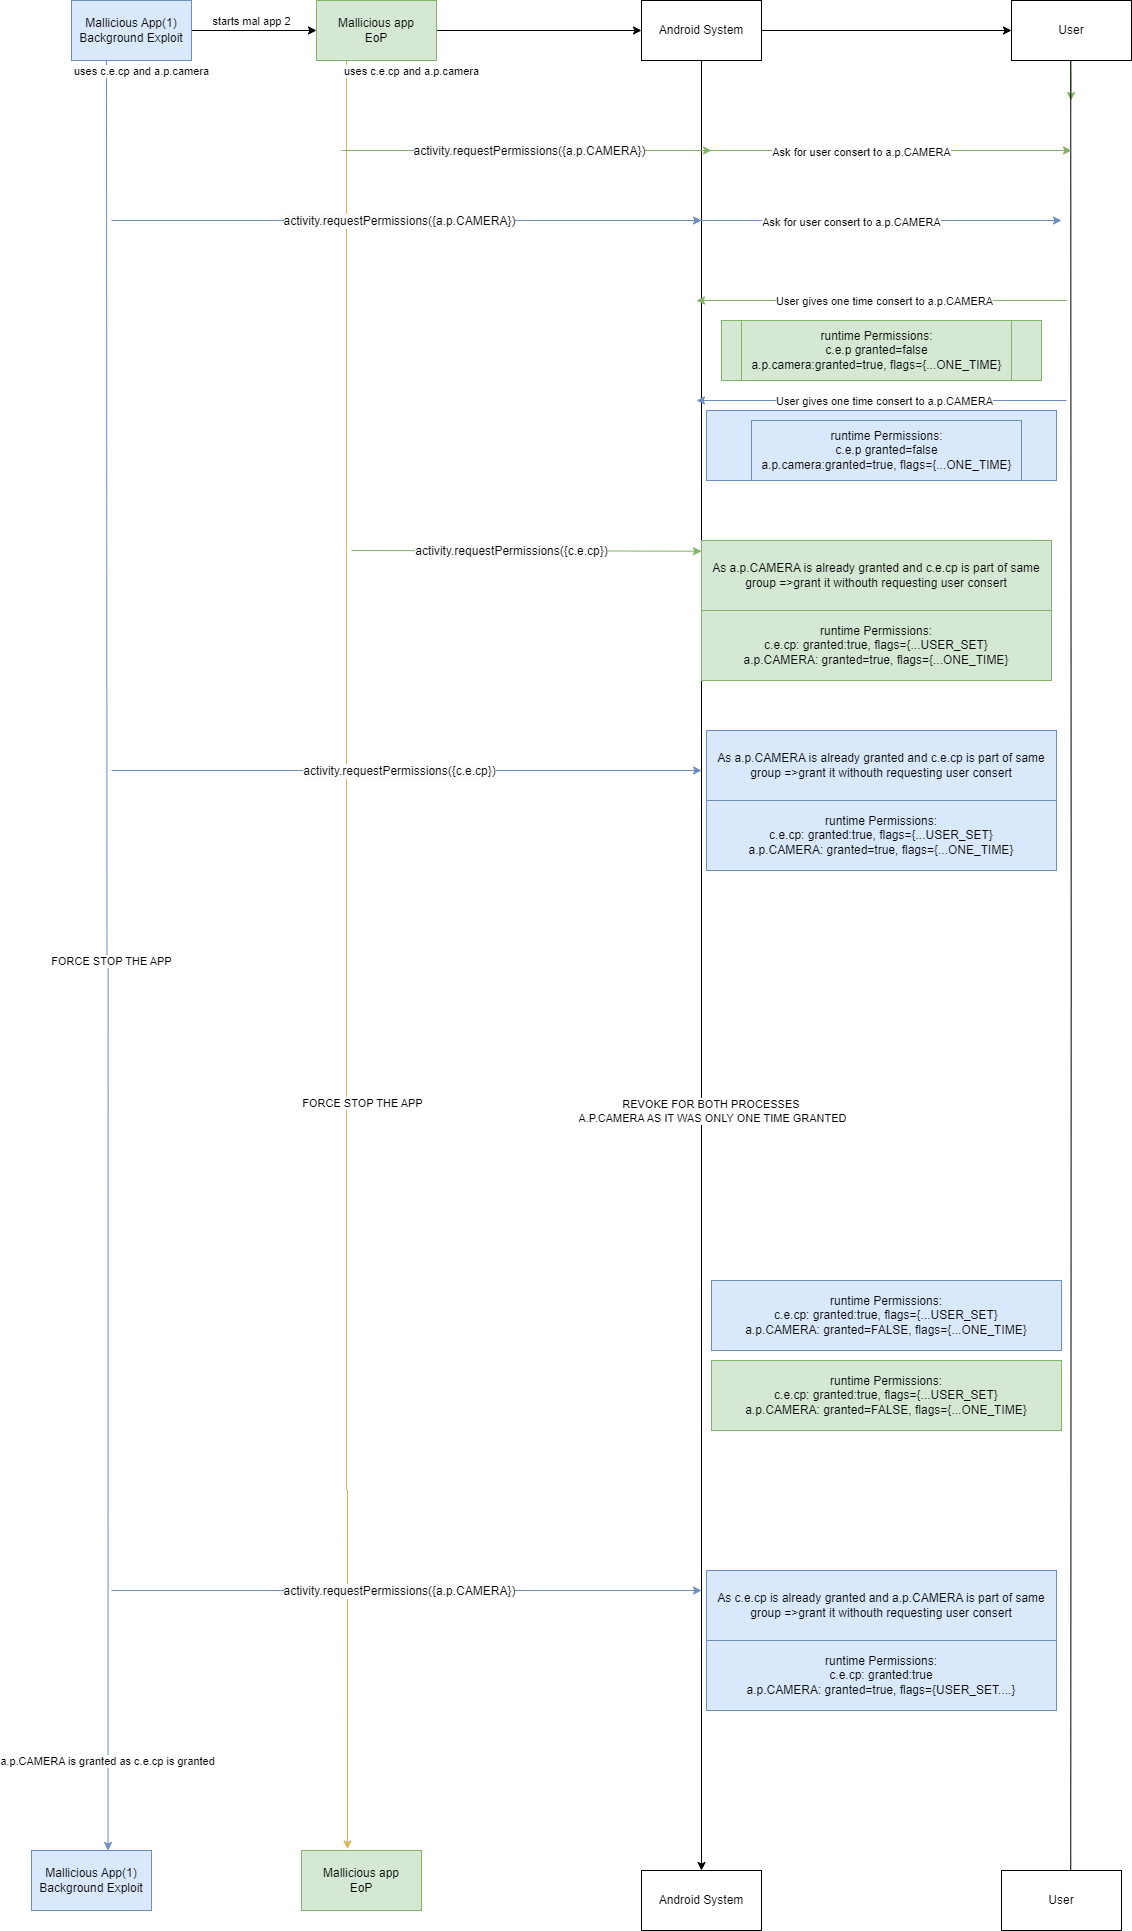
खैर, पृष्ठभूमि में ऐप शुरू करने [1] के लिए अभी भी सम्मानित होना चाहिए। लेकिन EOP के लिए यह नीचे दी गई छवि के अनुसार कुछ होना चाहिए:
exploit

जैसा कि आप देख सकते हैं, शोषण प्रवाह समान है, केवल इतना है कि EOP वाले की तरह शोषण समाप्त करने के बजाय, हम उस ऐप के साथ समाप्त करते हैं जिससे हमने पृष्ठभूमि में शोषण शुरू किया था।

तो सामान्य तौर पर, मुझे लगता है कि मैंने EOP प्राप्त करने के 2 तरीकों का वर्णन किया है, हालांकि मुझे लगता है कि केवल CVE-2023-35674 के लिए ही आप पृष्ठभूमि में कोड निष्पादित कर सकते हैं। लेकिन विषय से भटकते हुए, मुझे लगता है कि इस CVE-2023-35674 का शोषण करने के 2 तरीके हैं:

  1. पृष्ठभूमि में एक APK निष्पादित करके, जो पहला भाग है जहाँ आप पृष्ठभूमि निष्पादन के लिए CVE-2023-35674 का उपयोग करते हैं और फिर CVE-2021-0307 का निष्पादन करते हैं।
  2. वह दृष्टिकोण जहाँ आप CVE-2023-35674 के APK को ऊपर उठाते हैं, लेकिन उपयोगकर्ता इंटरैक्शन के साथ, जैसा कि पहले वर्णित किया गया था, तो हाँ :/

कृपया मैं यहाँ जो कुछ भी लिख रहा हूँ, उसे हल्के में लें, जब तक कि आगे की सूचना न मिले (जब तक मुझे कोई ऐसा व्यक्ति न मिल जाए जो Android शोषण को जानता हो और इस पर सहयोग कर सके.....)


टूल डाउनलोड करें




