Semantic Observability for UNIX Systems - एक हल्का C-आधारित सिस्टम प्रोबर AI-संचालित विश्लेषण के साथ
यूनिक्स सिस्टम के लिए सेमेंटिक ऑब्जर्वेबिलिटी
एक हल्का, पोर्टेबल सिस्टम प्रोबर जो C में लिखा गया है और AI-सहायता प्राप्त गैर-स्पष्ट जोखिमों के विश्लेषण के लिए "सिस्टम फिंगरप्रिंट" कैप्चर करता है। इसमें auditd इंटीग्रेशन, व्याख्यात्मक जोखिम स्कोरिंग, और एंटरप्राइज़-ग्रेड मल्टी-यूज़र प्रमाणीकरण के साथ एक लाइव वेब डैशबोर्ड शामिल है।

लाइव डेमो: sentinel.speytech.com
| सेटअप | लॉगिन |
|---|---|
 |  |
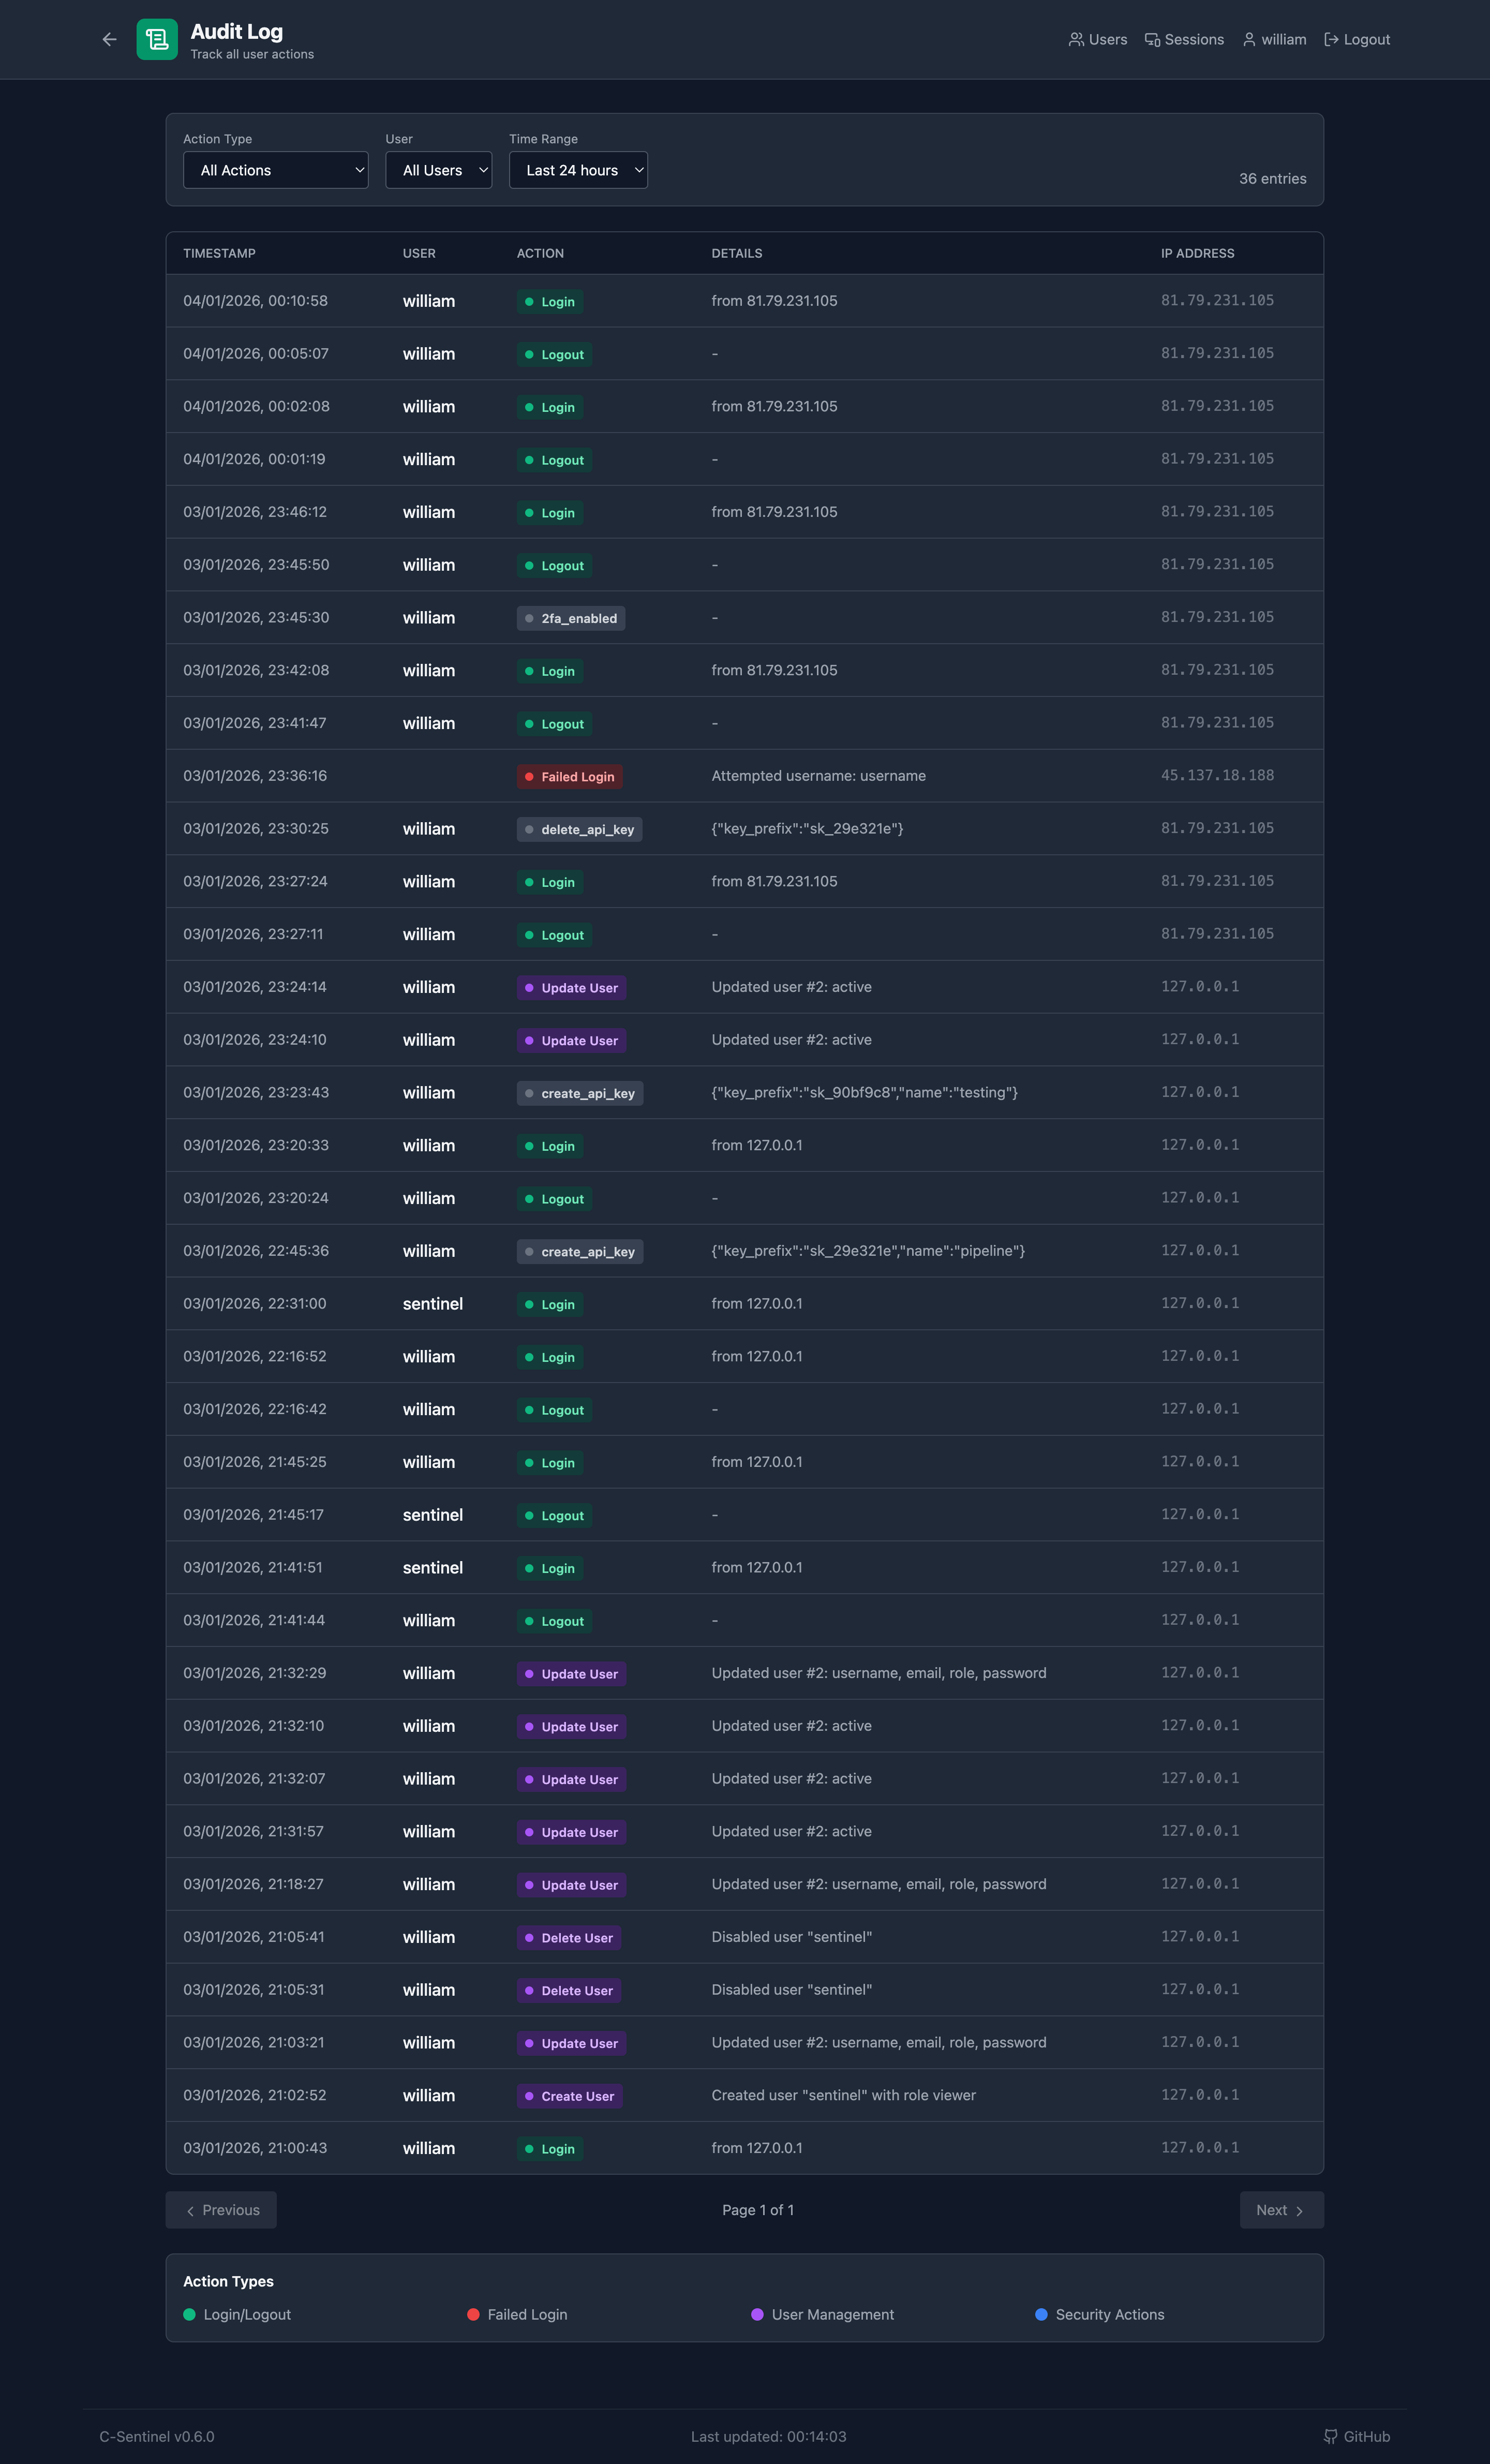
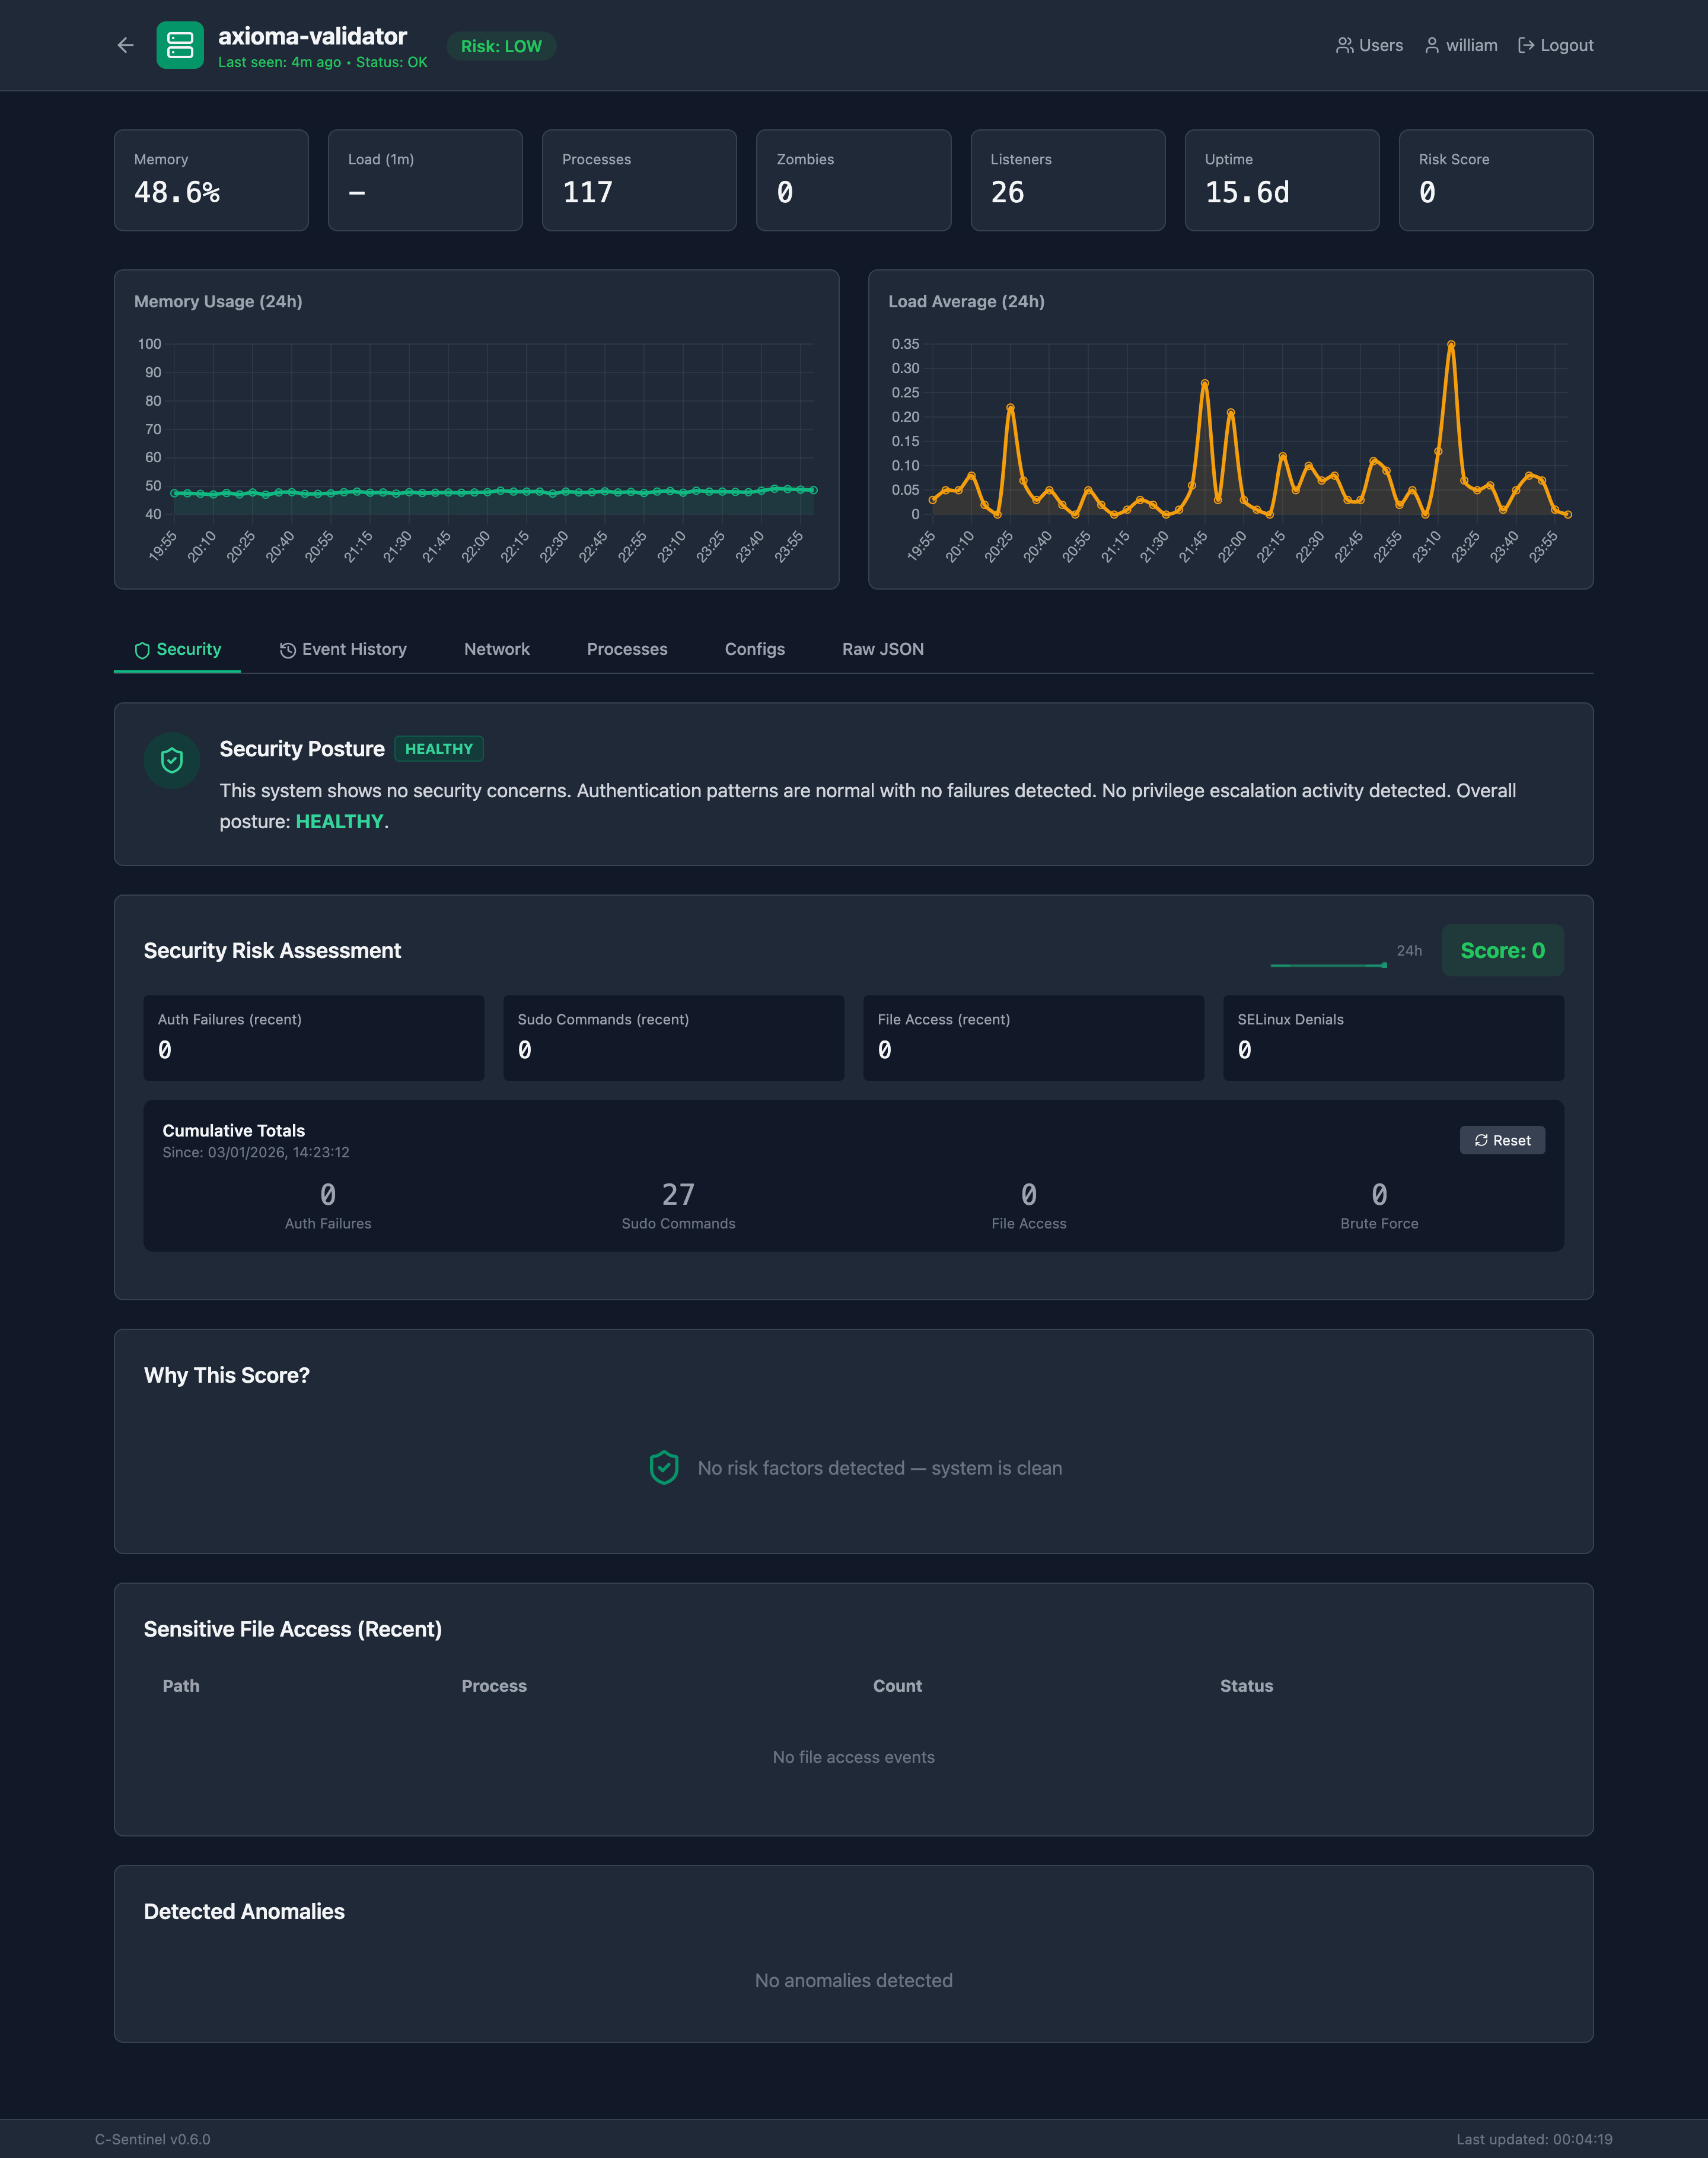
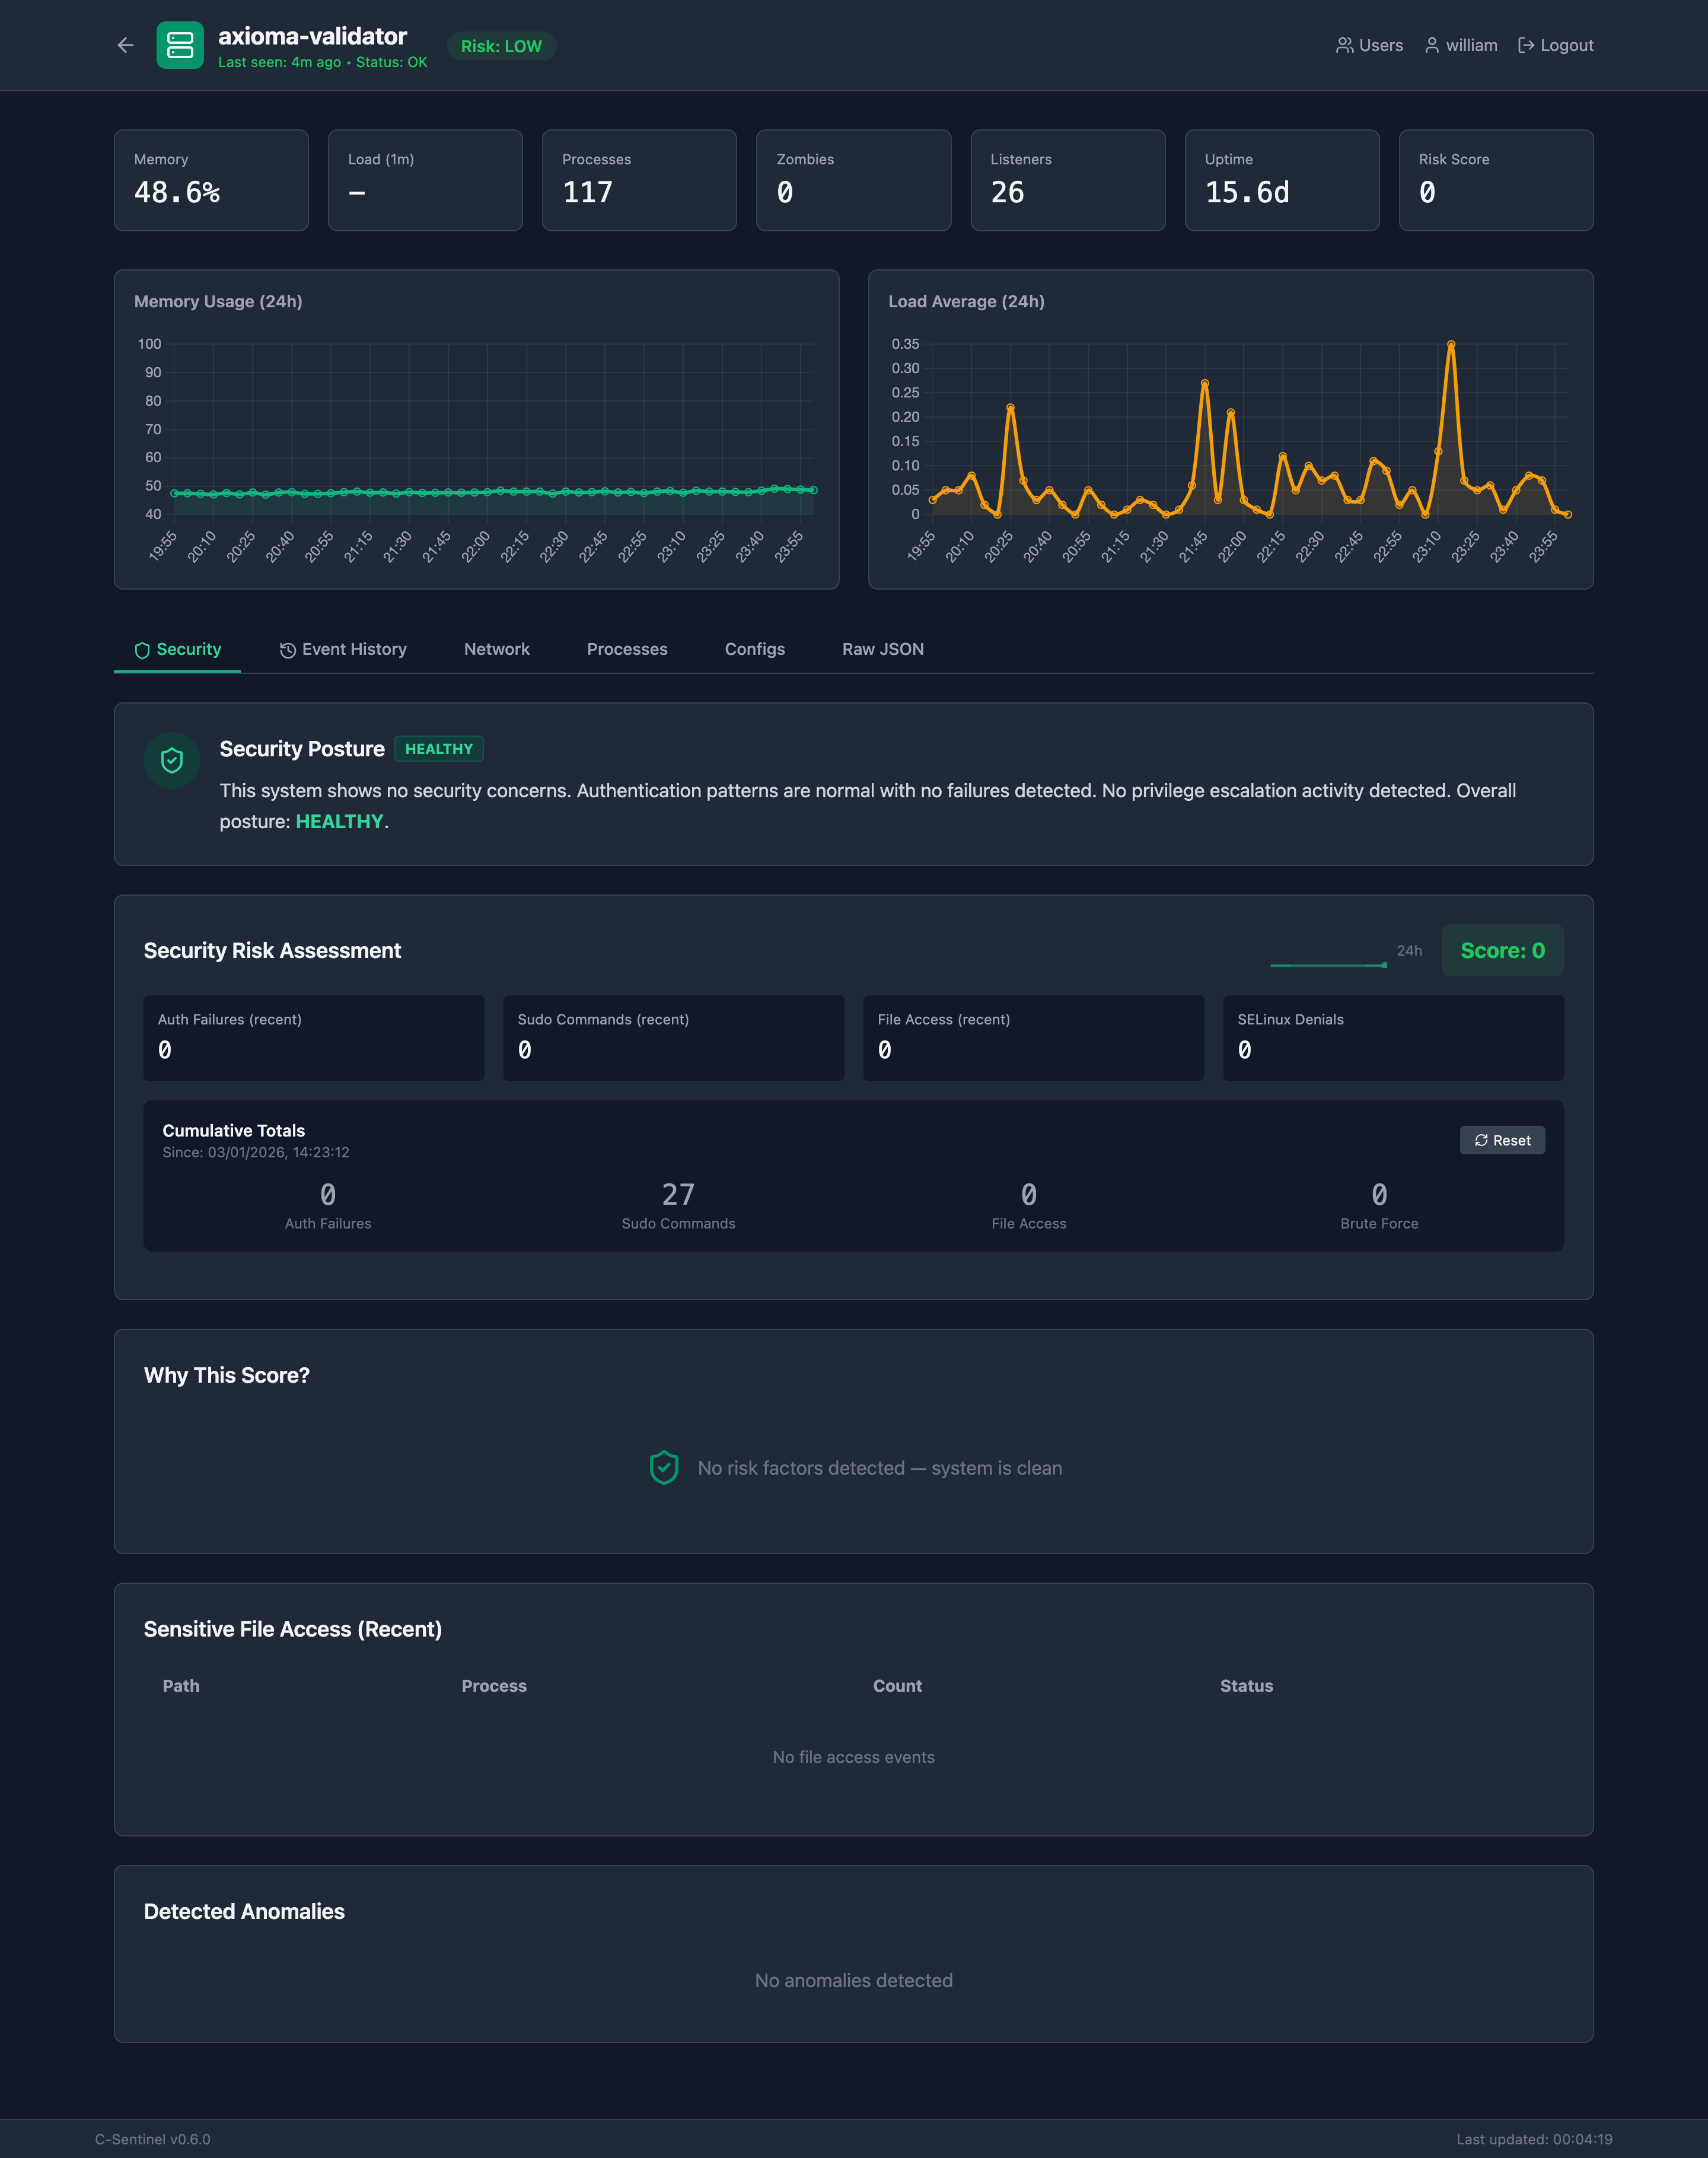
v0.5.x: सुरक्षा स्थिति सारांश, जोखिम प्रवृत्ति स्पार्कलाइन, सीखने का संकेतक, व्याख्यात्मक जोखिम कारक, ईमेल अलर्ट, घटना इतिहास
v0.4.0: Auditd इंटीग्रेशन, ब्रूट फ़ोर्स डिटेक्शन, गोपनीयता-संरक्षण यूज़रनेम हैशिंग, प्रक्रिया विशेषता, जोखिम स्कोरिंग
v0.3.0: वेब डैशबोर्ड, SHA256 चेकसम, systemd सेवा, बेसलाइन लर्निंग, नेटवर्क प्रोब, वॉच मोड
Dynatrace, Datadog, और Prometheus जैसे आधुनिक ऑब्जर्वेबिलिटी उपकरण मीट्रिक संग्रह और थ्रेशोल्ड अलर्टिंग में उत्कृष्ट हैं। लेकिन वे एक संकीर्ण प्रश्न का उत्तर देते हैं: "क्या यह मीट्रिक अपेक्षित सीमा से बाहर है?"
वे निम्नलिखित में संघर्ष करते हैं:
C-Sentinel एक अलग दृष्टिकोण अपनाता है: एक व्यापक सिस्टम फिंगरप्रिंट कैप्चर करें—जिसमें सुरक्षा घटनाएँ शामिल हैं—और "मशीन में भूत" की पहचान करने के लिए LLM तर्क का उपयोग करें।
git clone https://github.com/williamofai/c-sentinel.git cd c-sentinel make
./bin/sentinel --quick --network
sudo ./bin/sentinel --quick --network --audit
./bin/sentinel --learn --network
sudo ./bin/sentinel --watch --interval 300 --network --audit
## डैशबोर्ड सुविधाएँ

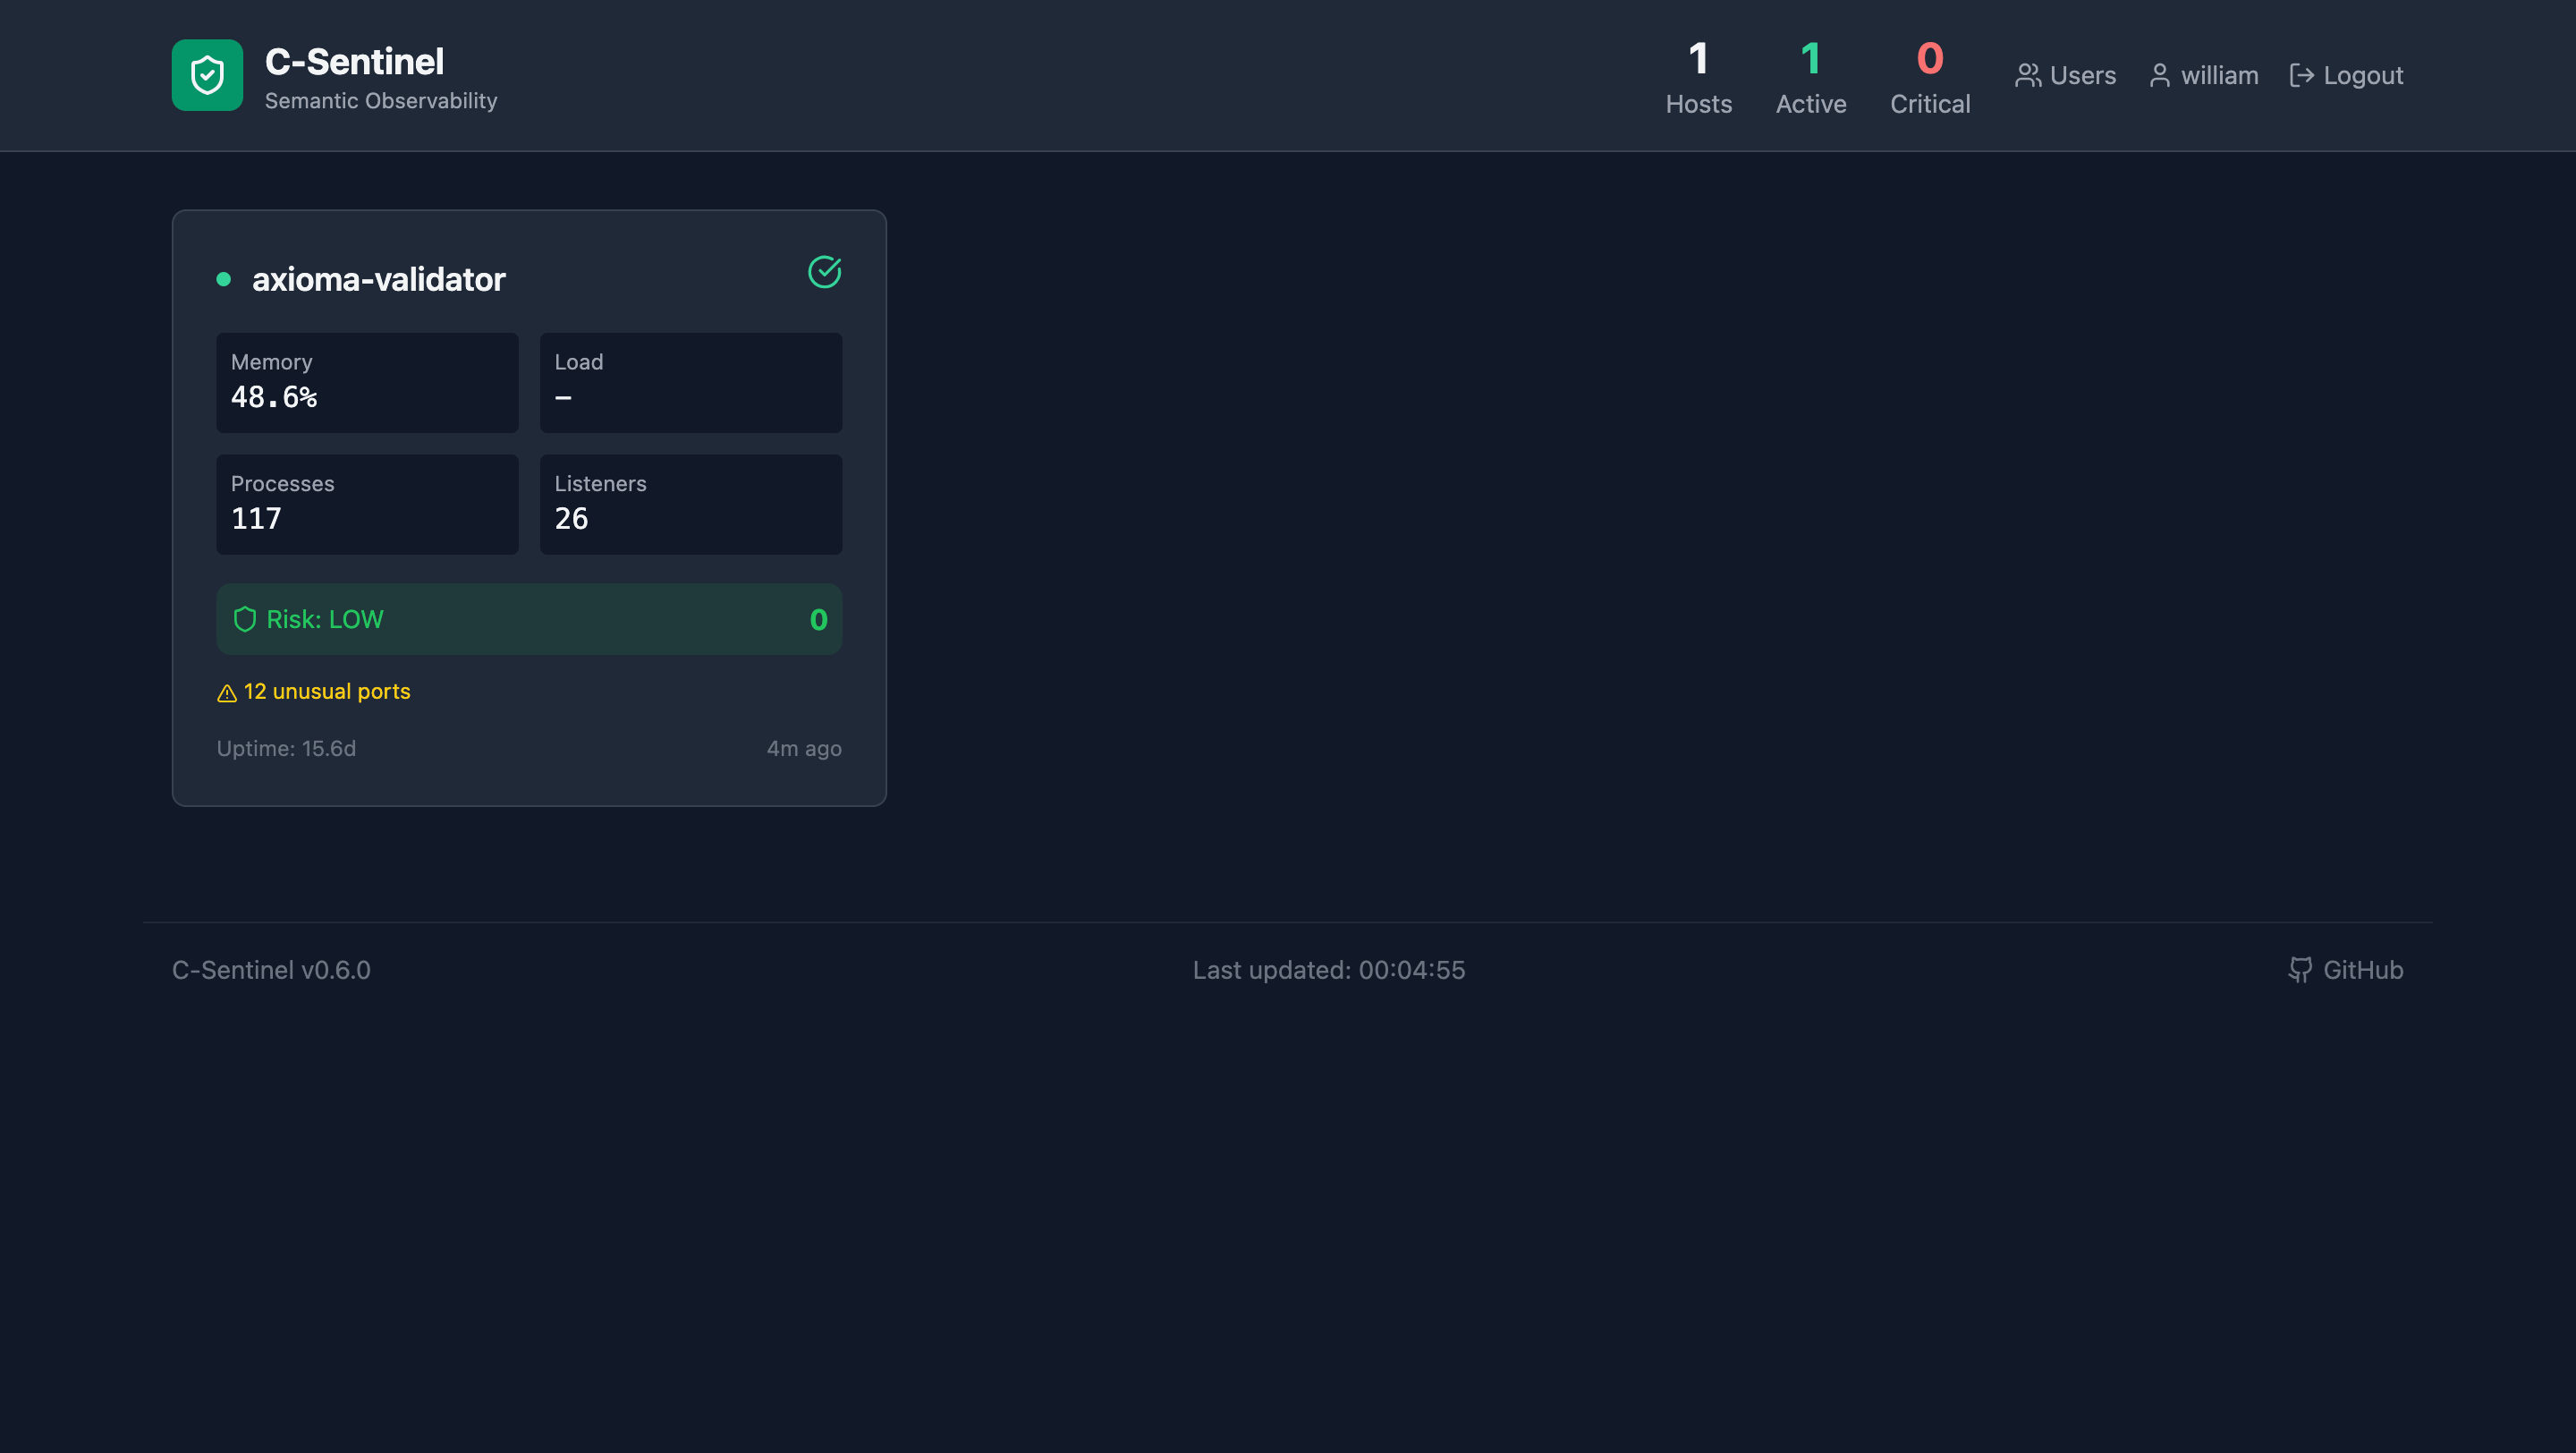
वेब डैशबोर्ड आपके इन्फ्रास्ट्रक्चर में रियल-टाइम सुरक्षा निगरानी प्रदान करता है।

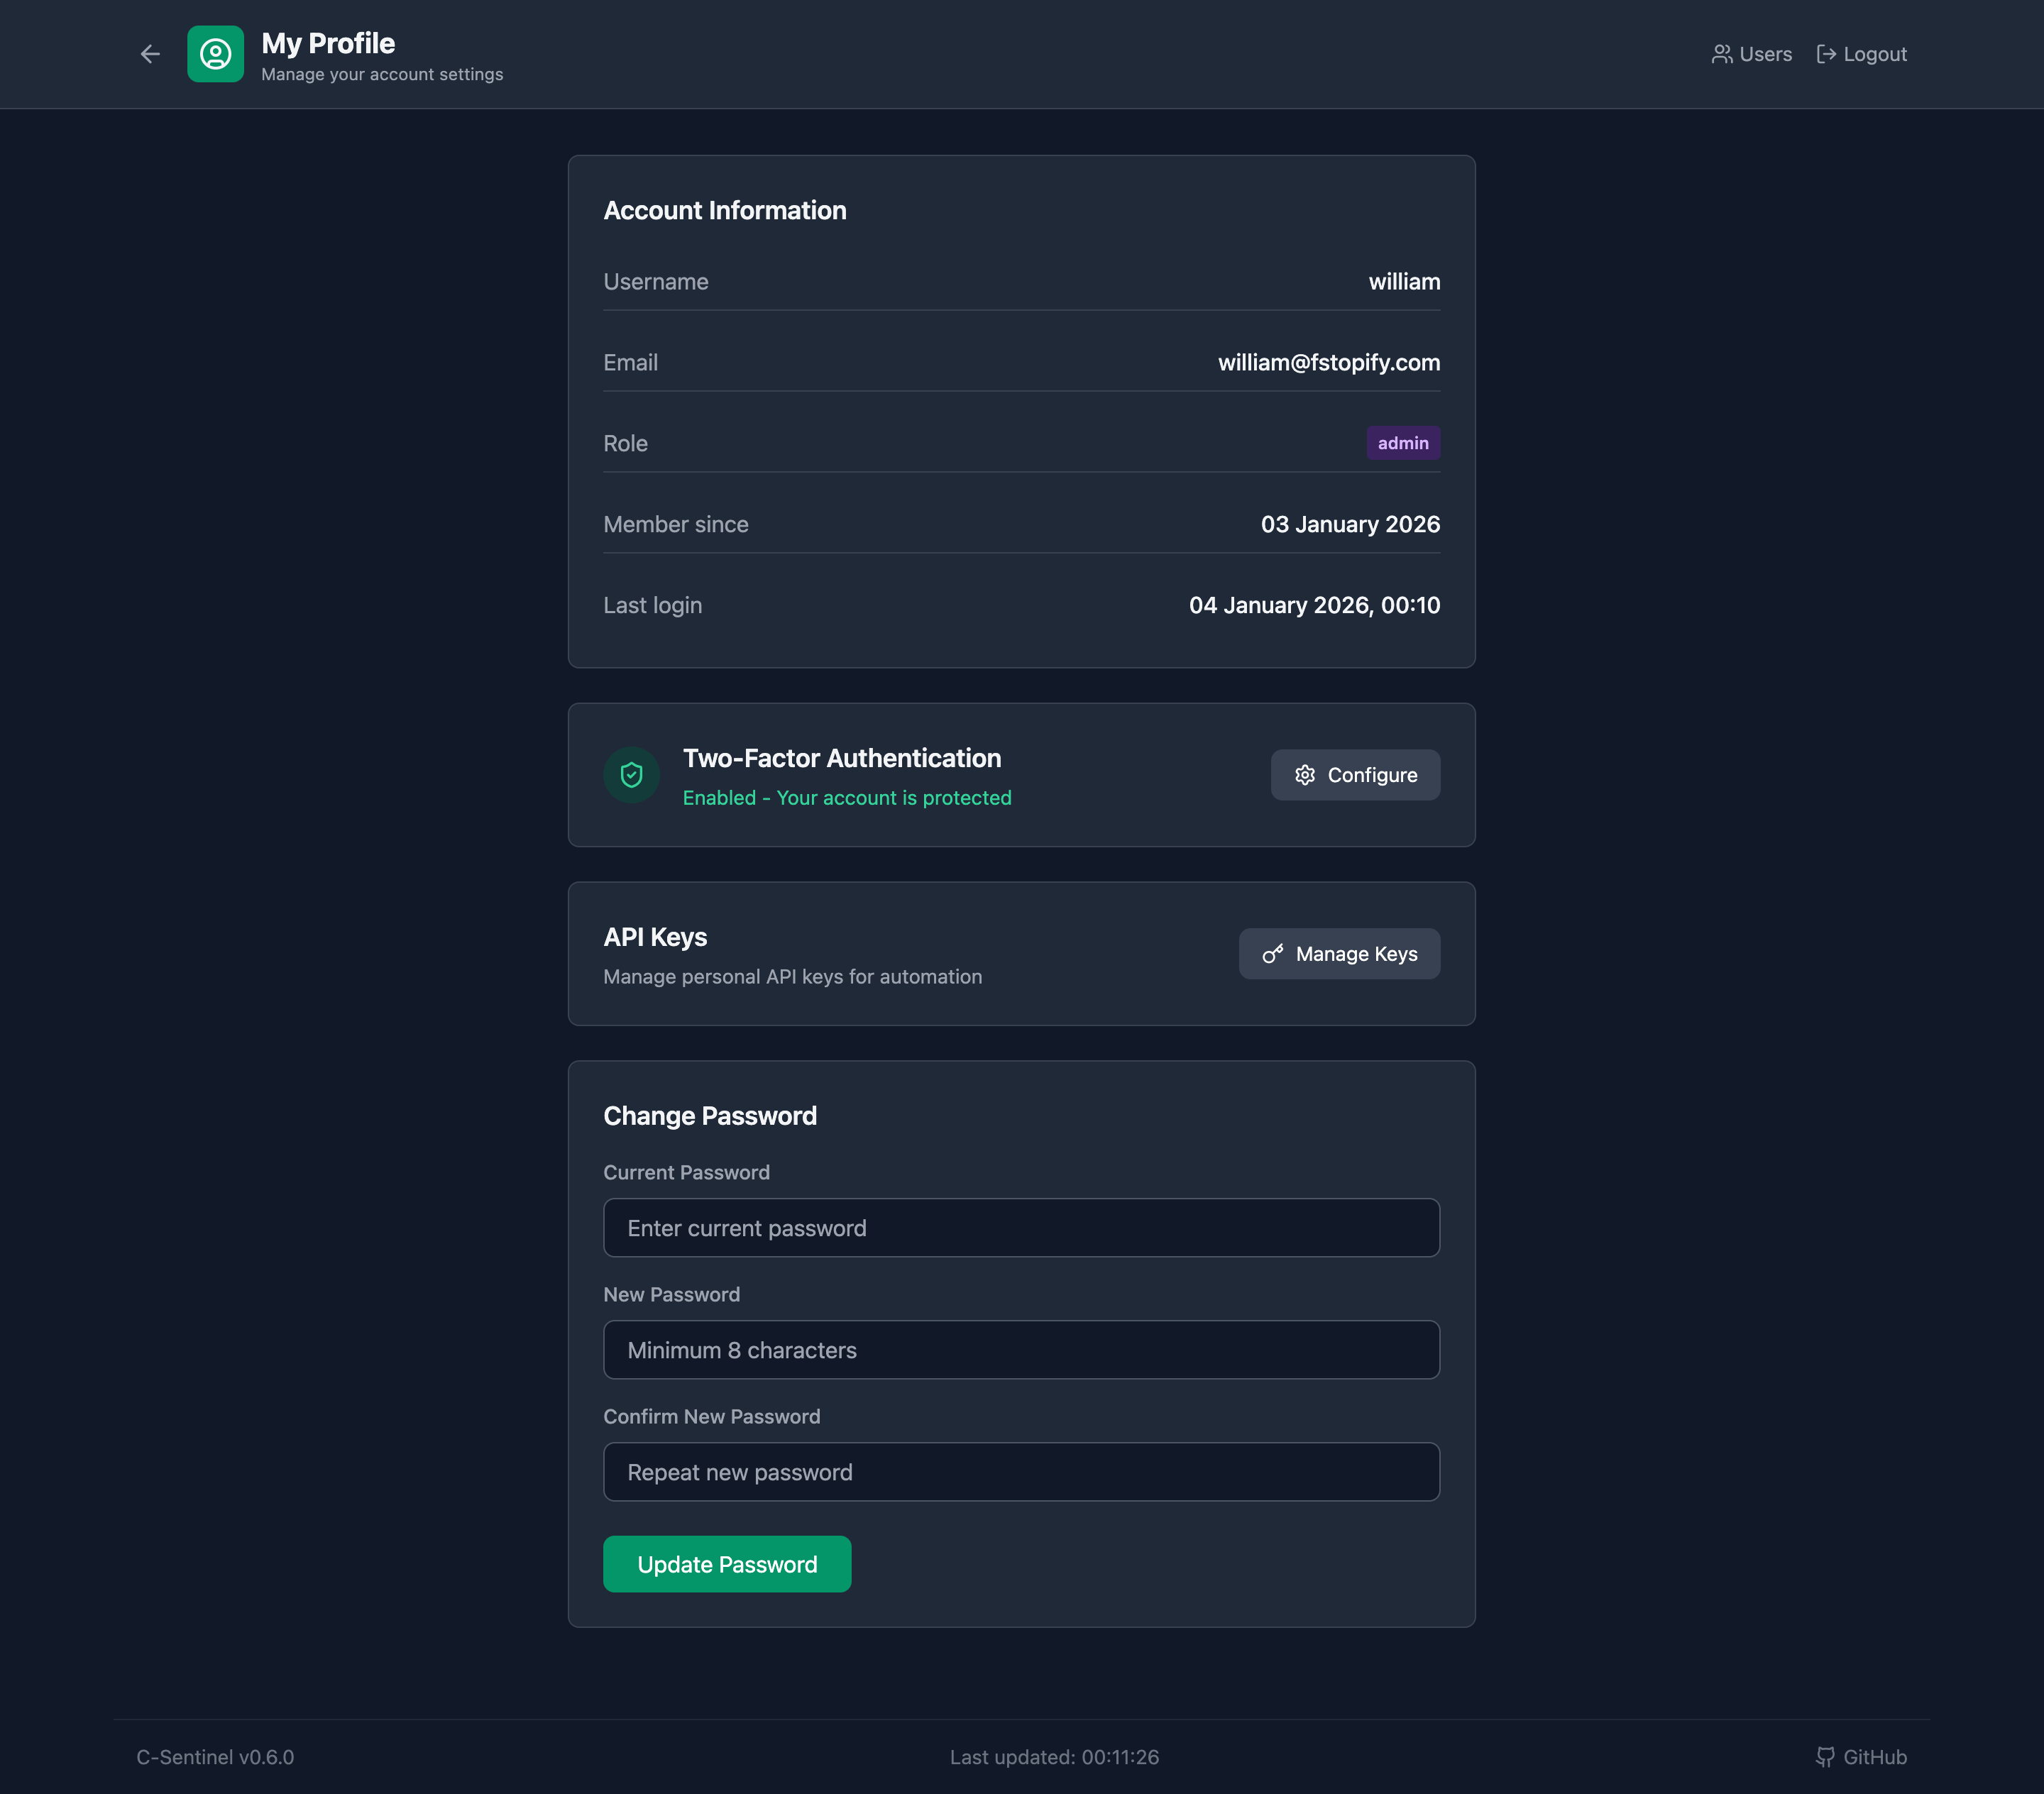
### मल्टी-यूज़र प्रमाणीकरण

एंटरप्राइज़-ग्रेड एक्सेस नियंत्रण तीन भूमिकाओं के साथ:

| भूमिका | अनुमतियाँ |
|------|-------------|
| **एडमिन** | पूर्ण पहुँच: उपयोगकर्ताओं का प्रबंधन, ऑडिट लॉग देखना, सभी संचालन |
| **ऑपरेटर** | ईवेंट स्वीकार करें, काउंटर रीसेट करें, सभी डेटा देखें |
| **दर्शक** | डैशबोर्ड और डेटा तक केवल-पढ़ने की पहुँच |

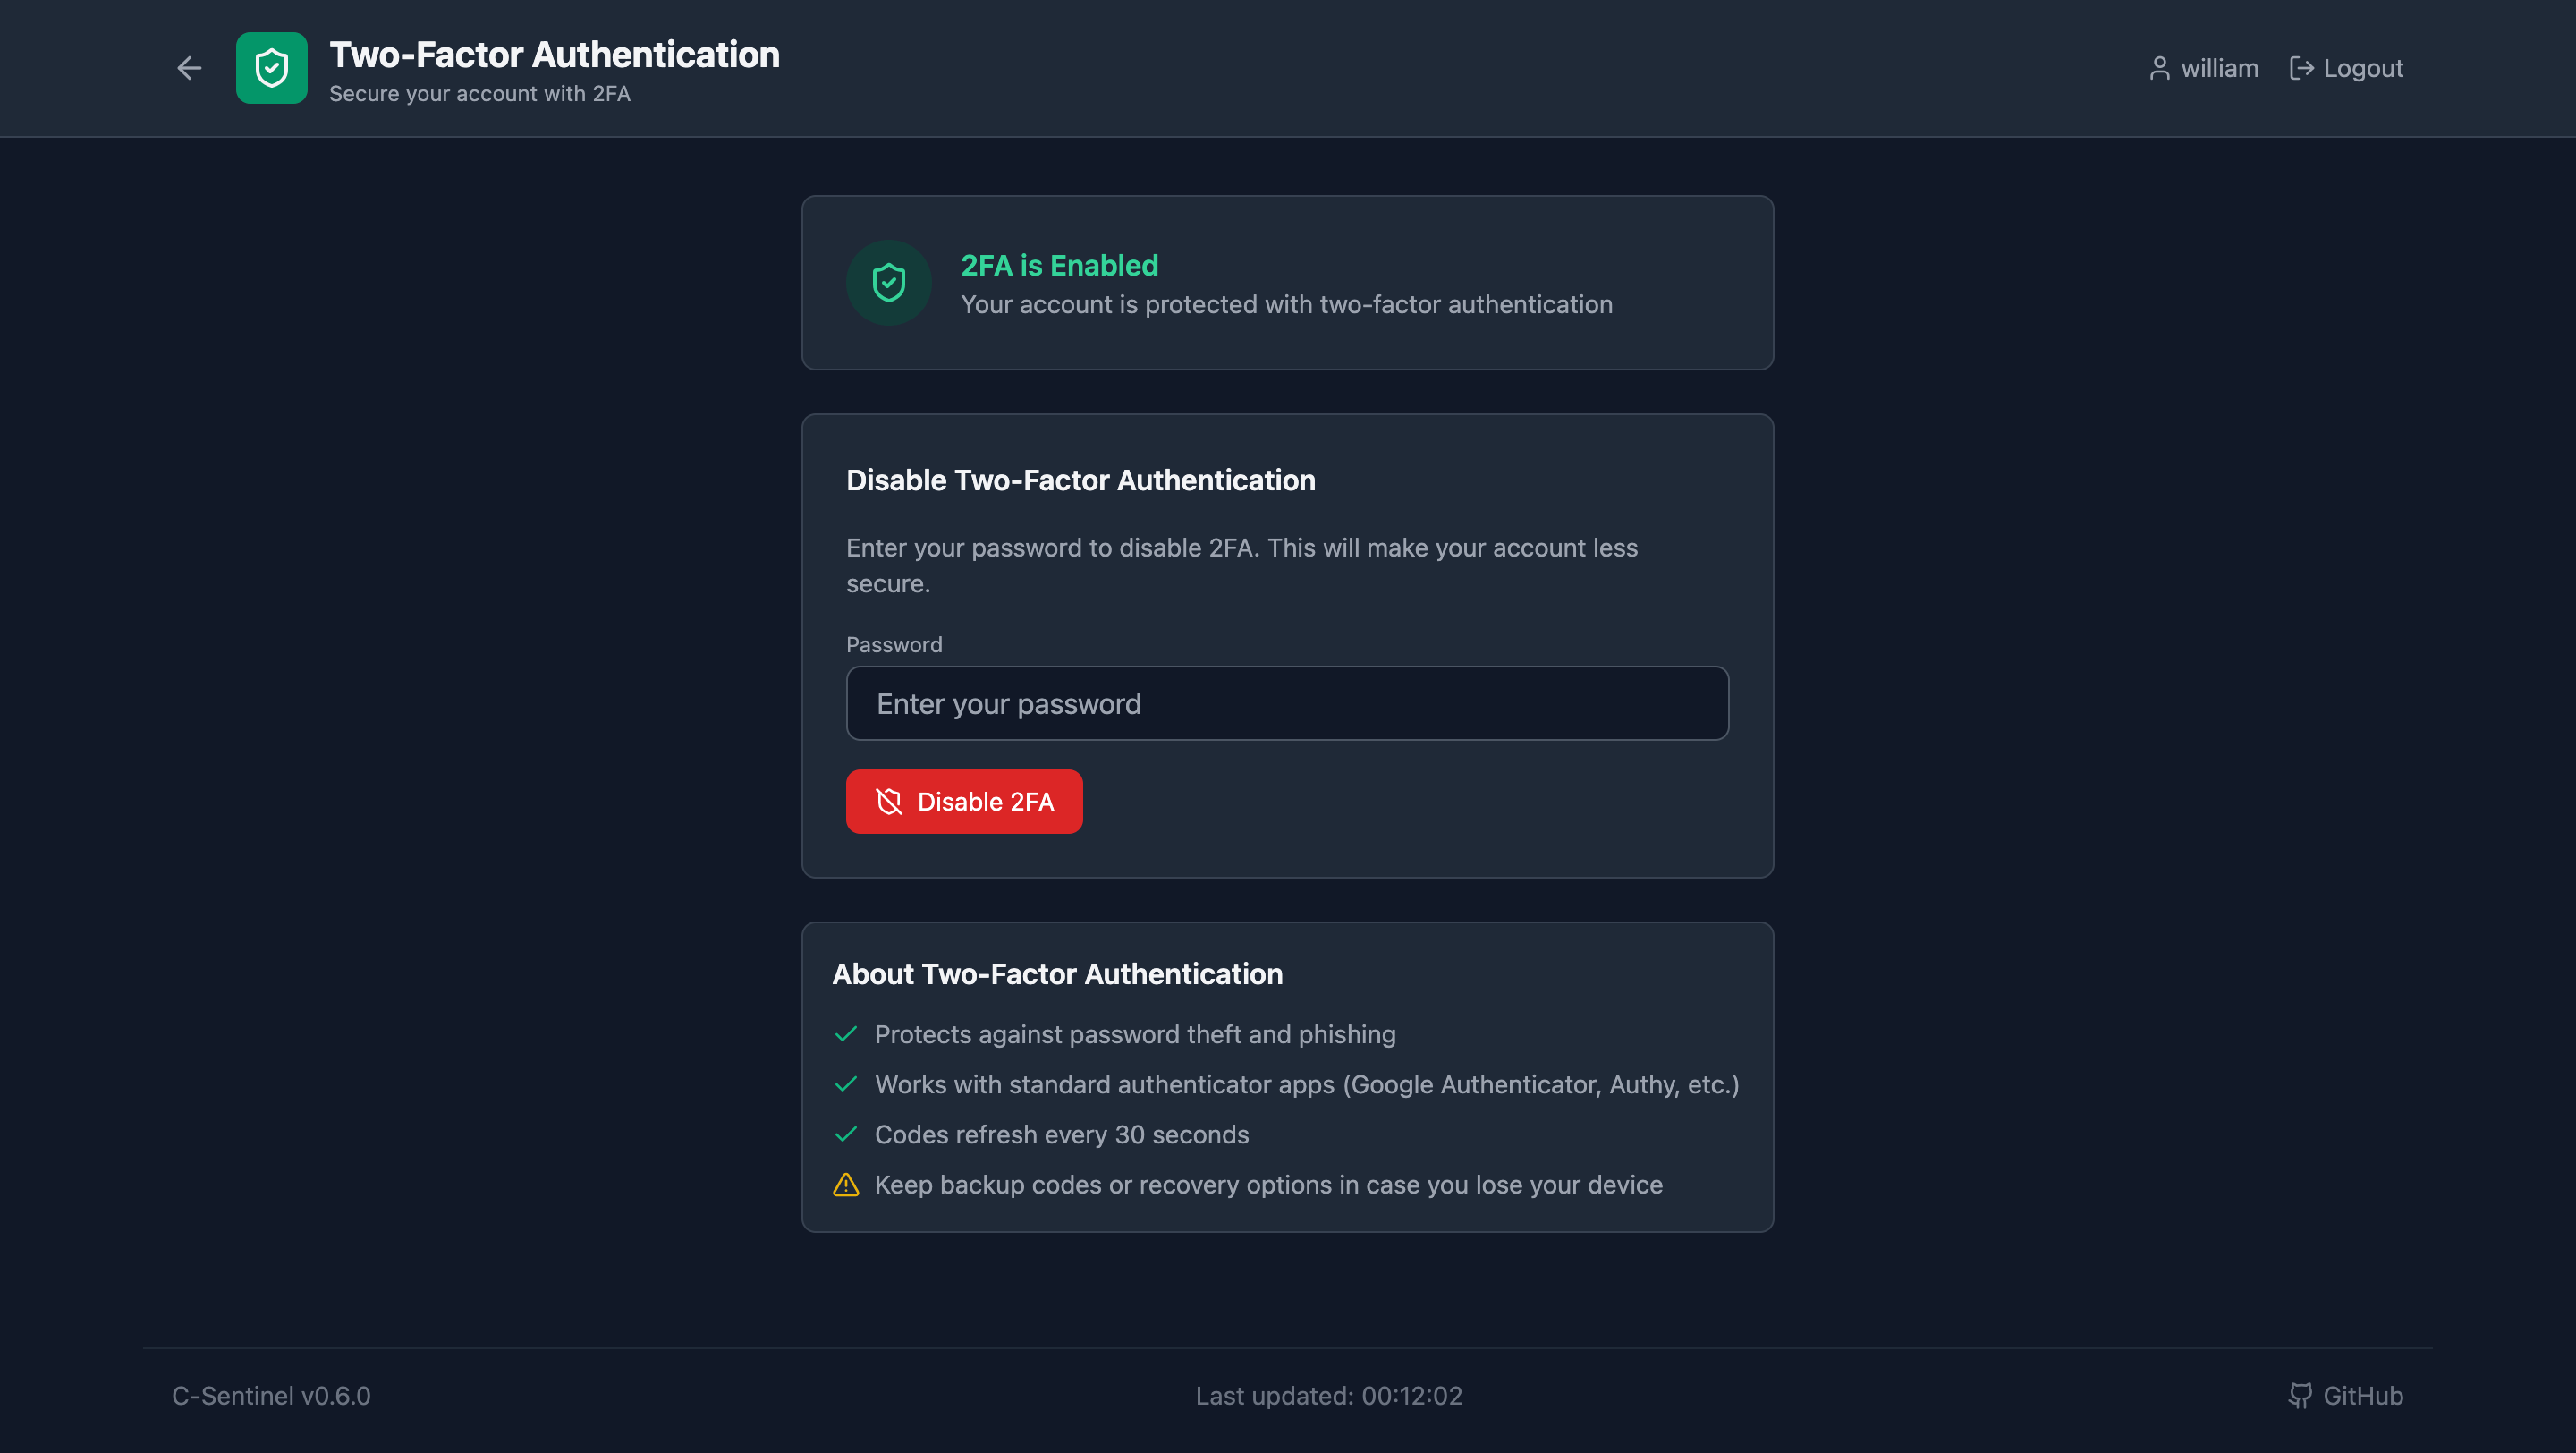
### टू-फ़ैक्टर प्रमाणीकरण (TOTP)

अपने खाते को उद्योग-मानक TOTP से सुरक्षित करें:
- Google Authenticator, Authy, Microsoft Authenticator के साथ काम करता है
- आसान कॉन्फ़िगरेशन के लिए QR कोड सेटअप
- सक्षम होने पर प्रत्येक लॉगिन पर आवश्यक
- सक्षम/अक्षम करने पर ईमेल सूचनाएँ

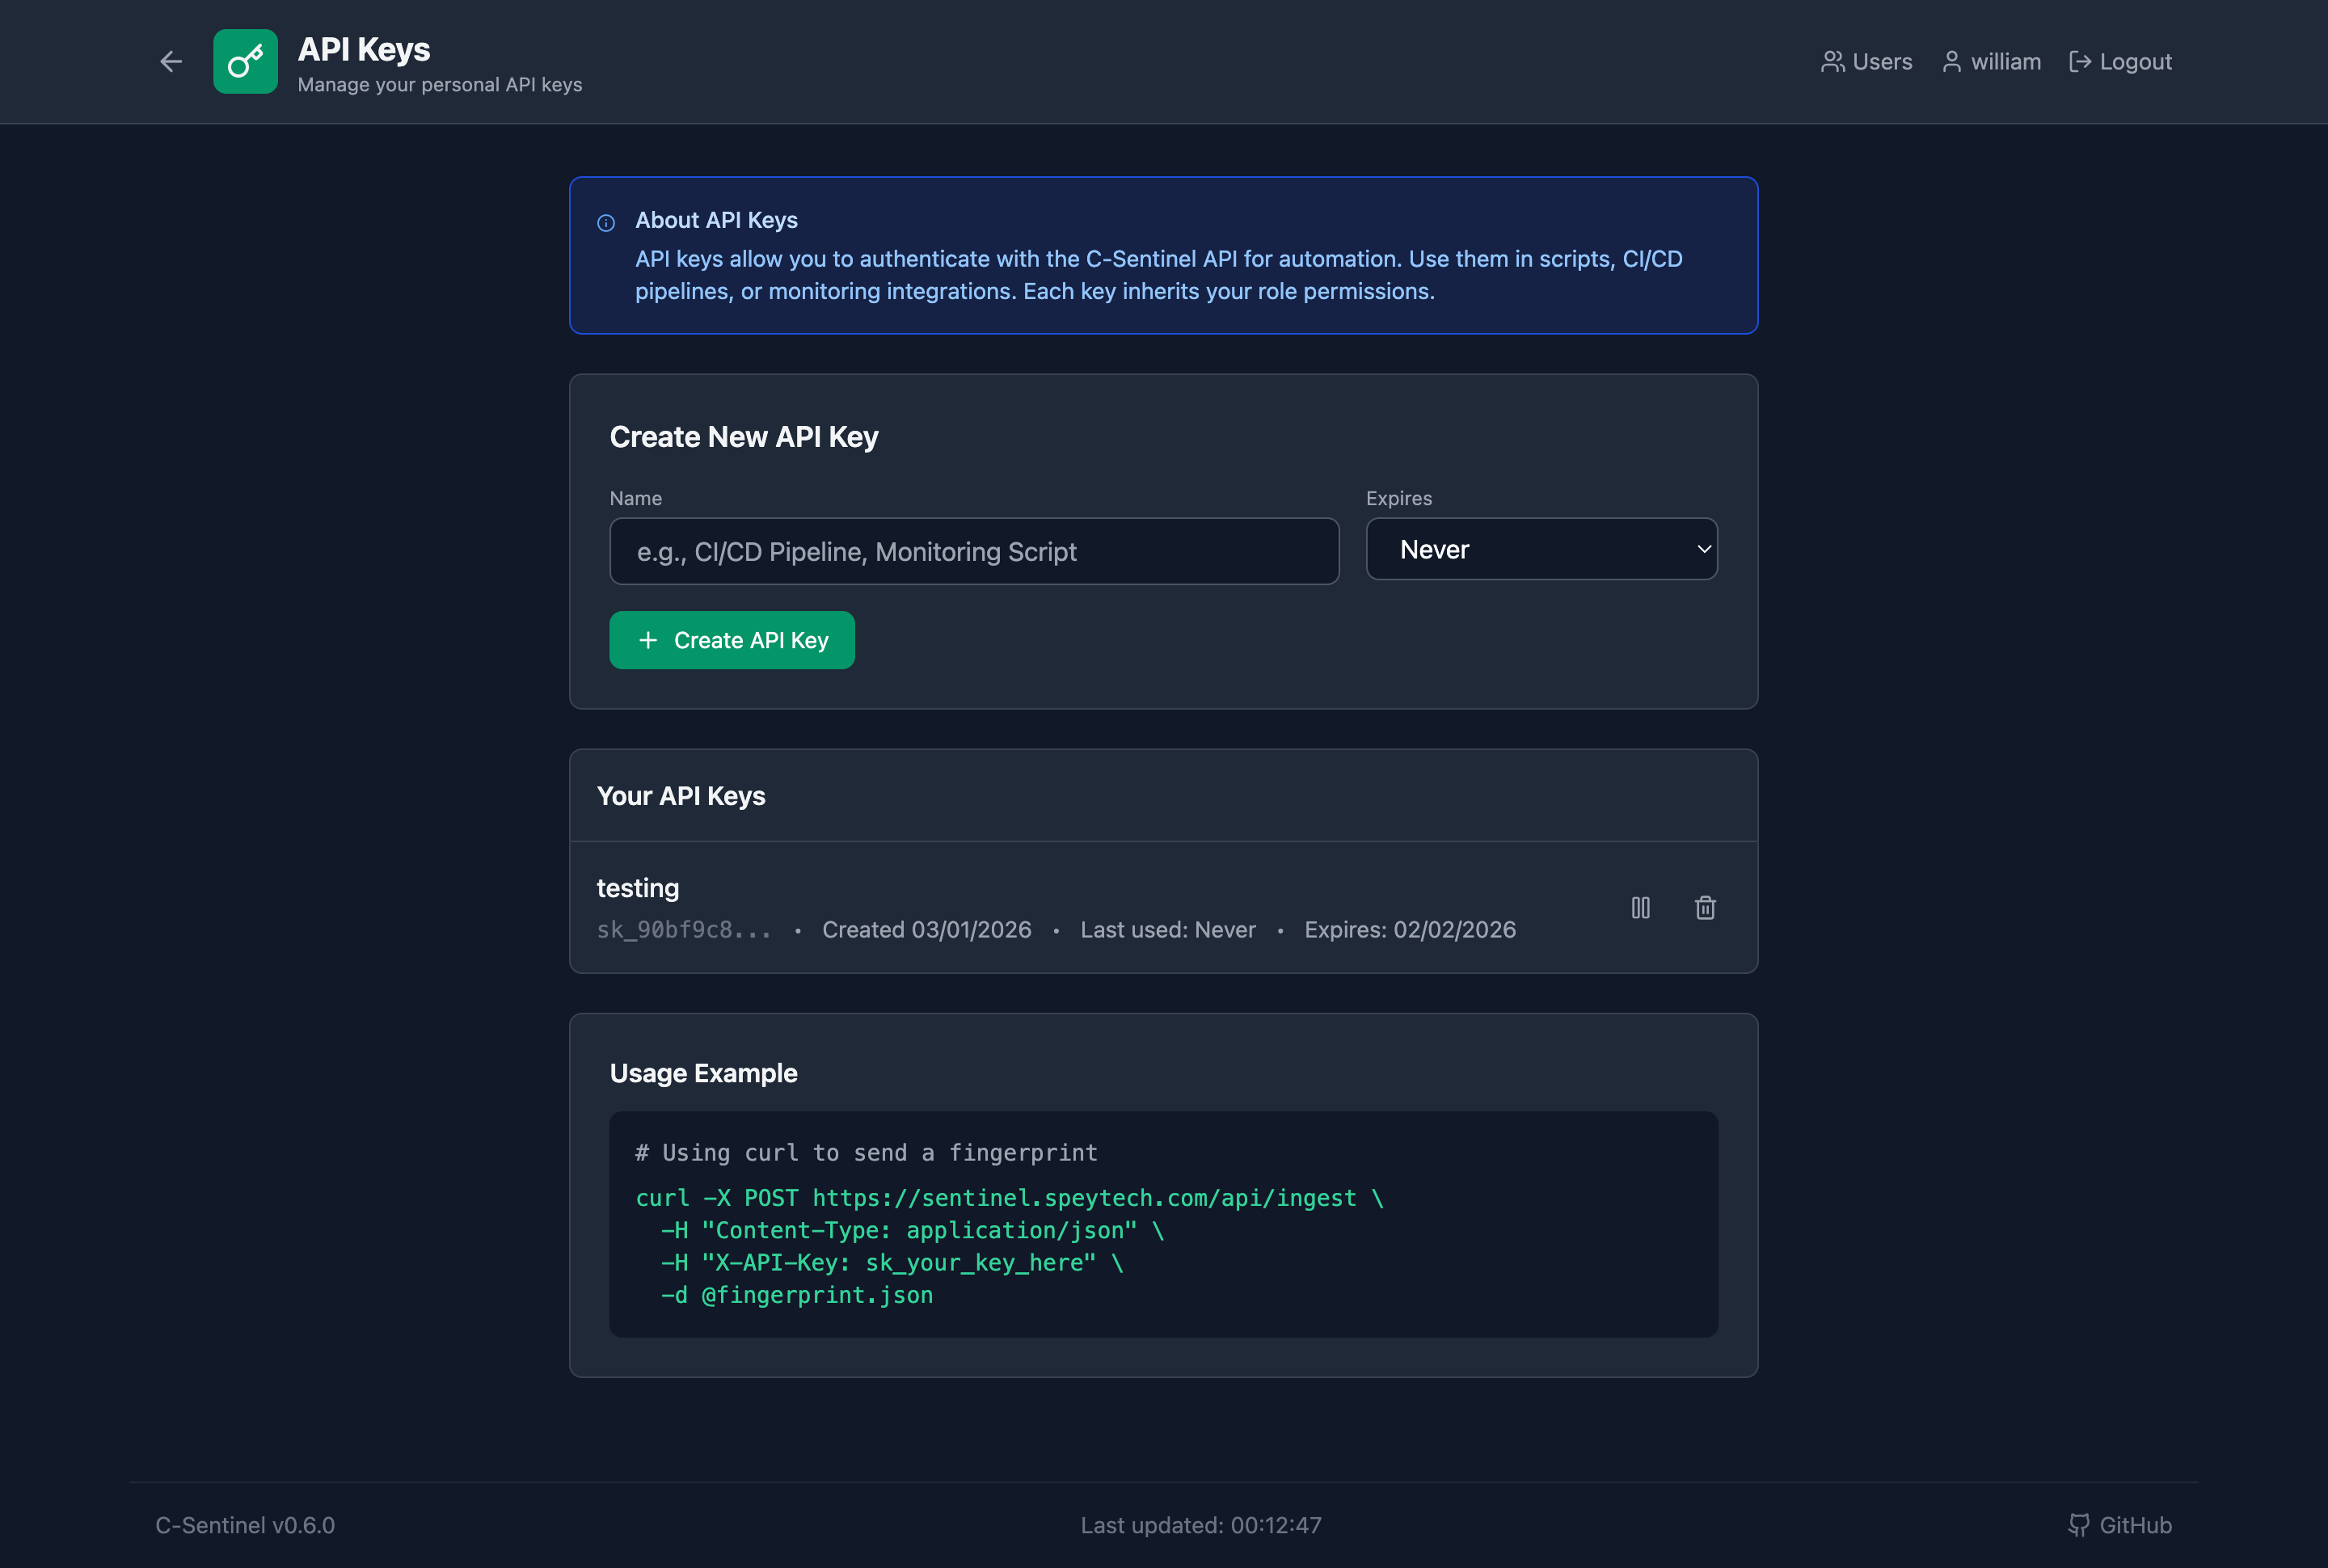
### व्यक्तिगत API कुंजियाँ

प्रत्येक उपयोगकर्ता स्वचालन के लिए अपनी स्वयं की API कुंजियाँ बना सकता है:
- नामित कुंजियाँ (जैसे, "CI/CD Pipeline", "Monitoring Script")
- वैकल्पिक समाप्ति तिथियाँ
- हटाए बिना सक्षम/अक्षम करें
- अंतिम उपयोग ट्रैकिंग
- कुंजियाँ उपयोगकर्ता की भूमिका अनुमतियाँ प्राप्त करती हैं```bash
# Use your personal API key
curl -X POST https://sentinel.example.com/api/ingest \
  -H "Content-Type: application/json" \
  -H "X-API-Key: sk_your_personal_key" \
  -d @fingerprint.json
अनुपालन और सुरक्षा के लिए सभी उपयोगकर्ता क्रियाओं को ट्रैक करें:
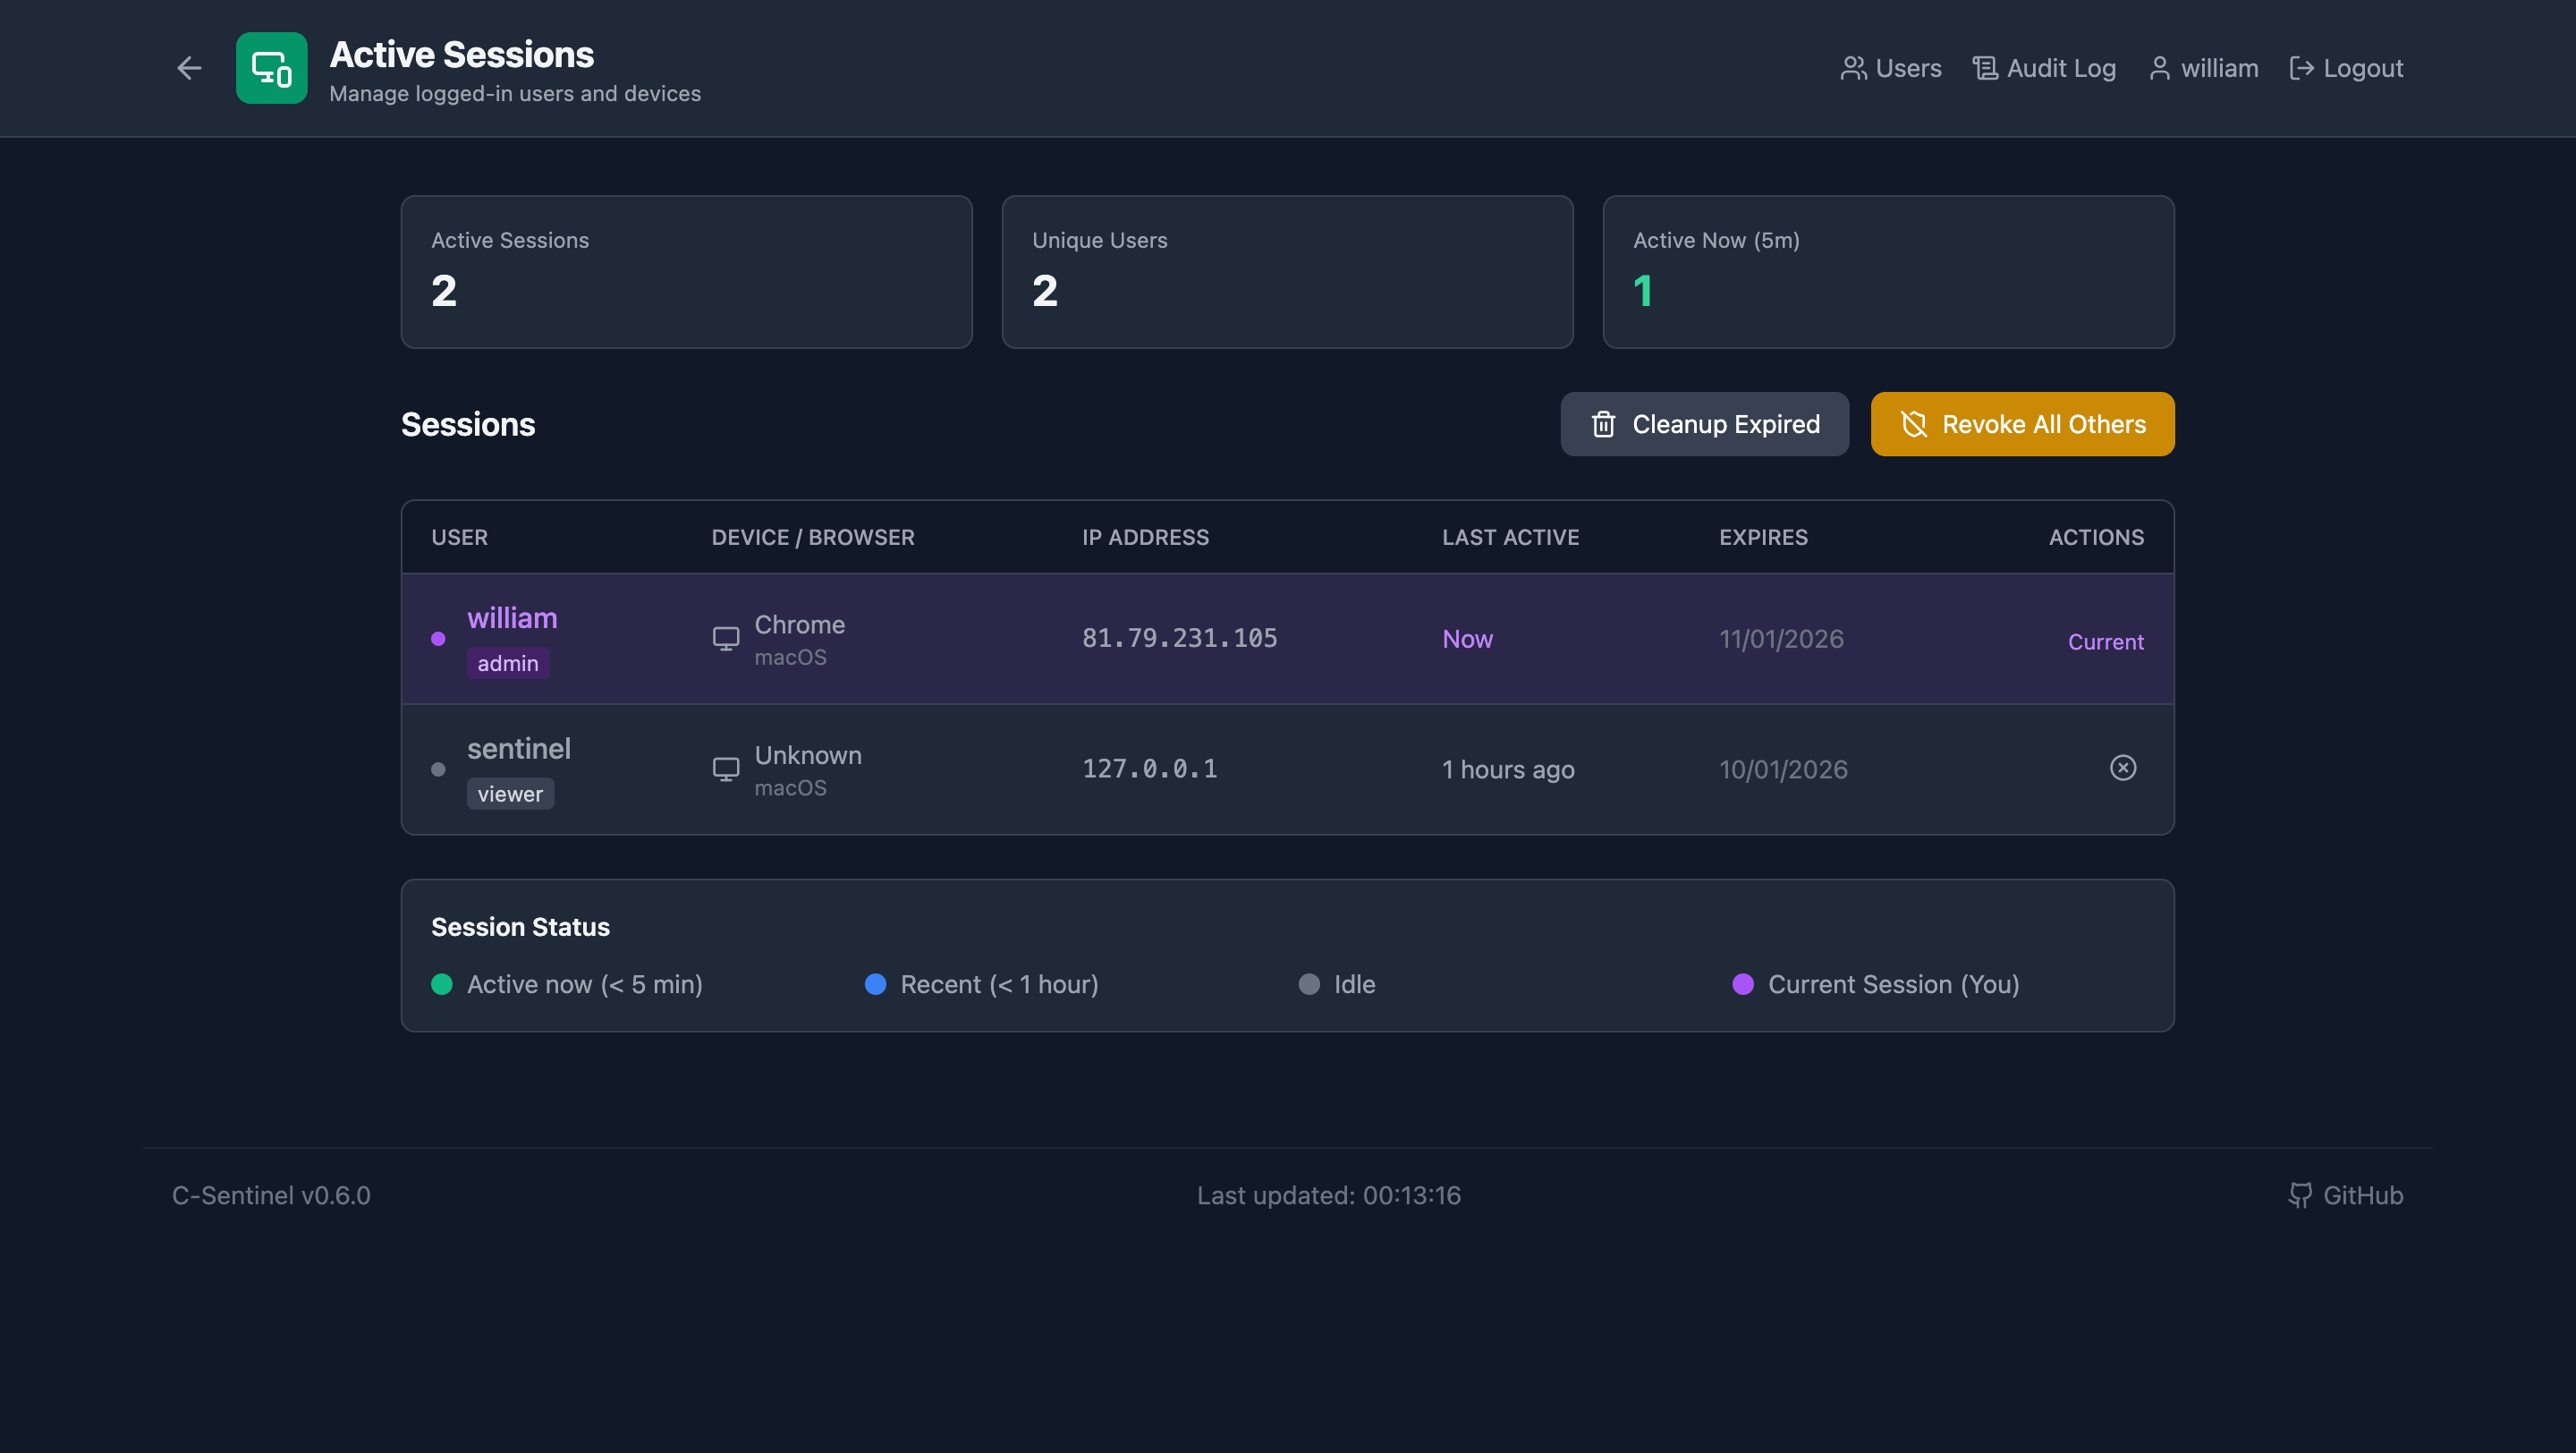
सक्रिय सत्रों में पूर्ण दृश्यता:
आपके सिस्टम की सुरक्षा स्थिति का सरल अंग्रेज़ी में स्पष्टीकरण:
"यह सिस्टम कोई सुरक्षा चिंता नहीं दर्शाता है। प्रमाणीकरण पैटर्न सामान्य हैं और कोई विफलता नहीं पाई गई। कोई विशेषाधिकार वृद्धि गतिविधि नहीं पाई गई। समग्र स्थिति: स्वस्थ।"
प्रत्येक जोखिम स्कोर में ऐसे कारक शामिल होते हैं जो क्यों समझाते हैं:
| फ़ैक्टर | भार |
|---|---|
| 10 प्रमाणीकरण विफलताएँ (आधार रेखा से 200% ऊपर - उच्च) | +30 |
| ब्रूट फोर्स हमला पैटर्न का पता चला | +10 |
| 2 संवेदनशील फ़ाइल(फ़ाइलें) एक्सेस की गईं | +4 |
| कुल | 44 |
सिस्टम आपके वातावरण के लिए 'सामान्य' क्या है, यह सीखता है:
| नमूने | स्थिति | अर्थ |
|---|---|---|
| < 10 | 🧠 सीख रहा है | प्रारंभिक आधार रेखा बना रहा है |
| 10-50 | 🧠 अंशांकन कर रहा है | सामान्य पैटर्न को परिष्कृत कर रहा है |
| > 50 | (छिपा हुआ) | पूरी तरह से अंशांकित |
एक मिनी चार्ट जो 24 घंटे का जोखिम स्कोर इतिहास दिखाता है - तुरंत देखें कि चीजें बेहतर हो रही हैं या बदतर।
ईमेल और/या स्लैक के माध्यम से स्वचालित सूचनाएँ जब:
स्लैक अलर्ट में रंग-कोडित गंभीरता, क्लिक करने योग्य डैशबोर्ड लिंक और संरचित जोखिम कारक विवरण के साथ समृद्ध स्वरूपण शामिल है।
C-Sentinel शब्दार्थ सुरक्षा विश्लेषण के लिए ऑडिटड लॉग का सारांश प्रस्तुत करता है।
Hostname: axioma-validator Uptime: 14.5 days Load: 0.02 0.04 0.00 Memory: 49.2% used Processes: 120 total