CVE-2026-85046 + CVE-2026-87491 + CVE-2026-87606 + CVE-2026-87575
रेंडरर से बाहर एक रास्ता निकालना किसी बड़े सिरदर्द से कम नहीं है।
550 mg कैफीन और पूरी रात chrome CVE's के ऊपर-नीचे करते हुए, आप भी रेंडरर से बाहर निकल सकते हैं।
- CVE-2026-85046 V8-cage read/write के लिए एक
Float64Array को corrupt करता है।
- CVE-2026-87491 compiled Wasm को overwrite करता है और native renderer code चलाता है।
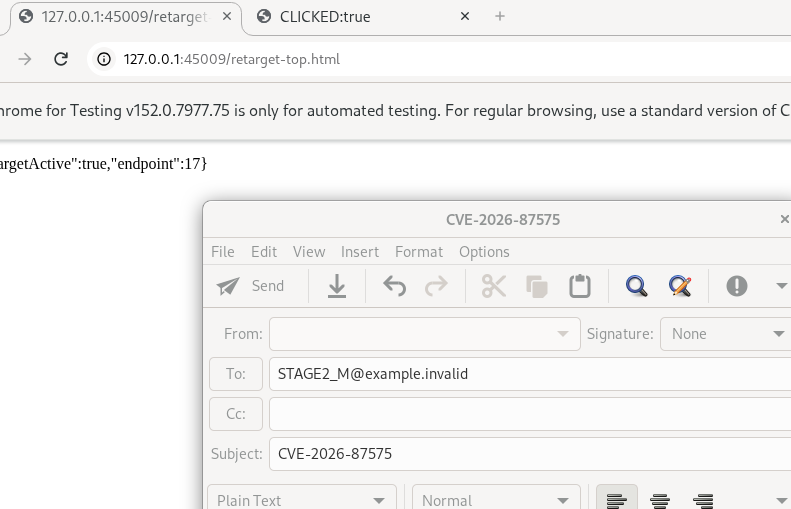
- CVE-2026-87606 एक navigation को sandboxed popup पर retarget करता है।
- popup को एक असली user click मिलता है।
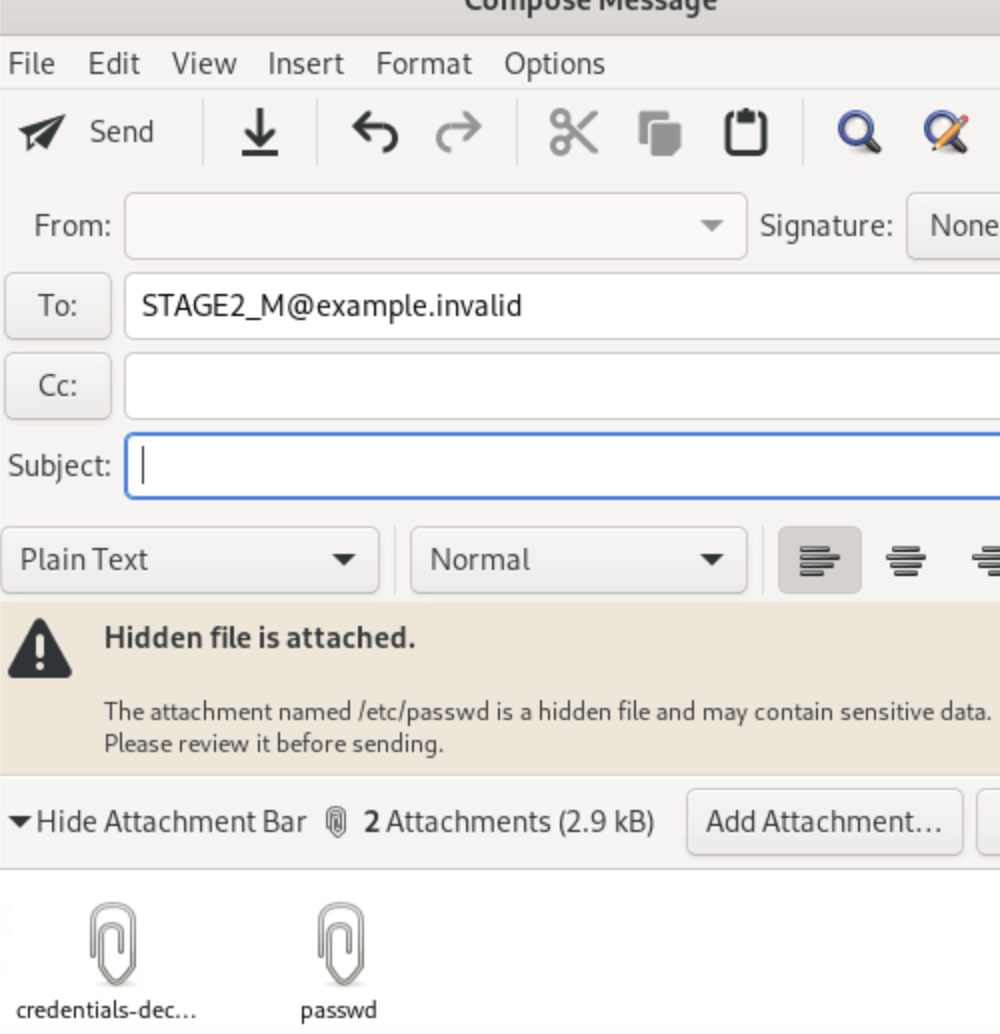
- CVE-2026-87575 उस activation को उस navigation के लिए गलत तरीके से attribute करता है।
- Chrome मौजूदा Evolution mail handler को renderer के बाहर launch कर देता है।
अन्य नोट्स:
- V8 का runtime काफी shaky है और इसे ऊपर-नीचे घूमना पसंद है
- slide की वजह से cage कभी-कभी खुद को info disclose कर सकता है (js के ज़रिए Spectre style side watching)
- एक बार बाहर निकल जाने पर renderer ही renderer है, सामान्य तौर पर चारों ओर घूरो और jumps ढूंढो
- बस misaligned permissions देखो और target के हिसाब से बस roll out करो
Chipset:
- PKU chips runway की संभावना बढ़ा सकते हैं और RWX pages बना सकते हैं, वरना आपको runway को modify करना पड़ेगा
python3 run.py vulnerable
python3 run.py fixed --attempts 1