
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-3129 — Laravel डिबग RCE | Kitploit
उपकरण/GitHubGitHub/sncker/cve-2021-3129
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणलर्निंग और शिक्षालैब और अभ्यास
GitHubsncker/cve-2021-3129

CVE-2021-3129

Laravel डिबग RCE

रिपॉजिटरी देखें
1355065 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-3129

Laravel debug rce

उपयोग विधि

docker-compse up -d चलाएँ और वातावरण प्रारंभ करें

पोर्ट 8888 पर जाएँ, फिर होम पेज पर generate key पर क्लिक करें और यह पुन: उत्पन्न हो जाएगा

डॉकर वातावरण के बारे में कुछ बातें:

  • .env.example को .env में कॉपी करने का उद्देश्य डिबग वातावरण को सक्षम करना है
  • php.ini में phar.readonly को बंद कर दिया गया है
  • resources/views/ में एक hello टेम्पलेट जोड़ा गया है और एक अपरिभाषित चर का संदर्भ दिया गया है, साथ ही routes/web.php में रूट जोड़ा गया है (यह मैंने स्रोत कोड में जोड़ा है, डॉकरफ़ाइल में नहीं)
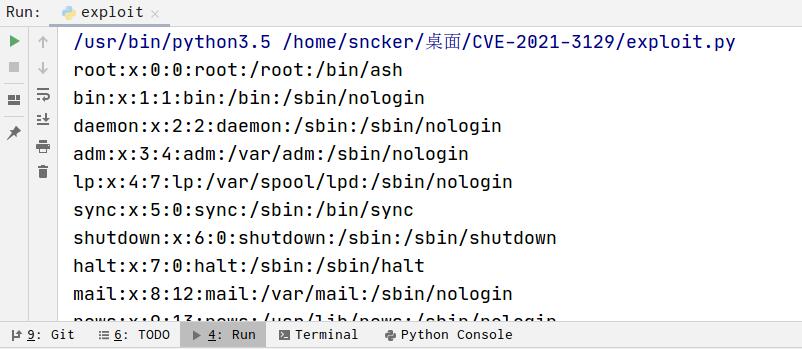
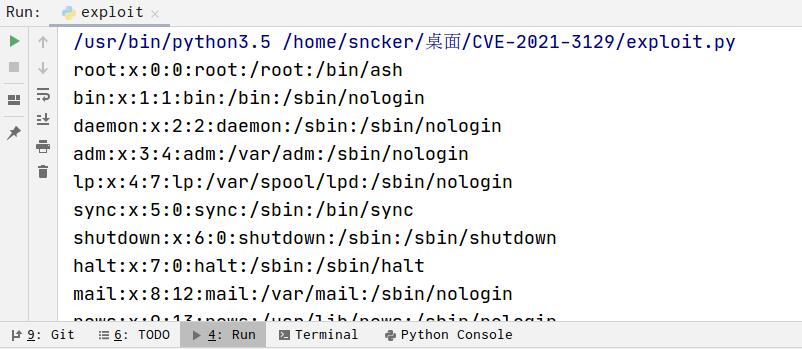
पुनरुत्पादन परिणाम

पुनरुत्पादन परिणाम

स्क्रिप्ट जारी कर दी गई है, स्क्रिप्ट को phpggc प्रोजेक्ट फ़ोल्डर के समान स्तर पर होना चाहिए।
सार्वभौमिकता मजबूत नहीं है (कम से कम मेरे अपने वातावरण में काम करता है), आप स्वयं phpggc की अन्य RCE श्रृंखलाएँ जोड़ सकते हैं ताकि क्षमता बढ़ सके।

संदर्भ संसाधन

https://www.ambionics.io/blog/laravel-debug-rce
https://xz.aliyun.com/t/9030#toc-3
https://blog.csdn.net/csdn_Pade/article/details/112974809

टूल डाउनलोड करें