
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-50110 — EagleEyes Lite एंड्रॉइड एप्लिकेशन में संवेदनशील जानकारी का क्लियरटेक्स्ट प्रसारण | Kitploit

उपकरण/GitHubGitHub/shinycolumn/cve-2025-50110
एंड्रॉइड सुरक्षाभेद्यता विश्लेषणशोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगमोबाइल सुरक्षा
GitHubshinycolumn/cve-2025-50110

CVE-2025-50110

EagleEyes Lite एंड्रॉइड एप्लिकेशन में संवेदनशील जानकारी का क्लियरटेक्स्ट प्रसारण
रिपॉजिटरी देखें
1331 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-50110

EagleEyes Lite एंड्रॉयड एप्लिकेशन में संवेदनशील जानकारी का क्लियरटेक्स्ट प्रसारण

1. अवलोकन


  • नाम: EagleEyes(Lite)
  • संस्करण: 2.0.0
  • विक्रेता: AVTECH
  • CWE: CWE-319: संवेदनशील जानकारी का क्लियरटेक्स्ट प्रसारण, CWE-598: संवेदनशील क्वेरी स्ट्रिंग्स के साथ GET अनुरोध विधि का उपयोग
  • CVSS: 8.8 HIGH
  • वेक्टर स्ट्रिंग: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H

2. सारांश

EagleEyes Lite (संस्करण 2.0.0) में, GetHttpsResponse() विधि खाता आईडी, पासवर्ड, डिवाइस टोकन और आंतरिक सर्वर URL जैसी संवेदनशील जानकारी को सीधे HTTPS अनुरोध की क्वेरी स्ट्रिंग में प्रसारित करती है।
चूँकि ये क्रेडेंशियल और टोकन अनुरोध बॉडी में सुरक्षित रूप से रखने के बजाय URL में एम्बेड किए जाते हैं, इसलिए MITM हमला करने वाला कोई भी प्रतिद्वंद्वी इन्हें आसानी से निकाल सकता है।
भले ही कनेक्शन नाममात्र रूप से HTTPS का उपयोग करता है, URL के भीतर प्लेनटेक्स्ट में ऐसे संवेदनशील पैरामीटरों का प्रदर्शन क्रेडेंशियल रिसाव और AVTECH CCTV सिस्टम तक अनधिकृत पहुँच के जोखिम को काफी बढ़ा देता है।
यह कमजोरी उपयोगकर्ता डेटा की गोपनीयता को कमजोर करती है और अविश्वसनीय नेटवर्क पर काम करते समय एप्लिकेशन को विशेष रूप से असुरक्षित बनाती है।

3. विवरण

जब डिवाइस Android 8.0 से नीचे के संस्करणों पर चलता है, अर्थात SDK_API_26 को false पर सेट किया गया है, तो विधि GetHttpsUrlResponse() को वापस नहीं करती है।
इसके बजाय, यह try ब्लॉक के अंदर कमजोर लॉजिक निष्पादित करती है।

public static String GetHttpsResponse(String str) {
    if (SDK_API_26) {
        return GetHttpsUrlResponse(str);
    }
    try {
        ...
        HttpResponse execute = new DefaultHttpClient(
            new SingleClientConnManager(defaultHttpClient.getParams(), schemeRegistry), 
            defaultHttpClient.getParams()
        ).execute(new HttpPost(str));
        ...
    }
    ...
}

यहाँ, पैरामीटर str में पूरा अनुरोध URL होता है, जो account_id और password जैसी संवेदनशील जानकारी को सीधे क्वेरी स्ट्रिंग में एम्बेड करता है।
परिणामस्वरूप, उपयोगकर्ता क्रेडेंशियल URL के भीतर प्लेनटेक्स्ट में उजागर हो जाते हैं, जिससे MITM हमले के माध्यम से अवरोधन या मध्यवर्ती सिस्टम द्वारा लॉग किए जाने पर रिसाव की आशंका बनी रहती है।

4. प्रमाण की अवधारणा (PoC)

Frida हुकिंग स्क्रिप्ट hook.js चलाकर, हमने पुष्टि की कि GetHttpsResponse() विधि को कॉल किया गया था, और उत्पन्न अनुरोध URL में संवेदनशील जानकारी (जैसे account_id और password) प्लेनटेक्स्ट में शामिल थी।
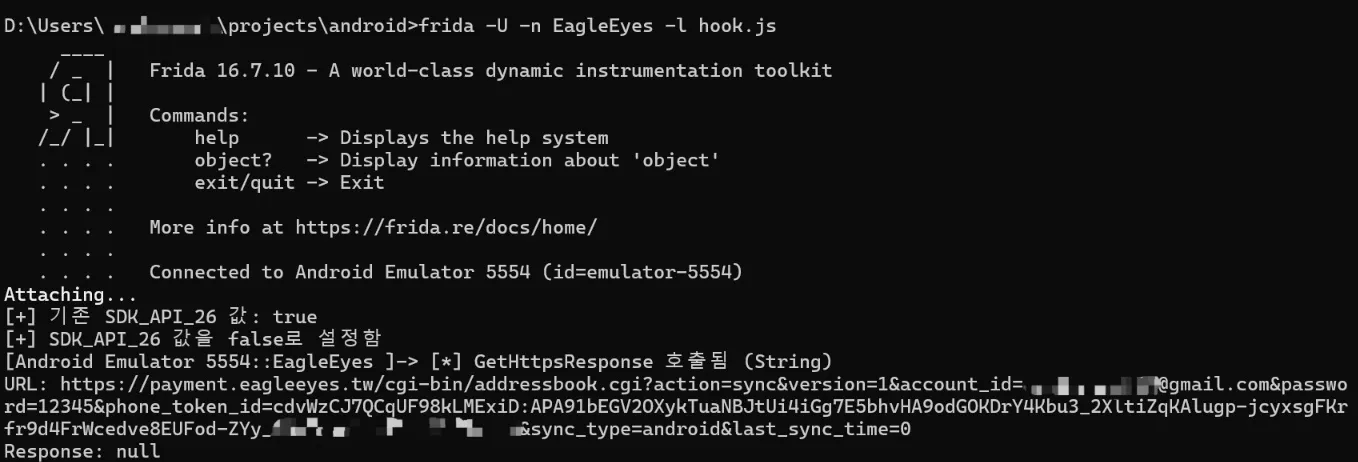
PoC कमजोर GetHttpsResponse() कार्यान्वयन के विस्तृत विश्लेषण के लिए, कृपया CVE-2025-46408 देखें।

5. सिफारिशें

एप्लिकेशन को URL क्वेरी पैरामीटर में खाता आईडी, पासवर्ड या प्रमाणीकरण टोकन जैसी संवेदनशील जानकारी कभी शामिल नहीं करनी चाहिए।
इसके बजाय, क्रेडेंशियल को POST पैरामीटर का उपयोग करके HTTPS अनुरोध बॉडी के भीतर सुरक्षित रूप से प्रसारित किया जाना चाहिए। यह संवेदनशील मानों को URL, लॉग या मध्यवर्ती सिस्टम में उजागर होने से रोकता है।


6. संदर्भ

  • https://www.cve.org/CVERecord?id=CVE-2025-50110
  • https://nvd.nist.gov/vuln/detail/CVE-2025-50110
  • https://github.com/shinyColumn/CVE-2025-46408
  • https://github.com/shinyColumn/CVE-2025-50944
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    394
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    254

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




